आपने "फ़िशिंग" के बारे में सुना होगा, लेकिन क्या आप इसके अधिक उन्नत भाई "व्हेलिंग" के बारे में जानते हैं? व्हेलिंग का अध्ययन करना उचित है, क्योंकि इसके प्रभाव फ़िशिंग से कहीं अधिक विनाशकारी हो सकते हैं!
व्हेलिंग क्या है?
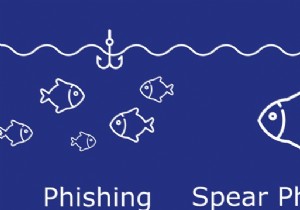
"व्हेलिंग" और "फ़िशिंग" में अंतर
व्हेलिंग अपने आप में कोई उन्नत तकनीक नहीं है। मूल स्तर पर, यह फ़िशिंग का एक अधिक जटिल रूप है। हालांकि, इसके पीछे की रणनीति इसे उपयोगकर्ताओं के लिए संभावित रूप से विनाशकारी बनाती है।
व्हेलिंग फ़िशिंग की कमियों को परिष्कृत करके लोगों को वही करने के लिए धोखा देती है जो हैकर चाहता है। सामान्य फ़िशिंग की मुख्य समस्या यह है कि वे अप्रभावी होते हैं। जनता फ़िशिंग हमलों को पहचानने में कुशल हो गई है, इसलिए वे उतने प्रभावी नहीं रहे जितने पहले थे।
परिणामस्वरूप, हैकर्स को दूसरों को धोखा देने के लिए अपने प्रयासों को बढ़ाना पड़ा। लोगों को हमेशा दोस्तों, परिवार और सहकर्मियों द्वारा भेजी गई चीजों पर भरोसा न करने की सलाह दी जाती है। हैकर्स इस विश्वास का फायदा उठाकर व्हेलिंग के माध्यम से लोगों को ठगते हैं।
व्हेलिंग तब होती है जब कोई हैकर किसी कंपनी में वरिष्ठ पद पर बैठे व्यक्ति को डिजिटल रूप से निशाना बनाता है। आमतौर पर, हैकर उस व्यक्ति के बारे में जानकारी एकत्र करता है। वे कंपनी के नेटवर्क तक पहुंच प्राप्त करके यह भी जांच कर सकते हैं कि कंपनी कैसे काम करती है।
जानकारी का उपयोग कैसे किया जाता है
एक बार जब वरिष्ठ प्रबंधक के बारे में सभी आवश्यक जानकारी मिल जाती है, तो वे उनके खाते में हैक करके ईमेल या मैसेजिंग सेवाओं पर नियंत्रण प्राप्त कर लेते हैं। वहां से, वे प्रबंधक के अधीन काम करने वाले लोगों को संदेश भेजकर उन्हें ठग सकते हैं।
यदि हैकर कंपनी के नेटवर्क या खातों तक पहुंच नहीं बना पाता, तो वह प्रतिरूपण का प्रयास कर सकता है। इस रणनीति में उस व्यक्ति के समान ईमेल पता बनाना शामिल होता है जिसका प्रतिरूपण करना है, फिर उसके कर्मचारियों को उस पते से ईमेल भेजना।
इस विधि के स्पैम फ़िल्टर में पकड़े जाने या पूरी तरह से अवरुद्ध होने की संभावना अधिक होती है, खासकर यदि कंपनी व्हाइटलिस्ट का उपयोग करती है, लेकिन कभी-कभी यह काम कर जाती है।
हैकर्स को व्हेलिंग से कैसे लाभ होता है
बेशक, हैकर बिना किसी अपेक्षा के इतना प्रयास नहीं करेगा। हैकर का प्राथमिक उद्देश्य कर्मचारियों से धन निकालना होता है, उनसे "प्रबंधक" के खाते में धन हस्तांतरित करने के लिए कहा जाता है।
यदि हैकर ने अपना होमवर्क किया है, तो वह हमले को अधिक विश्वसनीय बनाने के लिए प्रबंधक की आवाज़ और लहजे का प्रतिरूपण करेगा। वह लोगों से किसी विशिष्ट खाते में धन हस्तांतरित करने के लिए कहेगा, यह दावा करते हुए कि यह व्यावसायिक कारणों से है।
एक हैकर थोड़ी चालाकी से भी प्रयास कर सकता है। आखिरकार, लोगों से धन हस्तांतरित करने के लिए कहना संदेह पैदा कर सकता है! कभी-कभी जानकारी एकमुश्त भुगतान से अधिक मूल्यवान हो सकती है, और हैकर्स संवेदनशील डेटा मांग सकते हैं जिसका उपयोग वे अतिरिक्त पैसा कमाने के लिए कर सकें।
कुछ साल पहले, द गार्जियन ने एक व्हेलिंग हमले की सूचना दी थी जहां एक HR कर्मचारी को हैकर द्वारा CEO का प्रतिरूपण करते हुए एक ईमेल प्राप्त हुआ। हैकर ने कंपनी की पेरोल जानकारी मांगी, जिसका HR कर्मचारी ने सभी विवरणों के साथ उत्तर दिया। अब हैकर के पास स्नैपचैट में कार्यरत सभी लोगों के भुगतान विवरण थे।
व्हेलिंग कितना नुकसान करती है
अब हम व्हेलिंग हमले के विवरण जानते हैं, लेकिन कितनी कंपनियां इसके झांसे में आती हैं? क्या कंपनियां इन हमलों को जल्दी पकड़ लेती हैं, या हैकर्स इन व्यवसायों का फायदा उठाकर मोटी कमाई कर रहे हैं?
फोर्ब्स ने बताया कि 2013 से, लगभग 80,000 व्यवसायों के माध्यम से व्हेलिंग के जरिए अनुमानित 12 बिलियन डॉलर गायब हो गए। इतना ही नहीं, वरोनिस ने कहा कि अकेले 2017 में व्हेलिंग 200% बढ़ गई, यह दर्शाता है कि हैकर्स बड़ी मछली पकड़ने के विचार के प्रति आकर्षित हो रहे हैं।
व्हेलिंग से खुद को कैसे बचाएं
सुरक्षित कंपनी नीतियां
आदर्श रूप से, व्हेलिंग हमला पहली बार में नहीं होना चाहिए! एक अच्छी कंपनी सुरक्षा नीति हैकर्स को दूर रखने का एक प्रभावी साधन है।
एक ओर, उपयोगकर्ता खाते हैकिंग हमलों को रोकने के लिए पर्याप्त सुरक्षित होने चाहिए। मजबूत पासवर्ड और घुसपैठियों के खिलाफ अतिरिक्त उपाय (जैसे दो-कारक प्रमाणीकरण) व्हेलर्स को अंदर घुसने से रोक सकते हैं।
कंपनियों को अपने आंतरिक ईमेल सिस्टम को इंट्रानेट के बाहर से आने वाले किसी भी मेल पर संदेह करने के लिए सेट करना चाहिए। सबसे विश्वसनीय प्रतिरूपण ईमेल भी ब्लैकलिस्ट द्वारा पकड़ा जाएगा और नुकसान पहुंचाने से पहले फ़्लैग कर दिया जाएगा।
डेटा और धन हस्तांतरण की सुरक्षा करें
आदर्श रूप से, डेटा और धन भेजने के पीछे की प्रक्रियाएं इतनी सुरक्षित होनी चाहिए कि वे कंपनी के बाहर लीक न हों। इसे कवर करने में विफलता असंतुष्ट कर्मचारियों को अपने लिए थोड़ा अतिरिक्त लेने का मौका दे सकती है!
हमेशा डेटा और धन को यथासंभव सबसे सुरक्षित तरीके से संभालें। इस तरह, यदि कोई व्हेलिंग हमले से धोखा खाता है, तो लेन-देन को सिस्टम द्वारा फ़्लैग कर दिया जाएगा इससे पहले कि हैकर पुरस्कार पर हाथ डाल सके।
सतर्कता का अभ्यास करें
जब सब कुछ विफल हो जाए, और कोई हैकर आपको व्हेलिंग हमले के लिए निशाना बनाए, तो आप सावधानी बरतकर अपनी भूमिका निभा सकते हैं।
एक व्हेलर आपके प्रेरणा की भावना पर हमला करने की कोशिश करेगा, किसी उच्च अधिकारी के पद से आपसे संपर्क करके। इस तरह, जब वे आपसे संवेदनशील जानकारी मांगते हैं, तो आप बिना सोचे-समझे इसे भेजने की आवश्यकता महसूस करेंगे।
यदि आपका कोई परिचित प्रबंधक अचानक आपसे नकदी या व्यक्तिगत जानकारी मांगने लगे, तो नाम और ईमेल पते में किसी भी असामान्यता के लिए दोबारा जांच करना उचित है। यदि कुछ गलत लगता है, तो ईमेल के बाहर बॉस से संपर्क करके देखें कि लेन-देन वैध है या नहीं।
सुरक्षित ईमेल सेवा का उपयोग करना
व्हेलिंग हमला तभी हो सकता है जब हैकर हमला करने के लिए पर्याप्त जानकारी जुटा ले। यदि आप उन्हें इस जानकारी से दूर रखते हैं, तो उनके पास कंपनी में घुसपैठ करने के लिए आवश्यक उपकरण नहीं होंगे। इसलिए, आपको विश्लेषण करना चाहिए कि आपकी ईमेल सेवा कितनी सुरक्षित है, और क्या यह जासूसी से बचाव का अच्छा काम करती है।
यदि आप सेवाओं को चुनने में थोड़े फंसे हुए हैं, तो सुरक्षित और एन्क्रिप्टेड ईमेल प्रदाताओं पर नज़र रखें जो आपकी गोपनीयता को प्राथमिकता देते हैं। एक ईमेल प्रदाता जो आपके कनेक्शन का ख्याल नहीं रखता, संवेदनशील डेटा लीक होने का जोखिम उठाता है, जिसका उपयोग हैकर व्हेलिंग हमले को अंजाम देने के लिए कर सकता है।
पहचान की चोरी से सुरक्षित रहना
व्हेलिंग हर स्तर पर फ़िशिंग का बड़ा भाई है। लक्ष्य के आकार से लेकर संभावित पुरस्कारों तक, व्हेलिंग व्यवसायों और कर्मचारियों दोनों के लिए एक महत्वपूर्ण समस्या हो सकती है।
क्या आप जानना चाहते हैं कि हैकर्स किस तरह की जानकारी खोजते हैं? उन सूचनाओं के लिए हमारी गाइड देखें जिन्हें हैकर्स सबसे ज्यादा निशाना बनाते हैं।