हैकर्स पूरे नेटवर्क पर नियंत्रण हासिल करने या व्यक्तिगत कंप्यूटरों को एक बॉट आर्मी में बदलने के लिए कमांड एंड कंट्रोल हमलों का उपयोग कर सकते हैं जो वे चाहते हैं। यह हाल ही में स्पष्ट था जब संयुक्त राज्य अमेरिका ने समझौता किए गए उपकरणों में हैक करके और वायरस को अनइंस्टॉल करके "साइक्लोप्स ब्लिंक" बॉटनेट को रोका, लेकिन यहां आपको उनके बारे में जानना चाहिए। C2 हमले आसानी से पूरे नेटवर्क पर नियंत्रण हासिल कर सकते हैं और हैकर्स को बॉटनेट आर्मी तक पहुंच प्रदान कर सकते हैं। यहां बताया गया है कि यह कैसे काम करता है और आप सुरक्षित रहने के लिए क्या कर सकते हैं।
कमांड एंड कंट्रोल हमला क्या है
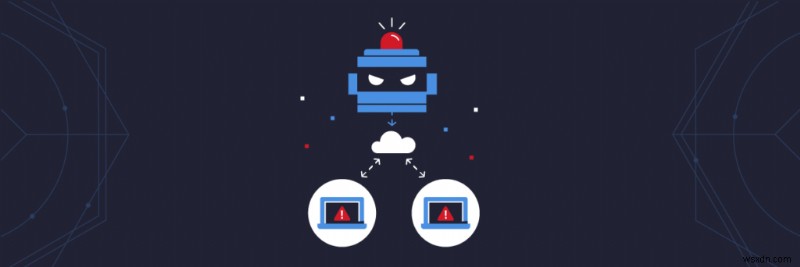
जब दुर्भावनापूर्ण अभिनेता एक PC को भेदते हैं और मैलवेयर डाउनलोड करते हैं जो उन्हें C2 सर्वर से समझौता किए गए उपकरणों को रिमोटली कमांड/क्वेरी प्रसारित करने की अनुमति देता है, तो इसे कमांड एंड कंट्रोल साइबर हमला (C2 या C&C संक्षेप में) के रूप में जाना जाता है। क्योंकि पहला संक्रमित PC अक्सर उन सेकेंडरी डिवाइस को संक्रमित करता है जिनसे वह संचार करता है, एक कंपनी के नेटवर्क के मामले में, मिनटों में एक पूरा सिस्टम हमलावर के नियंत्रण में आ सकता है।
एक PC को संक्रमित करने के लिए हमलावरों के कई तरीके हैं, साथ ही एक बार सिस्टम के अंदर होने पर वे कई प्रकार के हमले शुरू कर सकते हैं। साइबर सिक्योरिटी फर्म पालो अल्टो नेटवर्क्स के अनुसार, 80% से अधिक वायरस डोमेन नेम सिस्टम का उपयोग C2 सर्वर खोजने, डेटा चुराने और मैलवेयर फैलाने के लिए करते हैं।
C2 क्या है और यह कैसे काम करता है?
हमलावर को पहले मैलवेयर का उपयोग करके टारगेट PC में घुसपैठ करनी होगी। सोशल इंजीनियरिंग तकनीक जैसे फिशिंग ईमेल, खतरनाक वेबसाइटों पर ले जाने वाले नकली विज्ञापन, और संदिग्ध ब्राउज़र प्लगइन्स और प्रोग्राम इसका उपयोग करके इसे पूरा कर सकते हैं। COVID-19 से लेकर वीडियो गेम तक, ये अक्सर लोगों की रुचि बढ़ाने के लिए वर्तमान घटनाओं या पॉप संस्कृति का लाभ उठाते हैं। दुर्लभ परिस्थितियों में, हमलावर मैलवेयर वाले USB स्टिक का उपयोग करके भौतिक रूप से एक सिस्टम का उल्लंघन करते हैं।
एक बार कमांड प्रसारित हो जाने पर, संक्रमित PC एक "बॉट" में बदल जाता है, एक डिजिटल ज़ोंबी जिसे हमलावर द्वारा नियंत्रित किया जाता है। यह बाद में अतिरिक्त डिवाइस में वायरस फैलाता है, उन्हें बॉट्स में बदल देता है और हमलावर के नियंत्रण क्षेत्र का विस्तार करता है, जिसके परिणामस्वरूप एक बॉटनेट, या बॉट्स का नेटवर्क बनता है। कई C2 हमले, विशेष रूप से डेटा चोरी करते समय, यथासंभव लंबे समय तक अनदेखा रहने के लिए विकसित किए जाते हैं। पालो अल्टो नेटवर्क्स के अनुसार C2 के अन्य सामान्य उपयोगों में शामिल हैं:
- अन्य लोगों के कंप्यूटरों को क्रिप्टोकरेंसी माइन करने के लिए अपने कब्जे में लेना
- डेटा विनाश
- मशीनों, संभवतः पूरे नेटवर्क को बंद करना।
- सिस्टम कामकाज को बाधित करने के लिए समझौता किए गए उपकरणों को रिमोटली रीबूट करना।
- C2 का उपयोग रैंसमवेयर हमलों में डेटा एन्क्रिप्ट करने और सिस्टम को बंधक बनाने के लिए भी किया जा सकता है।
कमांड एंड कंट्रोल हमलों की संरचना
इंटरनेट के शुरुआती दिनों में, हमलावरों के पास उनके नियंत्रण में एक सर्वर होता था और वे वहीं से हमला शुरू करते थे। कई C2 हमले अब क्लाउड-आधारित सेवाओं से लॉन्च किए जा रहे हैं। एक हमलावर एक सिंगल सर्वर का उपयोग कर सकता है जिससे मैलवेयर निर्देशों के लिए एक संदेश भेजेगा। इसका C2 सर्वर के IP एड्रेस का पता लगाकर और भविष्य के कनेक्शन को रोककर आसानी से बचाव किया जा सकता है। हालांकि, अगर कोई हमलावर प्रॉक्सी का उपयोग करके अपने वास्तविक IP एड्रेस को छुपाता है, तो सुरक्षा अधिक कठिन हो जाती है।
स्कैमर अक्सर हमला शुरू करने के लिए कई सर्वरों का उपयोग करते हैं। यह एक ही हमले को करने वाले सर्वरों का एक समूह हो सकता है ताकि अगर एक डाउन हो जाए तो रिडंडेंसी बनी रहे, या यह एक सिंगल सर्वर हो सकता है। हमलावर बॉटनेट के संक्रमित कंप्यूटर्स को पीयर-टू-पीयर (P2P) नेटवर्क के रूप में कार्य करने का आदेश भी दे सकते हैं, एक सेंट्रल सर्वर के बजाय एक-दूसरे के साथ रैंडमली इंटरैक्ट करते हुए। इससे संक्रमण के स्रोत का पता लगाना अधिक कठिन हो जाता है। साइबर सिक्योरिटी सॉफ्टवेयर कंपनी DNSFilter के अनुसार, इस रणनीति का उपयोग अक्सर सिंगल-सर्वर हमले के साथ संयोजन में किया जाता है - यदि सर्वर गिर जाता है, तो P2P विकल्प बैकअप के रूप में उपलब्ध होता है।
C2 हमले से बचाव
जबकि किसी और द्वारा आपके सिस्टम को नियंत्रित करने का विचार डरावना है, आप अपनी रक्षा के लिए कुछ कदम उठा सकते हैं।
पहला और सबसे महत्वपूर्ण है शिक्षा। साइबर हमलावर अक्सर सोशल इंजीनियरिंग मीम रणनीतियों का उपयोग करते हैं, इसलिए आपके नेटवर्क तक पहुंच रखने वाले किसी भी व्यक्ति को उनके बारे में पढ़ाना। एक बार जब वे चेतावनी संकेतों से अवगत हो जाते हैं, तो लोगों के धोखा खाने की संभावना काफी कम हो जाती है। दिखाएं कि फिशिंग ईमेल कैसा दिखता है, डाउनलोड की सुरक्षा का आकलन कैसे करें, आदि।
दूसरा, फायरवॉल का उपयोग करें। हालांकि यह उन बुरे अभिनेताओं से आपकी रक्षा नहीं करेगा जो पहले ही आपके सिस्टम तक पहुंच प्राप्त कर चुके हैं, यह उन लोगों को बाहर रखने में मदद करेगा जो अपना रास्ता नहीं बना सकते। फायरवॉल उस डेटा की मात्रा को प्रतिबंधित करते हैं जो एक नेटवर्क के अंदर और बाहर प्रवाहित हो सकता है और संदिग्ध URL और IP एड्रेस के बारे में आपको सूचित करने के लिए सेट किया जा सकता है।
तीसरा, ऑनलाइन होने पर वीपीएन का उपयोग करें। Windows के लिए बेस्ट वीपीएन सेवाओं में से एक Systweak VPN है, जो स्मार्ट DNS को किल स्विच के साथ जोड़ता है। मिलिट्री-ग्रेड AES 256-बिट एन्क्रिप्शन के साथ यह Windows के लिए वीपीएन गुमनाम ब्राउज़िंग की अनुमति देकर और आपके IP एड्रेस को छुपाकर आपकी ऑनलाइन गोपनीयता की रक्षा करता है। Systweak VPN के 53 देशों में 200 लोकेशन पर 4500 सर्वर हैं। जब आप अपनी चुनी हुई सर्वर से कनेक्ट होते हैं तो आपका ऐप आपके डिवाइस के सभी ट्रैफिक के चारों ओर एक एन्क्रिप्टेड टनल बनाता है। यह नेटवर्क पर भेजे गए सभी डेटा को एन्क्रिप्ट करके और इसे हैकर्स के लिए दुर्गम बनाकर पब्लिक Wi-Fi के जोखिमों से भी आपकी रक्षा करता है। यदि आप किसी भी नेटवर्क पर अपना वीपीएन इनेबल करते हैं तो आप अपने लैपटॉप से अपने ऑफिस या होम कंप्यूटर पर जल्दी से रिमोट एक्सेस सेटअप कर सकते हैं।
कमांड एंड कंट्रोल साइबर हमला क्या है पर अंतिम शब्द
सोशल मीडिया पर हमें फॉलो करें - Facebook, Instagram, और YouTube। किसी भी प्रश्न या सुझाव के लिए, कृपया नीचे कमेंट सेक्शन में हमें बताएं। हमें आपको समाधान के साथ वापस आने में खुशी होगी। हम नियमित रूप से टिप्स और ट्रिक्स पोस्ट करते हैं, साथ ही प्रौद्योगिकी से संबंधित आम मुद्दों के जवाब भी।