आजकल, वेब ट्रैफिक का एक बड़ा हिस्सा HTTPS का उपयोग करके एन्क्रिप्ट किया जाता है। यह तेजी से प्रचलित हो रहा है, खासकर Let's Encrypt की शुरुआत के बाद से, जो उद्योग में प्रमुख कंपनियों द्वारा समर्थित एक सर्टिफिकेट अथॉरिटी (CA) है। Let's Encrypt 90-दिन की वैधता के साथ SSL/TLS प्रमाणपत्र पूरी तरह से मुफ्त प्रदान करता है।
आम तौर पर, प्रमाणपत्र एक या अधिक विशिष्ट डोमेन नामों से जुड़े होते हैं, इसलिए यदि आपके पास "www.example.com" के लिए एक प्रमाणपत्र है, तो आप इसे केवल इस सटीक डोमेन नाम के साथ उपयोग कर सकते हैं। दूसरी ओर, वाइल्डकार्ड प्रमाणपत्र एक पैरेंट डोमेन नाम के लिए जारी किए जाते हैं और पैरेंट डोमेन के किसी भी सबडोमेन के साथ उपयोग किए जा सकते हैं। उदाहरण के लिए, *.example.com के लिए एक वाइल्डकार्ड प्रमाणपत्र "www.example.com", "account.example.com", "mail.example.com" आदि के लिए उपयोग किया जा सकता है। वाइल्डकार्ड प्रमाणपत्र, इसलिए, आपके सभी वर्तमान और भविष्य के सबडोमेन के लिए केवल एक ही प्रमाणपत्र प्राप्त करने और नवीनीकृत करने का लाभ लाते हैं।
यहां Ubuntu, Debian और अन्य Debian-आधारित वितरण पर Let's Encrypt से एक पंजीकृत डोमेन नाम के लिए वाइल्डकार्ड प्रमाणपत्र प्राप्त करने का तरीका बताया गया है।
1. acme.sh इंस्टॉल करना
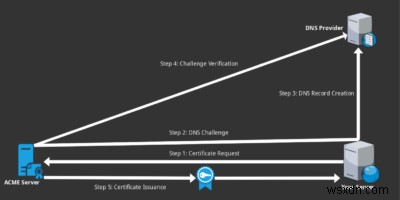
Let's Encrypt यह सत्यापित करने के लिए ऑटोमेटेड सर्टिफिकेट मैनेजमेंट एनवायरनमेंट (ACME) प्रोटोकॉल का उपयोग करता है कि आप अपने डोमेन नाम के मालिक हैं और प्रमाणपत्र जारी/नवीनीकृत करते हैं। Acme.sh शेल स्क्रिप्ट में लागू एक लोकप्रिय ACME क्लाइंट है। इसे इंस्टॉल करने के लिए, आपको पहले git इंस्टॉल करना होगा:
sudo apt update sudo apt install -y git
Github से रिपॉजिटरी डाउनलोड करें:
git clone https://github.com/Neilpang/acme.sh.git
क्लोन की गई डायरेक्टरी में प्रवेश करें और इंस्टॉलेशन स्क्रिप्ट शुरू करें:
cd acme.sh/ ./acme.sh --install
acme.sh का उपयोग शुरू करने के लिए अपने शेल सत्र को रीलोड करें:
exec bash
2. वाइल्डकार्ड प्रमाणपत्र जारी करने के लिए acme.sh का उपयोग करना।
Let's Encrypt को वाइल्डकार्ड प्रमाणपत्र जारी करने के लिए, आपको डोमेन वैलिडेशन (DV) के रूप में जानी जाने वाली DNS-आधारित चुनौती को हल करना होगा। Acme.sh कई प्रमुख DNS प्रदाताओं के API के साथ आसानी से एकीकृत होता है और इस प्रक्रिया को पूरी तरह से स्वचालित करता है।
Cloudflare
यदि आप Cloudflare की DNS सेवा का उपयोग कर रहे हैं, तो अपने खाते में लॉग इन करें और अपनी वैश्विक API कुंजी कॉपी करें। इसे अपने सिस्टम पर एक पर्यावरण चर के रूप में सेव करें:
export CF_Key="your_cloudflare_api_key" export CF_Email="your_cloudflare_email_address"
अब आप एक वाइल्डकार्ड प्रमाणपत्र का अनुरोध कर सकते हैं:
acme.sh --issue --dns dns_cf -d '*.example.org'
NameCheap
यदि आप NameCheap नेमसर्वर का उपयोग कर रहे हैं, तो API एक्सेस सक्षम करने पर उनके निर्देशों का पालन करें, फिर आवश्यक चर निर्यात करें:
export NAMECHEAP_SOURCEIP="your_server_ip" export NAMECHEAP_USERNAME="your_namecheap_username" export NAMECHEAP_API_KEY="your_namecheap_api_key"
वाइल्डकार्ड प्रमाणपत्र का अनुरोध करें:
acme.sh --issue --dns dns_namecheap -d '*.example.org'
DigitalOcean
यदि आपका डोमेन DigitalOcean के DNS का उपयोग करता है, तो पढ़ने और लिखने की अनुमति के साथ एक व्यक्तिगत एक्सेस टोकन बनाने पर उनके निर्देशों का पालन करें। अपना API कुंजी/टोकन निर्यात करें:
export DO_API_KEY="your_digitalocean_api_token"
वाइल्डकार्ड प्रमाणपत्र का अनुरोध करें:
acme.sh --issue --dns dns_dgon -d '*.example.org'
GoDaddy
यदि आपका डोमेन GoDaddy के DNS का उपयोग करता है, तो अपनी API कुंजी और सीक्रेट कॉपी करें। उन्हें अपने वातावरण में निर्यात करें:
export GD_Key="your_godaddy_api_key" export GD_Secret="your_godaddy_api_secret"
वाइल्डकार्ड प्रमाणपत्र का अनुरोध करें:
acme.sh --issue --dns dns_gd -d '*.example.org'
Vultr
यदि आप Vultr के DNS का उपयोग कर रहे हैं, तो आपको अपने व्यक्तिगत एक्सेस टोकन या "मैनेज DNS" विशेषाधिकारों वाले सब-प्रोफाइल की आवश्यकता होगी।
export VULTR_API_KEY="your_vultr_api_key"
वाइल्डकार्ड प्रमाणपत्र का अनुरोध करें:
acme.sh --issue --dns dns_vultr -d '*.example.org'
RackSpace
यदि आप RackSpace का उपयोग कर रहे हैं, तो आपको अपने उपयोगकर्ता नाम और API कुंजी की आवश्यकता होगी। उन्हें नीचे दिखाए अनुसार निर्यात करें:
export RACKSPACE_Username="your_rackspace_username" export RACKSPACE_Apikey="your_rackspace_api_key"
वाइल्डकार्ड प्रमाणपत्र का अनुरोध करें:
acme.sh --issue --dns dns_rackspace -d '*.example.org'
मैन्युअल प्रक्रिया
यदि आप अपने DNS विक्रेता द्वारा प्रदान किए गए API का उपयोग नहीं करना चाहते या असमर्थ हैं, तो आप डोमेन वैलिडेशन चुनौती को पूरा करने के लिए मैन्युअल रूप से एक DNS रिकॉर्ड बना सकते हैं, हालांकि आपको अपने डोमेन को नवीनीकृत करने के लिए इस मैन्युअल प्रक्रिया को नियमित रूप से दोहराना होगा।
acme.sh --issue --dns --yes-I-know-dns-manual-mode-enough-go-ahead-please -d '*.example.org'
यह कमांड एक वेरिफिकेशन टोकन प्रदर्शित करेगा जिसे आपको DNS TXT रिकॉर्ड के रूप में जोड़ना होगा।
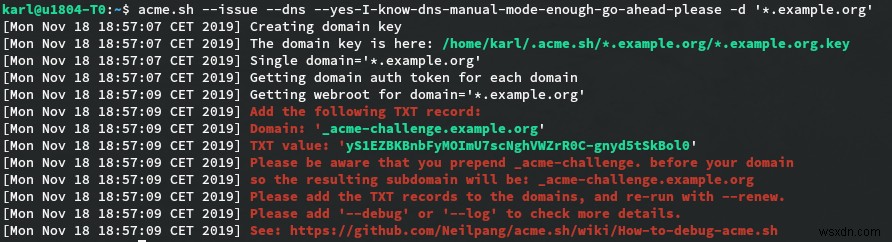
टोकन कॉपी करें और अपने DNS कंट्रोल पैनल में लॉग इन करें। _acme-challenge सबडोमेन के लिए TXT प्रकार का एक नया DNS रिकॉर्ड बनाएं और टोकन पेस्ट करें।

नए रिकॉर्ड के पहुंच योग्य होने के लिए कुछ मिनट प्रतीक्षा करें, फिर प्रमाणपत्र का अनुरोध करें:
acme.sh --renew --yes-I-know-dns-manual-mode-enough-go-ahead-please -d '*.example.org'
फाइल स्थान
आप अपने होम फोल्डर में ".acme.sh" डायरेक्टरी में अपना प्रमाणपत्र और अन्य प्रासंगिक फाइलें पाएंगे।
- प्रमाणपत्र स्वयं "~/.acme.sh/*.example.org/*.example.org.cer" के रूप में सेव होता है।
- प्रमाणपत्र कुंजी "~/.acme.sh/*.example.org/*.example.org.key" के रूप में सेव होती है। इस फाइल को निजी रखा जाना चाहिए और कभी साझा नहीं किया जाना चाहिए।
- फुलचेन प्रमाणपत्र फाइल, जिसे आप सबसे अधिक उपयोग करेंगे, "~/.acme.sh/*.example.org/fullchain.cer" के रूप में सेव होती है। यह फाइल आपके प्रमाणपत्र को जारी करने वाले प्राधिकरण (इंटरमीडिएट प्रमाणपत्र के रूप में जाना जाता है) के साथ जोड़ती है।
ऊपर दिए गए चरणों का पालन करें, और आप Let's Encrypt वाइल्डकार्ड डोमेन प्रमाणपत्र प्राप्त करने में सक्षम होंगे।