वर्डप्रेस फ़ाइल अनुमतियाँ एक विवादास्पद विषय है, और आपको ऑनलाइन ढेर सारी सलाह मिलेंगी (जिनमें से काफ़ी ग़लत होती हैं)। वर्डप्रेस का भी फ़ाइल अनुमतियों और उन्हें सेट करके अपनी साइट को सुरक्षित करने के बारे में एक लेख है, लेकिन वे निर्देश पालन करने में कठिन हैं।
इस लेख में, हमने वर्डप्रेस अनुमतियों को समझने के लिए एक संपूर्ण मार्गदर्शिका तैयार की है। यहाँ आपको निम्न पर सहायता मिलेगी:
- अपनी साइट को सुरक्षित या हार्डन करने के लिए अनुशंसित वर्डप्रेस फ़ाइल अनुमतियाँ
- अपनी साइट पर वर्डप्रेस फ़ाइल और निर्देशिका अनुमतियों को सुरक्षित रूप से बदलने के तरीके
- गलत तरीके से सेट की गई वर्डप्रेस फ़ाइल और फ़ोल्डर अनुमतियों से उत्पन्न सामान्य त्रुटियों को हल करने के लिए समस्या निवारण युक्तियाँ
संक्षेप में वर्डप्रेस फ़ाइल अनुमतियाँ आपकी साइट की फ़ाइलों और निर्देशिकाओं को हैकर्स द्वारा अनधिकृत पहुँच से बचाती हैं। अधिकांश मामलों में, एक अच्छा वेब होस्ट या डेवलपर एक बार वर्डप्रेस फ़ाइल अनुमतियाँ सेट करता है, और आपको फिर शायद ही कभी उन पर विचार करना पड़ता है। हम अनुमतियों को बदलते समय सावधानी बरतने की सलाह देते हैं, और अनुशंसा करते हैं कि आप कोई भी बदलाव करने से पहले हमेशा अपनी साइट का बैकअप लें।
वर्डप्रेस फ़ाइल अनुमतियाँ क्या हैं
फ़ाइल अनुमतियाँ वर्डप्रेस फ़ाइलों और निर्देशिकाओं पर एक्सेस कंट्रोल हैं, जो निर्दिष्ट करती हैं कि कौन फ़ाइलों को पढ़, लिख और निष्पादित कर सकता है जो आपकी वर्डप्रेस साइट को बनाती हैं।
यदि सभी उपयोगकर्ता फ़ाइलों और निर्देशिकाओं को संशोधित या यहाँ तक कि पढ़ सकते हैं, तो यह एक सुरक्षा खतरा बन जाता है। वर्डप्रेस अनुमतियाँ उन प्रणालियों के लिए सुरक्षा उपाय हैं जिनमें कई उपयोगकर्ता होते हैं, जैसे सर्वर।
वर्डप्रेस फ़ाइल अनुमतियाँ कैसे काम करती हैं
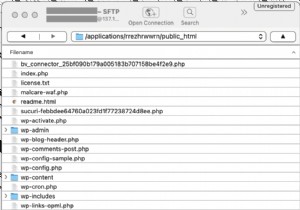
यदि आपने किसी FTP क्लाइंट या cPanel पर अपनी वर्डप्रेस फ़ाइलों और निर्देशिकाओं की सूची देखी है, तो आपने प्रत्येक के साथ 3 नंबर या 9 rwx अक्षरों की एक स्ट्रिंग देखी होगी। ये फ़ाइल अनुमतियाँ हैं और प्रत्येक फ़ाइल और निर्देशिका पर व्यक्तिगत रूप से लागू होती हैं।

फ़ाइल अनुमतियों के दो परस्पर जुड़े पहलू हैं: 1) अनुमतियों के प्रकार; और 2) भूमिकाएँ। ये दोनों पहलू मिलकर इंगित करते हैं कि फ़ाइलों और निर्देशिकाओं पर अनुमतियाँ कैसे लागू की जाती हैं।
अनुमतियों के प्रकार
वर्डप्रेस में फ़ाइल अनुमतियों के 3 प्रकार होते हैं: पढ़ना, लिखना, और निष्पादित करना; और इन्हें 2 तरीकों से दर्शाया जाता है:
| अनुमति | इसका अर्थ | संख्यात्मक | प्रतीकात्मक |
| पढ़ना | उपयोगकर्ता फ़ाइल या निर्देशिका की सामग्री देख सकता है, लेकिन कुछ भी बदल नहीं सकता | 4 | r |
| लिखना | उपयोगकर्ता को फ़ाइल या निर्देशिका की सामग्री संशोधित करने की अनुमति है, लेकिन निष्पादित करने की नहीं | 2 | w |
| निष्पादित करना | उपयोगकर्ता को स्क्रिप्ट फ़ाइलें चलाने, या निर्देशिका के अंदर स्क्रिप्ट चलाने की अनुमति है | 1 | x |
| कोई अनुमति नहीं | उपयोगकर्ता की फ़ाइल या निर्देशिका तक कोई पहुँच नहीं है | 0 | – |
भूमिकाएँ
भूमिकाओं की 3 श्रेणियाँ हैं: उपयोगकर्ता स्वामी, समूह स्वामी, और विश्व।
- उपयोगकर्ता: एक उपयोगकर्ता प्रणाली पर एक व्यक्ति या एकल खाता होता है, जो फ़ाइल या निर्देशिका का स्वामी होता है।
जब आप अपनी साइट सर्वर पर लॉग इन करने के लिए FTP क्लाइंट का उपयोग करते हैं; तो आपको एक लॉगिन उपयोगकर्ता नाम और पासवर्ड की आवश्यकता होगी। उपयोगकर्ता नाम FTP उपयोगकर्ता खाते को दर्शाता है। इसी तरह, वेब सर्वर भी फ़ाइलों और निर्देशिकाओं तक पहुँचने के लिए खातों का उपयोग करते हैं, इसलिए हालाँकि खाते के पीछे कोई 'व्यक्ति' नहीं होता, फिर भी इसे एक उपयोगकर्ता माना जाता है।
- समूह: एक समूह उपयोगकर्ताओं का एक समूह होता है, और इसे स्वामी के रूप में भी नामित किया जा सकता है। यह उपयोगकर्ताओं के संग्रह को स्वामी अनुमतियाँ देने का एक सुविधाजनक तरीका है।
- विश्व: हर दूसरा उपयोगकर्ता जो प्रश्नगत फ़ाइल या निर्देशिका का स्वामी नहीं है, न ही किसी उपयोगकर्ता समूह का हिस्सा है।
ये भूमिकाएँ विभिन्न प्रणालियों में समान हैं, हालाँकि वे अलग-अलग नामकरण का उपयोग कर सकते हैं। उदाहरण के लिए, कुछ प्रणालियों में विश्व को पब्लिक कहा जा सकता है। स्वामी उपयोगकर्ता को अक्सर उपयोगकर्ता कहा जाता है, जो भ्रमित कर सकता है। निश्चिंत रहें, हर बार जब आप वर्डप्रेस फ़ाइल अनुमतियों का एक सेट देखते हैं, तो ये वे भूमिकाएँ हैं जिनका वे उल्लेख करते हैं।
अनुमति संख्याओं और प्रतीकों को डिकोड करना
अब जब हमें इस बात का 기본 विचार है कि प्रत्येक वर्डप्रेस अनुमति क्या अनुमति देती है और वे किन भूमिकाओं पर लागू होती हैं, तो प्रतीकों और संख्याओं की स्ट्रिंग थोड़ी अधिक समझ में आ सकती है।
उपयोगकर्ता, समूह, और विश्व भूमिकाओं में से प्रत्येक को प्रत्येक फ़ाइल या निर्देशिका के लिए अनुमतियाँ निर्दिष्ट की जानी चाहिए। इस प्रकार, आपने देखा होगा कि प्रतीकों के 3 सेट हैं या 3 संख्याएँ कभी-कभी 0, 1, 2, और 4 से आगे जाती हैं।
प्रतीकात्मक स्कीमा में, प्रतीकों का पहला सेट उपयोगकर्ता के लिए फ़ाइल अनुमतियों को दर्शाता है, अगला 3 समूह के लिए, और अंतिम 3 विश्व के लिए।
संख्यात्मक स्कीमा में, पहली संख्या उपयोगकर्ता के लिए फ़ाइल अनुमतियों को दर्शाती है, दूसरी समूह के लिए, और तीसरी विश्व के लिए। हालाँकि, संख्यात्मक स्कीमा में, अनुमति संख्या प्रत्येक भूमिका के लिए उपलब्ध सभी अनुमतियों का योग होती है।
इसलिए जबकि 0, 1, 2, और 4 क्रमशः कोई पहुँच नहीं, पढ़ना, लिखना, और निष्पादित करना हैं, बाकी का अर्थ निम्नलिखित है:
- 3 = (2 + 1) = लिखना + निष्पादित करना
- 5 = (4 + 1) = पढ़ना + निष्पादित करना
- 6 = (4 + 2) = पढ़ना + लिखना
- 7 = (4 + 2 + 1) = पढ़ना + लिखना + निष्पादित करना
किसी फ़ाइल या निर्देशिका के लिए वर्डप्रेस अनुमतियों के उदाहरण:
| उपयोगकर्ता | समूह | विश्व | ||||||||
| 777 | rwxrwxrwx | पढ़ना | लिखना | निष्पादित करना | पढ़ना | लिखना | निष्पादित करना | पढ़ना | लिखना | निष्पादित करना |
| 644 | rw-r–r– | पढ़ना | लिखना | – | पढ़ना | – | – | पढ़ना | – | – |
| 755 | rwxr-xr-x | पढ़ना | लिखना | निष्पादित करना | पढ़ना | – | निष्पादित करना | पढ़ना | – | निष्पादित करना |
| 440 | r–r—– | पढ़ना | – | – | पढ़ना | – | – | – | – | – |
वर्डप्रेस में अनुशंसित फ़ाइल अनुमतियाँ
जिस तरह वर्डप्रेस काम करता है—या वास्तव में कोई भी प्रणाली—फ़ाइलें विभिन्न कार्य करने के लिए एक-दूसरे तक पहुँचती हैं। इसलिए, जबकि 000 या 440 सबसे सुरक्षित फ़ाइल अनुमतियाँ हो सकती हैं, वे अव्यावहारिक हैं।
इसके विपरीत, 777 बहुत खतरनाक है क्योंकि यह फ़ाइल या निर्देशिका को किसी भी उपयोगकर्ता द्वारा संशोधन के लिए खुला छोड़ देता है। इस प्रकार आपको कभी भी किसी भी कोर फ़ाइल को 777 पर सेट करने की सलाह नहीं मिलेगी, और कुछ बहुत कम मामलों को छोड़कर, किसी निर्देशिका के लिए भी नहीं।
यहाँ आपकी वर्डप्रेस साइट के लिए सेट की जा सकने वाली अनुशंसित फ़ाइल अनुमतियाँ हैं:
- रूट निर्देशिका (आमतौर पर public_html): 755
- wp-admin: 755
- wp-includes: 755
- wp-content: 755
- wp-content/themes: 755
- wp-content/plugins: 755
- wp-content/uploads: 755
- .htaccess: 644
- index.php: 644
- wp-config.php: 640
आम तौर पर, वर्डप्रेस निर्देशिका और फ़ोल्डर अनुमतियों को 755 पर सेट किया जाना चाहिए, और अधिकांश फ़ाइल अनुमतियों को 644 पर सेट करने की आवश्यकता होती है। ये वे फ़ाइल अनुमतियाँ भी हैं जिन्हें वर्डप्रेस आपकी साइट के लिए सेट करने की अनुशंसा करता है। ये वर्डप्रेस ऑटो अपडेट के सही ढंग से काम करने के लिए भी आवश्यक अनुमतियाँ हैं। सख्त अनुमतियों के कारण ऑटो अपडेट विफल हो जाएंगे।
यह ध्यान रखना महत्वपूर्ण है कि फ़ाइल अनुमतियाँ सर्वर के लिए होस्टिंग सेटअप पर बहुत अधिक निर्भर करती हैं। एक कारण यह है कि इससे फ़र्क पड़ता है कि वेब सर्वर प्रक्रिया आपकी साइट फ़ाइलों के साथ इंटरैक्ट करने के लिए किस उपयोगकर्ता खाते का उपयोग करती है।
उदाहरण के लिए, हम wp-config.php फ़ाइल के लिए फ़ाइल अनुमतियाँ 640 की अनुशंसा करते हैं लेकिन यह सभी होस्ट पर काम नहीं करेगा। उस स्थिति में, आपको 644 पर वापस लौटना होगा।
वर्डप्रेस फ़ाइल अनुमतियाँ कैसे बदलें
वर्डप्रेस फ़ाइल अनुमतियाँ वैचारिक रूप से सरल हैं लेकिन निष्पादित करना मुश्किल हो सकता है। हम हमेशा अपनी साइट के बैकएंड में कोई भी बदलाव करने से पहले बैकअप लेने की सलाह देते हैं। अगर ज़रा सी भी चीज़ गड़बड़ होती है, तो बैकअप आपकी साइट को बचा लेगा।
आप वर्डप्रेस में फ़ाइल स्तर पर और निर्देशिका स्तर पर फ़ाइल अनुमतियों को बदल या ठीक कर सकते हैं, जो निर्देशिका की सामग्री के लिए फ़ाइल अनुमतियों को पुनरावर्ती रूप से प्रभावित करेगा। सभी मामलों में, आपको अपनी साइट फ़ाइलों तक पहुँचने की आवश्यकता होती है।
आपकी साइट फ़ाइलों तक पहुँचने और वर्डप्रेस अनुमतियों को बदलने या ठीक करने के कुछ तरीके हैं। आप जो भी उपयुक्त लगे उसे चुन सकते हैं।
cPanel का उपयोग करके फ़ाइल अनुमतियाँ बदलें
cPanel सबसे व्यापक रूप से इस्तेमाल किया जाने वाला होस्टिंग कंट्रोल पैनल सॉफ्टवेयर है, इसलिए हमने इस ट्यूटोरियल के लिए इसका उपयोग किया है। आपका वेब होस्ट दूसरा सॉफ्टवेयर इस्तेमाल कर सकता है, जैसे Plesk या Webmin। चरण काफी हद तक सहसंबद्ध होंगे, भले ही डैशबोर्ड अलग दिखें।
1. अपने cPanel खाते में लॉग इन करें। या तो आपको अपने वेब होस्ट डैशबोर्ड पर एक लिंक मिलेगा, या आप अपनी साइट URL के बाद /cpanel टाइप कर सकते हैं।

2. फ़ाइलें सेक्शन में फाइल मैनेजर पर क्लिक करें।
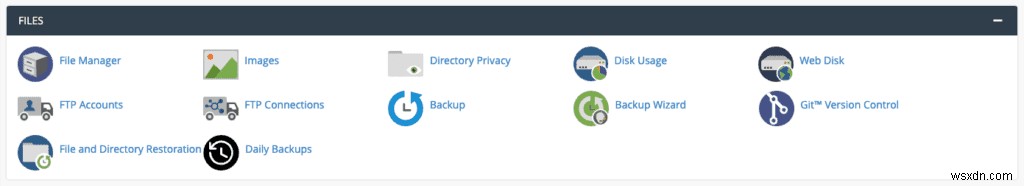
3. अपनी साइट की रूट निर्देशिका ढूंढें, और उसकी सामग्री देखने के लिए निर्देशिका का विस्तार करें। आमतौर पर, रूट निर्देशिका public_html होती है।

4. अब आपकी सभी साइट फ़ाइलें और निर्देशिकाएँ एक्सप्लोरर फलक में दिखाई देनी चाहिए। कॉलम में से एक अनुमतियाँ होना चाहिए।
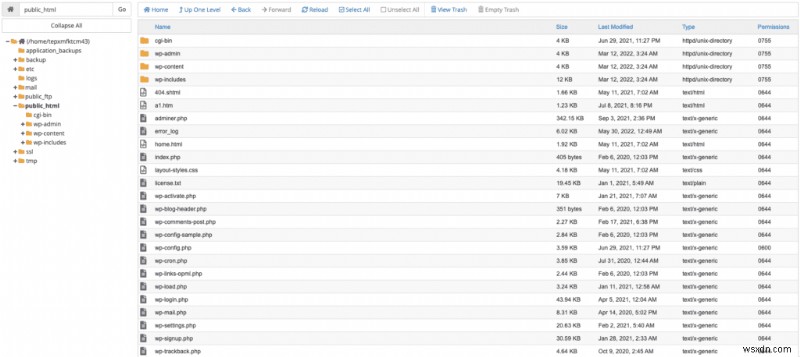
5. किसी फ़ाइल या निर्देशिका पर राइट-क्लिक करें, और ड्रॉपडाउन मेनू से अनुमतियाँ बदलें चुनें।

6. यह अनुमति संवाद बॉक्स खोलेगा, जहां आप आवश्यकतानुसार अनुमतियाँ सेट कर सकते हैं।

7. सेव करने और बाहर निकलने के लिए अनुमतियाँ बदलें पर क्लिक करें।
नोट: आप एक साथ कई फ़ाइलों और निर्देशिकाओं का चयन कर सकते हैं और उनकी फ़ाइल अनुमतियों को एक साथ बदल सकते हैं।
FTP का उपयोग करके WP फ़ाइल अनुमतियाँ बदलें
FTP आपकी साइट सर्वर से जुड़कर फ़ाइलों तक पहुँचने का एक और साधन है। यदि आपके वेब होस्ट के पास कोई इंटरफ़ेस नहीं है जिसका आप उपयोग कर सकें, तो आपको एक FTP क्लाइंट की आवश्यकता होगी। हमने इस ट्यूटोरियल के लिए Cyberduck का उपयोग किया है, हालाँकि FileZilla एक और बहुत लोकप्रिय FTP क्लाइंट है।
1. FTP क्रेडेंशियल्स के साथ साइट सर्वर में लॉग इन करें। आपको सर्वर नाम या IP पता, एक उपयोगकर्ता नाम, और एक पासवर्ड की आवश्यकता होगी। कुछ मामलों में, आपको पोर्ट नंबर की भी आवश्यकता हो सकती है।

2. रूट निर्देशिका ढूंढें, और इसे खोलें। सबसे आम तौर पर, रूट निर्देशिका public_html है।

3. यदि आपका FTP क्लाइंट स्वचालित रूप से फ़ाइल अनुमतियाँ नहीं दिखाता है, तो आपको वह सेटिंग सक्षम करने की आवश्यकता हो सकती है। फ़ाइल या निर्देशिका का चयन करें और अनुमतियाँ बदलने के लिए राइट क्लिक करें। Cyberduck पर, अनुमतियाँ जानकारी मेनू के अंतर्गत हैं।
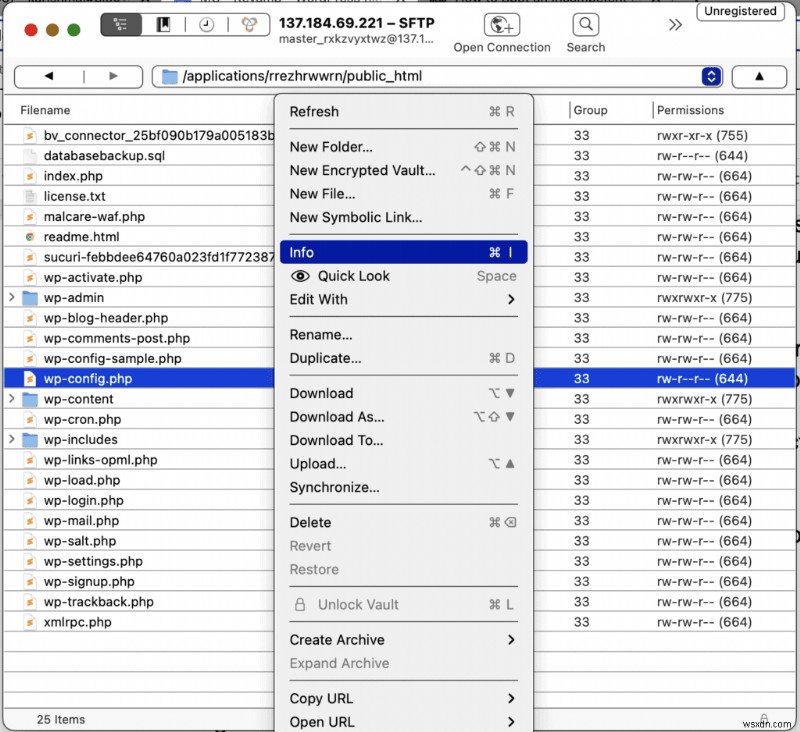
4. चेकबॉक्स का उपयोग करके या 3-अंकीय संख्यात्मक कोड दर्ज करके अनुमतियाँ बदलें।

SSH (chmod) का उपयोग करके वर्डप्रेस अनुमति बदलें
SSH सर्वर पर फ़ाइलों के साथ इंटरैक्ट करने के लिए कमांड-लाइन इंटरफ़ेस का उपयोग करता है। इसलिए, cPanel के फाइल मैनेजर या FTP क्लाइंट का उपयोग करके हम जो अनुमतियाँ आसानी से देख सकते हैं, वे कमांड-लाइन पर तुरंत दिखाई नहीं देतीं। इसलिए, SSH का उपयोग करके वर्डप्रेस फ़ाइल अनुमतियों को बदलने में कुछ और चरण शामिल हैं।
1. कमांड-लाइन से अपने सर्वर में लॉग इन करें। हमने अपने सर्वर में लॉग इन करने के लिए macOS टर्मिनल का उपयोग किया।

2. अपनी साइट की रूट निर्देशिका पर नेविगेट करें। हमारे मामले में, यह public_html थी।

3. अगला, फ़ाइलों और निर्देशिकाओं की मौजूदा अनुमतियों की जाँच करें। आप इसे ls -l कमांड से कर सकते हैं।
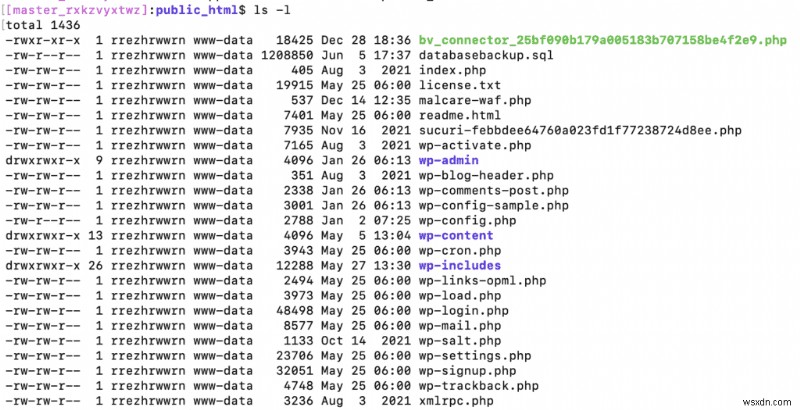
नोट: फ़ाइल अनुमतियों के सामने वाला अग्रणी डैश फ़ाइल के प्रकार को इंगित करता है; फ़ाइलों को हाइफ़न (-) से दर्शाया जाता है और निर्देशिकाओं को छोटे अक्षर d से। ये अनुमतियों से स्वतंत्र हैं।
4. किसी फ़ाइल या निर्देशिका की अनुमतियों को बदलने के लिए chmod कमांड का उपयोग करें।
हमने temp नामक एक अस्थायी निर्देशिका बनाई, और इसमें 2 उप-निर्देशिकाएँ बनाईं, temp1 और temp2। यहाँ आप देख सकते हैं कि दोनों के लिए अनुमतियाँ 775 हैं, जो इस साइट पर निर्देशिकाओं के लिए डिफ़ॉल्ट अनुमतियाँ हैं।

फिर, हमने temp1 की अनुमतियों को 775 से 755 में बदल दिया। कमांड का सिंटैक्स है: chmod <अनुमति> <फ़ाइल या निर्देशिका नाम>।

जैसा कि आप ls -l कमांड का फिर से उपयोग करके देख सकते हैं, temp1 की अनुमतियाँ समूह स्वामी के लिए बदल गई हैं।
एक बार में पूरी निर्देशिका के लिए अनुमतियाँ सेट करना
chmod कमांड का उपयोग करके, आप एक निर्देशिका और उसकी सभी सामग्री के लिए अनुमतियों को एक ही बार में बदल सकते हैं। इस ऑपरेशन के लिए सिंटैक्स है: chmod -R <अनुमति> <निर्देशिका नाम>। -R का उपयोग यह इंगित करने के लिए किया जाता है कि कमांड को पुनरावर्ती रूप से निष्पादित करने की आवश्यकता है।
इस तरह, हम temp निर्देशिका और उसकी सभी सामग्री की अनुमतियाँ सेट कर सकते हैं। हमने अनुमतियों को 750 में बदल दिया।

हालाँकि, हम पुनरावर्ती कमांड का उपयोग करते समय सावधानी बरतने की सलाह देते हैं। यह कभी-कभी अवांछनीय परिणाम दे सकता है, इसलिए जब तक आप बिल्कुल निश्चित न हों, व्यक्तिगत रूप से अनुमतियाँ सेट करने पर ही टिके रहें।
अपनी साइट पर सभी फ़ाइलों और निर्देशिकाओं के लिए अनुमतियाँ सेट करना
ऊपर दी गई हमारी अनुशंसाओं के अनुसार, आप अपनी साइट फ़ाइलों और निर्देशिकाओं के लिए सभी अनुमतियों को सेट करने के लिए एक-चरणीय प्रक्रिया चाह सकते हैं। आप फ़ाइल अनुमतियों को 644 और निर्देशिका अनुमतियों को 755 पर सेट करने के लिए निम्नलिखित कमांड का उपयोग कर सकते हैं।
- find . -type f -exec chmod 644 {} +
- find . -type d -exec chmod 755 {} +
एक बार ये कमांड निष्पादित हो जाने पर, आप उन फ़ाइलों और निर्देशिकाओं की एक सूची देखेंगे जिनकी अनुमतियाँ बदल गई थीं।
umask मान को समझना
कुछ लेखों में, आप फ़ाइल अनुमतियों के संदर्भ में umask कमांड देख सकते हैं। जब umask कमांड निष्पादित की जाती है, तो यह एक मान लौटाती है जो किसी विशेष उपयोगकर्ता खाते के लिए फ़ाइल अनुमतियों का ऑफसेट होता है। यह मान तब सभी नई फ़ाइलों और निर्देशिकाओं के लिए डिफ़ॉल्ट फ़ाइल अनुमति 0666 और डिफ़ॉल्ट निर्देशिका अनुमति 0777 से ऑफसेट होता है।

उदाहरण के लिए, जब हमने umask कमांड निष्पादित की, तो इसने 0002 का मान लौटाया। इसका मतलब है, बनाई गई प्रत्येक नई फ़ाइल को अनुमति संख्या 666, 002 से ऑफसेट करके, यानी 664 दी जाएगी। इसी तरह, बनाई गई प्रत्येक नई निर्देशिका को अनुमति संख्या 777, 002 से ऑफसेट करके, यानी 775 दी जाएगी। यह घटाव नहीं है, बल्कि विश्व भूमिका के लिए एक ऑफसेट है।
umask विकल्पों को अस्थायी और स्थायी दोनों रूप से बदलने के तरीके हैं।
प्लगइन का उपयोग करके WP अनुमतियाँ बदलें
यदि आप cPanel, FTP, या SSH के साथ सहज नहीं हैं, तो आप All in One WP Security जैसे प्लगइन का उपयोग करके कुछ वर्डप्रेस फ़ाइल अनुमतियों को भी बदल सकते हैं।
1. wp-admin से All in One WP Security इंस्टॉल और सक्रिय करें।
2. बाएं मेनू बार से WP Security के तहत फाइलसिस्टम सुरक्षा पर नेविगेट करें।

3. पहला टैब फ़ाइल अनुमतियाँ में कुछ वर्डप्रेस कोर फ़ाइलों और निर्देशिकाओं की सूची होती है। सूची वर्तमान फ़ाइल अनुमति सेटिंग्स और अनुशंसित वालों को दिखाती है। आप साथ वाले बटन पर क्लिक करके अनुमतियों को अनुशंसित वालों पर सेट करना चुन सकते हैं।
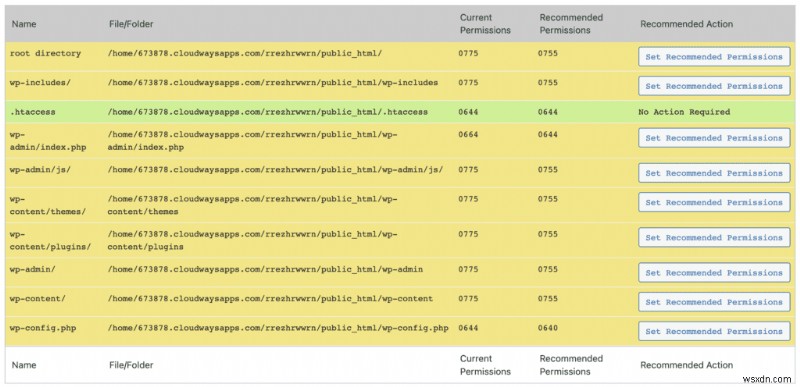
प्लगइन केवल कुछ निर्देशिकाओं और फ़ाइलों को दिखाता है, और आपको केवल अनुमतियों को अनुशंसित वालों पर सेट करने देगा। इसलिए, इस प्लगइन के साथ वर्डप्रेस फ़ाइल अनुमतियाँ सेट करने का दायरा अनिवार्य रूप से सीमित है।
वर्डप्रेस फ़ाइल और निर्देशिका अनुमतियाँ कब बदलें
फ़ाइल अनुमतियाँ बदलना एक कठिन कार्य हो सकता है, इसलिए यह जानना सबसे अच्छा है कि आपको वास्तव में उन्हें कब बदलने की आवश्यकता है। हमारे अनुभव में, यदि किसी अनुभवी डेवलपर या वेब होस्ट ने आपकी साइट के लिए वर्डप्रेस इंस्टॉल किया है, तो आपको अनुमतियों को काफी हद तक अकेला छोड़ देना चाहिए।
इसके विपरीत, यदि आपने वर्डप्रेस मैन्युअल रूप से इंस्टॉल किया है, तो ऊपर अनुशंसित अनुमतियों को सेट करना समझदारी होगी। यदि कोई प्लगइन या थीम त्रुटि देता है तो आपको अनुमतियाँ बदलने की भी आवश्यकता हो सकती है। हम अगले भाग में अधिक विशिष्ट मामलों को कवर करेंगे।
हमारी सलाह है कि अपनी साइट फ़ाइलों में कोई भी बदलाव करने से पहले हमेशा बैकअप लें। BlogVault सर्वश्रेष्ठ वर्डप्रेस बैकअप प्रदान करता है। इसके अलावा, BlogVault बैकअप को पुनर्स्थापित करते समय, आप नई फ़ाइल अनुमतियों को रखने का विकल्प चुन सकते हैं, इसलिए आपको उन्हें फिर से सेट नहीं करना पड़ेगा।
फ़ाइल और फ़ोल्डर अनुमति त्रुटियों का निवारण
वर्डप्रेस फ़ाइल अनुमतियाँ कभी-कभी त्रुटियाँ पैदा कर सकती हैं। प्रत्येक होस्टिंग सेटअप अलग होता है, इसलिए दुर्भाग्य से अनुमतियों के लिए कोई एक आकार-फिट-सभी सेटिंग नहीं है। इस लेख में भी, हमने आपके लिए फ़ाइल अनुमतियों को सरल बनाने के लिए सबसे सामान्य रास्ता अपनाने की कोशिश की है, फिर भी इस बात की प्रबल संभावना है कि आप त्रुटियों का सामना करेंगे।
यहाँ कुछ सामान्य समस्याएं हैं जिनका सामना वर्डप्रेस साइटों को फ़ाइल अनुमतियों के कारण करना पड़ सकता है:
गलत फ़ाइल अनुमतियाँ वेबसाइट को क्रैश कर सकती हैं
सुरक्षा कारणों से अपनी साइट को हार्डन करने के लिए फ़ाइल अनुमतियाँ सेट करते समय, सावधानी की ओर झुकाव स्वाभाविक है। हालाँकि, यदि आप समूह स्वामी की पहुँच को प्रतिबंधित करने में अति उत्साही हो जाते हैं, तो आपकी साइट क्रैश हो सकती है।
यह स्थिति अक्सर इसलिए होती है क्योंकि वेब सर्वर प्रक्रिया को आपकी साइट पर कोड निष्पादित करने के लिए एक उपयोगकर्ता खाते की आवश्यकता होती है। आमतौर पर, उपयोगकर्ता खाता स्वामी खाता नहीं होता, इसलिए यह अक्सर समूह स्वामी का हिस्सा होता है। यदि समूह स्वामी के पास पर्याप्त अनुमतियाँ नहीं हैं, तो वेब सर्वर प्रक्रिया विफल हो जाती है। इस प्रकार, आपकी साइट क्रैश हो जाती है।
समाधान ऊपर बताई गई अनुशंसित फ़ाइल अनुमतियों को सेट करना है।
गलत फ़ाइल अनुमतियाँ साइट को हैक के लिए खुला छोड़ सकती हैं
सावधानी के स्पेक्ट्रम के दूसरे छोर पर, हमारे पास अत्यधिक उदार फ़ाइल अनुमतियाँ हैं। हम इस बात पर पर्याप्त जोर नहीं दे सकते कि फ़ाइल अनुमतियाँ 777 एक भयानक विचार है। बस ऐसा न करें।
यदि अनुमतियाँ बहुत प्रतिबंधात्मक हैं तो ऑटो अपडेट विफल हो सकते हैं
वर्डप्रेस को ऑटो अपडेट के काम करने के लिए wp-admin, wp-includes, और कई अन्य कोर फ़ाइलों और निर्देशिकाओं तक पहुँच की आवश्यकता होती है। हमने इस लेख में पहले ही कुछ बार इसका उल्लेख किया है, फिर भी बहुत से एडमिन ज्यादातर समय सख्त अनुमतियाँ बनाए रखना चुनते हैं, और जब वर्डप्रेस को स्वचालित रूप से अपडेट करने की आवश्यकता होती है तो उन्हें अस्थायी रूप से ढीला कर देते हैं।
कुछ प्लगइन्स को अधिक उदार अनुमतियों की आवश्यकता होती है
सही वर्डप्रेस फ़ाइल अनुमतियाँ काफी अनुमेय हैं, और इन्हें प्लगइन या थीम त्रुटियाँ नहीं देनी चाहिए। यदि आपकी फ़ाइल अनुमतियाँ अनुशंसित वालों पर सेट हैं, और फिर भी आपको त्रुटियों का सामना करना पड़ता है जो निर्दिष्ट करती हैं कि फ़ाइल अनुमतियाँ बहुत प्रतिबंधात्मक हैं, तो हम प्लगइन या थीम डेवलपर से संपर्क करके समस्या हल करने की सलाह देते हैं। वे बता सकते हैं कि अधिक उदार अनुमतियाँ क्यों आवश्यक हैं, और फिर आप तय कर सकते हैं कि प्लगइन या थीम के लिए साइट सुरक्षा को ढीला करना उचित है या नहीं।
'टेम्प्लेट आयात करने के लिए आवश्यक फ़ाइल अनुमतियाँ गायब हैं।'
यह आमतौर पर असंगत फ़ाइल अनुमतियों के कारण होता है, और यह एक त्रुटि संदेश है जो अक्सर Astra थीम के साथ देखा जाता है। Astra ने अपने दस्तावेज़ीकरण में इस त्रुटि का समाधान प्रदान किया है।
'साइट पर फ़ाइलें अपलोड करने का प्रयास करते समय अस्थायी फ़ोल्डर गायब' त्रुटि
वर्डप्रेस को फ़ाइलों को अपलोड करने या कोर, प्लगइन्स, या थीम के अपडेट चलाने में सक्षम होने के लिए wp-content निर्देशिका में एक अस्थायी फ़ोल्डर की आवश्यकता होती है। यदि अस्थायी फ़ोल्डर मौजूद नहीं है, तो इनमें से कोई भी ऑपरेशन काम नहीं करता, और यह त्रुटि डैशबोर्ड पर दिखाई देती है।
आप wp-config.php फ़ाइल में एक लाइन कोड जोड़ सकते हैं, और सुनिश्चित कर सकते हैं कि उसके पास सही ढंग से निष्पादित करने के लिए सही अनुमतियाँ हैं। इस समस्या को हल करने पर एक पूर्ण ट्यूटोरियल पढ़ें।
'इस फ़ाइल को सहेजने से पहले आपको इसे लिखने योग्य बनाना होगा। फ़ाइल अनुमतियाँ बदलने के लिए अधिक जानकारी देखें।'
जब आप वर्डप्रेस थीम एडिटर के माध्यम से थीम फ़ाइलों को संपादित करने का प्रयास करते हैं तो आप इस त्रुटि का सामना कर सकते हैं। त्रुटि संदेश तब प्रकट होता है जब परिवर्तन करने के लिए जिम्मेदार प्रक्रिया के पास पर्याप्त लिखने की अनुमति नहीं होती। यह पता लगाने के लिए कि संबंधित प्रक्रिया द्वारा किस खाते का उपयोग किया जा रहा है, आपको सहायता के लिए किसी डेवलपर या अपने वेब होस्ट से संपर्क करना होगा।
403 निषिद्ध त्रुटि
403 निषिद्ध त्रुटि का अर्थ है कि आपके पास जो कुछ भी आप एक्सेस करने का प्रयास कर रहे हैं उसे एक्सेस करने की अनुमति नहीं है। उदाहरण के लिए, यदि हम अपने ब्राउज़र से FTP खाते के बजाय wp-includes निर्देशिका तक पहुँचने का प्रयास करते, तो हमें 403 निषिद्ध त्रुटि दिखाई देती। ऐसा इसलिए है क्योंकि, ब्राउज़र के माध्यम से निर्देशिका तक पहुँचते समय, उपयोग की जाने वाली अनुमतियाँ विश्व की होती हैं, उपयोगकर्ता या समूह की नहीं।
वर्डप्रेस पर विशेष उपयोगकर्ता
कुछ ट्यूटोरियल में, आप वर्डप्रेस फ़ाइल अनुमतियों के संदर्भ में उल्लिखित उपयोगकर्ताओं को देख सकते हैं। यह किसी भी तरह से एक विस्तृत सूची नहीं है, लेकिन हमने कुछ सबसे आम को कवर किया है:
नोबडी
यह एक विशेष उपयोगकर्ता है जिसकी कोई फ़ाइल पहुँच नहीं है। हम अपने प्रोग्राम को nobody के साथ चलाते हैं ताकि यह सुनिश्चित हो सके कि भले ही हैक हो जाए, हैकर महत्वपूर्ण फ़ाइलों और निर्देशिकाओं तक नहीं पहुँच सकता। अधिक जानकारी के लिए, StackExchange पर इस थ्रेड को देखें।
www-data
www-data एक विशेष उपयोगकर्ता खाता है जो एक समूह भी है। इसका उपयोग वेब सर्वर प्रक्रिया को चलाने के लिए किया जाता है, जिसके पास स्वामी के समान अनुमतियाँ नहीं होनी चाहिए।

वर्डप्रेस फ़ाइल और फ़ोल्डर अनुमतियाँ सुरक्षा को कैसे प्रभावित करती हैं
डिज़ाइन के अनुसार, वेब सर्वर (विशेष रूप से जो लिनक्स पर चलते हैं) कई उपयोगकर्ताओं के लिए डिज़ाइन किए गए हैं। यह कई ऑपरेशन करने के लिए आवश्यक है, लेकिन यह एक सुरक्षा जोखिम भी है। इसलिए, फ़ाइलों और निर्देशिकाओं को केवल किसी के द्वारा एक्सेस, बदला या चलाया जाने से बचाने के लिए, अनुमतियाँ बनाई जाती हैं।
फ़ाइल अनुमतियों के संबंध में दो परस्पर जुड़ी अवधारणाएँ हैं: भूमिकाएँ और अनुमतियाँ। सुरक्षा चिंताएँ ज्यादातर समूह स्वामी और विश्व अनुमतियों के संबंध में उत्पन्न होती हैं।
हम इस बात को लेकर सबसे अधिक चिंतित हैं कि विश्व या सार्वजनिक के पास फ़ाइलों और निर्देशिकाओं के लिए लिखने की अनुमति न हो। ऐसा इसलिए है क्योंकि हम नहीं चाहते कि कोई भी हमारी साइट पर फ़ाइलों और निर्देशिकाओं को संशोधित करे। इसी तरह, हम नहीं चाहते कि wp-config.php जैसी कुछ फ़ाइलें व्यापक जनता द्वारा निष्पादन योग्य या यहाँ तक कि पठनीय हों। इसमें हमारी साइट के डेटाबेस क्रेडेंशियल्स होते हैं, इसलिए इसे सभी के लिए पढ़ने के लिए खुला रखना आपकी साइट के लिए विनाशकारी है, और मैलवेयर के लिए एक सुनहरा निमंत्रण है।
फ़ाइल अनुमतियों के बारे में आम गलतफहमियाँ
सुरक्षा के लिए हमेशा बहुत प्रतिबंधात्मक सेटिंग्स रखना बेहतर नहीं है क्योंकि इससे आपकी साइट अनुपयोगी हो जाएगी। समझदार और पागल होने के बीच संतुलन बनाना महत्वपूर्ण है।
वर्डप्रेस की उपयोगकर्ता, समूह, और विश्व की भूमिकाओं को अक्सर उपयोगकर्ता खाता भूमिकाओं, जैसे प्रशासक और योगदानकर्ता के साथ भ्रमित किया जाता है। उपयोगकर्ता खाता भूमिकाएँ wp-admin पर विशेषाधिकारों से संबंधित हैं, और प्लगइन्स, पोस्ट, या थीम जैसी चीजों पर नियंत्रण इंगित करती हैं। जबकि जब हम फ़ाइल अनुमतियों की बात करते हैं, तो हम सर्वर पर फ़ाइलों और निर्देशिकाओं के बारे में बात कर रहे हैं। अगर आप इसके बारे में सोचते हैं, तो wp-admin में लॉग इन करने के लिए उपयोग किए जाने वाले क्रेडेंशियल और FTP के लिए उपयोग किए जाने वाले क्रेडेंशियल पूरी तरह से अलग हैं। ऐसा इसलिए है क्योंकि ये दोनों चीजें बहुत अलग हैं।
यदि आप अपनी साइट के एडमिन खाते में लॉग इन करते हैं, तो भी आप ब्राउज़र से अपनी wp-config.php फ़ाइल तक नहीं पहुँच सकते। सर्वर के दृष्टिकोण से, आप एक सार्वजनिक या विश्व खाता हैं। यदि आपने FTP का उपयोग करके अपने सर्वर में लॉग इन किया है, हालांकि, आप आसानी से wp-config.php फ़ाइल देख सकते हैं। वास्तव में, आप न केवल इसे पढ़ सकते हैं, बल्कि इसकी सामग्री को संशोधित भी कर सकते हैं। ऐसा इसलिए है क्योंकि आपका FTP खाता एक उपयोगकर्ता है जो या तो wp-config.php फ़ाइल का स्वामी है, या इसे पढ़ने और संशोधित करने की अनुमति रखता है।
निष्कर्ष
हमें उम्मीद है कि वर्डप्रेस फ़ाइल अनुमतियों पर यह प्राइमर मददगार था। WP फ़ाइल अनुमतियाँ वर्डप्रेस सुरक्षा में एक महत्वपूर्ण दल हैं, और अक्सर वर्डप्रेस हार्डनिंग के संदर्भ में चर्चा की जाती हैं।
हालाँकि, आप अपनी वर्डप्रेस साइट को जो सर्वोत्तम सुरक्षा दे सकते हैं, वह है MalCare जैसे शीर्ष सुरक्षा प्लगइन को इंस्टॉल करना। मैलवेयर स्कैनर, क्लीनर, और उन्नत फ़ायरवॉल की संयुक्त शक्ति के साथ, MalCare आपकी वर्डप्रेस साइट के लिए एक संपूर्ण सुरक्षा समाधान है।
अक्सर पूछे जाने वाले प्रश्न
मैं वर्डप्रेस साइट पर अनुमतियाँ कैसे बदलूं?
आप cPanel, FTP, या SSH के माध्यम से वर्डप्रेस फ़ाइल और निर्देशिका अनुमति बदल सकते हैं। cPanel या FTP का उपयोग करके, प्रश्नगत फ़ाइल पर नेविगेट करें, राइट-क्लिक करें, और वांछित अनुमतियाँ सेट करें। यदि आप SSH का उपयोग कर रहे हैं, तो आप अनुमतियाँ सेट करने के लिए chmod कमांड का उपयोग कर सकते हैं।
मैं वर्डप्रेस फ़ाइल और फ़ोल्डर अनुमतियाँ कैसे ठीक करूं?
वर्डप्रेस में फ़ाइल और फ़ोल्डर अनुमतियों को ठीक करने के लिए, आपको अपनी साइट सर्वर पर फ़ाइलों तक पहुँचने की आवश्यकता है। ऐसा करने के 3 तरीके हैं: cPanel, FTP, या SSH का उपयोग करना। एक बार जब आप फ़ाइलों तक पहुँच गए, तो आप सही निर्देशिका पर नेविगेट कर सकते हैं, और वर्डप्रेस अनुमतियों को सही ढंग से सेट कर सकते हैं।
755 अनुमतियाँ क्या हैं?
755 अनुमतियों का मतलब है कि स्वामी उपयोगकर्ता के पास पढ़ने, लिखने, और निष्पादित करने की पूर्ण अनुमतियाँ हैं। समूह स्वामी और अन्य सभी उपयोगकर्ताओं के पास केवल पढ़ने और निष्पादित करने की अनुमतियाँ हैं।
वर्डप्रेस फ़ाइलों में क्या अनुमतियाँ होनी चाहिए?
वर्डप्रेस फ़ाइलों में अधिकतम 644 उनकी अनुमति संख्या के रूप में होनी चाहिए। इससे अधिक उदार कुछ भी सुरक्षा खतरा पैदा करता है।