वर्डप्रेस XML-RPC को जल्दी से डिसेबल करने का तरीका ढूंढ रहे हैं? लेकिन ऐसा करने से पहले, विचार करें कि आप ऐसा क्यों कर रहे हैं।
आपके मन में और भी कई सवाल होंगे:
- xmlrpc.php क्या है?
- यह कितना बड़ा सुरक्षा जोखिम है?
- क्या xmlrpc.php को डिसेबल करने से खतरा अपने आप खत्म हो जाता है?
इस लेख में हम इन सभी सवालों और अन्य का जवाब देंगे।
क्या आपकी वेबसाइट XML-RPC के कारण हैक हो रही है?
नहीं, ऐसा नहीं है।
हो यह रहा है कि हैकर्स यूज़रनेम और पासवर्ड के कॉम्बिनेशन आज़माकर आपकी वेबसाइट तक पहुंचने का प्रयास कर रहे हैं। लेकिन घबराएं नहीं, आपकी वेबसाइट अभी हैक नहीं हुई है।
हमने लगभग हर साइट को इसका अनुभव करते देखा है। यदि आपने मजबूत पासवर्ड उपयोग किए हैं, तो इस वजह से आपकी साइट हैक होने की संभावना न्यूनतम है। 10,000+ हैक की गई साइटों में से, 5% से कम इस तरह के हमलों के कारण हैक हुई थीं।
हालांकि, इस प्रकार के हमले—जिन्हें ब्रूट फोर्स अटैक कहा जाता है—सर्वर संसाधनों का उपयोग करते हैं। भले ही आपने अपने लॉगिन और एडमिन पेजों को सुरक्षित किया हो, ये हमले उन पेजों को पूरी तरह से बायपास कर देते हैं, जिससे सर्वर ओवरलोड हो जाता है।
इसे रोकने के लिए, एक अच्छा फ़ायरवॉल स्थापित करना महत्वपूर्ण है।
XML-RPC क्या है?
XML-RPC एक वर्डप्रेस फीचर है जो वर्डप्रेस और अन्य सिस्टम्स के बीच डेटा ट्रांसफर को सक्षम करता है। अब इसे काफी हद तक REST API द्वारा प्रतिस्थापित किया जा चुका है, लेकिन बैकवर्ड कम्पैटिबिलिटी के लिए इंस्टॉलेशन में अभी भी शामिल है।
XML-RPC थर्ड-पार्टी ऐप्स को आपकी वर्डप्रेस वेबसाइट पर कंटेंट पब्लिश करने की अनुमति देता है। उदाहरण के लिए, यदि आप अपने स्मार्टफोन से पोस्ट पब्लिश करने के लिए वर्डप्रेस मोबाइल ऐप का उपयोग करते हैं, तो XML-RPC आपको ऐसा करने देता है।
लेकिन यह केवल यही नहीं कर सकता। वर्डप्रेस ने इसका उपयोग अन्य ब्लॉगिंग प्लेटफॉर्म्स के साथ संवाद करने के लिए भी किया। इसने ट्रैकबैक्स और पिंगबैक्स को सक्षम किया।
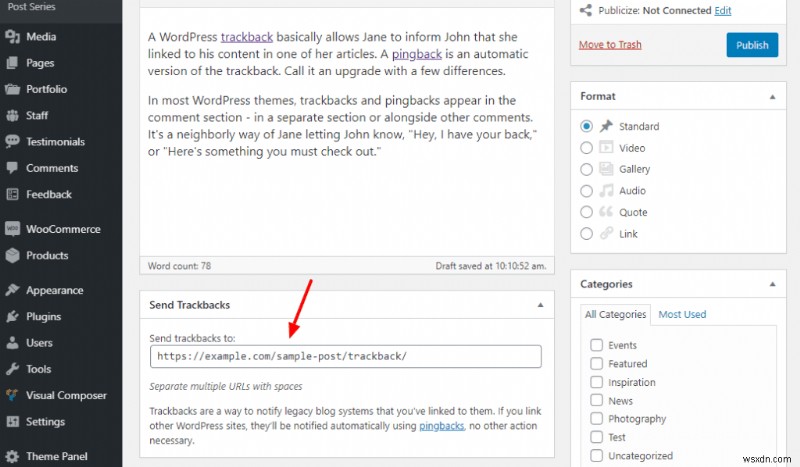
यहां तक कि इसने Jetpack प्लगइन के पुराने संस्करण को भी संचालित किया।
वर्डप्रेस आमतौर पर वर्डप्रेस मोबाइल ऐप से कनेक्ट करने के लिए इसका उपयोग करता है। यदि आपने कभी वर्डप्रेस मोबाइल ऐप का उपयोग किया है, तो आपको XML-RPC सक्रिय करना याद होगा।

इस पूरे मामले में सबसे अजीब बात यह है कि वर्डप्रेस अब XML-RPC का उपयोग ही नहीं करता। जब से इसने अपना REST API जारी किया, वर्डप्रेस ने पुराने कोडबेस का उपयोग बंद कर दिया।
आपके वर्डप्रेस इंस्टॉलेशन में xmlrpc.php फ़ाइल अभी भी केवल बैकवर्ड कम्पैटिबिलिटी के लिए है। सरल शब्दों में, यह केवल उन वेबसाइटों के लिए है जो अभी भी वर्डप्रेस के बहुत पुराने संस्करण पर चल रही हैं!
यदि आप उनमें से हैं, तो हम दृढ़ता से अनुशंसा करते हैं कि आप तुरंत अपनी वेबसाइट का बैकअप लें और अपने वर्डप्रेस कोर फ़ाइलों, थीम और प्लगइन्स को अपडेट करें। वर्डप्रेस के पुराने संस्करणों पर बने रहने से xmlrpc.php से कनेक्ट करने की कोशिश कर रहे हैकर्स की तुलना में कहीं अधिक सुरक्षा जोखिम हो सकते हैं।
निचला रेखा यह है कि आप वर्डप्रेस पर XML-RPC को सुरक्षित रूप से डिसेबल कर सकते हैं यदि आपका वर्डप्रेस संस्करण 4.7 से अधिक है। यह Jetpack को भी प्रभावित नहीं करता यदि आप प्लगइन का उपयोग कर रहे हैं। लेकिन जहां XML-RPC को डिसेबल करना अपने आप में एक पूरी तरह से सुरक्षित कार्रवाई है, वहीं यह आपकी साइट को हैकर्स से बचाने में मदद नहीं करता।
हैकर्स XML-RPC पर हमला क्यों करते हैं?
यदि आपने कभी वर्डप्रेस मोबाइल ऐप का उपयोग किया है, तो आपको याद होगा कि इसके लिए आपको अपनी वेबसाइट पर लॉग इन करना होता है इससे पहले कि आप वास्तव में परिवर्तन कर सकें। अब, यह लॉगिन xmlrpc.php स्क्रिप्ट को आपके क्रेडेंशियल्स भेजकर होता है, जो तब आपके एक्सेस क्रेडेंशियल्स को मान्य और प्रमाणित करता है।
हैकर्स मूल रूप से वही काम करने की कोशिश करते हैं: xmlrpc.php स्क्रिप्ट को एक्सेस क्रेडेंशियल्स भेजकर आपकी वेबसाइट में लॉग इन करना। सबसे बड़ा जोखिम तब है जब आपका पासवर्ड कमजोर हो और आसानी से अनुमान लगाया जा सके। तभी XML-RPC एक सुरक्षा समस्या बन जाता है।
अन्यथा, आप एक ओवरलोडेड सर्वर की संभावना देख रहे हैं—जो अभी भी अच्छा नहीं है, लेकिन फ़ायरवॉल से आसानी से संबोधित किया जा सकता है।
वर्डप्रेस 4.7 और उच्च संस्करण जो बाहरी एप्लिकेशन से जुड़ने के लिए REST API का उपयोग करते हैं, OAuth टोकन नामक प्रमाणीकरण के एक रूप का उपयोग करते हैं। OAuth किसी बाहरी ऐप से कनेक्ट करने का एक बहुत सुरक्षित तरीका है। XML-RPC की यूज़रनेम और पासवर्ड का सीधे उपयोग करने की विधि बिल्कुल भी सुरक्षित नहीं है।
पर्याप्त समय दिए जाने पर, एक हैकर या बॉट xmlrpc.php से कनेक्ट करने के लिए यूज़रनेम और पासवर्ड के वेरिएंट भेज सकता है जब तक कि वे सही अनुमान न लगा लें।
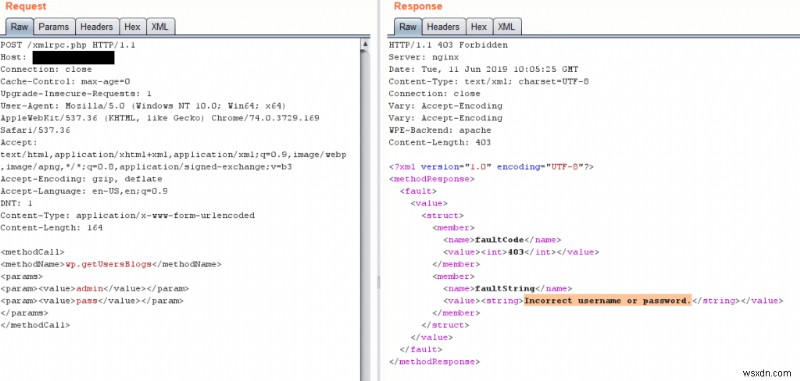
इसे ब्रूट फोर्स अटैक कहा जाता है।
XML-RPC के साथ एक और बड़ी सुरक्षा समस्या यह है कि इसका उपयोग पिंगबैक्स के लिए किया जाता था, जो वर्डप्रेस पर अलर्ट होते हैं जब कोई आपकी कंटेंट से लिंक करता है। खतरा यह है कि एक हैकर आपकी साइट पर पिंगबैक्स की बाढ़ भेज सकता है।

इस प्रकार का हमला, जिसे DDoS अटैक के रूप में जाना जाता है, आपके सर्वर को ओवरलोड कर सकता है, सर्वर संसाधनों को समाप्त कर सकता है, और आपकी वेबसाइट को आपके वेब होस्ट द्वारा निलंबित करवा सकता है!
फिर से, REST API ने इस फ़ंक्शन को भी प्रतिस्थापित कर दिया है। इसलिए, यदि आप पिंगबैक्स के शौकीन हैं, तो आप वर्डप्रेस पर XML-RPC को सुरक्षित रूप से डिसेबल कर सकते हैं।
यदि आप चिंतित हैं कि शायद आप उस 5% का हिस्सा हैं, और आपकी वेबसाइट हैक हो सकती है, तो अभी हमारे फ्री मैलवेयर स्कैनर का उपयोग करके उस संभावना को खत्म करें।
क्या आपको XML-RPC डिसेबल करना चाहिए?
हम XML-RPC को डिसेबल करने की बिल्कुल भी अनुशंसा नहीं करते।
कारण?
सरल – PHP फ़ाइल को डिसेबल करने से आपको कोई फायदा नहीं होता। XML-RPC को डिसेबल करने से हैकर्स और बॉट्स खत्म नहीं होते। यह केवल उनका ध्यान wp-login.php पर स्थानांतरित कर देता है ताकि वे ब्रूट फोर्स अटैक कर सकें।
दूसरे, प्लगइन आपकी वेबसाइट को धीमा कर देगा, क्योंकि अनुरोध को ब्लॉक करने के लिए इसे लोड होने की आवश्यकता होती है।
अपनी वेबसाइट की रक्षा करना अधिक महत्वपूर्ण है, और यदि आप अब तक पढ़ते आए हैं, तो आप शायद अनुमान लगा सकते हैं कि हम फ़ायरवॉल स्थापित करने का सुझाव देंगे। हां, वही पुरानी सलाह।
वर्डप्रेस पर XML-RPC कैसे डिसेबल करें?
सभी चीजों की तरह वर्डप्रेस में, आप वर्डप्रेस XML-RPC को दो तरीकों से डिसेबल कर सकते हैं:
- प्लगइन का उपयोग करके
- प्लगइन के बिना
अधिकांश मामलों में, हम आमतौर पर वर्डप्रेस पर लगभग कुछ भी करने के लिए प्लगइन का उपयोग करने की सलाह देते हैं। वर्डप्रेस बैकएंड पर मैन्युअल रूप से कोड बदलने से तबाही हो सकती है। यह एक दुर्लभ उदाहरण है जहां हम किसी भी विधि की अनुशंसा नहीं करते, लेकिन फिर भी हम आपको दोनों तरीके दिखाएंगे।
सावधानी से आगे बढ़ें, और कुछ भी करने से पहले अपनी वेबसाइट का बैकअप लें।
चरण 1: जांचें कि क्या XML-RPC आपकी वेबसाइट पर सक्षम है
भले ही आपके वर्डप्रेस इंस्टॉलेशन में xmlrpc.php आया हो, इसका मतलब यह नहीं कि यह अभी भी सक्षम है। XML-RPC को डिसेबल करने का प्रयास करने से पहले, आपको कम से कम जांचना चाहिए कि क्या यह अभी भी आपकी वेबसाइट पर सक्रिय है।
वर्डप्रेस XML-RPC वैलिडेशन सर्विस का उपयोग करें। यह ऐप आपकी वेबसाइट की जांच करेगा और आपको बताएगा कि xmlrpc.php सक्षम है या नहीं।
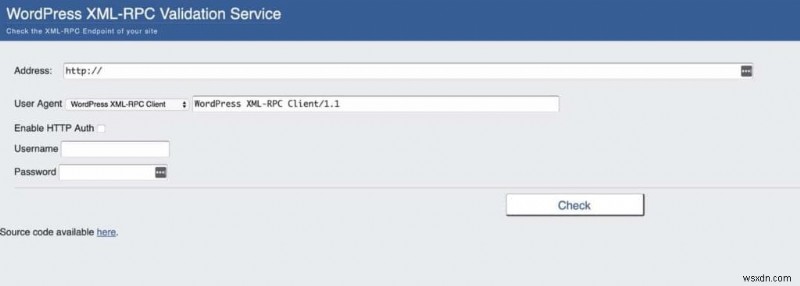
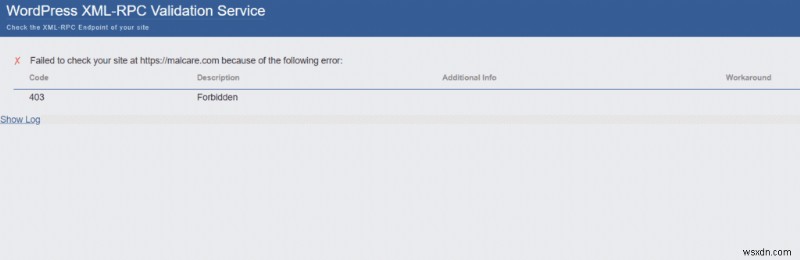
यदि आप MalCare के लिए भी ऐसा करते हैं, तो आपको 403 एरर मैसेज दिखाई देगा क्योंकि हमारे पास फ़ायरवॉल है।
चरण 2: अपनी वेबसाइट पर XML-RPC डिसेबल करें
आखिरकार वर्डप्रेस पर XML-RPC को एक बार और सभी के लिए डिसेबल करने का समय आ गया है।
हम आपको दो तरीकों से ऐसा करना दिखाएंगे। हालांकि हम फ़ाइल को डिसेबल करने की बिल्कुल भी अनुशंसा नहीं करते, फिर भी यदि आप इसे करने पर अड़े हैं तो हम आपको प्लगइन का उपयोग करने के लिए प्रोत्साहित करेंगे।
विकल्प A: प्लगइन का उपयोग करके
आपकी वेबसाइट पर XML-RPC को डिसेबल करने के लिए बहुत सारे प्लगइन्स हैं। हम REST XML-RPC Data Checker प्लगइन का उपयोग करने की सलाह देते हैं।
ध्यान रखें कि आपकी वेबसाइट धीमी हो जाएगी क्योंकि अनुरोध को ब्लॉक करने के लिए प्लगइन को लोड होने की आवश्यकता होगी। साथ ही, हैकर्स wp-login.php फ़ाइल पर हमला करने लगेंगे।
इसलिए, सुरक्षा के मामले में यह बिल्कुल कुछ भी हासिल नहीं करेगा। यदि आप वास्तविक सुरक्षा चाहते हैं, तो हम सुझाव देते हैं कि आप MalCare का उन्नत फ़ायरवॉल प्लगइन स्थापित करें।
प्लगइन इंस्टॉल करने के बाद, Settings > REST XML-RPC Data Checker पर जाएं।
फिर XML-RPC टैब पर क्लिक करें:
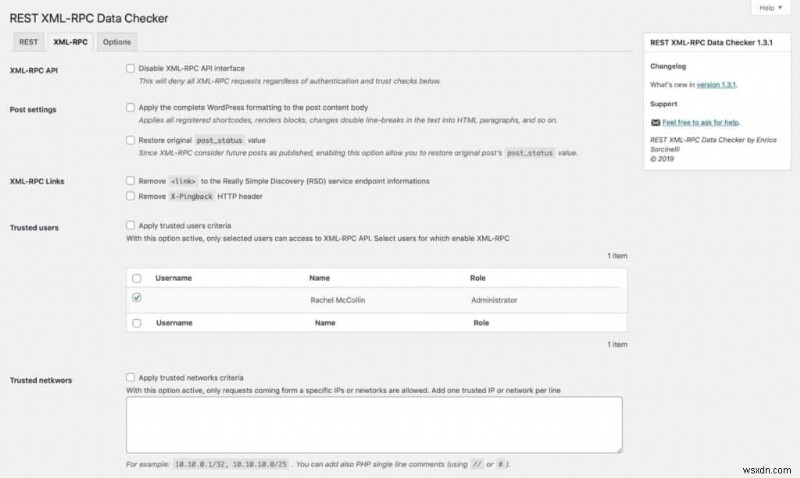
आप API इंटरफेस, वर्डप्रेस पोस्ट्स को फॉर्मेट करने की क्षमता, पिंगबैक्स, और ट्रैकबैक्स को डिसेबल कर सकते हैं। एक अतिरिक्त लाभ के रूप में, आप एक विश्वसनीय उपयोगकर्ता भी जोड़ सकते हैं जो अभी भी XML-RPC का उपयोग कर सकता है या विश्वसनीय IP पतों की सूची जो ब्लॉक नहीं किए जाएंगे।
त्वरित और कुशल! हम REST टैब के साथ छेड़छाड़ करने की अनुशंसा नहीं करते। बस वहां सब कुछ डिफ़ॉल्ट पर छोड़ दें।
विकल्प B: प्लगइन के बिना
यह किताब में सबसे खराब संभव विकल्प है। हम अत्यधिक अनुशंसा करते हैं कि आप अगले अनुभाग पर जाएं जहां हम आपको वास्तव में XML-RPC हमलों से बचाव करना सिखाते हैं।
लेकिन यदि आप मैन्युअल रूप से XML-RPC डिसेबल करने पर अड़े हैं, तो हम दृढ़ता से सुझाव देते हैं कि आप पहले अपनी वेबसाइट का पूर्ण बैकअप लें।
आपकी वेबसाइट जिस प्रकार के सर्वर का उपयोग कर रही है, उसके आधार पर, आप इन दो विधियों में से एक का पालन कर सकते हैं:
.htaccess का उपयोग करके वर्डप्रेस XML-RPC डिसेबल करें
इस कोड स्निपेट को अपनी .htaccess फ़ाइल में पेस्ट करें:
# Block WordPress xmlrpc.php requests
<Files xmlrpc.php>
order deny,allow
deny from all
allow from xxx.xxx.xxx.xxx
</Files>
5वीं पंक्ति में 'allow from xxx.xxx.xxx.xxx', x's को अपने IP पते से बदलें, यदि आप किसी विशेष IP से XML-RPC को बनाए रखना चाहते हैं। अन्यथा, आप बस इस पंक्ति को हटा सकते हैं।
यदि आपकी वेबसाइट Apache का उपयोग करके होस्ट की गई है, तो आप cPanel या FTP का उपयोग करके अपने सर्वर से कनेक्ट कर सकेंगे। किसी भी मामले में, आप अपनी .htaccess फ़ाइल तक पहुंच पाएंगे।
.config का उपयोग करके वर्डप्रेस XML-RPC डिसेबल करें
Nginx पर होस्ट की गई साइट्स के लिए, आप Nginx.config फ़ाइल में निम्नलिखित कोड जोड़ सकते हैं:
location ~* ^/xmlrpc.php$ { return 403; }या, आप बस अपने वेब होस्ट से XML-RPC को आपके लिए डिसेबल करने के लिए कह सकते हैं।
फ़िल्टर का उपयोग करके वर्डप्रेस XML-RPC डिसेबल करें
वैकल्पिक रूप से, आप किसी भी प्लगइन में एक फ़िल्टर जोड़ सकते हैं:
add_filter('xmlrpc_enabled', '__return_false');आप थीम फ़ंक्शन्स फ़ाइल से भी यही काम कर सकते हैं लेकिन प्लगइन लिखना एक बेहतर अभ्यास है। साथ ही, आप इस विधि का उपयोग चाहे किसी भी प्रकार का सर्वर हो, कर सकते हैं।
फिर से, इनमें से कोई भी वास्तव में सहायक विकल्प नहीं हैं, और मैन्युअल परिवर्तन करना कभी भी अच्छा विचार नहीं है। इसलिए, यदि आपको इसे बिल्कुल करना ही है, तो कृपया वर्डप्रेस बैकअप तैयार रखें ताकि चीजें गलत होने पर काम आ सके।
XML-RPC हमलों को कैसे रोकें?
यह इस लेख का सबसे महत्वपूर्ण खंड है और यह काफी बड़ा है। इसलिए, हमने इसे कई कार्रवाई योग्य चरणों में विभाजित करने का निर्णय लिया है जिन्हें आप अपनी वेबसाइट पर XML-RPC हमलों को रोकने के लिए उठा सकते हैं।
चरण 1: जांचें कि क्या आपकी वेबसाइट पहले से ही हैक हो चुकी है
संभावना है कि आपकी साइट अभी तक हैक नहीं हुई है।
लेकिन आपको फिर भी इसकी पुष्टि करनी चाहिए। यदि आपकी वेबसाइट वास्तव में हैक हो गई है, तो आपको पहले मैलवेयर हटाना होगा अन्यथा XML-RPC डिसेबल करने का कोई मतलब नहीं होगा।
यह पुष्टि करने का सबसे सरल तरीका कि आपकी साइट हैक हुई है या नहीं, MalCare के फ्री मैलवेयर स्कैनर का उपयोग करना है। MalCare का स्कैनर सेट अप करने में बहुत कम समय लेता है और यह सेकंडों में किसी वेबसाइट पर अज्ञात मैलवेयर का भी पता लगा सकता है।
यदि आप MalCare पर हैक की गई साइट की चेतावनी देखते हैं, तो आपको बस 'Autoclean' बटन दबाना होगा।

MalCare 60 सेकंड में संपूर्ण मैलवेयर हटाने का ख्याल रखता है।
चरण 2: एक वर्डप्रेस फ़ायरवॉल स्थापित करें
यह XML-RPC कमजोरियों को संभालने का सही तरीका है। एक वर्डप्रेस फ़ायरवॉल का उपयोग करें जो xmlrpc.php से कनेक्ट करने का प्रयास कर रहे बॉट्स को ब्लॉक करने में सक्षम हो।
फ़ाइल को डिसेबल करना काम नहीं करता। हैकर्स बस अगले wp-login.php को हैक करने की कोशिश करना शुरू कर देते हैं।
एकमात्र समस्या यह है कि फ़ायरवॉल आमतौर पर बहुत देर से प्रभाव में आते हैं। हर बार जब कोई हैकर xmlrpc.php या wp-login.php से कनेक्ट करके हैक करने की कोशिश करता है, तो पूरी वर्डप्रेस साइट उसके साथ लोड हो जाती है।
यही कारण है कि हम MalCare के उन्नत फ़ायरवॉल का उपयोग करने की सलाह देते हैं जो:
- आपकी वेबसाइट लोड होने से पहले बॉट्स और हैकर्स को पीछे हटा देता है
- Cloudflare की तरह आपकी वेबसाइट की लोडिंग गति को धीमा नहीं करता
- 250,000+ वेबसाइटों के नेटवर्क से सीखकर लगातार दुर्भावनापूर्ण IPs का डेटाबेस अपडेट करता है जिन्हें यह सुरक्षित करता है
यदि आपकी वेबसाइट MalCare द्वारा सुरक्षित है, तो जब बॉट्स और हैकर्स XML-RPC या WP-Login से कनेक्ट करने का प्रयास करेंगे तो उन्हें केवल 403 एरर मिलेगा। इस तरह का एरर किसी हैकर को आगे बढ़ने से जल्दी हतोत्साहित कर सकता है।
लोग आपको XML-RPC डिसेबल करने की सलाह क्यों देते हैं?
कई कारण हैं। आइए प्रत्येक को देखें, ताकि आप समझ सकें कि कोई (हां, वह वर्डप्रेस मैनेजमेंट ब्लॉग भी) इस कार्रवाई की सिफारिश क्यों करता है। (भले ही यह कुछ हद तक एक बैंड-एड समाधान हो।)
हमारे कई पाठकों (आप जैसे) द्वारा अपनी वर्डप्रेस वेबसाइट पर XML-RPC डिसेबल करने के सबसे बड़े कारणों में से एक यह है कि उन्होंने सर्वर संसाधन समस्याओं का अनुभव किया। लॉग्स को देखने पर, आपने xmlrpc.php फ़ाइल पर बहुत सारे हिट्स देखे होंगे।
शायद आप Jetpack का उपयोग करते हैं, और Jetpack इंस्टॉल करते समय एक कॉन्फ़िगरेशन एरर आई। आपने फिर इस अजीब-सी फ़ाइल को खोजा, और पढ़ा कि यह एक प्रकार की भेद्यता है।

या आपने एक स्कैनर का उपयोग किया, जिसने इस तरह की चेतावनी दी:
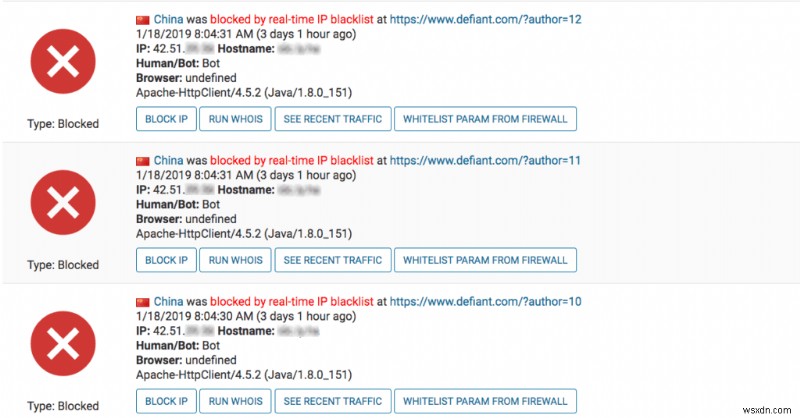
यह एक Wordfence ट्रैफिक लॉग का स्क्रीनशॉट है।
एक सुरक्षा प्लगइन आपको दिखाता है कि बॉट्स वर्डप्रेस पर XML-RPC के माध्यम से आपकी साइट में हैक करने की कोशिश कर रहे हैं। इसलिए, आपकी स्वाभाविक प्रवृत्ति इस विकल्प को पूरी तरह से डिसेबल करने की होती है।
आपको क्या नहीं करना चाहिए और क्यों?
IP पतों को ब्लैकलिस्ट करना
आप सोच सकते हैं कि मैन्युअल रूप से IPs को ब्लॉक करना हैकर्स को ब्लॉक करने का एक अच्छा तरीका है। वास्तव में, बहुत से सुरक्षा "गुरु" इसका समर्थन करेंगे। लेकिन यह काम नहीं करता। यदि आप एक IP पते को ब्लॉक करते हैं, तो एक ब्रूट फोर्स बॉट बस आपकी साइट पर हमला करने के लिए दूसरे IP पते का उपयोग करना शुरू कर देगा।
XML-RPC को डिलीट करना
अपने वर्डप्रेस इंस्टॉलेशन से xmlrpc.php फ़ाइल को डिलीट करने के बारे में सोचें भी नहीं। यह आपकी साइट को पूरी तरह से बर्बाद कर देगा और भले ही यह न हो, अगली बार जब आप वर्डप्रेस अपडेट करेंगे तो फ़ाइल वापस आ जाएगी।
अब क्या?
वर्डप्रेस सुरक्षा में सुधार एक बार का सौदा नहीं है। हां, फ़ायरवॉल स्थापित करना शुरू करने का एक शानदार तरीका है, लेकिन हम अनुशंसा करते हैं कि आप अपनी वेबसाइट पर एक पूर्ण वर्डप्रेस सुरक्षा ऑडिट करें ताकि पता लगा सकें कि आप और क्या सुधार सकते हैं।
यदि आपने पहले ही MalCare इंस्टॉल कर लिया है, तो आपको सहज डैशबोर्ड के भीतर बहुत सारे सुझाव मिलेंगे। बस आगे बढ़ें और सुरक्षा स्कैन करें और संकेतों का पालन करें।
जैसा कि आप जल्दी पता लगा लेंगे, अपनी वर्डप्रेस वेबसाइट सुरक्षा को सख्त करना एक अच्छा विचार है। फिर से, आप बस निर्देशों का पालन करके इसे कुछ सरल क्लिक में पूरा कर सकते हैं।
सुरक्षा का एक और महत्वपूर्ण पहलू हमेशा जानकारी में रहना है।
यदि कोई नई वर्डप्रेस भेद्यता है, तो आपको इसके बारे में जानने और इससे पहले कि यह आपकी वेबसाइट को भी प्रभावित करे, निवारक उपाय करने की आवश्यकता है।
अक्सर पूछे जाने वाले प्रश्न
XML-RPC क्या है?
XML-RPC का अर्थ XML Remote Call Procedure है। यह पुराने ब्लॉगिंग सिस्टम द्वारा उपयोग किया जाने वाला एक प्रोटोकॉल है जो XML एन्कोडिंग के साथ HTTP कनेक्शन का उपयोग करके ब्लॉग से कनेक्ट होता है। सरल शब्दों में, यह एक प्रोटोकॉल है जो उपयोगकर्ताओं को वर्डप्रेस जैसे ब्लॉगिंग प्लेटफॉर्म के साथ दूरस्थ रूप से कनेक्ट करने की अनुमति देता है।
XML-RPC किस लिए उपयोग किया जाता है?
XML-RPC थर्ड-पार्टी ऐप्स जैसे वर्डप्रेस मोबाइल ऐप से वर्डप्रेस से दूरस्थ रूप से कनेक्ट करने का एक तरीका है। यह आपको हर बार सूचना भी भेजता है जब कोई ट्रैकबैक्स और पिंगबैक्स के माध्यम से आपके पोस्ट से लिंक करता है।
मैं XML-RPC कैसे डिसेबल करूं?
आप REST XML-RPC Data Checker प्लगइन जैसे प्लगइन का उपयोग करके XML-RPC को डिसेबल कर सकते हैं। हालांकि, XML-RPC को डिसेबल करने से हैकर्स आपकी वर्डप्रेस वेबसाइट में हैक करने की कोशिश करना बंद नहीं करते। हमलों को रोकने के लिए, आपको MalCare का उन्नत फ़ायरवॉल प्लगइन स्थापित करना चाहिए।
मेरे पास CAPTCHA या 2FA है। क्या वे अभी भी XML-RPC का उपयोग करके पासवर्ड क्रैक कर सकते हैं?
Captcha और टू-फैक्टर ऑथेंटिकेशन (2FA) प्लगइन्स अतिरिक्त सुरक्षा के लिए होते हैं। वे XML-RPC हैक्स के खिलाफ वास्तविक सुरक्षा प्रदान नहीं करते।
अधिकांश captcha और वर्डप्रेस 2FA प्लगइन्स केवल वर्डप्रेस लॉगिन पेज को सुरक्षित करेंगे न कि XML-RPC स्क्रिप्ट को। अपने सुरक्षा प्लगइन के साथ दोबारा जांचें कि यह XML-RPC के माध्यम से लॉगिन को रोकता है या नहीं।
क्या मैं दुर्भावनापूर्ण IP पतों को ब्लैकलिस्ट कर सकता हूं?
यह एक स्पष्ट समाधान लगता है — बस हैकर के IP पते को ब्लॉक करें और आप सुरक्षित रहेंगे।
इस विचार में न पड़ें। यह हैकर्स के साथ व्हैक-अ-मोल खेलने जैसा है। वे IP पते बदलते रहेंगे और दूसरे IP पते का उपयोग करके आपकी साइट पर हमला करेंगे। इसका कोई अंत नहीं है।
केवल MalCare जैसा फ़ायरवॉल ही आपकी मदद कर सकता है। यह बॉट प्रोटेक्शन के साथ आता है जो देश या डिवाइस से दुर्भावनापूर्ण IPs को स्वचालित रूप से ब्लॉक कर देगा। उन्नत फ़ायरवॉल अपने नेटवर्क पर 250,000+ साइट्स से सीखता है और किसी हमले को माउंट करने से पहले बॉट्स और दुर्भावनापूर्ण IPs को पहचानता है। यह सब आपकी साइट को धीमा किए बिना।
फिर भी, यदि आप अभी भी अनंत काल तक एक-एक करके दुर्भावनापूर्ण IPs को ब्लॉक करना चाहते हैं, तो यह लेख आपकी मदद करेगा।
क्या मैं केवल XML-RPC फ़ाइल को डिलीट नहीं कर सकता? वर्डप्रेस अब इसका उपयोग नहीं करता।
ऐसा न करें। भले ही XML-RPC फ़ाइल गायब हो, आपकी साइट पर बॉट्स द्वारा इससे कनेक्ट करने का प्रयास करने से ओवरलोड होता रहेगा। बड़ा जोखिम यह है कि वर्डप्रेस कोर फ़ाइल को मनमाने ढंग से डिलीट करने से आपकी साइट पूरी तरह से बर्बाद हो सकती है।
सबसे बुरी बात यह है कि अगले वर्डप्रेस अपडेट के दौरान xmlrpc.php फिर से इंस्टॉल हो जाएगा, जो फ़ाइल को डिलीट करने के उद्देश्य को विफल कर देता है।