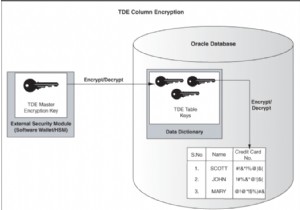
"यह ब्लॉग AlwaysOn उपलब्धता समूह के साथ ट्रांसपेरेंट डेटा एन्क्रिप्शन सेट अप करने के लिए आवश्यक विस्तृत चरणों को प्रदर्शित करता है।"
परिचय
SQL Server ग्राहकों के संवेदनशील डेटा की सुरक्षा के लिए भौतिक फाइलों को एन्क्रिप्ट करने के लिए ट्रांसपेरेंट डेटा एन्क्रिप्शन (TDE) प्रदान करता है। इसे SQL Server 2008 में एंटरप्राइज एडिशन फीचर के रूप में पेश किया गया था।
TDE निम्नलिखित SQL Server एडिशन के साथ उपलब्ध है:
- SQL Server 2008, 2008 R2, 2012, 2014, 2016, 2017 (Evaluation, Developer, Enterprise)
SQL वर्जन 2019 से, TDE उपलब्ध अधिकांश एडिशन पर उपलब्ध है।
- SQL Server 2019 - Standard, Evaluation, Developer, Enterprise
आइए निम्नलिखित परिदृश्यों में AlwaysOn उपलब्धता समूह के साथ TDE कॉन्फ़िगर करने का तरीका देखें
- TDE एन्क्रिप्टेड डेटाबेस को AG ग्रुप में जोड़ना
- उन डेटाबेस के लिए TDE कॉन्फ़िगर करना जो पहले से ही AG ग्रुप में मौजूद हैं
- एक्सपायर्ड सर्टिफिकेट को रोटेट करना
परिदृश्य: TDE एन्क्रिप्टेड डेटाबेस को AG ग्रुप में जोड़ना
हम TDE सेट अप करने के लिए दो-नोड AG का उपयोग कर रहे हैं और निम्नलिखित प्रक्रिया चरणों को विस्तार से बताती है। अपने प्रत्येक सेकेंडरी रेप्लिका पर सेकेंडरी चरणों का पालन करें (यदि आपके पास 1 से अधिक सेकेंडरी हैं)
- प्राइमरी रेप्लिका: node1
- सेकेंडरी रेप्लिका: node2
- AG ग्रुप: TDE_AG
टिप: DBCC CHECKDB चलाने की हमेशा सिफारिश की जाती है ताकि यह सुनिश्चित हो सके कि डेटाबेस त्रुटि-मुक्त है और TDE लागू करने से पहले डेटाबेस का नवीनतम पूर्ण बैकअप लेना चाहिए।
स्टेप 1: प्राइमरी इंस्टेंस - मास्टर की बनाएं
यदि आप पहली बार TDE एन्क्रिप्ट कर रहे हैं, तो कोई मास्टर की नहीं होनी चाहिए और आप निम्नलिखित SQL का उपयोग कर सकते हैं जो कोई परिणाम सेट नहीं देगा।
मजबूत पासवर्ड का उपयोग करके मास्टर डेटाबेस में मास्टर की बनाएं।
मास्टर की को मान्य करें:
बेस्ट प्रैक्टिस के रूप में मास्टर की को सुरक्षित स्थान पर बैकअप करें। बैकअप के लिए पासवर्ड मास्टर की पासवर्ड से अलग हो सकता है।
स्टेप 2: प्राइमरी इंस्टेंस - सर्टिफिकेट बनाएं
डेटाबेस एन्क्रिप्शन कीज़ को सुरक्षित करने के लिए एक सर्टिफिकेट बनाएं। सर्टिफिकेट की डिफ़ॉल्ट एक्सपायरी डेट 1 वर्ष है। टिप: बेस्ट प्रैक्टिस के रूप में एक्सपायरी डेट को 5 साल के लिए सेट करना अच्छा है क्योंकि एक साल में एक्सपायर होना अच्छा नहीं है।
नीचे दिए गए TSQL का उपयोग करके मान्य करें कि सर्टिफिकेट बनाया गया है।
स्टेप 3: प्राइमरी इंस्टेंस - डेटाबेस एन्क्रिप्शन की (DEK) का निर्माण
DEK बनाएं जो वास्तविक डेटाबेस कंटेंट को एन्क्रिप्ट करने के लिए एक सिमेट्रिक की है और आप उपलब्ध AES एल्गोरिदम का उपयोग करके बना सकते हैं।
स्टेप 4: प्राइमरी इंस्टेंस - सर्टिफिकेट का बैकअप लें
बेस्ट प्रैक्टिस के रूप में सर्टिफिकेट और प्राइवेट की का बैकअप लें। इसके साथ, आप डेटाबेस बैकअप फाइलों को रिस्टोर कर सकते हैं या डेटाबेस डेटा फाइलों को किसी अन्य SQL Server इंस्टेंस में अटैच कर सकते हैं।
स्टेप 5: सेकेंडरी इंस्टेंस - मास्टर की बनाएं
यदि यह मौजूद नहीं है तो सभी सेकेंडरी रेप्लिका पर डेटाबेस मास्टर की बनाएं, यह प्राइमरी इंस्टेंस में स्टेप 1 की तरह है। मास्टर की पहले से ही स्टेप 1 में दोनों इंस्टेंस पर बनाई गई थी।
स्टेप 6: सेकेंडरी इंस्टेंस - सेकेंडरी सर्टिफिकेट बनाएं
प्राइमरी रेप्लिका से सर्टिफिकेट को सभी सेकेंडरी रेप्लिका में कॉपी करें और प्राइमरी रेप्लिका सर्टिफिकेट का उपयोग करके सेकेंडरी रेप्लिका पर एक सर्टिफिकेट बनाएं।
आपको डिक्रिप्शन पासवर्ड निर्दिष्ट करना होगा जिसका उपयोग पहले प्राइमरी रेप्लिका पर बैकअप एन्क्रिप्ट करने के लिए किया गया था।
स्टेप 7: प्राइमरी इंस्टेंस - TDE एन्क्रिप्शन सक्षम करना
आवश्यक डेटाबेस में TDE सक्षम करने के लिए अंतिम चरण के रूप में निम्नलिखित कमांड क्वेरी करें।
अब, एन्क्रिप्शन प्रक्रिया की प्रगति की निगरानी करें और सुनिश्चित करें कि स्टेट 3 है जो बताता है कि एन्क्रिप्शन पूरा हो गया है।
निम्नलिखित क्वेरी TDE सक्षम डेटाबेस के साथ डेटाबेस सूचीबद्ध करती है।
उपरोक्त परिणाम दिखाता है कि TDE TDE_DB डेटाबेस पर सक्षम है, और एन्क्रिप्शन स्टेट 3 का अर्थ है कि डेटाबेस पूरी तरह से एन्क्रिप्टेड है। डिफ़ॉल्ट रूप से, जब हम किसी यूजर डेटाबेस पर TDE का उपयोग करके एन्क्रिप्ट करते हैं तो tempdb ऑटोमैटिकली एन्क्रिप्ट हो जाएगा।
स्टेप 8: डेटाबेस को उपलब्धता समूह में जोड़ना
आइए एन्क्रिप्टेड डेटाबेस को AG ग्रुप में जोड़ें।
नोट: TDE एन्क्रिप्टेड डेटाबेस को उपलब्धता समूह में जोड़ना SSMS में GUI विकल्पों का समर्थन नहीं करता है।
आपको डेटाबेस को AG ग्रुप में जोड़ने के लिए TSQL का उपयोग करना होगा। प्राइमरी रेप्लिका पर, डेटाबेस TDE_Test डेटाबेस के लिए पूर्ण बैकअप, ट्रांजैक्शन लॉग बैकअप लें, और इसे कॉपी करें। फिर आपको इसे सेकेंडरी पर NORECOVERY के साथ रिस्टोर करना होगा।
बैकअप और रिस्टोर पूरा होने के बाद, डेटाबेस को उपलब्धता समूह में जोड़ने के लिए निम्नलिखित कमांड चलाएं।
स्टेप 9: AG हेल्थ वैलिडेशन
अब डैशबोर्ड के माध्यम से AG हेल्थ चेक स्टेटस को मान्य करें और यह सुनिश्चित करने के लिए मैन्युअल फेलओवर टेस्ट करें कि TDE सक्षम हमारा डेटाबेस ठीक से काम कर रहा है।
परिदृश्य: उन डेटाबेस के लिए TDE कॉन्फ़िगर करना जो पहले से ही AG ग्रुप में मौजूद हैं
हमारे पहले परिदृश्य में चर्चा किए गए चरणों का पालन करें जब डेटाबेस पहले से ही AG ग्रुप में जोड़ा गया हो।
स्टेप 1: प्राइमरी इंस्टेंस - मास्टर की बनाएं
स्टेप 2: प्राइमरी इंस्टेंस - सर्टिफिकेट बनाएं
स्टेप 3: प्राइमरी इंस्टेंस - डेटाबेस एन्क्रिप्शन की (DEK) का निर्माण
स्टेप 4: प्राइमरी इंस्टेंस - सर्टिफिकेट का बैकअप लें
स्टेप 5: सेकेंडरी इंस्टेंस - मास्टर की बनाएं
स्टेप 6: सेकेंडरी इंस्टेंस - सेकेंडरी सर्टिफिकेट बनाएं
स्टेप 7: प्राइमरी इंस्टेंस - TDE एन्क्रिप्शन सक्षम करना
स्टेप 9: AG हेल्थ वैलिडेशन
जैसा कि मैंने पहले ही हमारे पिछले परिदृश्यों में दोनों रेप्लिका पर मास्टर की और सर्टिफिकेट बनाया था, हम स्टेप 1,2,4,5,6,7 को छोड़ सकते हैं। आपको केवल स्टेप 3 और 7 से DEK बनाना और TDE सक्षम करना है।
- प्राइमरी रेप्लिका: node1
- सेकेंडरी रेप्लिका: node2
- AG Group: TDE_AG
- AG डेटाबेस: Test_tde
- TDE सर्टिफिकेट: TDE_AG2021
स्टेप 3 और 7 - प्राइमरी इंस्टेंस पर
एन्क्रिप्शन प्रक्रिया की प्रगति की निगरानी करें और सुनिश्चित करें कि स्टेट 3 है जो बताता है कि एन्क्रिप्शन पूरा हो गया है।
निम्नलिखित क्वेरी के साथ TDE सक्षम डेटाबेस की जांच करें।
AG हेल्थ चेक को मान्य करें और यह सुनिश्चित करने के लिए फेलओवर टेस्ट करें कि सब कुछ ठीक काम कर रहा है।
परिदृश्य: एक्सपायर्ड सर्टिफिकेट को रोटेट करना
जब आप देखते हैं कि TDE सर्टिफिकेट जल्द ही एक्सपायर होने वाला है, तो बेस्ट प्रैक्टिस के रूप में सर्टिफिकेट को रोटेट करने की आवश्यकता है, भले ही एक्सपायर्ड सर्टिफिकेट डेटाबेस रेगुलर ऑपरेशन पर कोई समस्या पैदा नहीं करेगा।
आप हमारे TDE सर्टिफिकेट के लिए एक्सपायरिंग डेट चेक कर सकते हैं और SQL TDE सर्टिफिकेट को रोटेट करने के लिए वर्णित चरणों का पालन कर सकते हैं
स्टेप 1: प्राइमरी इंस्टेंस - एक नया सर्टिफिकेट बनाएं
स्टेप 2: प्राइमरी इंस्टेंस - सर्टिफिकेट का बैकअप लें
स्टेप 3: सेकेंडरी इंस्टेंस - सेकेंडरी सर्टिफिकेट बनाएं
स्टेप 4: प्राइमरी इंस्टेंस - SQL TDE सर्टिफिकेट को रोटेट करें
Test_tde डेटाबेस के लिए एक्सपायरी डेट मान्य करें:
स्टेप 5: AG हेल्थ वैलिडेशन:
किसी पुराने बैकअप को रिस्टोर करने के लिए एक्सपायर्ड TDE सर्टिफिकेट को कुछ समय के लिए सेव करें। नया सर्टिफिकेट केवल तभी उपयोग किया जाएगा जब आप उन डेटाबेस को रिस्टोर कर रहे हों जिनका बैकअप की रोटेशन के बाद लिया गया था।
निष्कर्ष
SQL Server ग्राहकों की गोपनीय जानकारी की सुरक्षा के लिए भौतिक फाइलों को एन्क्रिप्ट करने के लिए ट्रांसपेरेंट डेटा एन्क्रिप्शन (TDE) प्रदान करता है। इस ब्लॉग में, मैंने AlwaysOn उपलब्धता समूह डेटाबेस के लिए TDE कॉन्फ़िगर करने के लिए विभिन्न परिदृश्यों का वर्णन किया है।