यह लेख chmod 777 का पता लगाता है, एक लिनक्स कमांड जिसका उपयोग यूजर, ग्रुप, और अन्य सभी को सभी अधिकार देने के लिए किया जाता है।
एक नए लिनक्स यूजर, वेब डेवलपर, या सिस्टम एडमिनिस्ट्रेटर के रूप में, आपको शायद किसी बिंदु पर टाइप करने का निर्देश दिया गया होगा:
chmod 777 /path/to/file/or/folder
…अपने लिनक्स शेल में।
जब भी आप अपने सिस्टम पर कमांड चला रहे हों (विशेष रूप से रूट के रूप में!), तो आपको हमेशा पता होना चाहिए कि वे क्या कर रहे हैं। तो chmod 777 वास्तव में क्या है?
लिनक्स में परमिशन
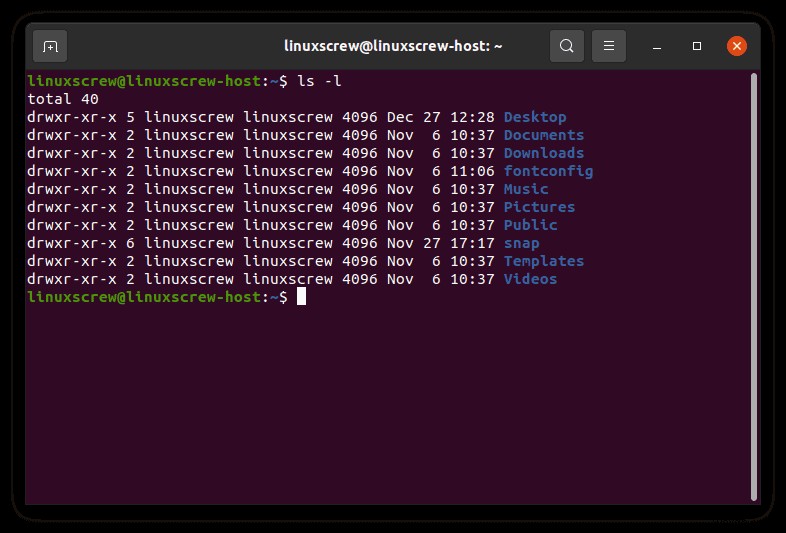
ls – l कमांड
ऊपर लॉन्ग लिस्टिंग फॉर्मेट में ls -l कमांड चलाने का एक उदाहरण है, जो फाइलों की अनुमतियों और संशोधन तिथियों को दिखाता है।
- दिखाया गया पहला कॉलम फाइल या डायरेक्टरी को दी गई परमिशन है
- दूसरा कॉलम निहित फाइलों या फोल्डर्स की संख्या है
- तीसरा और चौथा कॉलम क्रमशः उन फाइलों के लिए परमिशन वाले यूजर और ग्रुप को दिखाता है
- पांचवां और छठा आकार और संशोधन तिथि दिखाते हैं
- अंतिम कॉलम फाइल का नाम दिखाता है
पहला, तीसरा, और चौथा कॉलम परमिशन से संबंधित जानकारी रखते हैं, जिनका इस लेख में संदर्भ दिया जाएगा
स्क्रीनशॉट में सूचीबद्ध फोल्डर्स linuxscrew यूजर की होम डायरेक्टरी में हैं, और सभी की परमिशन है
drwxr-xr-x
ओनर और ग्रुप दोनों linuxscrew यूजर के हैं जो उनके मालिक हैं।
drwxr-xr-x में 4 जानकारी के टुकड़े हैं, उनमें से 3 परमिशन के संबंध में:
| d | rwx | r-x | r-x |
|---|---|---|---|
| यह एक डायरेक्टरी है | ओनर पढ़, लिख, निष्पादित कर सकता है | ग्रुप पढ़, निष्पादित कर सकता है | अन्य पढ़, निष्पादित कर सकते हैं |
- पहला अक्षर दिखाता है कि फाइल का प्रकार क्या है – यदि यह d है तो यह एक डायरेक्टरी है, यदि यह – है तो यह एक रेगुलर फाइल है
- दूसरे से चौथे कैरेक्टर में यूजर के लिए परमिशन होती हैं
- पांचवें से सातवें कैरेक्टर में ग्रुप के लिए परमिशन होती हैं
- आठवें से दसवें कैरेक्टर में अन्य के लिए परमिशन होती हैं
प्रत्येक ब्लॉक में अक्षरों के निम्न अर्थ हैं:
- '-' परमिशन अस्वीकृत
- 'r' पढ़ने की परमिशन
- 'w' लिखने की परमिशन
- 'x' निष्पादित करने की परमिशन
कुछ विशेष मान भी हैं जो eXecute कैरेक्टर ले सकता है:
- 's' setuid बिट, यूजर या ग्रुप परमिशन में पाया जाता है, फाइल को निष्पादित करने में सक्षम यूजर्स फाइल के मालिक और/या फाइल के ग्रुप के विशेषाधिकारों के साथ निष्पादित करेंगे। इसका अर्थ है कि x सेट है, जिससे फाइल निष्पादन योग्य बनती है
- 'S' 's' के समान लेकिन फाइल निष्पादन योग्य नहीं है
- 't' स्टिकी बिट, अन्य परमिशन में पाया जाता है, फाइल को स्टिकी बनाता है – केवल मालिक फाइल या फाइलों के भीतर का नाम बदल सकता है या हटा सकता है। ग्रुप और अन्य नहीं कर सकते! इसका अर्थ यह भी है कि x सेट है, जिससे फाइल निष्पादन योग्य बनती है
- 'T' 't' के समान लेकिन फाइल निष्पादन योग्य नहीं है
पूर्णता के लिए, विभिन्न फाइल प्रकार पहले कैरेक्टर स्पेस पर कब्जा कर सकते हैं:
- '-' रेगुलर फाइल
- 'b' ब्लॉक स्पेशल फाइल
- 'c' कैरेक्टर स्पेशल फाइल
- 'C' हाई परफॉरमेंस ("सन्निहित डेटा") फाइल
- 'd' डायरेक्टरी
- 'D' डोर (सोलारिस 2.5 और ऊपर)
- 'l' सिम्बोलिक लिंक
- 'M' ऑफ-लाइन ("माइग्रेटेड") फाइल (Cray DMF)
- 'n' नेटवर्क स्पेशल फाइल (HP-UX)
- 'p' FIFO (नेम्ड पाइप)
- 'P' पोर्ट (सोलारिस 10 और ऊपर)
- 's' सॉकेट
- '?' कोई अन्य फाइल प्रकार
777 का क्या अर्थ है
परमिशन असाइन करते समय टाइप करने को तेज़ बनाने के लिए, ऊपर दिखाए गए अक्षरों के संयोजनों को दर्शाने के लिए नंबरों का उपयोग किया जा सकता है:
- 7 सभी अधिकार
- 6 पढ़ें और लिखें
- 5 पढ़ें और निष्पादित करें
- 4 केवल पढ़ें
- 3 निष्पादित करें और लिखें
- 2 केवल लिखें
- 1 केवल निष्पादित करें
- 0 कोई अधिकार नहीं
तो, यूजर, ग्रुप, और अन्य दोनों को सभी अधिकार देने के लिए, हम परमिशन 777 असाइन करना चाहेंगे
chmod कमांड
chmod (चेंज मोड) कमांड आपको फाइलों पर परमिशन लागू करने देता है।
chmod 777
तो, चल रहा है:
chmod 777 /path/to/file/or/folder
…फाइल या फोल्डर के मालिक (यूजर), ग्रुप (ग्रुप के भीतर यूजर्स), और अन्य (सिस्टम पर बाकी सभी) को पूर्ण पढ़ने, लिखने और निष्पादित करने के विशेषाधिकार देगा।
chmod -R 777 /path/to/file/or/folder
यह वही काम करेगा, रिकर्सिवली, और एक डायरेक्टरी के भीतर निहित फाइलों पर सभी को पूर्ण अधिकार देगा।
अब आप जानते हैं!