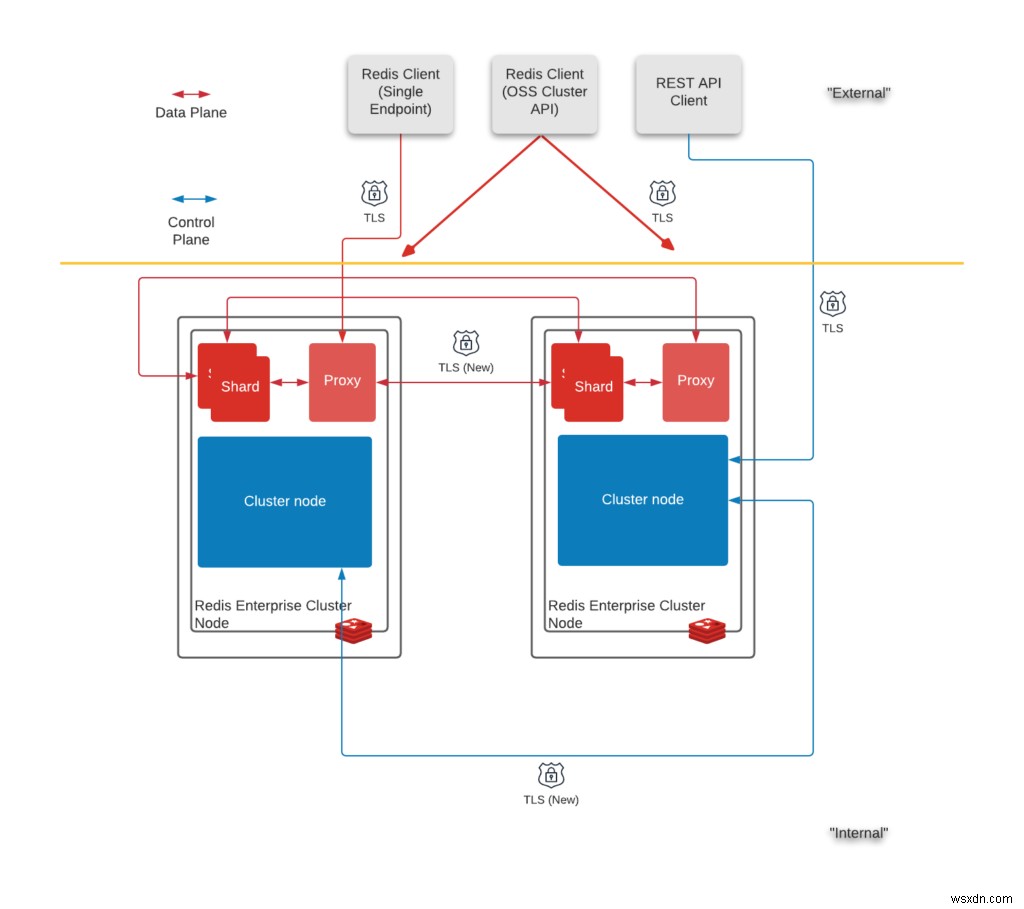
रेडिस एंटरप्राइज 6.2.4 ने इंटरनोड एन्क्रिप्शन पेश किया। रेडिस एंटरप्राइज में इंटरनोड एन्क्रिप्शन का दायरा नोड्स के बीच सभी आंतरिक रेडिस क्लस्टर कनेक्शन के लिए TLS एन्क्रिप्शन प्राप्त करना है, जिसमें शामिल हैं:
- नियंत्रण विमान कनेक्शन को बढ़ाकर CCS (क्लस्टर कॉन्फ़िगरेशन स्टोर) रेप्लिकेशन को एन्क्रिप्ट करना।
- रेप्लिका नोड्स से प्राथमिक नोड CCS के सभी कनेक्शन।
- डेटा प्लेन कनेक्शन को नोड्स के बीच शार्ड रेप्लिकेशन को एन्क्रिप्ट करने के लिए।
- नोड्स के बीच सभी प्रॉक्सी-टू-शार्ड कनेक्शन।
रेडिस एंटरप्राइज: डिज़ाइन विचार
रेडिस एंटरप्राइज प्रदर्शन और उपलब्धता को अनुकूलित करने के लिए कई तकनीकों का उपयोग करता है। रेडिस क्लस्टर एक शेयर्ड-नथिंग आर्किटेक्चर का उपयोग करता है, जो विश्वसनीयता और उपलब्धता बढ़ाता है और नोड्स को जोड़ना और हटाना आसान बनाता है। सभी इंटरनोड कनेक्शन को एन्क्रिप्ट करने की आवश्यकता को देखते समय, टीम ने उपलब्धता और परिचालन सादगी पर ध्यान केंद्रित किया।
रेडिस एंटरप्राइज जैसा एक वितरित, ऑलवेज-ऑन सिस्टम कई मिशन-क्रिटिकल एप्लिकेशन को शक्ति प्रदान करता है। इसे परिचालन उपलब्धता के उच्चतम मानक को पूरा करने की आवश्यकता है। रेडिस क्लाउड, रेडिस एंटरप्राइज द्वारा संचालित, 99.999% उपलब्धता प्रदान करता है, जिसका अर्थ है कि यह वर्ष में केवल कुछ मिनटों के लिए डाउन हो सकता है। इंटरनोड क्लस्टर संचार कोरम (नियंत्रण पथ संचालन) बनाए रखने और रेडिस रेप्लिकेशन (डेटा पथ संचालन) को सक्षम करने के लिए महत्वपूर्ण हैं। इसलिए, इंटरनोड संचार की विश्वसनीयता को हर समय बनाए रखने के लिए उच्च उपलब्धता होना अनिवार्य है।
प्राइवेट सर्टिफिकेट अथॉरिटी (CA) क्या है?:
एक प्राइवेट सर्टिफिकेट अथॉरिटी (CA) एक क्लस्टर-विशिष्ट सर्टिफिकेट अथॉरिटी है जो सार्वजनिक रूप से विश्वसनीय CA की तरह कार्य करती है। रेडिस क्लस्टर अपना स्वयं का प्राइवेट रूट सर्टिफिकेट बनाता है जो प्रत्येक नोड के लिए अन्य प्राइवेट सर्टिफिकेट जारी कर सकता है। प्राइवेट CA द्वारा जारी प्राइवेट सर्टिफिकेट सार्वजनिक रूप से विश्वसनीय नहीं हैं। प्राइवेट CA क्लस्टर के बाहर उजागर नहीं होता है। प्राइवेट CA रेडिस क्लस्टर्स के बीच, या किसी बाहरी क्लाइंट या सेवा के साथ साझा नहीं किया जाता है। प्राइवेट CA द्वारा हस्ताक्षरित सर्टिफिकेट (एंड-एंटिटी सर्टिफिकेट) उस नोड के लिए विशिष्ट होते हैं जिसे वे जारी किए जाते हैं।
रेडिस एंटरप्राइज में उपयोग किया जाने वाला प्राइवेट CA एक निर्बाध आंतरिक सेल्फ-रोटेशन तंत्र प्रदान करता है। सर्टिफिकेट रोटेशन समाप्ति से पहले स्वचालित रूप से पूरा हो जाएगा। सर्टिफिकेट रोटेशन को REST API के माध्यम से अनुरोध पर भी पूरा किया जा सकता है। एप्लिकेशन, डेटाबेस, और सुरक्षा टीमों द्वारा निगरानी के लिए अलर्टिंग भी प्रदान की जाएगी। प्राइवेट CA सर्टिफिकेट रोटेशन के लिए बाहरी CA उपलब्धता पर निर्भरता को हटा देता है, एक संभावित विफलता बिंदु को हटाता है और क्लस्टर की समग्र उपलब्धता में सुधार करता है।
रेडिस एंटरप्राइज इंटरनोड एन्क्रिप्शन के लिए आवश्यक सर्टिफिकेट प्रबंधित करने के लिए प्राइवेट सर्टिफिकेट अथॉरिटी (CA) के उपयोग के माध्यम से इसे प्राप्त करता है। ग्राहकों को आमतौर पर प्राइवेट CA के उपयोग से जुड़ी निम्नलिखित प्राथमिक चिंताएं होती हैं।
ग्राहक चिंताएं:
- हमारे वातावरण में सेल्फ-साइन्ड सर्टिफिकेट या प्राइवेट CA की अनुमति नहीं है।
- एक प्राइवेट CA सार्वजनिक रूप से विश्वसनीय नहीं है और इसलिए बाहरी संचार के लिए विश्वास स्थापित नहीं कर सकता।
- प्राइवेट CA अक्सर समझौता के खिलाफ पर्याप्त रूप से संरक्षित नहीं होते हैं।
पहली चिंता वास्तव में सुरक्षा चिंता नहीं है। यह एक अनुपालन आवश्यकता है। कई संगठनों ने सेल्फ-साइन्ड सर्टिफिकेट को पूरी तरह से अस्वीकार करने के लिए कंबल नीतियां लिखी हैं बिना उन वैध उपयोग मामलों पर विचार किए जहां एक सेल्फ-साइन्ड सर्टिफिकेट सबसे अच्छा विकल्प है। यह आवश्यकता कई उदाहरणों के लिए समझ में आती है, लेकिन सभी के लिए नहीं, और उन्हीं संगठनों को उन उदाहरणों के लिए बहिष्करण देने के लिए गहन प्रक्रियाओं की आवश्यकता होती है जहां कंबल नीति फिट नहीं होती। एक उदाहरण रेडिस एंटरप्राइज इंटरनोड एन्क्रिप्शन है। इस विशिष्ट उदाहरण में, एक प्राइवेट CA एक विशिष्ट उद्देश्य की पूर्ति करता है।
पहले, आइए सेल्फ-साइन्ड सर्टिफिकेट को परिभाषित करें। एक सेल्फ-साइन्ड सर्टिफिकेट वह है जिसे सार्वजनिक रूप से विश्वसनीय थर्ड-पार्टी CA द्वारा हस्ताक्षरित नहीं किया गया है। इस प्रकार का सर्टिफिकेट उस संगठन द्वारा बनाया, जारी और हस्ताक्षरित किया जाता है जो उस वेबसाइट या एप्लिकेशन के लिए जिम्मेदार है जिसके लिए सर्टिफिकेट जारी किया गया है। ये सर्टिफिकेट जारी करने और उपयोग करने के लिए मुफ्त हैं और विश्वसनीय थर्ड-पार्टी CA द्वारा जारी सर्टिफिकेट के समान सिफर का उपयोग करते हैं।
आप खुद से पूछ सकते हैं: "यदि कोई संगठन सेल्फ-साइन्ड सर्टिफिकेट के उपयोग की अनुमति नहीं देता है, तो विकल्प क्या है?" सामान्य विकल्प विश्वसनीय थर्ड-पार्टी CA द्वारा जारी सर्टिफिकेट का उपयोग करना है। एक संगठन कई अलग-अलग थर्ड पार्टी विश्वसनीय CA से इन सर्टिफिकेट को खरीद सकता है और फिर उन्हें अपनी वेबसाइट या एप्लिकेशन को जारी कर सकता है। एक विश्वसनीय थर्ड-पार्टी CA द्वारा जारी सर्टिफिकेट सुरक्षा के लिहाज से सेल्फ-साइन्ड सर्टिफिकेट के समान है।
अगला सवाल हमें पूछना चाहिए - सेल्फ-साइन्ड सर्टिफिकेट और विश्वसनीय थर्ड-पार्टी CA द्वारा जारी सर्टिफिकेट के बीच क्या अंतर है, यदि कोई है? प्रत्येक सर्टिफिकेट समान सिफर का समर्थन करता है। प्रत्येक में रूट, इंटरमीडिएट, और लीफ सर्टिफिकेट होते हैं। प्रत्येक को आवश्यकतानुसार समाप्त या रद्द भी किया जा सकता है। एकमात्र अंतर सेल्फ-साइन्ड सर्टिफिकेट और विश्वसनीय थर्ड-पार्टी CA द्वारा जारी सर्टिफिकेट के बीच एक कार्यात्मक अंतर है। वह कार्य विश्वास है। एक विश्वसनीय थर्ड-पार्टी CA ऐसे सर्टिफिकेट जारी कर सकता है जिनका उपयोग दो असंबंधित संस्थाओं के बीच विश्वास स्थापित करने के लिए किया जा सकता है।
विश्वास कब आवश्यक है? विश्वास समाधान का एक आवश्यक हिस्सा है जब दो असंबंधित संस्थाएं संचार कर रही हैं। इसका एक अच्छा उदाहरण वेब ब्राउज़र और वेब एप्लिकेशन के बीच संचार है। थर्ड-पार्टी विश्वसनीय CA-जारी सर्टिफिकेट का उपयोग एन्क्रिप्टेड संचार की अनुमति देता है लेकिन वेब ब्राउज़र को यह भी बताता है कि वेब एप्लिकेशन वास्तव में वही है जो वह खुद को प्रस्तुत करता है। परिणामस्वरूप, ब्राउज़र उपयोगकर्ता से पूछेगा कि क्या वे वेब एप्लिकेशन पर भरोसा करते हैं और संचार जारी रखना चाहते हैं।
विश्वास कब आवश्यक नहीं है? विश्वास समाधान का आवश्यक हिस्सा नहीं है जब दो संबंधित संस्थाएं संचार कर रही हैं। रेडिस एंटरप्राइज का इंटरनोड एन्क्रिप्शन इस प्रकार के संचार का एक अच्छा उदाहरण है। रेडिस एंटरप्राइज में एक क्लस्टर होता है, और एक सिंगल क्लस्टर में कई नोड्स हो सकते हैं। एक नोड पर सिंगल या एकाधिक डेटाबेस हो सकते हैं, साथ ही। क्योंकि प्रत्येक नोड एक ही क्लस्टर से संबंधित है, विश्वास स्थापित करने के लिए किसी थर्ड पार्टी की आवश्यकता नहीं है। प्रत्येक नोड पहले से ही हर दूसरे नोड पर भरोसा करता है क्योंकि वे एक ही क्लस्टर से संबंधित हैं।
रेडिस एंटरप्राइज समाधान:
रेडिस एंटरप्राइज इन अनुपालन और सुरक्षा चिंताओं को कम करता है क्योंकि प्राइवेट CA-जनरेटेड सर्टिफिकेट केवल क्लस्टर के भीतर उपयोग किए जाते हैं। क्योंकि प्रत्येक नोड एक ही क्लस्टर के भीतर अन्य सभी नोड्स द्वारा ज्ञात और विश्वसनीय हैं, एक थर्ड-पार्टी विश्वसनीय CA कुछ भी नहीं जोड़ता है और रेडिस क्लस्टर के भीतर विश्वास स्थापित करने के लिए आवश्यक नहीं है।