यदि आपके कंप्यूटर या अन्य डिवाइस पर कभी ऐसा संदेश आया है कि आपको उच्च विशेषाधिकारों की आवश्यकता है, तो आपने "रूट एक्सेस" की आवश्यकता का सामना किया है।
ऑपरेटिंग सिस्टम को उपयोगकर्ताओं को उनका काम करने देने और पूरे सिस्टम को बिगाड़ने से रोकने के बीच संतुलन बनाना पड़ता है। बेहतर या बदतर के लिए, जब आपके पास कंप्यूटर का "रूट एक्सेस" होता है, तो आपके पास सिस्टम की पूरी चाबी होती है।
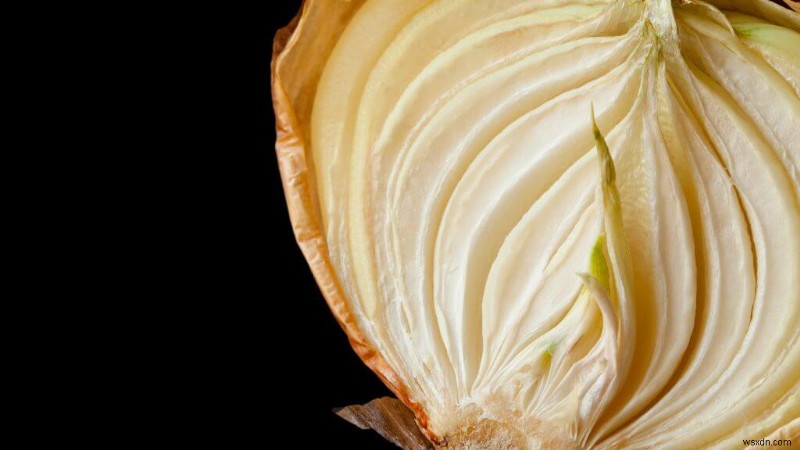
ऑपरेटिंग सिस्टम प्याज की तरह होते हैं
ऑपरेटिंग सिस्टम (ओएस) की परतें होती हैं, बिल्कुल प्याज की तरह। हालांकि, प्याज के विपरीत, ऑपरेटिंग सिस्टम में कर्नेल होते हैं।
कर्नेल ओएस की सबसे निचली मुख्य परत है। ऑपरेटिंग सिस्टम का यह हिस्सा कंप्यूटर के हार्डवेयर से सीधे बात करता है। जब आपका कंप्यूटर ऑपरेटिंग सिस्टम लोड करता है तो कर्नेल सबसे पहले लोड होता है। कर्नेल हमेशा रैम में रहता है। यदि कर्नेल में कुछ गड़बड़ होती है, तो कंप्यूटर क्रैश हो जाएगा। यह ऑपरेटिंग सिस्टम का सबसे महत्वपूर्ण हिस्सा है।
कर्नेल के चारों ओर विभिन्न ओएस घटक होते हैं जैसे फाइल सिस्टम, डिवाइस ड्राइवर, एप्लिकेशन प्रोग्रामिंग इंटरफेस (एपीआई), और यूजर इंटरफेस (यूआई)। यूआई वह हिस्सा है जो आपको, उपयोगकर्ता को, पृष्ठभूमि में काम कर रहे उन सभी ओएस घटकों से जोड़ता है।
अधिकांश उपयोगकर्ताओं को केवल कुछ ओएस घटकों तक पहुंच की आवश्यकता होती है, और वह भी अलग-अलग हद तक, इसीलिए ऑपरेटिंग सिस्टम में "विशेषाधिकार" स्तर होते हैं।
ओएस विशेषाधिकारों की मूल बातें
वास्तविक जीवन की तरह, ऑपरेटिंग सिस्टम में कुछ विशेषाधिकार होने का मतलब उन चीजों तक पहुंच प्राप्त करना है जो कम विशेषाधिकार वाले उपयोगकर्ताओं को नहीं मिलतीं। पहुंच को कई तरीकों से प्रतिबंधित किया जा सकता है। एक सामान्य प्रतिबंध फाइल सिस्टम एक्सेस है। आपके पास विशिष्ट डेटा के लिए केवल "रीड" विशेषाधिकार हो सकते हैं, जिसका अर्थ है कि आप उन फाइलों को खोलकर पढ़ सकते हैं, लेकिन उन्हें किसी भी तरह से बदल नहीं सकते। ऐसा करने के लिए आपको "राइट" विशेषाधिकारों की आवश्यकता होगी।
कुछ प्रकार के डेटा आपको बिल्कुल भी "रीड" विशेषाधिकार नहीं दे सकते। उदाहरण के लिए, आप नहीं चाहेंगे कि एक सार्वजनिक कंप्यूटर उपयोगकर्ताओं को उस डेटा तक पहुंच दे जो केवल कर्मचारियों के लिए है।
अन्य सामान्य प्रतिबंध कंप्यूटर सेटिंग्स और सॉफ्टवेयर इंस्टॉलेशन से संबंधित हैं। विभिन्न विशेषाधिकार स्तरों का उपयोग करके, उपयोगकर्ताओं को एप्लिकेशन इंस्टॉल या हटाने और सिस्टम वॉलपेपर जैसी चीजों को बदलने से रोका जा सकता है।
रूट एक्सेस होना सर्वोच्च विशेषाधिकार है
"रूट एक्सेस" होने का मतलब कंप्यूटर पर उच्चतम संभव विशेषाधिकार होना है। कोई भी फाइल या डेटा आपसे छिपा नहीं होता। रूट उपयोगकर्ता ऑपरेटिंग सिस्टम के किसी भी पहलू को बदल सकते हैं।
कोई भी एप्लिकेशन जिसे रूट उपयोगकर्ता उन्हीं विशेषाधिकारों के साथ चलाता है, वह वह सब कुछ कर सकता है जो एक रूट उपयोगकर्ता कर सकता है। कई समस्याओं को ठीक करने और सामान्य कंप्यूटर रखरखाव के लिए रूट एक्सेस आवश्यक है।
रूट उपयोगकर्ता के लिए एक अन्य शब्द "एडमिनिस्ट्रेटर" है, हालांकि कुछ मामलों में, एक एडमिनिस्ट्रेटर खाते में रूट खाते की तुलना में थोड़े कम विशेषाधिकार हो सकते हैं, यह ऑपरेटिंग सिस्टम और विशिष्ट कॉन्फ़िगरेशन पर निर्भर करता है। ज्यादातर मामलों में, एडमिन विशेषाधिकार और रूट विशेषाधिकार विनिमेय शब्द हैं।
लिनक्स उपयोगकर्ता विशेषाधिकार स्तर
लिनक्स और अन्य "यूनिक्स-जैसे" ऑपरेटिंग सिस्टम का रूट खातों के प्रति एक विशिष्ट दृष्टिकोण होता है। लिनक्स में हमेशा कम से कम एक रूट खाता होता है, जो ऑपरेटिंग सिस्टम को पहली बार इंस्टॉल करते समय बनाया जाता है। डिफ़ॉल्ट रूप से, यह खाता दैनिक उपयोग के लिए नहीं होता। इसके बजाय, जब भी एक सामान्य उपयोगकर्ता को कुछ ऐसा करना होता है जिसमें रूट एक्सेस की आवश्यकता होती है, तो उन्हें एक उपयोगकर्ता नाम और पासवर्ड प्रदान करना होता है, जो अस्थायी रूप से कार्य को पूरा करने के लिए विशेषाधिकारों को बढ़ाता है और फिर वापस सामान्य उपयोगकर्ता विशेषाधिकार स्तर पर आ जाता है।
लिनक्स टर्मिनल का उपयोग करके, एक टेक्स्ट-आधारित इंटरफेस, उपयोगकर्ता "sudo" कमांड का उपयोग कर सकते हैं, जो "सुपरयूजर डू" का संक्षिप्त रूप है। sudo के बाद आने वाली कोई भी कमांड रूट विशेषाधिकारों के साथ निष्पादित होती है, और आपको एक बार फिर पासवर्ड प्रदान करना होगा।
विंडोज और macOS उपयोगकर्ता विशेषाधिकार स्तर
वर्षों तक माइक्रोसॉफ्ट विंडोज का रूट विशेषाधिकारों के प्रति अधिक आरामदेह रवैया रहा। प्राथमिक उपयोगकर्ता खाता भी एडमिनिस्ट्रेटर खाता था, जिसका अर्थ है कि यदि आप लिनक्स दृष्टिकोण जैसी अंतर्निहित सुरक्षा चाहते थे तो आपको मैन्युअल रूप से चीजों को बदलना पड़ता था।
माइक्रोसॉफ्ट विंडोज के आधुनिक संस्करणों में, जिन कार्यों के लिए एडमिन विशेषाधिकारों की आवश्यकता होती है, वे विंडोज यूजर अकाउंट कंट्रोल (UAC) प्रॉम्प्ट को ट्रिगर करेंगे, और आपको एडमिनिस्ट्रेटर पासवर्ड प्रदान करना होगा। आप विशिष्ट एप्लिकेशन को एडमिनिस्ट्रेटर विशेषाधिकारों के साथ भी लॉन्च कर सकते हैं। उदाहरण के लिए, आप कमांड प्रॉम्प्ट या विंडोज टर्मिनल को एडमिन विशेषाधिकारों के साथ लॉन्च कर सकते हैं और सत्र की अवधि के लिए बार-बार पासवर्ड प्रदान नहीं करना पड़ेगा।
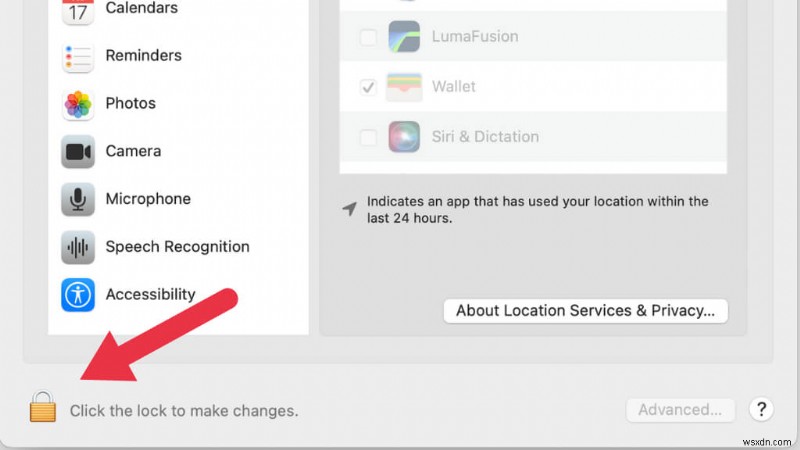
ऐप्पल का macOS, लिनक्स की तरह, एक यूनिक्स-जैसा ऑपरेटिंग सिस्टम है और जब भी आप नियमित उपयोग से बाहर कुछ करने का प्रयास करते हैं तो प्रति-ऑपरेशन विशेषाधिकार वृद्धि की आवश्यकता होती है। macOS में, आप छोटे लॉक आइकन देखेंगे, जो आपको रूट उपयोगकर्ता पासवर्ड के साथ सिस्टम सेटिंग्स को अनलॉक करने और काम पूरा होने पर उन्हें फिर से लॉक करने देते हैं।
डिफ़ॉल्ट रूप से, macOS विंडोज की तुलना में अनुमतियों के साथ थोड़ा अधिक आक्रामक है। उदाहरण के लिए, यदि किसी ऐप को रिमूवेबल ड्राइव पर डेटा एक्सेस करने की आवश्यकता है, तो macOS पहली बार पूछेगा कि क्या यह ठीक है।
एंड्रॉइड फोन पर रूट एक्सेस
ज्यादातर लोग जो सिस्टम एडमिनिस्ट्रेटर नहीं हैं, उन्होंने पहली बार "रूट एक्सेस" या "रूटिंग" का विचार एंड्रॉइड स्मार्टफोन और टैबलेट के संदर्भ में जाना। हालांकि एंड्रॉइड एक ओपन-सोर्स ऑपरेटिंग सिस्टम है, लेकिन सैमसंग और वनप्लस जैसे लगभग सभी एंड्रॉइड फोन निर्माता अपने ग्राहकों को उनके फोन पर रूट एक्सेस नहीं देते। इसके बजाय, उनके पास विशेष उपयोगकर्ता खाते होते हैं जो फोन के हार्डवेयर तक निम्न-स्तरीय पहुंच प्राप्त नहीं कर सकते। इसलिए पीसी के विपरीत, आप अपने एंड्रॉइड फोन पर ऑपरेटिंग सिस्टम को बदल नहीं सकते या ऐसे सिस्टम परिवर्तन नहीं कर सकते जो फोन निर्माता द्वारा स्पष्ट रूप से अनुमत नहीं हैं।
कई फोन पर, रूट एक्सेस रूटिंग ऐप चलाकर प्राप्त किया जा सकता है, लेकिन कुछ डिवाइस के लिए कंप्यूटर और एंड्रॉइड डिबग ब्रिज (ADB) का उपयोग करके एक कुछ अधिक शामिल रूटिंग प्रक्रिया की आवश्यकता होती है। विभिन्न वन-क्लिक रूट विधियों या एंड्रॉइड डिवाइस को रूट करने के ट्यूटोरियल का उपयोग करके, आप अपने फोन पर रूट एक्सेस प्राप्त कर सकते हैं।
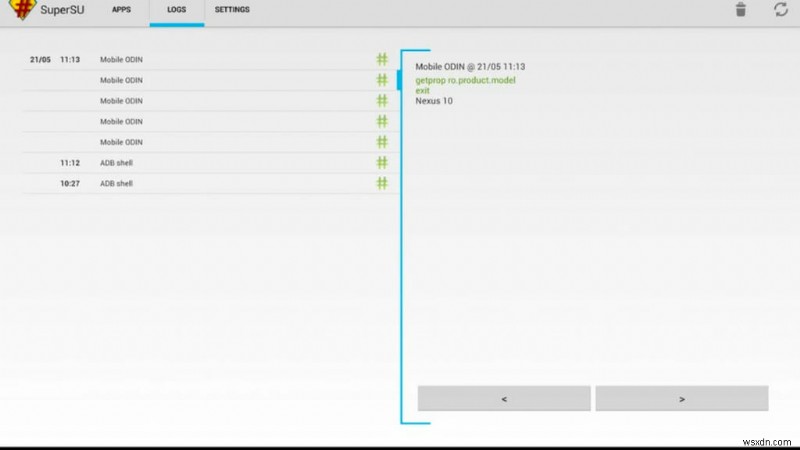
यहां से, आप डिवाइस के लगभग किसी भी पहलू को बदल सकते हैं, जिसमें प्रदाता ब्लोटवेयर को हटाना और उन चीजों को अक्षम या सक्षम करना शामिल है जिन्हें फोन निर्माता आपकी पहुंच से बाहर रखना चाहता था। एंड्रॉइड फोन को रूट करना ऑपरेटिंग सिस्टम को पूरी तरह से बदलने का पहला कदम भी है। इसमें एंड्रॉइड का नवीनतम संस्करण, कस्टम रॉम, और यहां तक कि स्टॉक एंड्रॉइड (जैसे गूगल नेक्सस फोन) बिना निर्माता-विशिष्ट इंटरफेस के शामिल हो सकते हैं। आप अपने डिवाइस को रूट करके और इसके बूटलोडर को अनलॉक करके वैकल्पिक फर्मवेयर की दुनिया खोलते हैं।
लोकप्रिय ऐप्स में SuperSu और Magisk शामिल हैं, जिनका उपयोग आप अपने जोखिम पर करते हैं। वैकल्पिक रूप से, एंड्रॉइड फोरम पर कुछ समय बिताएं, यह पढ़ते हुए कि आपके फोन मॉडल के अन्य मालिकों को रूटिंग के साथ कैसा अनुभव रहा।
iOS डिवाइस को "जेलब्रेक" करना
जबकि एंड्रॉइड फोन बॉक्स से बाहर रूट एक्सेस नहीं देते, एंड्रॉइड आमतौर पर iOS की तुलना में बहुत कम प्रतिबंधात्मक है, यहां तक कि रूट अनुमतियों के बिना भी। उदाहरण के लिए, एंड्रॉइड फोन पर, आप आसानी से थर्ड-पार्टी ऐप स्टोर से एप्लिकेशन की इंस्टॉलेशन को सक्षम कर सकते हैं और जो चाहें इंस्टॉल कर सकते हैं, भले ही वह Google Play Store में न हो।
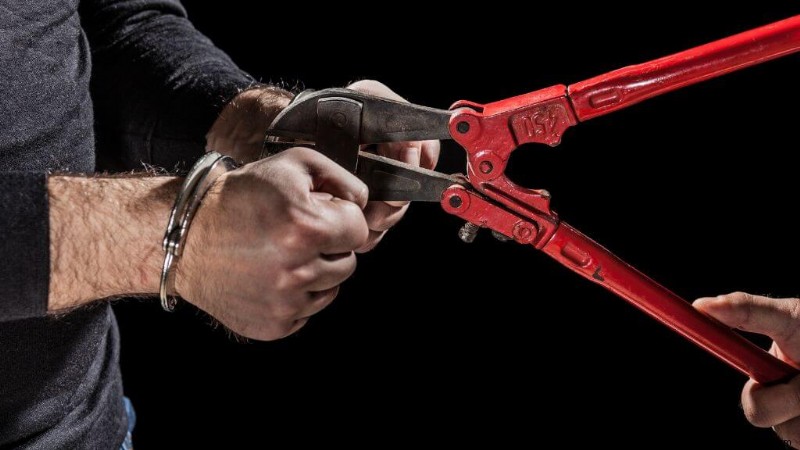
iOS पर, कोई भी ऐप जिसे ऐप्पल अनुमोदित नहीं करता, बस पहुंच से बाहर होता है, यहीं "जेलब्रेकिंग" का अभ्यास आता है। जेलब्रेकिंग का परिणाम एंड्रॉइड फोन पर रूटिंग के समान ही होता है, लेकिन अंतर यह है कि iOS सुरक्षा उपायों को एक्सप्लॉइट का उपयोग करके तोड़ा जाना चाहिए।
रूट एक्सेस के खतरे
जब iPhone और एंड्रॉइड स्मार्टफोन जैसे डिवाइस की बात आती है, तो रूटिंग करते समय विचार करने वाला एक महत्वपूर्ण मुद्दा यह है कि यह आपकी वारंटी को अमान्य कर सकता है। यह विशेष रूप से चिंताजनक है क्योंकि गलत रूटिंग या जेलब्रेक आपके डिवाइस को स्थायी रूप से ब्रिक कर सकता है, जिसे निर्माता ठीक करने के लिए तैयार नहीं हो सकता, भले ही आप उन्हें भुगतान करें।
पर्सनल कंप्यूटर पर, मुद्दे अलग हैं। आप गलत उपयोगकर्ताओं या एप्लिकेशन को गलती से रूट एक्सेस नहीं देना चाहेंगे। चाहे फोन हो या कंप्यूटर, इस बात की भी संभावना है कि आप मैलवेयर को रूट एक्सेस दे दें, और यह एक तबाही हो सकती है और आपके सिस्टम फाइलों को खतरे में डाल सकती है। यही कारण है कि रूटेड डिवाइस पर एंटीवायरस पैकेज का उपयोग करना महत्वपूर्ण है।
मान लीजिए आप रूट एक्सेस प्राप्त करते हैं और कस्टम रॉम इंस्टॉल करना शुरू करते हैं। उस स्थिति में, आप अपने डिवाइस की विशेष सुविधाओं तक पहुंच खो सकते हैं और खराब थर्मल प्रबंधन या बैटरी लाइफ देख सकते हैं, क्योंकि रूटेड डिवाइस पर कस्टम रॉम के साथ कई अनुकूलन मौजूद नहीं होते। कुछ उपयोगकर्ता अपने रूटेड डिवाइस पर ओवरक्लॉकिंग करते हैं, जहां CPU और GPU को निर्माता के विनिर्देशों से आगे धकेला जाता है, जिससे फोन को संभावित नुकसान हो सकता है।
अपने डिवाइस को अनरूट करना
क्या होगा यदि आप अपना रूट एक्सेस अनइंस्टॉल करना चाहते हैं? यह मानते हुए कि आपका डिवाइस अभी भी काम करता है, आप इसे "अनरूट" या "अन-जेलब्रेक" कर सकते हैं और इसे इसकी मूल स्थिति में वापस कर सकते हैं, जिसमें OEM ROM को वापस डिवाइस पर फ्लैश करना शामिल है। आप इसे अपने डिवाइस को बेचने या देने से पहले करना चाहेंगे, और यदि संभव हो तो वारंटी रिटर्न का प्रयास करने से पहले भी।
रूटेड फोन होना सशक्त और मुक्तिदायक हो सकता है, लेकिन यह जोखिमों और चेतावनियों की एक लंबी सूची के साथ भी आता है, इसलिए ध्यान से सोचें कि क्या यह इसके लायक है।