यदि आप Office 365 थ्रेट इंटेलिजेंस का उपयोग कर रहे हैं, तो आप अपने खाते को अपने कॉर्पोरेट नेटवर्क पर रीयल-टाइम फ़िशिंग और ब्रूट फोर्स हमलों के सिमुलेशन चलाने के लिए सेट अप कर सकते हैं। यह ऐसे हमलों के लिए अग्रिम रूप से तैयारी करने में मदद करता है। आप Office 365 अटैक सिम्युलेटर का उपयोग करके अपने कर्मचारियों को ऐसे हमलों की पहचान करना सिखा सकते हैं। यह लेख फ़िशिंग हमलों का अनुकरण करने के कुछ तरीकों की जांच करता है।
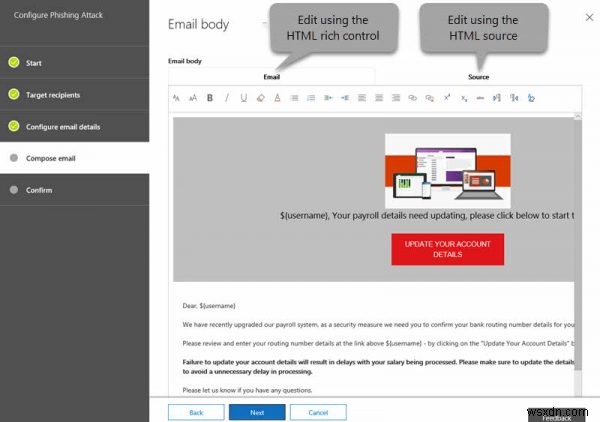
Office 365 अटैक सिम्युलेटर का उपयोग करके आप निम्नलिखित प्रकार के हमलों का अनुकरण कर सकते हैं।
- स्पीयर-फ़िशिंग हमला
- पासवर्ड स्प्रे हमला, और
- ब्रूट फोर्स पासवर्ड हमला
आप सुरक्षा और अनुपालन केंद्र में थ्रेट मैनेजमेंट के तहत अटैक सिम्युलेटर तक पहुंच सकते हैं। यदि यह वहां उपलब्ध नहीं है, तो संभावना है कि आपके पास यह अभी तक नहीं है।
निम्नलिखित बातों का ध्यान रखें:
- कई मामलों में, पुरानी सब्सक्रिप्शन में Office 365 थ्रेट इंटेलिजेंस स्वचालित रूप से शामिल नहीं होगा। इसे अलग ऐड-ऑन के रूप में खरीदना होगा
- यदि आप नियमित Exchange Online के बजाय कस्टम, ऑन-प्रिमाइसेस मेल सर्वर का उपयोग कर रहे हैं, तो सिम्युलेटर काम नहीं करेगा
- हमला चलाने के लिए उपयोग किए जाने वाले खाते को Office 365 में मल्टी-फैक्टर ऑथेंटिकेशन का उपयोग करना चाहिए
- हमला शुरू करने के लिए आपको ग्लोबल एडमिनिस्ट्रेटर के रूप में लॉग इन होना चाहिए
Office 365 के लिए अटैक सिम्युलेटर
उचित हमले के सिमुलेशन के लिए आपको रचनात्मक होने और हैकर की तरह सोचने की आवश्यकता है। केंद्रित फ़िशिंग हमलों में से एक स्पीयर फ़िशिंग हमला है। आम तौर पर, स्पीयर फ़िशिंग में शामिल लोग हमला करने से पहले थोड़ा शोध करते हैं और एक ऐसा डिस्प्ले नाम उपयोग करते हैं जो परिचित और भरोसेमंद लगता है। ऐसे हमले मुख्य रूप से उपयोगकर्ताओं के क्रेडेंशियल प्राप्त करने के लिए किए जाते हैं।
Office 365 में अटैक सिम्युलेटर का उपयोग करके फ़िशिंग हमले कैसे करें
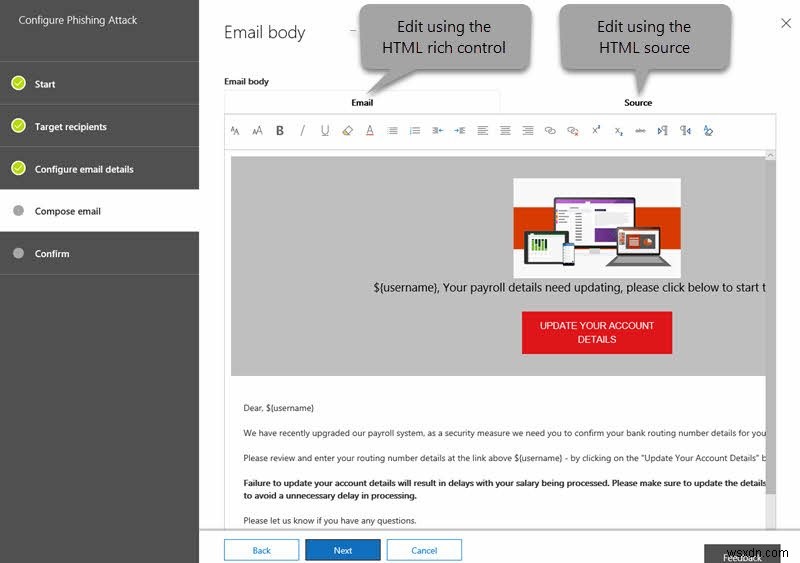
Office 365 में अटैक सिम्युलेटर का उपयोग करके फ़िशिंग हमले करने की विधि आपके द्वारा प्रयास किए जा रहे हमले के प्रकार पर निर्भर करती है। हालांकि, यूजर इंटरफेस स्वयं-व्याख्यात्मक है और इस प्रकार हमले के अनुकरण में आसानी जोड़ता है।
- थ्रेट मैनेजमेंट > अटैक सिम्युलेटर से शुरू करें
- प्रोजेक्ट को एक सार्थक वाक्यांश से नाम दें जो बाद में डेटा प्रोसेस करते समय आपकी मदद करेगा
- यदि आप रेडीमेड टेम्पलेट का उपयोग करना चाहते हैं, तो आप टेम्पलेट उपयोग करें पर क्लिक करके ऐसा कर सकते हैं
- नाम के नीचे वाले बॉक्स में, वह ईमेल टेम्पलेट चुनें जिसे आप अपने लक्षित प्राप्तकर्ताओं को भेजना चाहते हैं।
- NEXT पर क्लिक करें
- इस स्क्रीन में, लक्षित प्राप्तकर्ताओं को निर्दिष्ट करें; यह व्यक्ति या समूह हो सकते हैं
- NEXT पर क्लिक करें
- तीसरी स्क्रीन ईमेल विवरण कॉन्फ़िगर करने की अनुमति देती है; यहां डिस्प्ले नाम, ईमेल आईडी, फ़िशिंग लॉगिन URL, कस्टम लैंडिंग पेज URL, और ईमेल विषय निर्दिष्ट करने का स्थान है
- स्पीयर फ़िशिंग हमला शुरू करने के लिए FINISH पर क्लिक करें
Office 365 अटैक सिम्युलेटर में कुछ अन्य प्रकार के हमले उपलब्ध हैं, जैसे पासवर्ड-स्प्रे और ब्रूट-फोर्स हमले। आप बस एक या अधिक सामान्य पासवर्ड जोड़कर या इनपुट करके उन्हें देख सकते हैं कि क्या नेटवर्क के हैकर्स द्वारा समझौता किए जाने की संभावना है।
ये अभ्यास आपके कर्मचारियों को विभिन्न प्रकार के फ़िशिंग हमलों पर शिक्षित करने में मदद करेंगे। आप बाद में अपने कार्यालय में चीजों का पता लगाने के लिए डेटा का उपयोग भी कर सकते हैं।
यदि आपको Office 365 में अटैक सिम्युलेटर के बारे में संदेह है, तो कृपया एक टिप्पणी छोड़ें। आप docs.microsoft.com पर इस बारे में अधिक पढ़ सकते हैं।