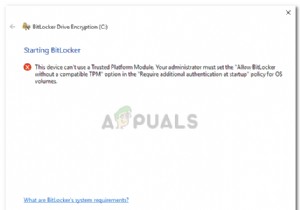
हार्डवेयर हमले शायद ही कभी सुर्खियां बनाते हैं लेकिन अन्य खतरों के समान ही शमन और सुरक्षा समाधान की आवश्यकता होती है।
ट्रस्टेड प्लेटफॉर्म मॉड्यूल, या TPM, एक अद्वितीय हार्डवेयर-आधारित सुरक्षा समाधान है जो कंप्यूटर के मदरबोर्ड पर एक क्रिप्टोग्राफिक चिप स्थापित करता है, जिसे क्रिप्टोप्रोसेसर भी कहा जाता है।
यह चिप संवेदनशील डेटा की रक्षा करता है और कंप्यूटर के हार्डवेयर के माध्यम से उत्पन्न हैकिंग प्रयासों को विफल करता है। प्रत्येक TPM एन्क्रिप्शन के लिए कंप्यूटर-जनित कुंजियों को रखता है, और आजकल अधिकांश पीसी TPM चिप्स के साथ मदरबोर्ड पर प्री-सोल्डर किए हुए आते हैं।
आइए देखें कि ट्रस्टेड प्लेटफॉर्म मॉड्यूल कैसे काम करते हैं, उनके लाभ, और अपने पीसी पर TPM को कैसे सक्षम करें।
TPM कैसे काम करता है?
TPM एन्क्रिप्शन कुंजियों की एक जोड़ी उत्पन्न करके, फिर प्रत्येक कुंजी के भाग को सुरक्षित रूप से संग्रहीत करके, साथ ही छेड़छाड़ का पता लगाने की सुविधा प्रदान करके काम करता है। इसका सीधा सा मतलब है कि निजी एन्क्रिप्शन कुंजी का एक भाग डिस्क पर पूरी तरह से संग्रहीत होने के बजाय TPM में संग्रहीत होता है।
इसलिए, यदि कोई हैकर आपके कंप्यूटर से समझौता करता है, तो वे इसकी सामग्री तक नहीं पहुंच पाएंगे। TPM हैकर्स के लिए एन्क्रिप्शन को बायपास करके डिस्क सामग्री तक पहुंचना असंभव बना देता है, भले ही वे TPM चिप को हटाने की कोशिश करें या किसी अन्य मदरबोर्ड पर डिस्क तक पहुंचने का प्रयास करें।
प्रत्येक TPM सिलिकॉन निर्माण चरण के दौरान एक अद्वितीय प्रारंभिक हस्ताक्षर के साथ अंतर्निहित होता है जो इसकी सुरक्षा प्रभावकारिता को बढ़ाता है। TPM का उपयोग करने के लिए, सबसे पहले इसका एक मालिक होना चाहिए, और एक TPM उपयोगकर्ता को स्वामित्व लेने के लिए शारीरिक रूप से उपस्थित होना चाहिए। इन दो चरणों के बिना, एक TPM सक्रिय नहीं किया जा सकता।
TPM के लाभ
TPM विश्वास और अखंडता की एक डिग्री प्रदान करता है जो किसी भी डिवाइस पर प्रमाणीकरण, पहचान सत्यापन और एन्क्रिप्शन को आसान बनाता है।
यहां TPM द्वारा प्रदान किए जाने वाले कुछ प्रमुख लाभ दिए गए हैं।
डेटा एन्क्रिप्शन प्रदान करता है
सुरक्षा जागरूकता में वृद्धि के बावजूद, अनएन्क्रिप्टेड डेटा ट्रांसमिशन की अभी भी बड़ी घटनाएं होती हैं। सॉफ्टवेयर और हार्डवेयर एल्गोरिदम के संयोजन का उपयोग करके, TPM प्लेन-टेक्स्ट डेटा को एन्क्रिप्ट करके सुरक्षित करता है।
दुर्भावनापूर्ण बूट लोडर मैलवेयर से सुरक्षा करता है
कुछ विशेष मैलवेयर किसी भी एंटीवायरस सॉफ्टवेयर के कार्य करने से पहले ही बूट लोडर को संक्रमित या पुनः लिख सकते हैं। कुछ मैलवेयर प्रकार आपके OS को वर्चुअलाइज़ करके ऑनलाइन सिस्टम द्वारा अनदेखे रहते हुए हर चीज पर जासूसी कर सकते हैं।
TPM ट्रस्ट की एक श्रृंखला स्थापित करके सुरक्षा कर सकता है क्योंकि यह पहले बूट लोडर को सत्यापित करता है और उसके बाद अर्ली लॉन्च एंटी-मैलवेयर शुरू करने की अनुमति देता है। यह सुनिश्चित करना कि आपका OS छेड़छाड़ नहीं किया गया है, सुरक्षा की एक परत जोड़ता है। यदि TPM किसी समझौते का पता लगाता है, तो यह सिस्टम को बूट करने से इनकार कर देता है।
क्वारंटाइन मोड
TPM का एक और बड़ा लाभ समझौता होने पर स्वचालित रूप से क्वारंटाइन मोड में शिफ्ट होना है। यदि TPM चिप किसी समझौते का पता लगाता है, तो यह क्वारंटाइन मोड में बूट होता है ताकि आप समस्या का निवारण कर सकें।
सुरक्षित भंडारण
आप अपने एन्क्रिप्शन कुंजियों, प्रमाणपत्रों, और ऑनलाइन सेवाओं तक पहुंचने के लिए उपयोग किए जाने वाले पासवर्ड को TPM के अंदर सुरक्षित रूप से संग्रहीत कर सकते हैं। यह आपकी हार्ड ड्राइव पर सॉफ्टवेयर के अंदर उन्हें संग्रहीत करने की तुलना में अधिक सुरक्षित विकल्प है।
डिजिटल अधिकारों का प्रबंधन
TPM चिप्स मीडिया कंपनियों के लिए एक सुरक्षित आश्रय प्रदान करते हैं क्योंकि यह सेट-टॉप बॉक्स जैसे हार्डवेयर को वितरित डिजिटल मीडिया के लिए कॉपीराइट सुरक्षा प्रदान करता है। डिजिटल अधिकारों के प्रबंधन को सक्षम करके, TPM चिप्स कंपनियों को कॉपीराइट उल्लंघन की चिंता किए बिना सामग्री वितरित करने की अनुमति देते हैं।
कैसे जांचें कि आपके विंडोज पीसी में TPM सक्षम है या नहीं
क्या आप यह जानने के लिए उत्सुक हैं कि आपकी विंडोज मशीन में TPM सक्षम है या नहीं? अधिकांश विंडोज 10 मशीनों पर, TPM आमतौर पर मदरबोर्ड में एकीकृत होता है ताकि बिटलॉकर जैसी सुविधाओं का उपयोग करके हार्ड ड्राइव को एन्क्रिप्ट करते समय एन्क्रिप्शन कुंजियों को सुरक्षित रूप से संग्रहीत किया जा सके।
यहां यह पता लगाने के कुछ निश्चित तरीके दिए गए हैं कि आपके पीसी पर TPM सक्षम है या नहीं।
TPM मैनेजमेंट टूल
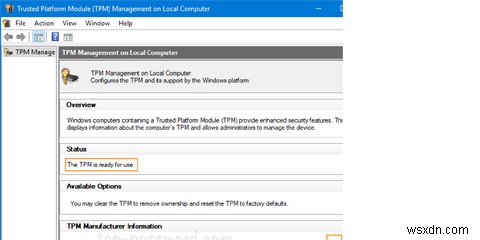
Windows Key + R दबाकर रन डायलॉग विंडो खोलें। tpm.msc टाइप करें और Enter दबाएं।
यह अंतर्निहित उपयोगिता जिसे ट्रस्टेड प्लेटफॉर्म मॉड्यूल (TPM) मैनेजमेंट के नाम से जाना जाता है, खुल जाएगी। यदि TPM इंस्टॉल है, तो आप TPM के बारे में निर्माता की जानकारी देख सकते हैं, जैसे इसका संस्करण।
हालांकि, यदि आपको इसके बजाय Compatible TPM cannot be found संदेश दिखाई देता है, तो आपके कंप्यूटर में या तो TPM नहीं है, या यह BIOS/UEFI में बंद है।
डिवाइस मैनेजर
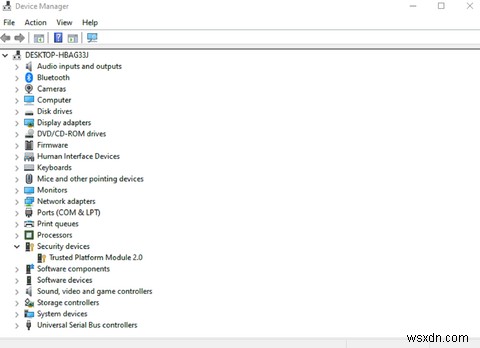
- अपने स्टार्ट मेनू सर्च बार में device manager टाइप करें और बेस्ट मैच चुनें।
- डिवाइस मैनेजर खोलें और Security devices नामक नोड खोजें।
- इसे विस्तारित करें और देखें कि क्या इसमें Trusted Platform Module सूचीबद्ध है।
कमांड प्रॉम्प्ट
- स्टार्ट मेनू सर्च बार में cmd टाइप करें, फिर एलिवेटेड कमांड प्रॉम्प्ट खोलने के लिए CTRL + Shift + Enter दबाएं।
- निम्न कमांड इनपुट करें:
wmic /namespace:\\root\cimv2\security\microsofttpm path win32_tpm get * /format:textvaluelist.xslयह आपको TPM चिप की वर्तमान स्थिति बताएगा: सक्रिय या सक्षम। यदि कोई TPM इंस्टॉल नहीं है, तो आपको संदेश No Instance(s) Available. मिलेगा।
BIOS से TPM कैसे सक्षम करें
यदि आपको Compatible TPM cannot be found संदेश मिला और आप इसे अपने BIOS में सक्षम करना चाहते हैं, तो इन चरणों का पालन करें:
- अपना कंप्यूटर बूट करें, फिर BIOS एंट्री कुंजी टैप करें। यह कंप्यूटर के बीच भिन्न हो सकता है लेकिन आमतौर पर F2, F12, या DEL होता है।
- बाईं ओर Security विकल्प का पता लगाएं और विस्तारित करें।
- TPM विकल्प देखें।
- TPM Security कहने वाले बॉक्स को चेक करके TPM हार्ड ड्राइव सुरक्षा एन्क्रिप्शन को सक्षम करें।
- सुनिश्चित करें कि Activate चेकबॉक्स चालू है ताकि TPM विकल्प काम करे।
- सहेजें और बाहर निकलें।
BIOS सेटिंग्स और मेनू हार्डवेयर के बीच भिन्न होते हैं, लेकिन यह एक मोटा गाइड है जहां आपको विकल्प मिलने की संभावना है।
TPM और एंटरप्राइज सुरक्षा
TPM न केवल नियमित घरेलू कंप्यूटरों की रक्षा करता है बल्कि उद्यमों और हाई-एंड IT बुनियादी ढांचे के लिए विस्तारित लाभ भी प्रदान करता है।
यहां कुछ TPM लाभ दिए गए हैं जो उद्यम प्राप्त कर सकते हैं:
- आसान पासवर्ड सेटअप।
- हार्डवेयर-आधारित वॉल्ट में डिजिटल क्रेडेंशियल्स जैसे पासवर्ड का भंडारण।
- सरलीकृत कुंजी प्रबंधन।
- स्मार्ट कार्ड, फिंगरप्रिंट रीडर, और फोब को मल्टी-फैक्टर प्रमाणीकरण के लिए वृद्धि।
- एक्सेस कंट्रोल के लिए फाइल और फोल्डर एन्क्रिप्शन।
- हार्ड ड्राइव शटडाउन से पहले हैश स्टेट जानकारी एंडपॉइंट अखंडता के लिए।
- अत्यधिक सुरक्षित VPN, रिमोट और वायरलेस एक्सेस लागू करना।
- इसे संवेदनशील डेटा तक पहुंच को पूरी तरह से प्रतिबंधित करने के लिए फुल डिस्क एन्क्रिप्शन के साथ संयोजन में उपयोग किया जा सकता है।
TPM चिप - छोटी लेकिन शक्तिशाली
सॉफ्टवेयर-आधारित सुरक्षा टूल में निवेश करने के अलावा, हार्डवेयर सुरक्षा उतनी ही महत्वपूर्ण है और आपके डेटा को सुरक्षित करने के लिए एन्क्रिप्शन लागू करके प्राप्त की जा सकती है।
TPM अनगिनत सुरक्षा सुविधाएं प्रदान करता है, कुंजी उत्पन्न करने से लेकर पासवर्ड और प्रमाणपत्रों को एन्क्रिप्शन कुंजियों में संग्रहीत करने तक। जब हार्डवेयर सुरक्षा की बात आती है, तो एक छोटा TPM चिप निश्चित रूप से उच्च स्तर की सुरक्षा का वादा करता है।