प्रकाशित: 10 मार्च, 2026, 11:00 AM EDT
ओलुवाडेमिलेड एक टेक उत्साही हैं जिनके पास पांच साल से अधिक का लेखन अनुभव है। वे 2022 में MUO टीम में शामिल हुए और कंज्यूमर टेक, iOS, Android, आर्टिफिशियल इंटेलिजेंस, हार्डवेयर, सॉफ्टवेयर और साइबर सिक्योरिटी जैसे विभिन्न विषयों को कवर करते हैं। MUO के अलावा, उनका काम HowtoGeek, Cryptoknowmics, TechNerdiness, और SlashGear पर भी प्रकाशित हुआ है।
ओलुवाडेमिलेड ने नाइजीरिया के यूनिवर्सिटी ऑफ इबादान से कॉलेज ऑफ मेडिसिन से मेडिकल डिग्री हासिल की। पब्लिक सर्विस में उत्कृष्ट प्रदर्शन के लिए, उन्हें संयुक्त राष्ट्र से संबद्ध एक छात्र संगठन द्वारा 2020 में कुआलालंपुर, मलेशिया में ग्लोबल एक्शन एंबेसडर की उपाधि से सम्मानित किया गया।
खाली समय में, ओलुवाडेमिलेड को नए AI ऐप्स और फीचर्स टेस्ट करना, परिवार और दोस्तों की टेक समस्याओं का समाधान करना, नई कोडिंग लैंग्वेज सीखना, और जब भी संभव हो नई जगहों की यात्रा करना पसंद है।
सिस्मन विंडोज़ को एक ऐसा विजिबिलिटी लेवल देता है जो इसके बिल्ट-इन लॉगिंग से मेल नहीं खाता
इवेंट व्यूअर कभी भी पर्याप्त नहीं था
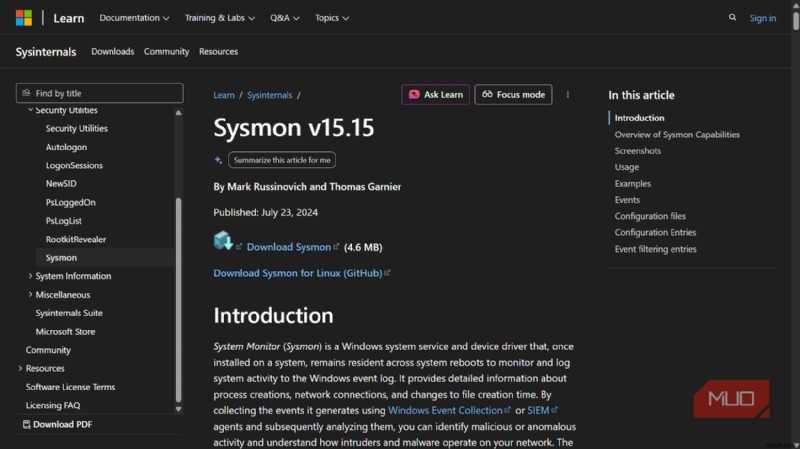
विंडोज़ पहले से ही इवेंट लॉग रखता है, और अगर आपने कभी समस्या निवारण के लिए इवेंट व्यूअर खोला है, तो आपने देखा होगा कि वे कितने अव्यवस्थित लग सकते हैं। बहुत शोर होता है और हमेशा पर्याप्त स्पष्टता नहीं होती। सिस्मन, यानी सिस्टम मॉनिटर, पूरी तरह से अलग है। एक बार इंस्टॉल होने पर, यह एक स्थायी सिस्टम सर्विस और डिवाइस ड्राइवर के रूप में चलता है, रीबूट के बाद भी बना रहता है, और विंडोज़ इवेंट लॉग में विस्तृत इवेंट लिखता है। अंतर एक धुंधले सुरक्षा कैमरे और उस कैमरे की तुलना जैसा है जो लाइसेंस प्लेट पढ़ सकता है।
सिस्मन का इवेंट कैटलॉग पूर्ण कमांड-लाइन आर्गुमेंट के साथ प्रोसेस निर्माण को लॉग करता है, इसलिए आप केवल यह नहीं देखते कि कोई प्रोग्राम चला, बल्कि यह भी देखते हैं कि इसे कैसे लॉन्च किया गया। यह नेटवर्क कनेक्शन भी रिकॉर्ड करता है, जिसमें ओरिजिनेटिंग प्रोसेस, IP एड्रेस, पोर्ट, और होस्टनेम शामिल हैं। इससे यह ट्रेस करना संभव होता है कि किस एप्लिकेशन ने किस सर्वर से संपर्क किया और कब। यह फाइल निर्माण टाइमस्टैम्प में बदलाव को भी फ्लैग करता है, जो मैलवेयर द्वारा खुद को वैध सिस्टम फाइलों के रूप में छिपाने की एक क्लासिक ट्रिक है। इसके अलावा, सिस्मन ड्राइवर लोडिंग, रजिस्ट्री परिवर्तन, DNS क्वेरी, और प्रोसेस हॉलोइंग जैसी अधिक उन्नत तकनीकों पर नजर रखता है, जिसे इवेंट ID 25 के तहत लॉग किया जाता है, जहां मैलिशियस कोड एक अन्यथा आवश्यक विंडोज़ प्रोसेस के अंदर छिप जाता है।
यह जानने का तरीका कि क्या आपका PC चुपके से किसी और चीज के लिए इस्तेमाल हो रहा है
क्या आपको लगता है कि आपका PC आपके अनुरोध से अधिक कर रहा है? यहां बताया गया है कि मैं छिपी हुई गतिविधि की जांच कैसे करता हूं।
यहां सबसे सुरक्षा-प्रासंगिक इवेंट ID को कवर करने वाली एक ड्राफ्ट टेबल है:
| इवेंट ID | नाम | यह क्या कैप्चर करता है |
|---|---|---|
| 1 | प्रोसेस क्रिएट | हर प्रोसेस जो लॉन्च होता है, पूर्ण कमांड लाइन, पैरेंट प्रोसेस, और फाइल हैश सहित। संदिग्ध एक्जीक्यूशन को पहचानने के लिए यह सबसे उपयोगी इवेंट है। |
| 2 | फाइल क्रिएशन टाइम चेंज्ड | जब कोई प्रोसेस जानबूझकर फाइल के निर्माण टाइमस्टैम्प को बदलता है, तो फ्लैग करता है, जो मैलवेयर की खुद को वैध सिस्टम फाइलों में मिलाने की एक क्लासिक रणनीति है। |
| 3 | नेटवर्क कनेक्शन | आउटबाउंड TCP/UDP कनेक्शन लॉग करता है, प्रत्येक को उस प्रोसेस से जोड़ता है जिसने इसे बनाया। बीकनिंग या डेटा एक्सफिल्ट्रेशन का पता लगाने के लिए आवश्यक। |
| 6 | ड्राइवर लोडेड | कर्नेल ड्राइवर को रिकॉर्ड करता है जैसे वे लोड होते हैं, सिग्नेचर स्टेटस सहित। अनसाइन्ड या अप्रत्याशित ड्राइवर एक गंभीर खतरे का संकेत हैं। |
| 7 | इमेज लोडेड | प्रोसेस में लोड होने वाली DLLs को ट्रैक करता है; वॉल्यूम के कारण डिफ़ॉल्ट रूप से अक्षम, लेकिन सावधानी से फ़िल्टर करने पर DLL हाईजैकिंग का पता लगाने के लिए शक्तिशाली। |
| 8 | क्रिएट रिमोट थ्रेड | पता लगाता है जब एक प्रोसेस दूसरे में थ्रेड इंजेक्ट करता है, जो कोड इंजेक्शन और प्रोसेस हॉलोइंग हमलों की पहचान है। |
| 10 | प्रोसेस एक्सेस | जब एक प्रोसेस दूसरे की मेमोरी खोलता है तो फायर करता है, LSASS (विंडोज़ लॉगिन सीक्रेट स्टोर करने वाली प्रोसेस) को टारगेट करने वाले क्रेडेंशियल थेफ्ट टूल्स को पकड़ता है। |
| 11 | फाइल क्रिएट | नई फाइलें बनाई गईं या ओवरराइट की गईं लॉग करता है, विशेष रूप से Temp, Downloads, और Startup फोल्डर्स को देखते समय उपयोगी। |
| 12–14 | रजिस्ट्री इवेंट्स | रजिस्ट्री की निर्माण, डिलीशन, वैल्यू परिवर्तन, और रीनेम को कवर करता है, जो मैलवेयर द्वारा रीबूट के बाद पर्सिस्टेंस स्थापित करने का प्राथमिक तरीका है। |
| 15 | फाइल क्रिएट स्ट्रीम हैश | ब्राउज़र के माध्यम से डाउनलोड की गई फाइलों को जोन आइडेंटिफायर स्ट्रीम को लॉग करके पकड़ता है। संदिग्ध एक्जीक्यूटेबल के मूल का पता लगाने के लिए उपयोगी। |
| 17–18 | पाइप इवेंट्स | नेम्ड पाइप निर्माण और कनेक्शन को मॉनिटर करता है, मैलवेयर और कोबाल्ट स्ट्राइक जैसे पोस्ट-एक्सप्लॉइटेशन फ्रेमवर्क द्वारा उपयोग की जाने वाली एक सामान्य इंटर-प्रोसेस कम्युनिकेशन विधि। |
| 19–21 | WMI इवेंट्स | WMI फिल्टर और कंज्यूमर रजिस्ट्रेशन को ट्रैक करता है, एक पसंदीदा फाइललेस पर्सिस्टेंस तकनीक जो इस इवेंट के बिना लगभग कोई निशान नहीं छोड़ती। |
| 22 | DNS क्वेरी | हर DNS लुकअप को लॉग करता है जो एक प्रोसेस करता है, जिससे पूर्ण TCP कनेक्शन स्थापित होने से पहले ही ज्ञात मैलिशियस डोमेन से कनेक्शन का पता लगाना संभव होता है। |
| 25 | प्रोसेस टैम्परिंग | प्रोसेस हॉलोइंग और हर्पाडर्पिंग का पता लगाता है (तकनीकें जो डिटेक्शन से बचने के लिए वैध प्रोसेस मेमोरी को मैलिशियस कोड से बदल देती हैं)। |
| 29 | फाइल एक्जीक्यूटेबल डिटेक्टेड | सिस्टम पर किसी भी नई एक्जीक्यूटेबल (PE फॉर्मेट) फाइल के निर्माण को फ्लैग करता है, ड्रॉपर या इंस्टॉलर चलने का एक मजबूत प्रारंभिक संकेतक। |
सिस्मन को चालू करने का तरीका
अगर आप टर्मिनल खोल सकते हैं, तो आप पहले से ही आधे रास्ते पर हैं
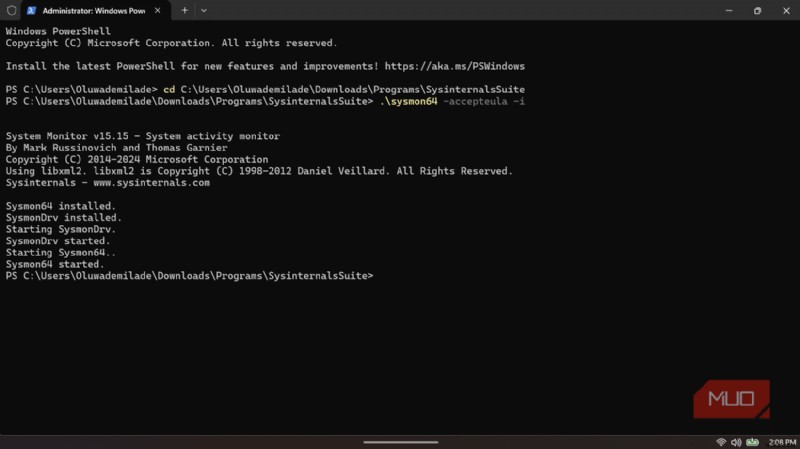
सिस्मन माइक्रोसॉफ्ट के सिसइंटर्नल्स पेज से मुफ्त डाउनलोड के लिए उपलब्ध है (लेखन के समय वर्जन 15.15), और इंस्टॉलेशन एक सिंगल कमांड है। आपको एडमिनिस्ट्रेटर विशेषाधिकारों की आवश्यकता होगी और पावरशेल या कमांड प्रॉम्प्ट के माध्यम से एक संक्षिप्त प्रक्रिया, लेकिन पूरी प्रक्रिया पांच मिनट से कम समय लेती है।
सिस्मन
OS: विंडोज़ (लिनक्स वर्जन भी उपलब्ध)
डेवलपर: माइक्रोसॉफ्ट (सिसइंटर्नल्स टीम)
कीमत मॉडल: मुफ्त
सिस्मन एक एडवांस्ड सिस्टम मॉनिटरिंग टूल है जो विस्तृत विंडोज़ गतिविधि लॉग करता है, जैसे प्रोसेस लॉन्च, नेटवर्क कनेक्शन, और फाइल परिवर्तन। यह बैकग्राउंड में चलता है, सुरक्षा पेशेवरों को PC के अंदर क्या हो रहा है, इसकी गहरी विजिबिलिटी देता है।
माइक्रोसॉफ्ट लर्न पर आधिकारिक सिस्मन पेज पर जाएं, ZIP फाइल डाउनलोड करें (लगभग 4.6MB), और इसकी सामग्री निकालें। फिर पावरशेल या कमांड प्रॉम्प्ट को एडमिनिस्ट्रेटर के रूप में खोलें, फोल्डर पर नेविगेट करें, और चलाएं:
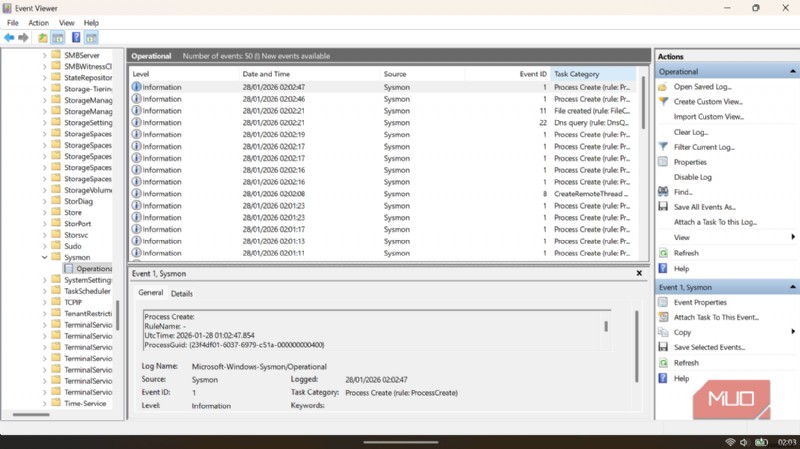
.\sysmon64 -accepteula -iयह बेसिक इंस्टॉलेशन है: सिस्मन बैकग्राउंड में अपनी सर्विस और ड्राइवर इंस्टॉल करेगा। वास्तव में, आपको रीबूट करने की भी आवश्यकता नहीं है। उस बिंदु से आगे, यह एप्लिकेशन और सर्विस लॉग्स → माइक्रोसॉफ्ट → विंडोज़ → सिस्मन → ऑपरेशनल इन इवेंट व्यूअर में इवेंट लॉग करना शुरू कर देता है। आप उन लॉग को तुरंत देख सकते हैं।
अनइंस्टॉल करना उतना ही सरल है: sysmon64 -u। टूल कभी भी खुद को एंट्रेंच करने की कोशिश नहीं करता, जिसका मैं सम्मान करता हूं।
आपको इसे अकेले समझने की जरूरत नहीं
डिफ़ॉल्ट सिस्मन इंस्टॉलेशन कार्यात्मक है, लेकिन यह वास्तव में एक कॉन्फिगरेशन फाइल के साथ अपनी पूरी क्षमता में आता है। सिस्मन एक XML कॉन्फिग स्वीकार करता है जो निर्दिष्ट करता है कि किन इवेंट को लॉग करना है, किन्हें फ़िल्टर करना है, और कितना विस्तृत होना है। यदि आप फॉर्मेट से परिचित नहीं हैं, तो आप XML फाइल क्या है और इसका उपयोग कैसे करें, इस पर ब्रश अप कर सकते हैं, क्योंकि ये फाइलें सिस्मन द्वारा आपके सिस्टम को मॉनिटर करने के लिए उपयोग किए जाने वाले "लॉजिक" को परिभाषित करती हैं। इसे स्क्रैच से लिखना एक प्रोजेक्ट है — लेकिन आपको ऐसा करने की आवश्यकता नहीं है।
साइबर सिक्योरिटी कम्युनिटी ने कुछ उत्कृष्ट रेडी-मेड कॉन्फिग बनाए हैं। सबसे व्यापक रूप से उपयोग किया जाने वाला स्विफ्टऑनसिक्योरिटी सिस्मन-कॉन्फिग है, जो गिटहब पर मुफ्त उपलब्ध है, लगभग 5,000 स्टार्स और 1,700 से अधिक फोर्क्स के साथ। इसे सुरक्षा-प्रासंगिक इवेंट को कैप्चर करने के लिए सावधानीपूर्वक ट्यून किया गया है जबकि उस शोर को फ़िल्टर करता है जो अन्यथा आपके लॉग को अपठनीय बना देगा। हर लाइन पर टिप्पणी है, इसलिए यह एक ट्यूटोरियल के रूप में भी दोगुना हो जाता है। इस कॉन्फिग के साथ इंस्टॉल करने के लिए, आप चलाएंगे:
sysmon64 -accepteula -i sysmonconfig-export.xmlमौजूदा इंस्टॉलेशन को नई कॉन्फिग फाइल के साथ अपडेट करने के लिए:
sysmon64 -c sysmonconfig-export.xmlयदि आप कुछ और मॉड्यूलर चाहते हैं, तो ओलाफ हार्टोंग द्वारा सिस्मन-मॉड्यूलर प्रोजेक्ट (गिटहब पर) एक कंपोजेबल, कम्युनिटी-मेंटेन्ड दृष्टिकोण प्रदान करता है जो सीधे MITRE ATT&CK फ्रेमवर्क से मैप होता है। दोनों उत्कृष्ट शुरुआती बिंदु हैं।
यह हर हमले को नहीं रोकेगा, लेकिन आपको पता चल जाएगा कि एक हुआ था
सिस्मन को अच्छी तरह से चलाने के लिए आपको सिक्योरिटी इंजीनियर होने की आवश्यकता नहीं है। आपको एक अच्छी कॉन्फिग फाइल, कभी-कभी इवेंट व्यूअर खोलने की इच्छा, और यह जानकर संतुष्टि की आवश्यकता है कि अगर आपकी मशीन पर कभी कुछ अजीब होता है, तो आपके पास उसका रिकॉर्ड होगा। मेरे लिए, वह मानसिक शांति पांच मिनट के सेटअप के लायक है।