अनुमान है कि हर दिन अरबों ईमेल भेजे जाते हैं जो दुर्भावनापूर्ण होते हैं या फ़िशिंग की श्रेणी में आते हैं। ये ईमेल लोगों को नकली वेबसाइटों पर जाने के लिए लुभाने, सामग्री में मैलवेयर रखने, या एक बड़े घोटाले का हिस्सा होते हैं जो शुरुआत में वैध लगता है। हालिया महामारी के कारण वर्क फ्रॉम होम संस्कृति को विश्व स्तर पर अपनाए जाने के बाद इन ईमेल की आवृत्ति और मात्रा में काफी वृद्धि हुई है।
आप या तो मैलवेयर हमलों के बारे में नवीनतम समाचार पढ़ना चुन सकते हैं या DMARC (डोमेन-बेस्ड मैसेज ऑथेंटिकेशन, रिपोर्टिंग एंड कंफॉर्मेंस) के बारे में अधिक जानने के लिए यहां क्लिक करें।
दुर्भावनापूर्ण ईमेल के बारे में नवीनतम समाचार
ऊर्जा आपूर्तिकर्ताओं को भेजा गया पासवर्ड चुराने वाला मैलवेयर
इंटेजर द्वारा जारी एक हालिया रिपोर्ट में, एक फ़िशिंग अभियान एक साल से अधिक समय से सक्रिय है जो पासवर्ड चुराने के लिए वैध दिखने वाले ईमेल भेज रहा है। ये फ़िशिंग ईमेल इतने सावधानीपूर्वक तैयार किए गए और अच्छी तरह से शोध किए गए हैं कि प्राप्तकर्ता अक्सर यह सोचकर धोखा खा जाते हैं कि वे वैध कंपनियों के साथ बातचीत कर रहे हैं।
रिपोर्ट के अनुसार इस फ़िशिंग अभियान के लक्ष्य ऊर्जा, तेल और गैस कंपनियां हैं जिनके पास ग्राहकों का विशाल डेटाबेस है। पहला कदम निश्चित रूप से क्रेडेंशियल्स और अन्य संवेदनशील जानकारी चुराना है। दुनिया भर में प्रौद्योगिकी और विनिर्माण क्षेत्रों में भी इसी तरह का पैटर्न देखा गया है, विशेष रूप से संयुक्त राज्य अमेरिका, संयुक्त अरब अमीरात, जर्मनी और दक्षिण कोरिया में।
मैलवेयर-संक्रमित ईमेल में एक अटैचमेंट होता है जो अधिक विवरण के साथ पीडीएफ फाइल जैसा दिखता है लेकिन वास्तव में यह एक IMG, ISO, या CAB फाइल होती है जो उपयोगकर्ता को मैलवेयर फाइल पर रीडायरेक्ट कर देती है। सुरक्षा कंपनी द्वारा जारी शोध पत्र ने उपयोगकर्ताओं को अपनी कंपनी के डोमेन के बाहर से भेजे गए ईमेल खोलते समय सावधान रहने की चेतावनी दी। किसी भी संदिग्ध फाइल या लिंक को नजरअंदाज किया जाना चाहिए।
माइक्रोसॉफ्ट की रिपोर्ट: नकली कॉल सेंटरों से मैलवेयर फैलाने वाले ईमेल के बारे में
माइक्रोसॉफ्ट ने हाल ही में अपने उपयोगकर्ताओं को नकली ईमेल के बारे में चेतावनी दी है जो ऐसी स्थिति पैदा करते हैं जहां उपयोगकर्ताओं को ईमेल में दिए गए नंबर पर कॉल करके सब्सक्रिप्शन रद्द करने या अपना पुरस्कार दावा करने के लिए मजबूर किया जाता है। जब उपयोगकर्ता दिए गए नंबर पर कॉल करता है, तो कॉल का जवाब देने वाला प्रतिनिधि उपयोगकर्ता को एक वेबसाइट पर नेविगेट करने और एक वैध फाइल के रूप में छिपे मैलवेयर को डाउनलोड करने के लिए मना लेता है।
एक बार ऐसा मैलवेयर पहचाने जाने पर यह बाजारलोडर होता है जो हैकर्स को संक्रमित विंडोज होस्ट कंप्यूटर तक बैकडोर एक्सेस प्राप्त करने में सहायता करता है। एक बार कंप्यूटर से कनेक्शन स्थापित हो जाने पर, दुर्भावनापूर्ण इरादे वाले लोग उपयोगकर्ता के कंप्यूटर पर मैलवेयर भेजते हैं और क्रेडेंशियल्स और अन्य पहचान प्रमाण जैसी महत्वपूर्ण जानकारी हड़प लेते हैं।
स्पेक्ट्रा लॉजिक - वह कंपनी जिसने अपने सिस्टम में रैंसमवेयर के लिए भुगतान नहीं किया
एक और दिलचस्प घटना स्पेक्ट्रा लॉजिक में हुई जहां आईटी ने अपने सर्वर रूम पर मैन्युअल रूप से प्लग खींच लिए और पूरे बुनियादी ढांचे को रोक दिया। फिर उन्होंने FBI से संपर्क किया जिसने एक टीम भेजी और कंपनी द्वारा बुद्धिमानी से बनाए गए ऑफलाइन बैकअप से सब कुछ बहाल करने में कुछ सप्ताह लग गए। हमला कोविड महामारी के दौरान घर से काम कर रहे एक कर्मचारी को फ़िशिंग ईमेल भेजकर किया गया था।
ऐसे कई उदाहरण हैं, विशेष रूप से प्रोमेथियस रैंसमवेयर का मामला जो इस साल उभरा है और अब तक 30 कंपनियों पर हमला करने के लिए जाना जाता है। इसके अलावा, REvil और थानोस भी हैं जिन्हें खतरनाक माना जाता है, लेकिन नए सुरक्षा उपायों के साथ, इन दुर्भावनापूर्ण अभिनेताओं के लिए अपने नापाक लक्ष्यों को पूरा करना मुश्किल हो जाएगा।
डोमेन-बेस्ड मैसेज ऑथेंटिकेशन, रिपोर्टिंग एंड कंफॉर्मेंस (DMARC)
दुर्भावनापूर्ण ईमेल की पहचान न होने का कारण यह है कि हैकर्स 'FROM' फ़ील्ड में प्रेषक की पहचान को स्पूफ करते हैं और इसे किसी ऐसे व्यक्ति में बदल देते हैं जिस पर उपयोगकर्ता भरोसा करता है। यह भी देखा गया है कि साइबर अपराधी 'FROM' फ़ील्ड में नाम को किसी सहकर्मी या प्रबंधक में बदल सकते हैं जिसका अर्थ है कि ईमेल निश्चित रूप से बिना किसी संदेह के खोला जाएगा। इसके परिणामस्वरूप आगे साइबर हमले हो सकते हैं, जिनमें क्रेडेंशियल चोरी, रैंसमवेयर और मैलवेयर शामिल हैं।
DMARC पेश करते हैं जो डोमेन-बेस्ड मैसेज ऑथेंटिकेशन, रिपोर्टिंग एंड कंफॉर्मेंस का संक्षिप्त रूप है, एक ईमेल प्रमाणीकरण प्रोटोकॉल जो किसी विदेशी इकाई को आपकी कंपनी के डोमेन पर ईमेल भेजने से रोकता है। यह सुनिश्चित करता है कि केवल अधिकृत प्रेषक ही ईमेल कर सकते हैं और अन्य ईमेल को स्पैम माना जाता है। स्पूफ्ड ईमेल न होने पर, वैलीमेल द्वारा एक विश्लेषण ने सुझाव दिया कि जिन डोमेन में DMARC लागू किया गया था, वहां संदिग्ध ईमेल का प्रतिशत घटकर 0.4% रह गया।
वैलीमेल के सीईओ अलेक्जेंडर गार्सिया-टोबार ने कहा कि संयुक्त राज्य अमेरिका में गोपनीयता कानून लागू होने के साथ, उस क्षेत्र में व्यवसाय करने वाली सभी कंपनियों के लिए DMARC नीति लागू करना आवश्यक हो जाता है।
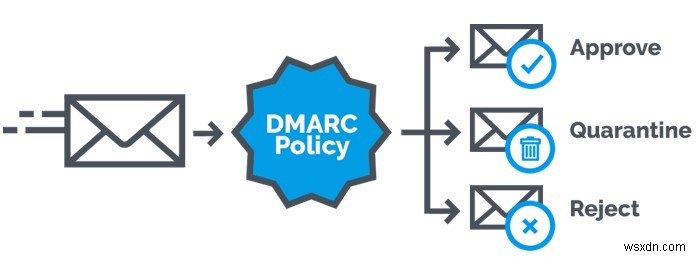
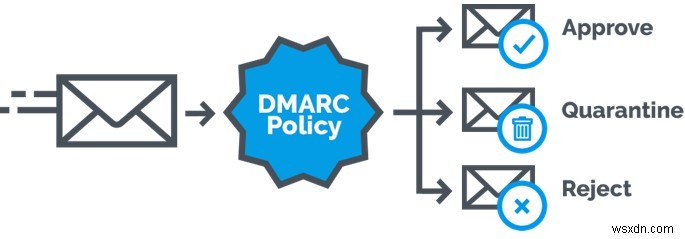
DMARC सेंडर पॉलिसी फ्रेमवर्क (SPF) और डोमेनकीज आइडेंटिफाइड मेल (DKIM) के साथ तीन बुनियादी नीतियों पर काम करता है ताकि ईमेल की प्रामाणिकता निर्धारित की जा सके। ये नीतियां हैं:
मॉनिटर (p=none) जो बिना कोई कार्रवाई किए आपके ईमेल ट्रैफिक की निगरानी करता है।
क्वारंटाइन (p=quarantine) सभी अनधिकृत ईमेल को स्पैम फ़ोल्डर में निर्देशित करता है।
रिजेक्ट (p=reject) यह सुनिश्चित करता है कि अनधिकृत ईमेल डिलीवर न हों।
स्पूफ्ड ईमेल जिनमें मैलवेयर होता है, उनके खिलाफ DMARC कैसे मदद कर सकता है, इस पर अंतिम शब्द
DMARC सबसे अच्छा समाधान प्रतीत होता है जिसे उन सभी संगठनों द्वारा लागू किया जाना चाहिए जिन्होंने वर्क-फ्रॉम-होम सुविधाएं दी हैं। दुर्भावनापूर्ण ईमेल की संख्या कभी भी रुकने वाली नहीं है बल्कि कई गुना बढ़ेगी। मुफ्त सामान की पेशकश करने वाले संदिग्ध ईमेल खोलने से बचें और उन लोगों को हटा दें जो उन संगठनों से आते हैं जिनके बारे में आपने नहीं सुना है। DMARC के साथ, आपके संगठन के नेटवर्क में सुरक्षा की एक अतिरिक्त भावना जुड़ जाती है। हमें सोशल मीडिया पर फॉलो करें - फेसबुक, इंस्टाग्राम और यूट्यूब।