IoT डिवाइस बहुत कम समय में कई उपभोक्ताओं की पसंद बन गए हैं। अत्याधुनिक तकनीक के कारण, IoT कई घरेलू सामानों, विभिन्न आधुनिक गैजेट्स, ऑटोमोबाइल आदि को जोड़ने में सक्षम हो गया है। सिस्को की भविष्यवाणी है कि 2020 तक '50 बिलियन कनेक्टेड/IoT डिवाइस' होंगे, हम केवल एक प्रौद्योगिकी के रूप में IoT के विस्तार की कल्पना कर सकते हैं। फिनलैंड स्थित एक साइबर सुरक्षा एजेंसी ने गार्टनर के एक शोध का हवाला दिया जिसमें कहा गया है कि एक घर में IoT डिवाइस की संख्या 2022 तक 9 डिवाइस से बढ़कर 500 डिवाइस हो जाएगी। लगभग सभी डिवाइस, भले ही जरूरत न हो, IoT कनेक्टिविटी शामिल करेंगे।
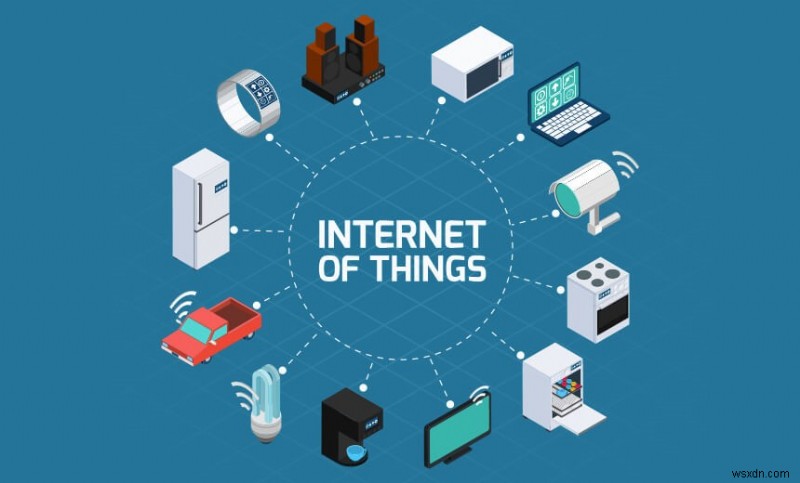
F-सिक्योर के मुख्य शोध अधिकारी मिक्को हिप्पोनेन के अनुसार, जिन डिवाइस में IoT कनेक्टिविटी नहीं है, वे अधिक महंगे होंगे क्योंकि उनमें उपभोक्ता जानकारी नहीं होती जिसका उपयोग निर्माताओं द्वारा किया जा सकता है। IoT डिवाइस द्वारा उद्यमों को प्रदान किया गया उपभोक्ता डेटा इस तकनीक को निर्माताओं के लिए अधिक आकर्षक बनाता है। हालांकि, ऐसे डेटा लेनदेन IoT से संबंधित उल्लेखनीय जोखिम और मुद्दों के साथ आते हैं। निर्माताओं को निकट भविष्य में इन समस्याओं को दूर करना होगा। हर साल, वर्ल्ड इकोनॉमिक फोरम एक रिपोर्ट प्रकट करता है जो सबसे बड़े वैश्विक जोखिमों को सूचीबद्ध करता है। रिपोर्टें विश्वसनीय हैं क्योंकि वे दुनिया भर के विभिन्न निर्णय निर्माताओं और विशेषज्ञों द्वारा उत्पन्न की जाती हैं। समुदाय ने रिपोर्ट में IoT को एक प्रमुख स्थान दिया है। इसके अलावा, अगर IoT प्रौद्योगिकी में खामियां हैं या यह हमलों की चपेट में है, तो प्रौद्योगिकी से संबंधित व्यवसाय प्रभावित होने वाले हैं।
हालांकि IoT में सुरक्षा कमजोरियां हैं, कुछ खामियां हैं जिनका निर्माताओं द्वारा ध्यान रखा जाना चाहिए।
IoT खामियां जिन्हें आपको जानना चाहिए
इस लेख में, हमने प्रमुख IoT कमजोरियों को सूचीबद्ध किया है जिनके बारे में हर निर्माता को पता होना चाहिए। पढ़ें!
1. दीवार बंद इंटरनेट
वर्ल्ड इकोनॉमिक फोरम का कहना है कि लगातार सीमा पार साइबर हमलों के कारण सरकारी अधिकारियों को इंटरनेट को राष्ट्रीय या क्षेत्रीय दीवार वाले बगीचों में तोड़ने के लिए मजबूर किया जाएगा। यह निर्णय विभिन्न कारणों जैसे नियामक विचलन और आर्थिक संरक्षणवाद का परिणाम होगा। यह IoT प्रौद्योगिकी के अभ्यास को बाधित करेगा क्योंकि यह निर्णय डेटा लेनदेन के प्रवाह को चुनौती देता है। इसके अलावा, वर्ल्ड इकोनॉमिक फोरम की रिपोर्ट कहती है कि यह निर्णय एक अति-वैश्वीकृत ऑनलाइन दुनिया बनाएगा जो सीमित है। हालांकि कुछ इसका स्वागत कर सकते हैं लेकिन बहुमत इस आंदोलन का विरोध करेगा क्योंकि यह तकनीकी विकास के विकास को कम करता है।
2. क्लाउड हमले
सीमा पार साइबर हमले उन क्लाउड प्रदाताओं को निशाना बनाएंगे जो IoT डिवाइस द्वारा एकत्र किए गए डेटा को स्टोर करते हैं। हालांकि विभिन्न संगठन, सरकारी और निजी दोनों, ऐसे क्लाउड हमलों से अवगत हैं, साइबर सुरक्षा अभी भी ऐसी संभावित चुनौतियों का सामना करने के लिए कम सुसज्जित है। एक विश्लेषण के अनुसार, वर्ल्ड इकोनॉमिक फोरम की रिपोर्ट है कि एक क्लाउड हाईजैक के परिणामस्वरूप $120 बिलियन तक का नुकसान हो सकता है। बड़ा नुकसान!
साइबर अपराध के कारण नुकसान का मूल्यांकन $1 ट्रिलियन है जबकि प्राकृतिक आपदाओं से नुकसान $300 बिलियन का है।
3. AI-निर्मित सुरक्षा मुद्दे
अगर आपको लगता है कि रैंसमवेयर हमलों की तीव्रता पिछले वर्षों की तुलना में बहुत बढ़ गई है, तो यह तो बस शुरुआत है। रैंसमवेयर जैसे साइबर हमले केवल क्लाउड प्रदाताओं के लिए उभरे हैं। आने वाले वर्षों में स्थिति और खराब होगी, सनीवेल के सुरक्षा रणनीतिकार डेरेक मैनकी कहते हैं। वे आगे कहते हैं कि क्लाउड प्रदाताओं पर आने वाले वर्षों में और अधिक बेरहमी से हमला किया जाएगा क्योंकि वे निशाना बनने जा रहे हैं। अन्य वाणिज्यिक सेवाओं को भी साइबर अपराधियों द्वारा लक्षित किया जाएगा।
बहुत जल्द, सरकारी संस्थाएं, स्वास्थ्य सेवा संगठन, महत्वपूर्ण बुनियादी ढांचे और विभिन्न व्यवसाय ऐसे मैलवेयर हमले देखेंगे जो पूरी तरह से आर्टिफिशियल इंटेलिजेंस द्वारा डिज़ाइन किए गए हैं। हमले जटिल डेटा विश्लेषण और स्वचालित भेद्यता पहचान पर आधारित होंगे। इसके अलावा, क्वांटम कंप्यूटरों की शुरूआत के साथ, साइबर हमलों का विकास नई ऊंचाइयों पर पहुंच जाएगा।
हालांकि, पॉलीमॉर्फिक मैलवेयर नया नहीं है, यह जटिल कोड लिखने के लिए आर्टिफिशियल इंटेलिजेंस का उपयोग कर रहा है जो मशीन-लर्निंग तकनीकों के माध्यम से परिष्कृत पहचान विधियों को भी चकमा दे सकता है।
4. बॉटनेट समस्याएं
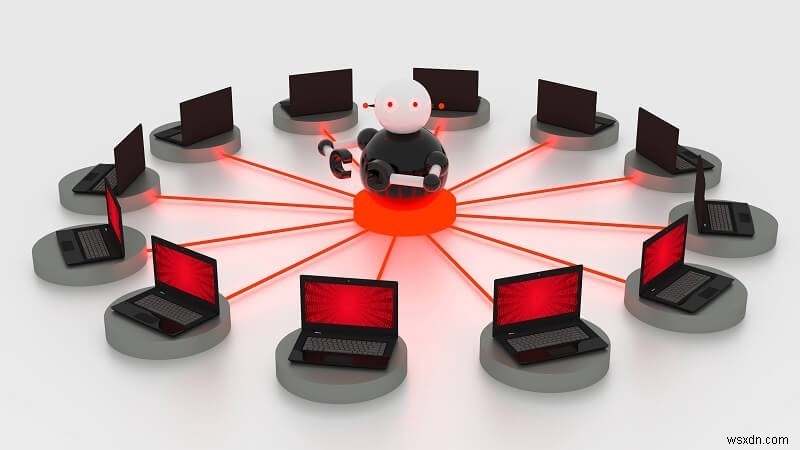
IoT डिवाइस हैकर्स के लिए आसान लक्ष्य हैं क्योंकि ये डिवाइस अन्य डिवाइस की तुलना में अपेक्षाकृत कम स्मार्ट हैं। इसके अलावा, IoT कनेक्टेड डिवाइस एक व्यापक हमला क्षेत्र प्रदान करते हैं जिसका हमलावर आसानी से लाभ उठा सकते हैं।
DDoS (डिस्ट्रिब्यूटेड डेनियल-ऑफ-सर्विस) हमले खराब संरक्षित कनेक्टेड डिवाइस को निशाना बनाते हैं और उनका उपयोग करते हैं। इस प्रकार हैकर्स भारी समन्वित DDoS हमलों के साथ सार्वजनिक बुनियादी ढांचे को निशाना बना सकते हैं।
हैकर्स द्वारा नियंत्रित IoT डिवाइस कई कनेक्टेड सेंसर जैसे स्प्रिंकलर कंट्रोलर या थर्मोस्टैट्स को नियंत्रित कर सकते हैं। इसके परिणामस्वरूप महत्वपूर्ण बुनियादी ढांचा संसाधनों की सीमित उपलब्धता, वॉटर हैमर हमले और व्यापक स्तर पर पावर सर्ज हो सकते हैं। हालांकि, ऐसे हमलों को स्मार्ट सॉफ्टवेयर पेश करके रोका जा सकता है जो गलत और आपातकालीन सेंसर डेटा के बीच अंतर कर सकता है। इसलिए मशीनें तय कर सकती हैं कि विभिन्न डेटा संकेतों पर कैसे प्रतिक्रिया दी जाए।
5. सीमित AI
यह सच है कि वर्तमान आर्टिफिशियल इंटेलिजेंस पेशकशों की बड़ी सीमाएं हैं। बिग डेटा और मशीन-आधारित लर्निंग जो आर्टिफिशियल इंटेलिजेंस से संबंधित हैं, बड़ी मात्रा में डेटा का कुशलतापूर्वक पता लगाने और उपयोग करने में मदद कर सकते हैं। दुर्भाग्य से, इस प्रक्रिया में मानवीय हस्तक्षेप बहुत कम है और इसलिए यह वांछित परिणाम उत्पन्न नहीं करता है। इसके परिणामस्वरूप AI की कमी होती है और इसलिए कम स्मार्ट सॉफ्टवेयर और डिवाइस जो वर्तमान और भविष्य की IoT कमजोरियों को ठीक करने का मौका दे सकते हैं।
बिग डेटा, आर्टिफिशियल इंटेलिजेंस और IoT एक दूसरे से जुड़े हुए हैं। चूंकि IoT डिवाइस द्वारा एकत्र की गई बड़ी मात्रा में डेटा को AI-संचालित सॉफ्टवेयर द्वारा संसाधित किया जा रहा है, अधिक मूल्यवान डेटा उत्पन्न होता है। लेकिन कम मानवीय हस्तक्षेप के साथ, सिस्टम का वास्तविक भविष्यवाणी प्रभाव कम होगा। इसके परिणामस्वरूप खराब संरक्षित कनेक्टेड डिवाइस का निर्माण होगा।
सुरक्षा विशेषज्ञों के अनुसार, आर्टिफिशियल इंटेलिजेंस का IoT डिवाइस के साथ सहयोग डिवाइस और डेटा को जोड़ेगा और अनुकूलित करेगा। AI-आधारित सुरक्षा उन्नत स्थितिजन्य जागरूकता और डेटा सुरक्षा एन्क्रिप्शन प्रदान करेगी।
6. विश्वास की कमी
एम्स्टर्डम में एक साइबर सुरक्षा एजेंसी जेमाल्टो ने IoT के विकास में सुरक्षा की भूमिका पर शोध किया। शोध के दौरान, यह पाया गया कि 90% ग्राहक सुरक्षा के मामले में IoT डिवाइस पर भरोसा नहीं करते। इसके अलावा, अधिकांश संगठन और उपभोक्ता चाहते हैं कि सरकार सुरक्षा संबंधी मुद्दों में शामिल होकर सुरक्षा मानक निर्धारित करे। रिपोर्ट कहती है कि 90% उपभोक्ता और 96% उद्यम मानते हैं कि IoT सुरक्षा नियम लागू किए जाने चाहिए। एक अन्य अध्ययन से पता चलता है कि भले ही 54% उपयोगकर्ता IoT डिवाइस के मालिक हैं (कम से कम चार) केवल 14% खुद को कनेक्टेड डिवाइस सुरक्षा पर पूर्ण मानते हैं। अध्ययन यह भी कहता है कि 60% ग्राहकों को लगता है कि उनका डेटा लीक हो सकता है जबकि 65% स्वीकार करते हैं कि उनके कनेक्टेड डिवाइस को हैकर्स द्वारा नियंत्रित किया जा सकता है।
जेमाल्टो में CTO जेसन हार्ट कहते हैं, "यह स्पष्ट है कि उपभोक्ताओं और व्यवसायों दोनों को IoT सुरक्षा के आसपास गंभीर चिंताएं हैं और इस बात पर बहुत कम विश्वास है कि IoT सेवा प्रदाता और डिवाइस निर्माता IoT डिवाइस की रक्षा करने में सक्षम होंगे और अधिक महत्वपूर्ण रूप से इन डिवाइस द्वारा बनाए, संग्रहीत और प्रेषित डेटा की अखंडता। जब तक व्यवसायों और उपभोक्ताओं के बीच IoT में विश्वास नहीं होगा, यह मुख्यधारा को अपनाने नहीं देखेगा।"
7. IoT को समझना
यह 2018 है और निर्माता अभी भी उपभोक्ताओं के लिए IoT का पूरा लाभ लेने के लिए बदलाव लाने और निहितार्थ को स्पष्ट करने के तरीके बनाने के लिए संघर्ष कर रहे हैं। वास्तव में, IoT का विकास मानव की प्रौद्योगिकी को समझने की क्षमता से आगे निकल गया है।
सुरक्षा में सुधार के कदम: –
#1: जवाबदेह बनें
कई फर्म जो IoT डिवाइस विकसित करती हैं, वे प्रौद्योगिकी फर्म नहीं हैं। नतीजतन, वे डिवाइस डिजाइन करते समय सुरक्षा को ध्यान में रखना भूल जाते हैं। उनमें से कुछ मजबूती से संरक्षित IoT उत्पादों को उत्पन्न करने के लिए सर्वोत्तम उद्योग प्रथाओं से अवगत नहीं हैं।
निर्माता जो IoT उत्पाद वितरित करना चाहते हैं, उन्हें यह समझना चाहिए कि IoT डिवाइस कमजोर हैं। इसके अलावा, उन्हें इंटरनेट के माध्यम से एक दूसरे से जोड़ने से हैकर्स द्वारा हमला किए जाने का जोखिम बढ़ जाएगा। अगर कंपनियां इस वास्तविकता को समझने में विफल रहती हैं, तो वे व्यवसाय में विफल होंगी। वे अपने ग्राहकों और इंटरनेट दोनों को जोखिम में डाल देंगे।
#2: स्वचालित रूप से अपडेट करें
IoT डिवाइस जो स्वचालित रूप से अपडेट नहीं कर सकते, हैकर्स के लिए आसान लक्ष्य हैं। हम उस हमले से सबक ले सकते हैं जहां मिराई बॉटनेट ने कई IoT डिवाइस को नियंत्रित किया था। प्रभावित डिवाइस को अपडेट करने और कमजोरियों को ठीक करने का कोई तरीका नहीं था। इसलिए उपयोगकर्ताओं को नए डिवाइस खरीदने के लिए मजबूर किया गया जिससे कंपनी की प्रतिष्ठा खराब हुई और व्यवसाय बाधित हुआ।
हम माइक्रोसॉफ्ट विंडोज XP जैसे उत्पादों के उदाहरण से सीख सकते हैं जहां कंपनी ने सुरक्षा खामियों को ठीक करने के लिए ग्राहकों को सुरक्षा सुधार प्रदान किए। इसके अलावा, माइक्रोसॉफ्ट ने उत्पाद उपयोगकर्ताओं का समर्थन करने के लिए ग्राहक सहायता पेशेवरों और सुरक्षा इंजीनियरों को नियुक्त किया।
नेस्ट जैसे निर्माता रखरखाव के लिए $10 प्रति माह का शुल्क लेते हैं। यह नेस्ट को बाजार में सर्वश्रेष्ठ IoT डिवाइस निर्माताओं में से एक के रूप में वर्गीकृत करने की अनुमति देता है।
#3: प्रकटीकरण अपनाएं
एथिकल हैकर्स उत्पाद में सुरक्षा खामियों को ठीक करने में महत्वपूर्ण भूमिका निभाते हैं। IoT डिवाइस निर्माताओं को व्हाइट हैट हैकर्स के लिए पहुंच योग्य होना चाहिए ताकि वे डिवाइस में कमजोरियों के बारे में बता सकें। IoT निर्माताओं को अपनी वेबसाइट पर एक वेब फॉर्म या त्रुटियों और बग की रिपोर्ट करने के लिए एक ईमेल पता शामिल करना चाहिए। उन्हें अपने सॉफ्टवेयर और डिवाइस में कमजोरियों को खोजने के लिए बग बाउंटी कार्यक्रम भी स्थापित करने चाहिए।
IoT अभी अपने किशोरावस्था में प्रवेश कर चुका है जहां उत्पाद दिन-ब-दिन स्मार्ट और सहज होते जा रहे हैं। वे डेटा को ग्राहक अंतर्दृष्टि में बदलना और आगे इसे मुद्रीकृत करना सीख रहे हैं। निर्माता डेटा विज़ुअलाइज़ेशन टेम्पलेट्स, और AI-आधारित एल्गोरिदम से नए उपयोग के मामले सीखने और बनाने के लिए लाभ उठा सकते हैं। व्यवसायों को ध्यान रखना चाहिए कि कोई भी डिवाइस या प्रौद्योगिकी पूरी तरह से बग से प्रतिरक्षित नहीं है। हालांकि व्यापक पहुंच के कारण, IoT उत्पाद साइबर हमलों के प्रति अधिक संवेदनशील हो गए हैं। इसलिए, कंपनी का कर्तव्य है कि वह उपयोगकर्ता डेटा की सुरक्षा के उपायों को बढ़ाए और IoT डिवाइस को साइबर हमलों के प्रति कम संवेदनशील बनाए।