लोकप्रिय धारणा के विपरीत, बाजार में अधिकांश IoT डिवाइस सर्वोत्तम एन्क्रिप्शन विधियों और सुरक्षा प्रोटोकॉल का उपयोग नहीं करते हैं, और इस प्रकार किसी भी सुरक्षा खतरे को रोकने के लिए अच्छी तरह से सुसज्जित नहीं हैं। हालांकि, उनमें से कई खुद को अपग्रेड करने में असमर्थ हैं, केवल इसलिए क्योंकि वे पहली जगह में बहुत सुरक्षित होने के लिए नहीं बने थे।
यह एक ज्ञात तथ्य है कि, दुनिया भर में उनकी उच्च अपनाने की दर के बावजूद, दुनिया के 85% से अधिक IoT डिवाइस सुरक्षित नहीं हैं। स्पष्ट रूप से कहें तो, IoT व्यावसायिक उद्यमों की दुनिया में बेहतर स्थिति में है, जहां डिवाइस सुरक्षा और विश्वसनीयता पहलुओं में सुधार करने में सक्षम हैं। लेकिन उपभोक्ता दुनिया में, जहां सामर्थ्य सुरक्षा से अधिक महत्वपूर्ण है, निर्माताओं पर सुरक्षा के लिए भरोसा नहीं किया जा सकता। इसलिए ऐसी स्थितियों में, कई आगामी IoT डिवाइस पहले से कहीं अधिक बॉटनेट और अन्य हमलों की चपेट में होंगे। शुक्र है, हम इस समस्या को हल कर सकते हैं यदि हम IoT सुरक्षा में सुधार के लिए एनालिटिक्स और मशीन लर्निंग का उपयोग करते हैं।
वर्तमान में, मशीन लर्निंग का उपयोग IoT-जनित डेटा का विश्लेषण करके उपयोगकर्ता अनुभव और दक्षता बढ़ाने के लिए किया जाता है। उसी तकनीक का उपयोग उपयोग पैटर्न और डिवाइस व्यवहार का विश्लेषण करके IoT सुरक्षा प्रथाओं को बेहतर बनाने के लिए किया जा सकता है। यह असामान्य गतिविधियों और संभावित खतरों को ब्लॉक करने में आपकी मदद कर सकता है। खुशी की बात है कि तकनीशियन अब सबसे कमजोर IoT सुरक्षा यानी घर पर ध्यान केंद्रित कर रहे हैं।
क्लाउड का उपयोग करके इंटेलिजेंस को केंद्रीकृत करना
वैज्ञानिक अब IoT उत्पादों के सभी एंडपॉइंट्स से डेटा को क्लाउड सर्वर के अंदर एकत्रित करने का प्रयास कर रहे हैं। इससे उन्हें इनपुट का विश्लेषण करने और दुर्भावनापूर्ण व्यवहार का पता लगाने में मदद मिलेगी। वे यह भी देख पाएंगे कि कौन से सर्वर और डिवाइस IoT डिवाइस के साथ संचार कर रहे हैं और इसलिए, असामान्य व्यवहार का पता लगा सकेंगे। वे संदिग्ध पैकेट, भ्रामक URL और दुर्भावनापूर्ण डाउनलोड की जांच कर सकते हैं।
मशीन लर्निंग के साथ मानव-सहायता प्राप्त इंटेलिजेंस का उपयोग
मशीन लर्निंग IoT डिवाइस को सुरक्षित करने के लिए ऑगमेंटेड इंटेलिजेंस विकसित करने में फायदेमंद हो सकती है। केवल पैटर्न रिकग्निशन और मशीन लर्निंग पर आधारित एक सुरक्षा प्रणाली केवल मौजूदा कनेक्शन यानी पहले से जुड़े डिवाइस और नेटवर्क से जानकारी एकत्र करेगी। कुछ भी बाहरी खतरे के रूप में देखा जाएगा। इस प्रकार, ऐसी प्रणालियां बार-बार झूठे अलार्म ट्रिगर करेंगी। इसे कम करने का सबसे अच्छा तरीका है ऑगमेंटेड इंटेलिजेंस (मानव इंटेलिजेंस के साथ मशीन लर्निंग) को प्रेरित करना।
मानव इंटेलिजेंस आसानी से सौम्य और दुर्भावनापूर्ण गतिविधियों के बीच अंतर कर सकता है। इसके अलावा, मानव प्रतिक्रिया को भविष्य में झूठे अलार्म को रोकने के लिए अनुकरण किया जा सकता है। इसलिए, मॉडल खतरे का पता लगाने की दक्षता बढ़ाता है और अंततः झूठे अलार्म को कम करता है।
IoT व्यवहार से सहायता
सौभाग्य से, IoT डिवाइस केवल कार्यों की एक निश्चित श्रृंखला करने के लिए डिज़ाइन किए गए हैं। इसलिए, मानव इंटेलिजेंस और मशीन लर्निंग का एक अच्छी तरह से संतुलित मिश्रण आसानी से दुर्भावनापूर्ण व्यवहार का पता लगा सकता है और रोक सकता है।
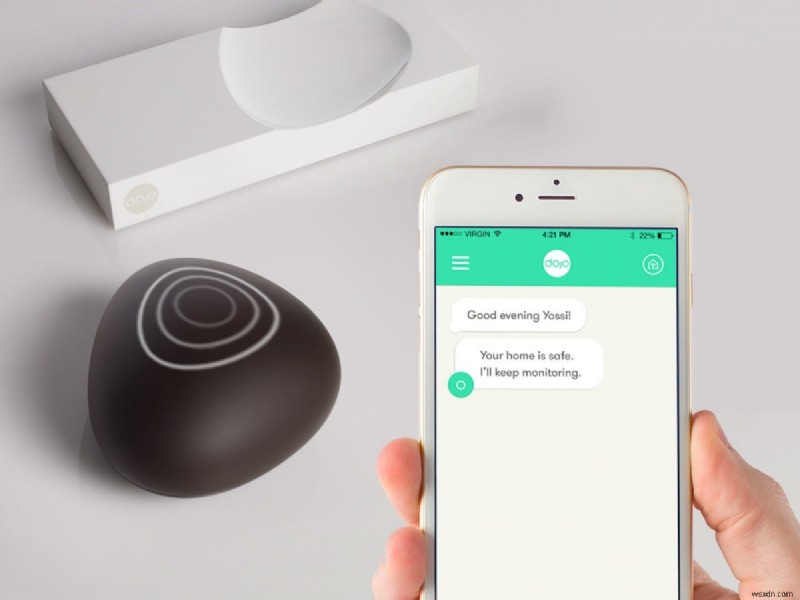
छवि स्रोत: wired.com
मॉडल में एक छोटा उपकरण होता है जिसे घरेलू नेटवर्क में आसानी से स्थापित किया जा सकता है, एक मोबाइल एप्लिकेशन जो उपयोगकर्ता को डिवाइस को प्रबंधित करने की अनुमति देता है, और एक क्लाउड सेवा जो मशीन लर्निंग एल्गोरिदम के माध्यम से समेकित डेटा को संग्रहीत और विश्लेषण करती है। ऐसा मॉडल समय के साथ अपनी सटीकता में सुधार करता है जितना अधिक यह डिवाइस और ग्राहकों से जानकारी एकत्र करता है।
अंत में, मशीन लर्निंग को अकेले पूर्ण समाधान नहीं माना जा सकता। हमलों को रोकने के लिए इसे मानव इंटेलिजेंस के साथ जोड़ने की आवश्यकता है।