एक बार फिर एक अच्छी तरह से प्रच्छन्न फ़िशिंग घोटाला उभरा है, जो सबसे सतर्क उपयोगकर्ताओं को भी मूर्ख बनाने में सक्षम है। इस बार, साइबर अपराधियों ने लोगों को धोखा देने के लिए गूगल डॉक्स को चारे के रूप में इस्तेमाल किया है
सावधानी से चलें, यदि आपको जल्द ही कभी गूगल डॉक्स आमंत्रण मिलते हैं। यदि आप इसके शिकार होते हैं, तो आप अकेले शिकार नहीं हैं; आप इसे अपने संपर्कों के बीच भी फैलाएंगे।
हमले के बारे में आपको जो जानने की आवश्यकता है:
- यदि आपको एक संक्रमित लिंक प्राप्त होता है, तो उस पर क्लिक करने पर आपको वास्तविक गूगल-होस्टेड पेज पर रीडायरेक्ट किया जाएगा, जिसमें गूगल खातों की सूची होगी।
- पेज गूगल डॉक्स प्रदर्शित करेगा जो आपके डेटा तक पहुंचने की अनुमति मांगेगा जैसे संपर्क प्रबंधित करना और ईमेल पढ़ना, हटाना।
- एक बार, जब आप अनुमति टैब पर क्लिक करके अनुमति दे देते हैं, तो साइबर चोरों का काम हो जाता है। क्योंकि आपने वास्तविक गूगल डॉक्स को डेटा एक्सेस करने की अनुमति नहीं दी है।
- इसके अलावा, अब अनुमति इसे आपके सभी संपर्कों तक पहुंचने और आपके द्वारा कभी ईमेल किए गए सभी लोगों तक मैलवेयर फैलाने की अनुमति देगी।

मैं संक्रमित होने से कैसे बचूं?
इससे बचना काफी कठिन है। लेकिन यहां कुछ चीजें हैं जिनकी आप जांच कर सकते हैं:
गूगल डॉक्स को आपके जीमेल खाते तक पहुंचने के लिए आपकी अनुमति की आवश्यकता नहीं होती और यह ऐप्स अनुमति पेज पर सूचीबद्ध नहीं होगा। इसलिए, यदि आप इस तरह की कोई चीज देखते हैं जो आपकी अनुमति मांग रही है, तो इसके झांसे में न आएं।
दूसरी चीज जो आप जाल से बचने के लिए कर सकते हैं वह है वास्तविक/वैध गूगल होस्टेड पेज पर गूगल डॉक्स पर क्लिक करना और यदि आपको अजीब डेवलपर की जानकारी दिखाई दे, तो तुरंत वहां से निकल जाएं!

सुरक्षित पक्ष पर रहने के लिए, किसी अज्ञात प्रेषक से कोई ईमेल न खोलें और किसी लिंक पर क्लिक न करें यदि आपको थोड़ा सा भी संदेह है। सावधानी हटी, दुर्घटना घटी!
यदि मैं पहले से संक्रमित हूं, तो मैं इसे कैसे ठीक करूं?
यदि आप पहले से संक्रमित हैं, तो अपने गूगल खाते का पासवर्ड रीसेट करना सुनिश्चित करें और अपने ऐप अनुमतियों की जांच करें। यह जानने के लिए कि किन एप्लिकेशन की आपके गूगल खाते तक पहुंच है, आप नीचे दिए गए लिंक पर क्लिक कर सकते हैं-
https://myaccount.google.com/permissions
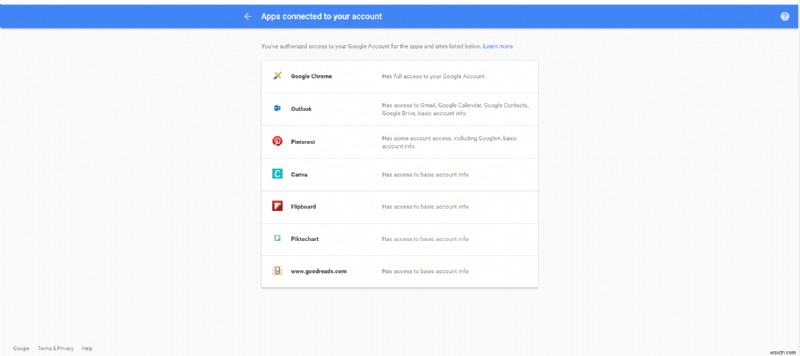
एक बार जब आप सूची पर क्लिक करते हैं, तो आपको ऐप अनुमतियों की सूची मिल जाएगी। यदि आपके ऐप सूची में गूगल डॉक्स सूचीबद्ध है, तो उस पर क्लिक करें और आपको रिमूव टैब मिलेगा, रिमूव पर क्लिक करें और सुरक्षित रहें।
गूगल ने भी ट्विटर पर इस घोटाले के संबंध में एक बयान जारी किया है और उपयोगकर्ताओं को जागरूक रहने और किसी भी संदिग्ध लिंक पर क्लिक न करने के लिए कहा है। इसके अलावा, उन्होंने कहा है कि उन्होंने फ़िशिंग घोटाले की जांच की है और प्रभावित उपयोगकर्ताओं को अपनी सुरक्षा सुनिश्चित करने के लिए निम्नलिखित लिंक पर जाने के लिए कहा है।
लिंक

गूगल ने घोटाले को रोक दिया है और इसे आगे फैलने से रोकने के लिए वर्तमान में काम कर रहा है।
यह इस बात का एक और उदाहरण है कि साइबर स्पेस कितना कमजोर है। टेक उद्योग के सबसे बड़े नाम भी नियमित रूप से साइबर अपराधों का शिकार हो रहे हैं। पिछले हफ्ते, फेसबुक और गूगल दोनों ने एक हमले की सूचना दी जिससे उन्हें प्रत्येक को $100 मिलियन का नुकसान हुआ, हालांकि वे राशि वसूल करने में सक्षम थे।