समूह नीति आपको अपने विंडोज कंप्यूटर पर परिवर्तनों को ऑडिट या मॉनिटर करने की अनुमति देती है। समूह नीति का उपयोग करके आप निगरानी कर सकते हैं कि कौन लॉग ऑन किया है और कब, किसने दस्तावेज़ खोला है, किसने नया उपयोगकर्ता खाता बनाया है, या सुरक्षा नीति बदली है।
समूह नीति का उपयोग करके अपने दस्तावेज़ों की निगरानी करें
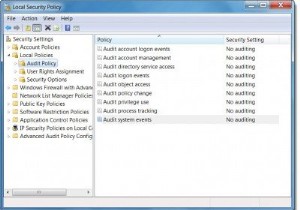
ऐसा करने के लिए, स्टार्ट खोज में secpol.msc टाइप करें और लोकल सिक्योरिटी पॉलिसी खोलने के लिए एंटर दबाएं।
बाएं फलक में सुरक्षा सेटिंग्स के तहत, लोकल पॉलिसीज का विस्तार करें और फिर ऑडिट पॉलिसी चुनें।
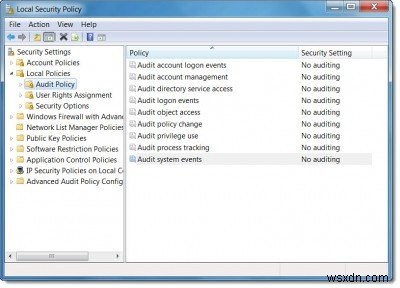
जैसा कि आप देख सकते हैं, आप ऑडिट कर सकते हैं:
- खाता लॉगऑन इवेंट: खाता लॉगऑन इवेंट तब उत्पन्न होते हैं जब कोई कंप्यूटर किसी खाते के क्रेडेंशियल्स को मान्य करता है जिसके लिए यह आधिकारिक है।
- खाता प्रबंधन: आपको यह देखने देता है कि क्या किसी ने खाता नाम बदला है, खाता सक्षम या अक्षम किया है, खाता बनाया या हटाया है, पासवर्ड बदला है, या उपयोगकर्ता समूह बदला है
- डायरेक्टरी सेवा एक्सेस: इसकी निगरानी करें ताकि आप देख सकें कि कब कोई एक्टिव डायरेक्टरी ऑब्जेक्ट एक्सेस करता है जिसकी अपनी सिस्टम एक्सेस कंट्रोल लिस्ट (SACL) होती है।
- लॉगऑन इवेंट: लॉग ऑफ इवेंट तब उत्पन्न होते हैं जब किसी लॉग-ऑन उपयोगकर्ता खाते का लॉगऑन सत्र समाप्त होता है।
- ऑब्जेक्ट एक्सेस: आपको यह देखने देता है कि कब किसी ने फ़ाइल, फ़ोल्डर, प्रिंटर, रजिस्ट्री कुंजियों, या किसी अन्य ऑब्जेक्ट का उपयोग किया है।
- नीति परिवर्तन: स्थानीय सुरक्षा नीतियों में परिवर्तनों का ऑडिट करता है।
- विशेषाधिकार उपयोग: इसकी निगरानी करें ताकि आप देख सकें कि कब कोई कंप्यूटर पर ऐसा कार्य करता है जिसे करने की अनुमति उन्हें है
- प्रोसेस ट्रैकिंग: प्रोग्राम सक्रियण या प्रोसेस बाहर निकलने जैसे इवेंट ट्रैक करें।
- सिस्टम इवेंट: आपको यह निगरानी करने और देखने देता है कि कब किसी ने कंप्यूटर को बंद या पुनरारंभ किया है, या जब कोई प्रोसेस या प्रोग्राम ऐसा कुछ करने की कोशिश करता है जिसे करने की अनुमति नहीं है।
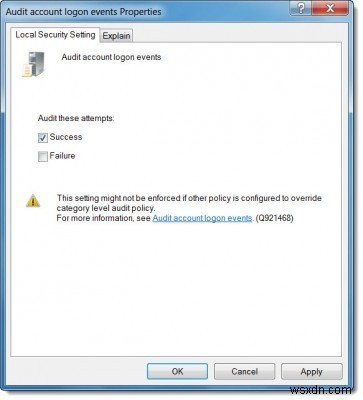
आप जिसकी निगरानी करना चाहते हैं उस पर डबल-क्लिक करें और सफलता विकल्प चुनें। लागू करें पर क्लिक करें। यदि आप एक्सप्लेन टैब पर क्लिक करते हैं तो आप प्रत्येक पर अधिक जानकारी प्राप्त कर सकते हैं।
अपने दस्तावेज़ों की निगरानी सक्षम करने के लिए, फ़ाइल पर राइट-क्लिक करें और गुण खोलें पर क्लिक करें।
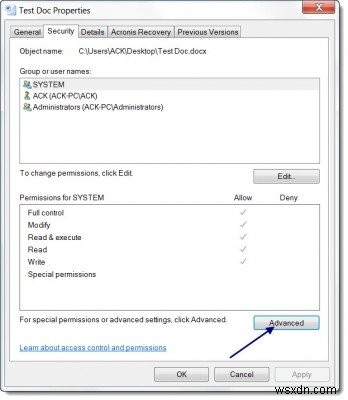
सुरक्षा टैब > उन्नत > ऑडिटिंग टैब चुनें।
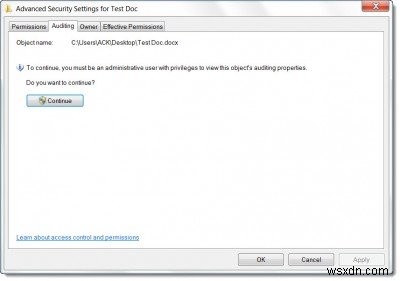
उन्नत सुरक्षा सेटिंग्स बॉक्स खोलने के लिए जारी रखें पर क्लिक करें और जोड़ें पर क्लिक करें।
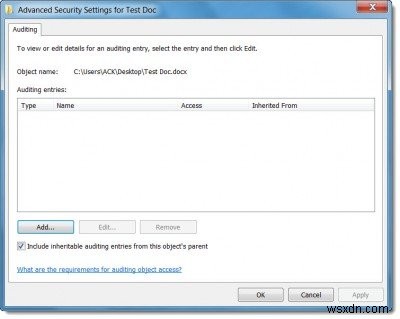
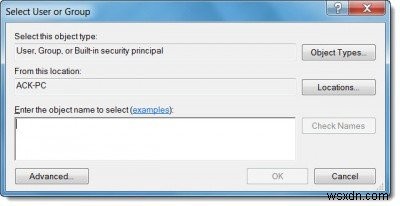
अब, चयन करने के लिए ऑब्जेक्ट नाम दर्ज करें बॉक्स में, उस उपयोगकर्ता या समूह का नाम टाइप करें जिसके कार्यों को आप ट्रैक करना चाहते हैं, और फिर खुले चार डायलॉग बॉक्स में से प्रत्येक में ठीक पर क्लिक करें।
आप जिस भी क्रिया का ऑडिट करना चाहते हैं उसके लिए चेकबॉक्स चुनें, और फिर ठीक पर क्लिक करें। आप फ़ाइलों के लिए क्या ऑडिट कर सकते हैं और ऑडिट करने योग्य क्रियाओं के बारे में अधिक जानने के लिए माइक्रोसॉफ्ट पर जाएं।
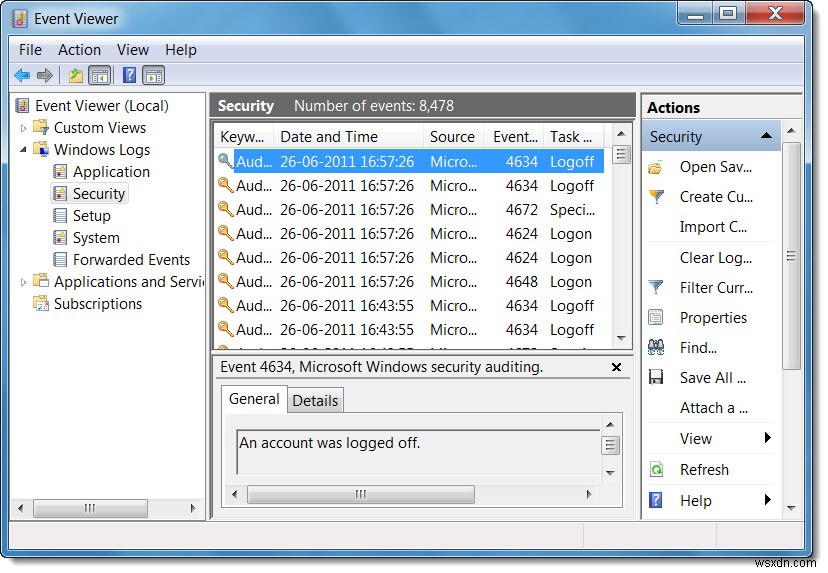
ऑडिट लॉग देखने के लिए, स्टार्ट खोज में इवेंट व्यूअर टाइप करें और एंटर दबाएं।
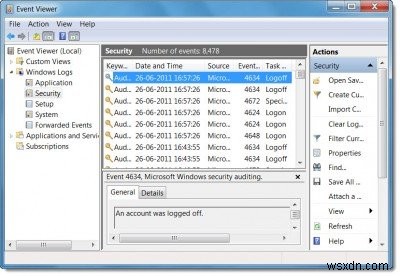
बाएं फलक में, विंडोज लॉग पर डबल-क्लिक करें, और फिर सुरक्षा पर क्लिक करें। अगला किसी इवेंट पर डबल-क्लिक करके लॉग विवरण देखें।
मुझे आशा है कि आप इस पोस्ट को उपयोगी पाएंगे।