अनधिकृत उपयोग से अपने कंप्यूटर की रक्षा के लिए, विंडोज 11/10/8/7 पासवर्ड का उपयोग करके इसे सुरक्षित करने की सुविधा प्रदान करता है। एक मजबूत पासवर्ड इस प्रकार आपके कंप्यूटर की सुरक्षा के संबंध में रक्षा की पहली पंक्ति है।
यदि आप अपने विंडोज कंप्यूटर की सुरक्षा बढ़ाना चाहते हैं, तो आप अंतर्निहित लोकल सिक्योरिटी पॉलिसी या Secpol.msc का उपयोग करके विंडोज लॉगिन पासवर्ड पॉलिसी को मजबूत कर सकते हैं। इसकी कई सेटिंग्स के बीच एक उपयोगी विकल्पों का सेट है जो आपको अपने कंप्यूटर के लिए पासवर्ड पॉलिसी कॉन्फ़िगर करने की अनुमति देगा।
विंडोज लॉगिन पासवर्ड पॉलिसी को सख्त करें
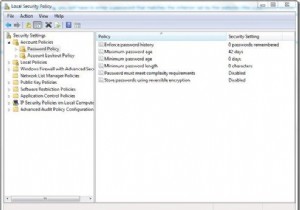
लोकल सिक्योरिटी पॉलिसी खोलने और उपयोग करने के लिए रन खोलें, secpol.msc टाइप करें और एंटर दबाएं। बाएं फलक में, खाता नीतियां > पासवर्ड नीति पर क्लिक करें। दाएं फलक में, आप पासवर्ड नीति कॉन्फ़िगर करने के लिए सेटिंग्स देखेंगे।
ये कुछ पैरामीटर हैं जिन्हें आप कॉन्फ़िगर कर सकते हैं। प्रत्येक पर डबल-क्लिक करके उनके गुण बॉक्स खोलें। ड्रॉप-डाउन मेनू से आप वांछित विकल्प चुन सकते हैं। एक बार जब आप उन्हें सेट कर लेते हैं, तो अप्लाई/ओके पर क्लिक करना न भूलें।
1] पासवर्ड इतिहास लागू करें
इस नीति का उपयोग करके, आप यह सुनिश्चित कर सकते हैं कि उपयोगकर्ता कुछ समय बाद पुराने पासवर्ड का बार-बार उपयोग न करें। यह सेटिंग उन अद्वितीय नए पासवर्ड की संख्या निर्धारित करती है जिन्हें किसी पुराने पासवर्ड का पुन: उपयोग करने से पहले किसी उपयोगकर्ता खाते से जोड़ा जाना चाहिए। आप 0 और 24 के बीच कोई भी मान सेट कर सकते हैं। डोमेन कंट्रोलर पर डिफ़ॉल्ट 24 है और स्टैंड-अलोन सर्वर पर 0 है।
2] अधिकतम पासवर्ड आयु
आप उपयोगकर्ताओं को एक विशेष संख्या में दिनों के बाद अपने पासवर्ड बदलने के लिए बाध्य कर सकते हैं। आप पासवर्ड को 1 और 999 दिनों के बीच की संख्या के बाद समाप्त होने के लिए सेट कर सकते हैं, या आप दिनों की संख्या को 0 पर सेट करके निर्दिष्ट कर सकते हैं कि पासवर्ड कभी समाप्त न हों। डिफ़ॉल्ट 42 दिनों पर सेट है।
3] न्यूनतम पासवर्ड आयु
यहां आप किसी भी पासवर्ड का उपयोग किए जाने से पहले की न्यूनतम अवधि को लागू कर सकते हैं जिसे बदला जा सकता है। आप 1 और 998 दिनों के बीच मान सेट कर सकते हैं, या दिनों की संख्या को 0 पर सेट करके तत्काल परिवर्तन की अनुमति दे सकते हैं। डोमेन कंट्रोलर पर डिफ़ॉल्ट 1 है और स्टैंड-अलोन सर्वर पर 0 है। हालांकि यह सेटिंग आपकी पासवर्ड नीति को मजबूत करने की दिशा में नहीं जा सकती है, यदि आप उपयोगकर्ताओं को बार-बार पासवर्ड बदलने से रोकना चाहते हैं, तो आप इस नीति को सेट कर सकते हैं।
4] न्यूनतम पासवर्ड लंबाई
यह एक महत्वपूर्ण सेटिंग है और आप हैक प्रयासों को रोकने के लिए इसे लागू करना चाह सकते हैं। आप 1 और 14 वर्णों के बीच मान सेट कर सकते हैं, या वर्णों की संख्या को 0 पर सेट करके स्थापित कर सकते हैं कि किसी पासवर्ड की आवश्यकता नहीं है। डोमेन कंट्रोलर पर डिफ़ॉल्ट 7 है और स्टैंड-अलोन सर्वर पर 0 है।
यदि आप चाहें तो दो और सेटिंग्स को सक्षम करना भी चुन सकते हैं। एक बार जब आप उनके संबंधित गुण बॉक्स खोल लेते हैं, तो नीति को सक्षम करने के लिए सक्षम चुनें और लागू करें।
5] पासवर्ड को जटिलता आवश्यकताओं को पूरा करना होगा
एक और महत्वपूर्ण सेटिंग जिसे आप उपयोग करना चाहेंगे क्योंकि यह पासवर्ड को अधिक जटिल और इसलिए समझौता करना मुश्किल बना देगा। यदि यह नीति सक्षम है, तो पासवर्ड को निम्न न्यूनतम आवश्यकताओं को पूरा करना होगा:
- उपयोगकर्ता के खाते का नाम या उपयोगकर्ता के पूर्ण नाम के उन हिस्सों को शामिल न करें जो दो 연속 वर्णों से अधिक हों
- कम से कम छह वर्णों की लंबाई में हो निम्न चार श्रेणियों में से तीन से वर्ण शामिल हों:
- अंग्रेजी बड़े अक्षर (A से Z)
- अंग्रेजी छोटे अक्षर (a से z)
- बेस 10 अंक (0 से 9)
- गैर-वर्णमाला वर्ण (उदाहरण के लिए, !, $, #, %)
6] उल्टे एन्क्रिप्शन का उपयोग करके पासवर्ड स्टोर करें
यह सुरक्षा सेटिंग निर्धारित करती है कि ऑपरेटिंग सिस्टम उल्टे एन्क्रिप्शन का उपयोग करके पासवर्ड स्टोर करता है या नहीं। उल्टे एन्क्रिप्शन का उपयोग करके पासवर्ड स्टोर करना अनिवार्य रूप से पासवर्ड के प्लेन-टेक्स्ट संस्करणों को स्टोर करने के समान है। इस कारण से, इस नीति को कभी भी सक्षम नहीं किया जाना चाहिए जब तक कि एप्लिकेशन आवश्यकताएं पासवर्ड जानकारी की रक्षा करने की आवश्यकता से अधिक न हों।
पढ़ें: विंडोज में पासवर्ड नीति को कैसे अनुकूलित करें।
विंडोज 11/10 में अकाउंट लॉकआउट पॉलिसी
पासवर्ड नीति को और मजबूत करने के लिए, आप लॉकआउट अवधि और सीमा भी सेट कर सकते हैं, क्योंकि यह एक विशेष संख्या में विफल प्रयासों के बाद संभावित हैकर्स को उनके ट्रैक में रोक देगा। इन सेटिंग्स को कॉन्फ़िगर करने के लिए, बाएं फलक में, अकाउंट लॉकआउट पॉलिसी पर क्लिक करें।
1] अमान्य लॉगिन के लिए अकाउंट लॉकआउट सीमा
यदि आप इस नीति को सेट करते हैं, तो आप अमान्य लॉगिन की संख्या को नियंत्रित कर सकते हैं। डिफ़ॉल्ट 0 है लेकिन आप 0 और 999 विफल लॉगऑन प्रयासों के बीच कोई आंकड़ा सेट कर सकते हैं।
2] अकाउंट लॉकआउट अवधि
इस सेटिंग का उपयोग करके, आप उन मिनटों की संख्या तय कर सकते हैं जिनके लिए एक लॉक-आउट खाता स्वचालित रूप से अनलॉक होने से पहले लॉक आउट रहता है। आप 0 मिनट और 99,999 मिनट के बीच कोई भी आंकड़ा सेट कर सकते हैं। इस नीति को अकाउंट लॉकआउट सीमा नीति के साथ सेट करना होगा।
3] अकाउंट लॉकआउट काउंटर रीसेट करें
यह सुरक्षा सेटिंग उन मिनटों की संख्या निर्धारित करती है जो विफल लॉगऑन प्रयास के बाद बीतने चाहिए इससे पहले कि विफल लॉगऑन प्रयास काउंटर को 0 खराब लॉगिन प्रयासों पर रीसेट कर दिया जाए। उपलब्ध सीमा 1 मिनट से 99,999 मिनट है। इस नीति को भी अकाउंट लॉकआउट सीमा नीति के साथ सेट करना होगा।
सुरक्षित रहें, सुरक्षित रहें!
विंडोज में AuditPol के बारे में जानते हैं? यदि नहीं, तो आप इसके बारे में पढ़ना चाह सकते हैं।