जब कोई यूजर आपके कंप्यूटर में लॉग इन करता है, तो उनकी जानकारी स्टोर हो जाती है और कोई भी आसानी से उनके विवरण देख सकता है। इस पोस्ट में, हम विंडोज 11/10 या विंडोज सर्वर में यूजर लॉगिन हिस्ट्री चेक करने के बारे में बात करेंगे।
विंडोज 11/10 में यूजर लॉगिन हिस्ट्री चेक करें
विंडोज 11/10 में यूजर लॉगिन हिस्ट्री चेक करने के निम्नलिखित चरण हैं।
- इवेंट व्यूअर खोलें
- लॉगिन हिस्ट्री पर जाएं
- यूजर लॉगिन खोजें
- उनका विवरण प्राप्त करें।
आइए इनके बारे में विस्तार से बात करते हैं।
1] इवेंट व्यूअर खोलें
इवेंट व्यूअर खोलने के कई तरीके हैं। आप या तो इसे स्टार्ट मेनू से खोज सकते हैं या Win + R दबाकर Run खोलें, "eventvwr.msc" टाइप करें और OK पर क्लिक करें।
संबंधित: विंडोज में इवेंट व्यूअर सेव्ड एरर लॉग्स कैसे देखें और डिलीट करें
2] लॉगिन हिस्ट्री पर जाएं
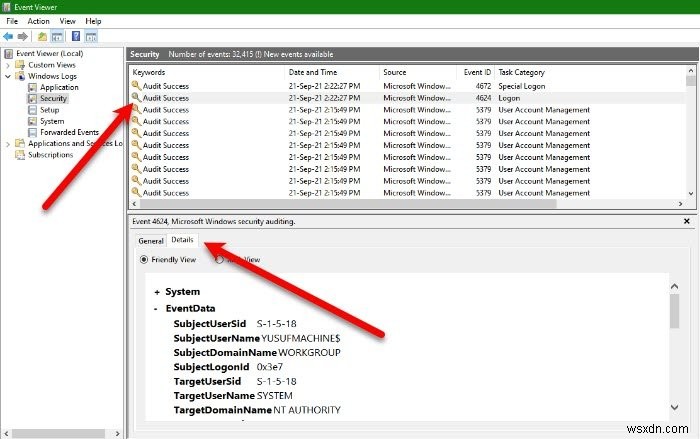
इवेंट व्यूअर लॉन्च करने के बाद, आपको Windows Logs का विस्तार करना होगा और लॉगिन हिस्ट्री पर जाने के लिए Security पर क्लिक करना होगा।
3] यूजर लॉगिन खोजें
आप Date/Time के अनुसार सॉर्ट की गई विभिन्न घटनाओं की एक सूची देखेंगे। लेकिन आपको Event ID 4624 खोजने की आवश्यकता है, जो वास्तव में यूजर लॉगिन के लिए इवेंट ID है। यदि आप कई Event ID 4624 देख रहे हैं, तो इसका मतलब है कि कई लॉगिन हुए हैं।
4] उनका विवरण प्राप्त करें
उनका विवरण प्राप्त करने के लिए, आपको उस विशेष इवेंट को चुनना होगा जिसके बारे में आप विवरण जानना चाहते हैं। अब, Details पर क्लिक करें और आपको यूजर लॉगिन के बारे में जानकारी दिखाई देगी।
उम्मीद है, आप यूजर लॉगिन के बारे में आवश्यक सभी जानकारी निकाल पाएंगे।
यूजर लॉगिन विवरण को फ़िल्टर करके कैसे संकीर्ण करें?
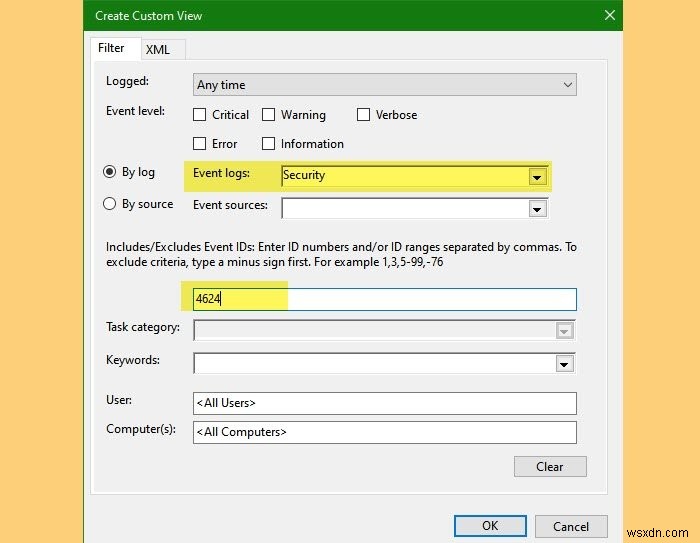
यदि आपको लगता है कि बहुत सारी अनावश्यक जानकारी है और आप केवल Event ID 4625 के बारे में जानकारी प्राप्त करने के लिए फ़िल्टर लागू करना चाहते हैं, तो आपको दी गई जानकारी का पालन करना होगा।
- इवेंट व्यूअर में, Custom View पर राइट-क्लिक करें, और Create Custom View चुनें।
- By Log चेक करें और ड्रॉप-डाउन मेनू से Security चुनें।
- <All Event IDs> को 4624 से बदलें।
- OK पर क्लिक करें।
- आपसे नाम देने के लिए कहा जा सकता है, वो करें और OK पर क्लिक करें।
अब, आप फ़िल्टर की गई जानकारी देख सकते हैं।
लॉगऑन ऑडिटिंग पॉलिसी को कैसे सक्षम करें ताकि यूजर लॉगिन हिस्ट्री का ट्रैक रखा जा सके
अधिकांश समय यह पॉलिसी डिफ़ॉल्ट रूप से सक्षम होती है लेकिन कुछ यूजर्स ने पॉलिसी के बंद होने के कारण यूजर लॉगिन हिस्ट्री न देख पाने की शिकायत की है। यह समस्या विंडोज 11 और 10 के प्रो संस्करण में बनी रहती है और इसलिए, आपको मैन्युअल रूप से पॉलिसी को सक्षम करने की आवश्यकता होती है।
ऐसा करने के लिए, स्टार्ट मेनू से Group Policy Editor खोलें और निम्न स्थान पर नेविगेट करें।
Computer Configuration > Windows Settings > Security Settings > Local Policies > Audit Policy
Audit logon events पर डबल-क्लिक करें और Local Security Setting टैब से Success और Failure दोनों को टिक करें। और OK पर क्लिक करें।
ऐसा करने के बाद अपने कंप्यूटर को रीस्टार्ट करें और आप यूजर लॉगिन हिस्ट्री का ट्रैक रख पाएंगे।
- विंडोज में इवेंट लॉग कैसे क्लियर करें
- कंप्यूटर के अनधिकृत उपयोग की जांच के लिए इवेंट व्यूअर का उपयोग करें।