ग्रुप पॉलिसी आपको अपने विंडोज कंप्यूटर पर परिवर्तनों को ऑडिट या मॉनिटर करने की अनुमति देती है। ग्रुप पॉलिसी का उपयोग करके आप निगरानी कर सकते हैं कि किसने लॉग ऑन किया और कब, किसने दस्तावेज़ खोला, किसने नया उपयोगकर्ता खाता बनाया, या सुरक्षा नीति बदली।
ग्रुप पॉलिसी का उपयोग करके अपने दस्तावेजों की निगरानी करें
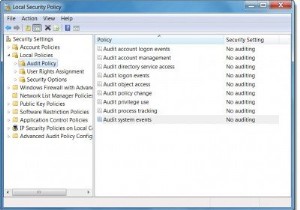
ऐसा करने के लिए, स्टार्ट सर्च में secpol.msc टाइप करें और Local Security Policy खोलने के लिए एंटर दबाएं।
बाएं फलक में Security settings के तहत, Local Policies का विस्तार करें और फिर Audit Policy चुनें।
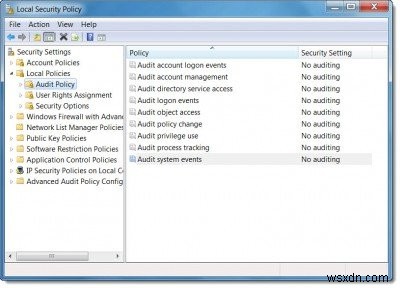
जैसा कि आप देख सकते हैं, आप ऑडिट कर सकते हैं:
- Account logon events: अकाउंट लॉगऑन इवेंट तब उत्पन्न होते हैं जब कोई कंप्यूटर उस खाते के क्रेडेंशियल्स को मान्य करता है जिसके लिए यह आधिकारिक है।
- Account management: आपको यह देखने देता है कि क्या किसी ने खाता नाम बदला, खाता सक्षम/अक्षम किया, खाता बनाया/हटाया, पासवर्ड बदला, या उपयोगकर्ता समूह बदला
- Directory service access: इसकी निगरानी करें यह देखने के लिए कि कब कोई Active Directory ऑब्जेक्ट एक्सेस करता है जिसकी अपनी सिस्टम एक्सेस कंट्रोल लिस्ट (SACL) है।
- Logon events: लॉग ऑफ इवेंट तब उत्पन्न होते हैं जब लॉग ऑन किए गए उपयोगकर्ता खाते का लॉगऑन सत्र समाप्त होता है।
- Object access: आपको यह देखने देता है कि कब किसी ने फ़ाइल, फ़ोल्डर, प्रिंटर, रजिस्ट्री कुंजियों, या किसी अन्य ऑब्जेक्ट का उपयोग किया है।
- Policy change: स्थानीय सुरक्षा नीतियों में परिवर्तनों का ऑडिट करता है।
- Privilege use: इसकी निगरानी करें यह देखने के लिए कि कब कोई कंप्यूटर पर ऐसा कार्य करता है जिसे करने की अनुमति उनके पास है
- Process tracking: प्रोग्राम एक्टिवेशन या प्रोसेस एग्जिट जैसे इवेंट को ट्रैक करें।
- System events: आपको यह निगरानी करने और देखने देता है कि कब किसी ने कंप्यूटर को शटडाउन या पुनरारंभ किया, या जब कोई प्रोसेस या प्रोग्राम कुछ ऐसा करने का प्रयास करता है जिसे करने की अनुमति उसके पास नहीं है।
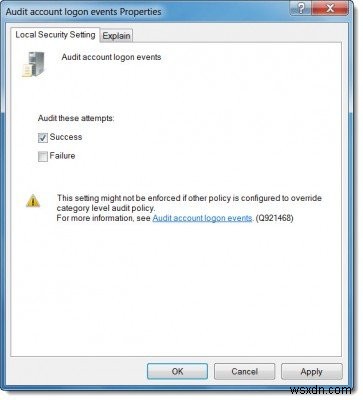
आप जिसकी निगरानी करना चाहते हैं उस पर डबल-क्लिक करें और Success विकल्प चुनें। Apply पर क्लिक करें। आप प्रत्येक पर Explain टैब पर क्लिक करके अधिक जानकारी प्राप्त कर सकते हैं।
अपने दस्तावेजों की निगरानी सक्षम करने के लिए, फ़ाइल पर राइट-क्लिक करें और Properties खोलें।
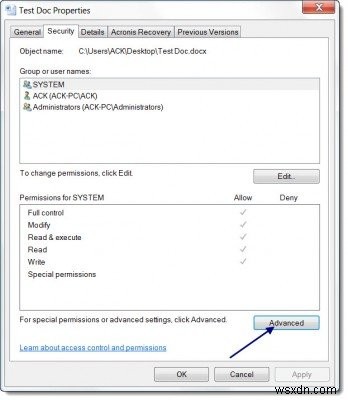
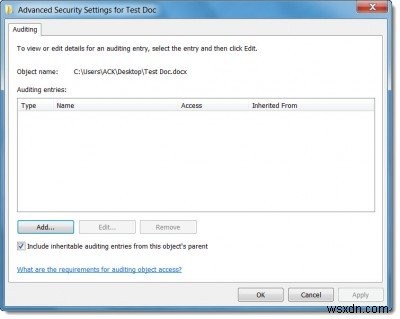
Security tab > Advanced > Auditing tab चुनें।
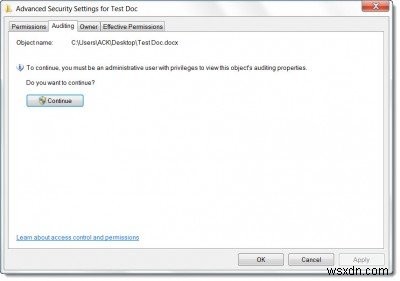
Advanced Security Settings बॉक्स खोलने के लिए Continue पर क्लिक करें और Add पर क्लिक करें।
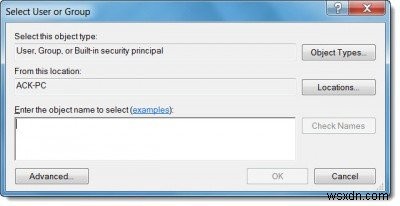
अब, Enter the object name to select बॉक्स में, उस उपयोगकर्ता या समूह का नाम टाइप करें जिसके कार्यों को आप ट्रैक करना चाहते हैं, और फिर खुले चार डायलॉग बॉक्स में से प्रत्येक में OK पर क्लिक करें।
आप जिस भी क्रिया का ऑडिट करना चाहते हैं उसके लिए चेकबॉक्स चुनें, और फिर OK पर क्लिक करें। आप Microsoft पर जाकर फ़ाइलों के लिए आप क्या ऑडिट कर सकते हैं और ऑडिट करने योग्य क्रियाओं के बारे में अधिक जान सकते हैं।
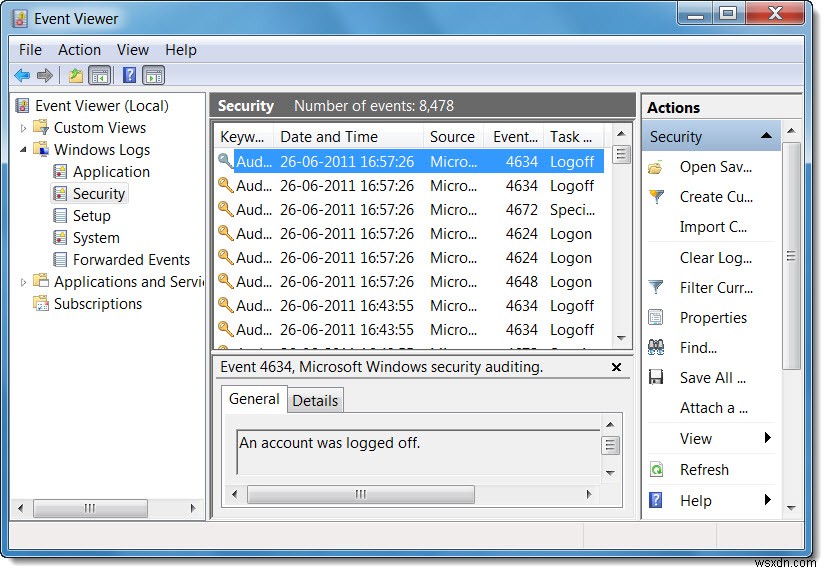
ऑडिट लॉग देखने के लिए, स्टार्ट सर्च में Event Viewer टाइप करें और एंटर दबाएं।
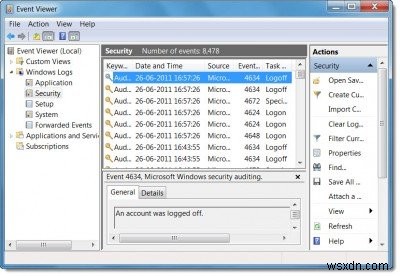
बाएं फलक में, Windows Logs पर डबल-क्लिक करें, और फिर Security पर क्लिक करें। अगला किसी इवेंट पर डबल-क्लिक करके लॉग विवरण देखें।
मुझे आशा है कि आप इस पोस्ट को उपयोगी पाएंगे।