लेखक
- राहुल अवस्थी
प्रकाशित: 13 अगस्त, 2025
Microsoft Managed Desktop (MMD) Microsoft की एक क्लाउड-आधारित डिवाइस प्रबंधन सेवा थी जो संगठनों को डिवाइस प्रोविजनिंग, कॉन्फ़िगरेशन, रखरखाव और प्रबंधन को सरल बनाने में मदद करती थी, और ITSM, संचालन, अनुपालन, सुरक्षा निगरानी और प्रतिक्रिया को सुव्यवस्थित करती थी।
MMD के लिए Microsoft 365 E3 लाइसेंस की खरीद और सभी MMD उपयोगकर्ताओं को Microsoft Defender for Endpoint (या समकक्ष) असाइन करना आवश्यक था।
31 जुलाई, 2024 को, Microsoft ने MMD की सेवा रोक दी, जिसका अर्थ है कि यह अब MMD के लिए सुरक्षा अपडेट, गुणवत्ता अपडेट या तकनीकी सहायता प्रदान नहीं करता है। Microsoft के इंजीनियर अब MMD ग्राहकों से सेवा अनुरोधों का समाधान भी नहीं करते हैं।
MMD के तहत डिवाइस सेवाएं
एक डिवाइस प्रबंधन पेशकश के रूप में, MMD में डिवाइस से संबंधित सेवाओं की एक श्रृंखला शामिल थी। Microsoft ने इन सेवाओं को क्लाउड का उपयोग करके उन संगठनों तक पहुंचाया जिन्होंने MMD सब्सक्रिप्शन खरीदा था।
पेश की गई सेवाओं में पांच प्रमुख क्षेत्र शामिल थे:
- डिवाइस सेटअप।
- इन्वेंटरी।
- फर्मवेयर और ड्राइवर अपडेट।
- एक्सेसरीज़।
- सपोर्ट।
डिवाइस सेटअप के तहत, Microsoft ने डिवाइस को Windows के तत्कालीन वर्तमान संस्करण (Windows 10 या 11) के साथ प्रीकॉन्फ़िगर किया। संगठनों को उन डिवाइस के लिए क्लाउड का उपयोग करके ऐप्स और कॉन्फ़िगरेशन भी प्राप्त होते थे। डिवाइस प्रोविजनिंग (नामकरण, कॉन्फ़िगरेशन) के लिए, Microsoft ने डाउनटाइम को सीमित करने और एक सहज उपयोगकर्ता अनुभव प्रदान करने के लिए Windows Autopilot का उपयोग किया। Microsoft ने डिवाइस कॉन्फ़िगरेशन और प्रबंधन के लिए Microsoft Endpoint Manager और Microsoft Entra ID का भी उपयोग किया।
MMD का उपयोग करके डिवाइस इन्वेंटरी प्रबंधन की सुविधा के लिए, Microsoft ने सभी डिवाइस को ट्रैक किया। सभी प्रबंधित डिवाइस को सुरक्षा मुद्दों के लिए लगातार निगरानी की गई थी। Microsoft ने Microsoft Intune के एडमिन सेंटर में डिवाइस स्थिति को भी अपडेट किया - जो एंडपॉइंट को प्रबंधित और सुरक्षित करने और IT और सुरक्षा संचालन की जटिलता को कम करने के लिए कंपनी का कमांड सेंटर है।
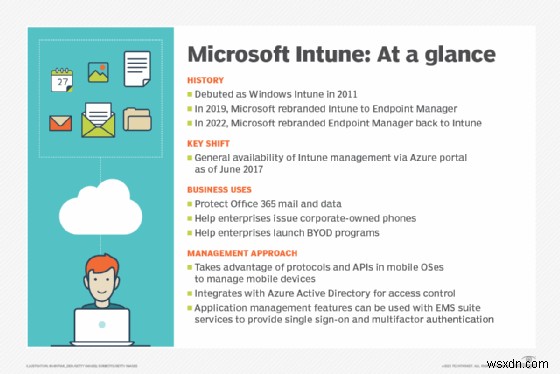
Intune एंडपॉइंट को प्रबंधित और सुरक्षित करने के लिए Microsoft का कमांड सेंटर है।
सभी MMD डिवाइस को डिफ़ॉल्ट रूप से Windows Update से नवीनतम फर्मवेयर और ड्राइवर अपडेट प्राप्त हुए ताकि डिवाइस सुचारू रूप से और सुरक्षित रूप से चलते रहें। Microsoft ने Windows 10/11 के सबसे सुरक्षित और स्थिर संस्करणों और Microsoft 365 Apps for Enterprise को सक्रिय रूप से प्रबंधित किया और अपने स्वयं के सुरक्षा सर्वोत्तम प्रथाओं के अनुसार उपयोगकर्ताओं और डिवाइस को सुरक्षित रखने के लिए एक सुरक्षा आधार रेखा बनाई।
MMD के तहत, MMD-कवर डिवाइस के साथ आने वाली किसी भी एक्सेसरी को डिवाइस के समान सेवाओं द्वारा कवर किया गया था। हालांकि, डिवाइस और उसकी एक्सेसरी के लिए वारंटी शर्तें भिन्न हो सकती थीं इसलिए Microsoft ने उपयोगकर्ताओं को MMD के लिए एक या अधिक डिवाइस चुनते समय वारंटी शर्तों की जांच करने की सलाह दी।
सपोर्ट MMD का पांचवा प्रमुख स्तंभ था। Microsoft के सपोर्ट एजेंटों ने डिवाइस कार्यक्षमता के बारे में ग्राहकों के सवालों का समाधान किया और डिवाइस मुद्दों का निदान करने में मदद की। समर्पित सर्विस इंजीनियरों ने सर्विस प्रबंधन और परिचालन सहायता प्रदान की; सुरक्षा विशेषज्ञों की एक टीम ने डिवाइस सुरक्षा निगरानी और उपचार सेवाएं प्रदान कीं।
MMD ने Microsoft 365 Enterprise (Windows 10/11 Enterprise और Office ऐप्स सहित) को एक साथ लाया। MMD सब्सक्रिप्शन खरीदने पर, उपयोगकर्ताओं को Windows 10, Windows 11 और Microsoft 365 Apps for Enterprise के नवीनतम संस्करण मिलते रहेंगे। सर्विस Microsoft App Assurance प्रोग्राम के साथ एकीकृत थी ताकि Microsoft के विशेषज्ञ डिवाइस के लिए एप्लिकेशन संगतता मुद्दों का निदान और उपचार कर सकें।
कुछ सेवाएं MMD में शामिल नहीं थीं:
- MMD सर्विस के साथ प्रदान किए गए डिवाइस और किसी भी एक्सेसरी को व्यक्तिगत बनाना और कस्टमाइज़ करना।
- डिवाइस के आंतरिक स्टोरेज सिस्टम पर संग्रहीत डेटा की रिकवरी।
- डिवाइस को पावर ऑन करना और सेटअप करना।
नोट: Windows 10 के लिए समर्थन अक्टूबर 2025 में समाप्त हो जाएगा, इसलिए Windows 10 उपयोगकर्ताओं को जल्द से जल्द Windows 11 पर ट्रांजिशन करने की सलाह दी जाती है।
MMD के लाभ
MMD सब्सक्रिप्शन खरीदने वाले संगठनों को Microsoft विशेषज्ञों से तकनीकी और परिचालन सहायता में एक प्रमुख लाभ मिला। Microsoft की सर्विस इंजीनियरिंग (संचालन) टीम संगठन के MMD एनवायरनमेंट के लिए घटनाओं, सूचना अनुरोधों (RFI) और परिवर्तन अनुरोधों से संबंधित सहायता अनुरोधों का जवाब देने के लिए जिम्मेदार थी। यह टीम डिवाइस और उपयोगकर्ता समूह बनाने और प्रबंधित करने के प्रभारी भी थी।
संगठनों को Microsoft के Security Operations Center (SOC) टीम से भी सहायता प्राप्त हुई। टीम का मुख्य उद्देश्य MMD डिवाइस और डेटा की रक्षा करना था, इसलिए MMD सब्सक्रिप्शन में डिवाइस सुरक्षा निगरानी और घटना प्रतिक्रिया शामिल थी।
SOC टीम ने डिवाइस सुरक्षा और Identity and Access Management (IAM) से संबंधित कई टूल और तकनीकों का उपयोग किया, जिसमें Microsoft Security Baseline, Microsoft Entra Managed Identities, बायोमेट्रिक प्रमाणीकरण और पूर्वनिर्धारित डिवाइस प्रोफाइल शामिल थे। MMD डिवाइस को और सुरक्षित करने के लिए, SOC सुरक्षा इंजीनियरों ने Microsoft Defender Antivirus इंस्टॉल किया और वॉल्यूम एन्क्रिप्शन समाधान (Windows BitLocker) का उपयोग किया। इसके अलावा, उन्होंने सुरक्षा खतरे की निगरानी के लिए Microsoft Defender for Endpoint का उपयोग किया और नवीनतम सुरक्षा अपडेट के साथ डिवाइस को सुरक्षित किया।
MMD ने डिवाइस और ऐप प्रदर्शन में दृश्यता भी प्रदान की। SOC टीम ने सुरक्षा खतरों की निगरानी की और सुरक्षा अलर्ट का जवाब देने और सुरक्षा घटनाओं को प्रबंधित करने के लिए नवीनतम खतरों के डेटा का उपयोग किया। सक्रिय निगरानी के माध्यम से, MMD ने सामान्य सुरक्षा मुद्दों को ठीक किया, जिसमें स्टॉप एरर, Microsoft Defender Firewall और BitLocker से संबंधित मुद्दे शामिल थे। सर्विस ने डिवाइस की निगरानी भी की, डिवाइस स्वास्थ्य के बारे में जानकारी प्रदान की और सुरक्षा मुद्दों के बारे में प्रारंभिक चेतावनी प्रदान की। इस तरह, MMD ने MMD डिवाइस के लिए निरंतर सुरक्षा प्रदान की।
MMD ने सुनिश्चित किया कि डिवाइस नवीनतम Windows गुणवत्ता अपडेट के साथ स्वचालित रूप से सिंक में थे। एडमिन और उपयोगकर्ता अन्य, अधिक महत्वपूर्ण कार्यों पर ध्यान केंद्रित कर सकते थे।
MMD सब्सक्रिप्शन खरीदने पर, संगठन अतिरिक्त वैकल्पिक सेवाओं को कॉन्फ़िगर कर सकते थे, खासकर यदि उन्हें उच्च-मूल्य वाली कॉर्पोरेट संपत्तियों की रक्षा करने की आवश्यकता थी। वे डिवाइस पर महत्वपूर्ण जानकारी का बैकअप OneDrive for Business पर ले सकते थे। Microsoft OneDrive क्लाइंट की सुरक्षित कार्यक्षमता सुनिश्चित करेगा और Microsoft 365 Apps में OneDrive for Business बैक एंड की ओर सभी डेटा सिंक करेगा। जिन कंपनियों को उच्च स्तर की सूचना सुरक्षा की आवश्यकता थी, वे Windows Information Protection (WIP) या Azure Information Protection खरीद सकती थीं। Microsoft ने जुलाई 2022 से WIP को डिप्रिकेट करना शुरू कर दिया। Azure Information Protection अब Microsoft Purview Information Protection के रूप में जाना जाता है।
MMD का क्लाउड-आधारित इंफ्रास्ट्रक्चर और डिप्लॉयमेंट रिंग्स
MMD सर्विस के माध्यम से, Microsoft ने डिवाइस को एक आधुनिक क्लाउड-आधारित इंफ्रास्ट्रक्चर से जोड़ा। MMD के तहत सभी कार्यक्षमता और सेवाएं क्लाउड का उपयोग करके वितरित की गईं जिनमें निम्नलिखित शामिल हैं:
- डिवाइस प्रोविजनिंग।
- डिवाइस कॉन्फ़िगरेशन।
- डिवाइस प्रबंधन (अपडेट सहित)।
- डिवाइस सुरक्षा निगरानी।
- घटना प्रतिक्रिया।
- ITSM और संचालन।
Windows गुणवत्ता अपडेट को सुरक्षित रूप से रोल आउट करने और प्रबंधित करने के लिए, Microsoft ने अपडेट समूहों का उपयोग किया; MMD ने Windows गुणवत्ता अपडेट प्रबंधित करने के लिए चार डिप्लॉयमेंट रिंग्स का उपयोग किया। इस चार-रिंग प्रणाली के तहत, MMD ने चार Microsoft Entra ID असाइन्ड ग्रुप बनाए जिनका उपयोग तब डिवाइस को अपडेट समूहों में विभाजित करने के लिए किया गया था।
चार MMD डिप्लॉयमेंट रिंग्स इस प्रकार थीं:
- Modern Workplace Devices -- Test. उत्पादन रोलआउट से पहले अपडेट डिप्लॉयमेंट का परीक्षण करने के लिए डिप्लॉयमेंट रिंग।
- Modern Workplace Devices -- First. शुरुआती अपनाने वालों के लिए उत्पादन डिप्लॉयमेंट रिंग।
- Modern Workplace Devices -- Fast. तेज़ उत्पादन रोलआउट और अपनाने के लिए डिप्लॉयमेंट रिंग।
- Modern Workplace Devices -- Broad. संगठन-व्यापी रोलआउट के लिए डिप्लॉयमेंट रिंग।
MMD ने रिंग्स को "कैलकुलेट" किया, डिवाइस रजिस्ट्रेशन के दौरान मौजूदा प्रबंधित डिवाइस के आकार के आधार पर MMD टेनेंट के आधार पर किस डिवाइस को किस रिंग में असाइन किया जाना चाहिए। इन चार रिंग्स में से प्रत्येक अलग-अलग अपडेट डिप्लॉयमेंट नीतियों के साथ संरेखित थी ताकि MMD के तहत रजिस्टर्ड डिवाइस पर अपडेट के रोलआउट को नियंत्रित और सुव्यवस्थित किया जा सके। MMD डिवाइस को चार रिंग्स में से एक में असाइन करने से यह भी सुनिश्चित होता था कि सर्विस के पास संगठन में डिवाइस विविधता का उचित प्रतिनिधित्व होगा।
MMD ने प्रत्येक रिंग में डिवाइस की निगरानी की ताकि स्वचालित डिप्लॉयमेंट रिंग उपचार फ़ंक्शन प्रदान किए जा सकें। इन फ़ंक्शन का उद्देश्य डिवाइस की सुरक्षा खतरों के प्रति भेद्यता को कम करना था। यदि डिवाइस को डिवाइस रजिस्ट्रेशन प्रक्रिया के दौरान डिप्लॉयमेंट रिंग में असाइन नहीं किया गया था या यदि IT एडमिन ने MMD टेनेंट नामांकन के दौरान बनाए गए ऑब्जेक्ट में परिवर्तन किए थे तो डिवाइस कमजोर स्थिति में हो सकते थे।
MMD के तहत भूमिकाएं और जिम्मेदारियां
MMD सर्विस ने भूमिकाओं और जिम्मेदारियों की एक श्रृंखला प्रदान की, जिनमें से कुछ Microsoft की थीं और अन्य ग्राहक को सौंपी गई थीं। Microsoft की भूमिकाओं में निम्नलिखित शामिल थे:
- MMD सर्विस सपोर्ट। MMD Operations टीम संगठन के MMD एनवायरनमेंट के लिए तकनीकी उपचार, परिवर्तन अनुरोध और घटना प्रबंधन के लिए जिम्मेदार थी। यह टीम डिवाइस और उपयोगकर्ता समूह बनाने और प्रबंधित करने के प्रभारी भी थी।
- Mobile Device Management (MDM) पॉलिसी प्रबंधन। Microsoft ने उपयुक्त और सिद्ध MDM पॉलिसी लागू की और सेटअप के दौरान MDM डिवाइस के कॉन्फ़िगरेशन को अनुकूलित किया।
- सुरक्षा निगरानी और अपडेट निगरानी। Microsoft ने MMD डिवाइस को खतरों को कम करने और यह सुनिश्चित करने के लिए सक्रिय रूप से निगरानी की कि डिवाइस के लिए नवीनतम अपडेट (गुणवत्ता और फीचर) इंस्टॉल किए गए थे।
- परिवर्तन प्रबंधन। Microsoft ने MMD ग्राहकों को सूचित किया जब Microsoft ने MMD एनवायरनमेंट में बदलाव करने की योजना बनाई, जैसे फीचर अपडेट, नई सुविधाएं, नए एप्लिकेशन, मुद्दों के लिए क्लाइंट हॉटफिक्स, सुरक्षा अपडेट या फीचर डिप्रिकेशन।
- उपयोगकर्ता सपोर्ट। डिवाइस मुद्दों से प्रभावित उपयोगकर्ताओं के मामले में, IT टीमें Microsoft को सपोर्ट अनुरोध उठा सकती थीं; Microsoft गंभीरता परिभाषाओं के अनुसार इन मुद्दों का जवाब देने के लिए बाध्य था।
कुछ भूमिकाएं और जिम्मेदारियां MMD ग्राहक संगठनों को सौंपी गई थीं और Microsoft द्वारा प्रदान नहीं की गई थीं। उदाहरण के लिए, संगठनों को अपनी स्वयं की परिवर्तन प्रबंधन प्रक्रिया रखने और सभी पहचान प्रबंधन कार्यों की जिम्मेदारी लेने की आवश्यकता थी। ग्राहक निम्नलिखित के लिए भी जिम्मेदार थे:
- Microsoft 365 सेवाओं और नीतियों का प्रबंधन।
- सहयोग टूल, SharePoint सर्वर प्रशासन और डोमेन प्रबंधन।
- सीधे या नामित सपोर्ट पार्टनर का उपयोग करके उपयोगकर्ता सहायता प्रदान करना।
- गैर-MMD डिवाइस की सुरक्षा निगरानी और घटना प्रतिक्रिया।
जहां AI में ITSM को बदलने की क्षमता है, वहीं संगठनों को इन तकनीकों को लागू करते समय कई संभावित चुनौतियों का सामना करना पड़ता है। साथ ही, देखें कि इंसीडेंट रिस्पांस प्लेबुक को टेम्पलेट के साथ कैसे बनाएं।
What is Microsoft Managed Desktop (MMD)? के बारे में पढ़ना जारी रखें
- Azure Virtual Desktop कैसे सेट अप और उपयोग करें
- एडमिन को Microsoft Entra फीचर्स के बारे में क्या पता होना चाहिए?
- Microsoft 365 Backup अब API के साथ GA में SaaS रिकवरी के लिए
- Microsoft Configuration Manager बनाम Intune मुख्य तुलना
- NCSC के अनुसार Windows 10 से चिपके ब्रिट्स को बढ़ा हुआ जोखिम