Windows उपयोगकर्ताओं को अपने कंप्यूटर पर इंस्टॉल सर्टिफिकेट पर अधिक ध्यान देने की आवश्यकता है। Lenovo Superfish, Dell eDellRoot और Comodo PrivDog सर्टिफिकेट के हालिया घटनाक्रम इस बात का सबूत हैं कि उपयोगकर्ताओं को नए एप्लिकेशन इंस्टॉल करते समय सतर्क रहना होगा और इस बात से अवगत होना होगा कि निर्माता द्वारा सिस्टम में कौन से सॉफ्टवेयर और सर्टिफिकेट प्रीइंस्टॉल्ड हैं। नकली या विशेष रूप से उत्पन्न सर्टिफिकेट हैकर्स को MiTM (मैन-इन-द-मिडल) अटैक करने, आपके ट्रैफिक (HTTPS सहित) को कैप्चर करने, दुर्भावनापूर्ण सॉफ्टवेयर या स्क्रिप्ट को चलाने की अनुमति देते हैं, आदि।
नियम के रूप में, ये सर्टिफिकेट Trusted Root Certification Authorities स्टोर में इंस्टॉल होते हैं। आइए देखें कि आप थर्ड-पार्टी सर्टिफिकेट के लिए स्टोर की जांच कैसे कर सकते हैं।
सामान्य तौर पर, Trusted Root Certification Authorities स्टोर में केवल Microsoft द्वारा Microsoft Trusted Root Certificate Program के तहत वेरिफाई और पब्लिश किए गए विश्वसनीय सर्टिफिकेट होने चाहिए। सर्टिफिकेट स्टोर की थर्ड-पार्टी सर्टिफिकेट के लिए जांच करने के लिए, Sigcheck (Sysinternals का एक टूल) का उपयोग करें।
- Sigcheck को Microsoft वेबसाइट से डाउनलोड करें (https://technet.microsoft.com/en-us/sysinternals/bb897441.aspx)
- Sigcheck.zip को किसी फोल्डर में अनपैक करें (जैसे, C:\install\sigcheck\)
- कमांड प्रॉम्प्ट शुरू करें और उस डायरेक्टरी में जाएं जहां टूल स्थित है: cd C:\install\sigcheck\
- कमांड प्रॉम्प्ट में
sigcheck.exe –tvयाsigcheck64.exe –tv(64-बिट Windows संस्करणों के लिए) चलाएं - पहले रन पर, sigcheck लाइसेंस शर्तों को स्वीकार करने के लिए प्रेरित करता है
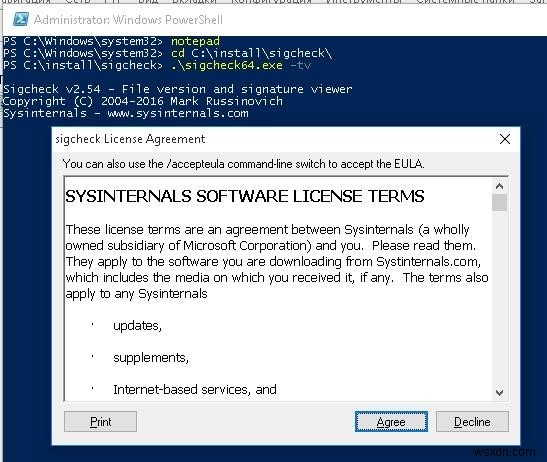
- फिर टूल Microsoft वेबसाइट से MS रूट सर्टिफिकेट की सूची वाला authrootstl.cab आर्काइव डाउनलोड करता है और इसे अपनी डायरेक्टरी में सेव करता है।
टिप. यदि आपके कंप्यूटर पर डायरेक्ट इंटरनेट कनेक्शन नहीं है, तो आप इस लिंक https://download.windowsupdate.com/msdownload/update/v3/static/trustedr/en/authrootstl.cab का पालन करके authrootstl.cab को स्वयं डाउनलोड कर सकते हैं और इसे मैन्युअल रूप से SigCheck वाली डायरेक्टरी में रख सकते हैं
- टूल आपके कंप्यूटर पर इंस्टॉल सर्टिफिकेट की सूची की तुलना authrootstl.cab में MSFT रूट सर्टिफिकेट की सूची से करेगा। यदि आपके कंप्यूटर पर रूट सर्टिफिकेट की सूची में थर्ड-पार्टी सर्टिफिकेट हैं, तो SigCheck उन्हें प्रदर्शित करेगा। हमारे मामले में, test1 नाम का एक सर्टिफिकेट है (यह New-SelfSignedCertificate cmdlet का उपयोग करके बनाया गया एक सेल्फ-साइन सर्टिफिकेट है जिसे मैंने PowerShell स्क्रिप्ट के कोड को साइन करने के लिए बनाया है)
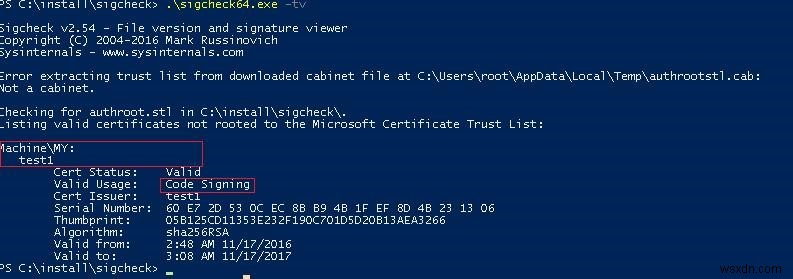
- पाए गए प्रत्येक थर्ड-पार्टी सर्टिफिकेट का विश्लेषण किया जाना चाहिए ताकि यह मूल्यांकन किया जा सके कि क्या यह विश्वसनीय सर्टिफिकेट की सूची में होना चाहिए। यह पता लगाने की भी सिफारिश की जाती है कि कौन सा एप्लिकेशन इसे इंस्टॉल और उपयोग करता है।
टिप. यदि कंप्यूटर डोमेन का हिस्सा है, तो संभावना है कि "थर्ड-पार्टी" सर्टिफिकेट की सूची में आंतरिक सर्टिफिकेशन अथॉरिटी (CA) के रूट सर्टिफिकेट और अन्य सर्टिफिकेट होंगे जो सिस्टम इमेज में एकीकृत हैं या GPO का उपयोग करके वितरित किए गए हैं।
- विश्वसनीय सर्टिफिकेट की सूची से सर्टिफिकेट हटाने के लिए, सर्टिफिकेट मैनेजमेंट कंसोल शुरू करें (msc), Trusted Root Certification Authorities -> Certificates विस्तारित करें और SigCheck यूटिलिटी द्वारा पाए गए सर्टिफिकेट को हटाएं
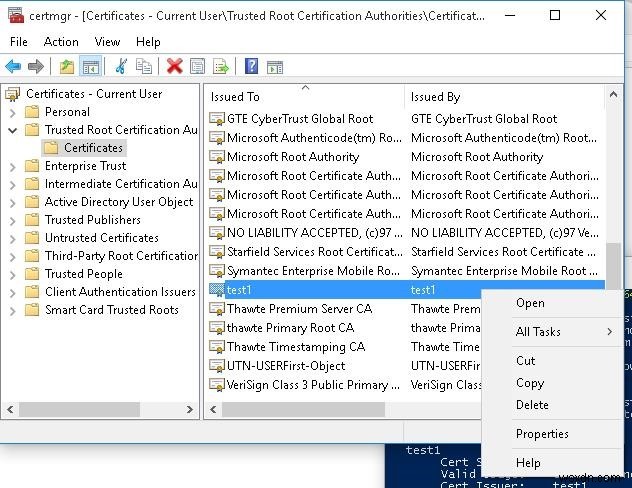
इस प्रकार, सभी सिस्टम पर, विशेष रूप से प्रीइंस्टॉल्ड OS वाले OEM कंप्यूटर्स और कुछ लोकप्रिय टोरेंट ट्रैकर्स के माध्यम से वितरित विभिन्न Windows बिल्ड पर SigCheck का उपयोग करके सर्टिफिकेशन स्टोर की जांच करने की सिफारिश की जाती है।