जब आप इंटरनेट से सॉफ्टवेयर डाउनलोड करते हैं, तो आपको डेवलपर(स) पर भरोसा करना पड़ता है कि उनका प्रोग्राम दुर्भावनापूर्ण नहीं है। हालांकि, आपको हैकर्स के बारे में भी चिंता करनी होगी। एक वेबसाइट को हैक करके और सॉफ्टवेयर को बैकडोर वाले संस्करण से बदलकर एक हमलावर बहुत कुछ हासिल कर सकता है।
बिटकॉइन वॉलेट यूटिलिटी होस्ट करने वाली साइट के बारे में सोचें। यदि एक हमलावर वैध संस्करण को दुर्भावनापूर्ण संस्करण से बदलने का प्रबंधन करता है, तो वह संभावित रूप से हजारों उपयोगकर्ताओं से पैसे चुरा सकता है। बैकडोर करने के लिए एक और मूल्यवान लक्ष्य एक ऑपरेटिंग सिस्टम है। यह अतीत में लिनक्स मिंट के साथ हुआ था।
तो, आप इसके बारे में क्या कर सकते हैं?
हैश और हस्ताक्षर
सुरक्षा-जागरूक डेवलपर अक्सर अपने सेटअप फाइलों या आर्काइव को चेकसम के साथ बंडल करते हैं जिन्हें आप सत्यापित कर सकते हैं। आप विंडोज या लिनक्स पर उन्हें सत्यापित करने का तरीका पढ़ सकते हैं। हालांकि, इन हैश के साथ समस्या यह है कि यदि एक हैकर वेबसाइट पर फाइलों को बदलता है, तो वह आसानी से हैश को भी बदल सकता है। यह अपने आप में हैश को लगभग बेकार बना देता है, खासकर यदि वे उसी सर्वर पर होस्ट किए गए हैं जहां प्रोग्राम रहते हैं।
इन चेकसम को उपयोगी बनाने के लिए, डेवलपर एक पब्लिक और प्राइवेट की पेयर की मदद से डिजिटली रूप से उन पर हस्ताक्षर भी कर सकते हैं। केवल वही व्यक्ति जिसके पास यह प्राइवेट की है, हस्ताक्षर बना सकता है। इनको केवल संबंधित पब्लिक की से सत्यापित किया जा सकता है, जो इंटरनेट पर प्रकाशित होती है। यदि सत्यापन पास हो जाता है, तो आप (लगभग हमेशा) निश्चित हो सकते हैं कि प्राइवेट की के मालिक ने अपने सॉफ्टवेयर पर हस्ताक्षर किए हैं।
एक हैकर के लिए इस सुरक्षा तंत्र को बायपास करने के लिए, उसे किसी तरह प्राइवेट की चुरानी होगी, जो करना बहुत कठिन है यदि मालिक इसे गुप्त रखने के लिए उचित उपाय करता है। और यहां तक कि जब की चोरी हो जाती है, तो मालिक इसे रिवोक करके और घोषणा करके अमान्य कर सकता है। यदि ऐसा होता है, जब आप उसकी/उसकी पब्लिक की डाउनलोड करते हैं और हस्ताक्षर सत्यापित करने के लिए इसका उपयोग करने का प्रयास करते हैं, तो आपको सूचित किया जाएगा कि इसे रिवोक कर दिया गया है।
GnuPG (GPG) का उपयोग करके हस्ताक्षर कैसे सत्यापित करें
gpg यूटिलिटी आमतौर पर सभी डिस्ट्रो पर डिफ़ॉल्ट रूप से इंस्टॉल होती है। यदि किसी कारण से, यह गायब है, तो आप इसे नीचे दिए गए कमांड के साथ इंस्टॉल कर सकते हैं। कुछ डिस्ट्रीब्यूशन पर, यदि आपको "gpg: failed to start the dirmngr '/usr/bin/dirmngr': No such file or directory," जैसा एरर मिलता है, तो आपको dirmngr भी इंस्टॉल करना होगा।
डेबियन, उबंटू या डेबियन-आधारित डिस्ट्रो पर, चलाएं:
sudo apt install gnupg dirmngr
RedHat/CentOS के लिए:
sudo yum install gnupg dirmngr
और फेडोरा पर:
sudo dnf install gnupg dirmngr
आप नीचे दिए गए उदाहरण का पालन करके टेस्ट कर सकते हैं कि आप डेबियन 9.8.0 इंस्टॉलर ISO को कैसे सत्यापित करेंगे।
"SHA256SUMS," "SHA256SUMS.sign," और "debian-9.8.0-amd64-netinst.iso" डाउनलोड करें। आपको पहले दो फाइलों पर राइट-क्लिक करके और अपने वेब ब्राउज़र में "Save link as" या समकक्ष का चयन करना पड़ सकता है। अन्यथा, उन पर क्लिक करने से उनकी सामग्री केवल प्रदर्शित हो सकती है बजाय स्वचालित रूप से डाउनलोड होने के।
एक टर्मिनल एमुलेटर खोलें और उस डायरेक्टरी में बदलें जहां आपके डाउनलोड स्थित हैं।
cd Downloads/
चेकसम सत्यापित करना
ISO डाउनलोड खत्म होने की प्रतीक्षा करें। अगला, SHA256 चेकसम सत्यापित करें।
sha256sum -c SHA256SUMS
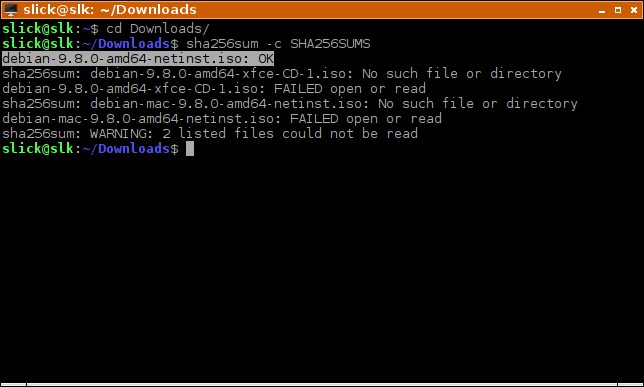
आप फाइल के नाम के बाद एक "OK" मैसेज देखेंगे जब चेकसम अच्छा होगा। अन्य प्रकार के चेकसम सत्यापित करने के लिए, आपके पास निम्न कमांड हैं: sha1sum, sha512sum, md5sum। लेकिन यह अनुशंसा की जाती है कि आप कम से कम SHA256 सम, या उससे ऊपर का उपयोग करें, यदि यह उपलब्ध है।
कुछ साइट्स SHA256SUMS जैसी फाइलें प्रदान नहीं करती हैं, जहां फाइल नाम और चेकसम आसान सत्यापन के लिए एक साथ समूहीकृत होते हैं। यदि वे सिर्फ अपनी साइट पर योग प्रदर्शित करते हैं, तो कमांड जैसे से फाइल का हैश सत्यापित करें:
sha256sum debian-9.8.0-amd64-netinst.iso
हस्ताक्षरित चेकसम सत्यापित करने के लिए GPG का उपयोग करना
इस उदाहरण में डेबियन टीम ने "SHA256SUMS" फाइल को अपनी प्राइवेट की से साइन किया और इसे "SHA256SUMS.sign" फाइल में सेव किया। हस्ताक्षर सत्यापित करें:
gpg --verify SHA256SUMS.sign SHA256SUMS
आपको यह मैसेज मिलेगा:
gpg: Signature made Sun 17 Feb 2019 05:10:29 PM EET gpg: using RSA key DF9B9C49EAA9298432589D76DA87E80D6294BE9B gpg: Can't check signature: No public key
इसका मतलब है कि आपके कंप्यूटर पर पब्लिक की नहीं है, जो सामान्य है। आपको इसे कीसर्वर से इम्पोर्ट करना होगा।
gpg --keyserver keyring.debian.org --recv-keys DF9B9C49EAA9298432589D76DA87E80D6294BE9B
यदि कीसर्वर डाउन है, तो आप एक वैकल्पिक उपयोग कर सकते हैं। उदाहरण के लिए, आप keyring.debian.org को keyserver.ubuntu.com से बदल सकते हैं।
लेकिन आप कैसे जानते हैं कि यह की वैध है? दुर्भाग्य से, पूरी तरह से निश्चित होने के लिए, आपको वेब ऑफ ट्रस्ट नामक कुछ बनाने की आवश्यकता होगी। जाहिर है, आपके पास इस बिंदु पर यह नहीं है। लेकिन कुछ चीजें हैं जो आप कर सकते हैं।
की के फिंगरप्रिंट (DF9B9C49EAA9298432589D76DA87E80D6294BE9B) को गूगल करें। यदि आपको कुछ नहीं मिलता है, तो केवल अंतिम आठ कैरेक्टर (6294BE9B) को गूगल करने का प्रयास करें। एक वैध की कई वेबसाइटों पर समान सॉफ्टवेयर के संबंध में उल्लेख की जाएगी। इसके अलावा, पोस्ट आमतौर पर वर्षों तक फैले रहेंगे क्योंकि एक सुरक्षित रूप से संरक्षित की लंबे समय तक उपयोग की जाएगी।
यदि आप वास्तव में पागल हैं, तो एक बिटटोरेंट इमेज डाउनलोड करें और फिर चेकसम और हस्ताक्षर सत्यापित करें। जिस तरह से टोरेंट काम करते हैं, सैकड़ों अलग-अलग उपयोगकर्ताओं द्वारा अपलोड की गई फाइलों को बदलना असंभव है। इसके अलावा, बिटटोरेंट के पास अपने डाउनलोड किए गए डेटा के हर टुकड़े की अखंडता को सत्यापित करने के लिए अपने स्वयं के तंत्र भी हैं।
अब जब आपके पास पब्लिक की है, तो आप अंततः हस्ताक्षर सत्यापित कर सकते हैं:
gpg --verify SHA256SUMS.sign SHA256SUMS
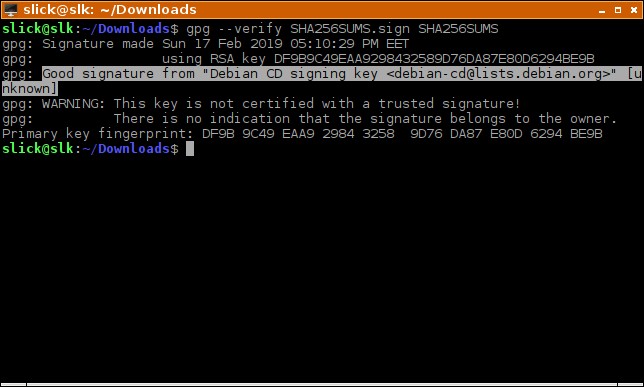
यदि आप "Good signature" देखते हैं, तो इसका मतलब है कि सब कुछ चेक आउट हो गया है। चेतावनी के बारे में चिंता न करें - यह सामान्य है क्योंकि, जैसा कि उल्लेख किया गया है, पब्लिक की के लिए कोई स्थापित वेब ऑफ ट्रस्ट नहीं है।
निष्कर्ष
जैसा कि आप पहले से ही जानते होंगे, इंटरनेट पर कुछ भी निश्चित नहीं है। लेकिन एहतियाती उपाय करना निश्चित रूप से सुरक्षित है, और आपके द्वारा डाउनलोड की गई फाइलों के डिजिटल हस्ताक्षर को सत्यापित करने से आपको दुर्भावनापूर्ण सॉफ्टवेयर से बचने में मदद मिल सकती है। कई बार जब उपयोगकर्ताओं ने बैकडोर वाले ऑपरेटिंग सिस्टम, या बिटकॉइन वॉलेट सॉफ्टवेयर डाउनलोड किए हैं, तो वे हस्ताक्षर की जांच करके परेशानी से बच सकते थे, क्योंकि उनसे छेड़छाड़ नहीं की गई है।