क्या आपके पास ऐसी फाइलें या मैसेज हैं जिन्हें आप छिपाकर रखना चाहते हैं? उन्हें सुरक्षित रखने के लिए, आपको GPG एन्क्रिप्शन कीज़ का उपयोग करना चाहिए। यदि आप लिनक्स चला रहे हैं, तो GnuPG इंस्टॉल होने तक GPG का उपयोग करके अपनी फाइलों को एन्क्रिप्ट करना आसान है।
यहां बताया गया है कि आप लिनक्स में GPG कीज़ को केवल कुछ सरल टर्मिनल कमांड के साथ कैसे जनरेट कर सकते हैं।
GnuPG इंस्टॉल करना
आपको पहले GnuPG इंस्टॉल करके शुरू करना होगा। डेबियन या उबंटू-आधारित डिस्ट्रो के लिए, एक टर्मिनल खोलें और चलाएं:
sudo apt install gnupg
DNF या YUM का उपयोग करने वाले लिनक्स डिस्ट्रीब्यूशन (जैसे फेडोरा) को निम्न चलाना चाहिए:
yum install gnupg
या
dnf install gnupg
यदि आप आर्च चला रहे हैं, तो निम्न कमांड के साथ GnuPG इंस्टॉल करें:
pacman -S gnupg
यदि आप चाहें तो सोर्स कोड डाउनलोड करके इसे स्वयं भी कंपाइल कर सकते हैं।
अपनी GPG की पेयर जनरेट करना
एक बार GnuPG इंस्टॉल हो जाने पर, आपको अपनी GPG की पेयर जनरेट करने की आवश्यकता होगी, जिसमें एक प्राइवेट और पब्लिक की होती है। प्राइवेट की आपकी मास्टर की है। यह आपको अपनी फाइलों को डिक्रिप्ट/एन्क्रिप्ट करने और अपनी प्राइवेट की से साइन की गई सिग्नेचर बनाने की अनुमति देती है।
पब्लिक की, जिसे आप शेयर करते हैं, का उपयोग यह वेरिफाई करने के लिए किया जा सकता है कि एन्क्रिप्टेड फाइल वास्तव में आपसे आती है और आपकी की का उपयोग करके बनाई गई थी। इसका उपयोग दूसरों द्वारा आपके लिए डिक्रिप्ट करने के लिए फाइलों को एन्क्रिप्ट करने के लिए भी किया जा सकता है।
अपनी की पेयर जनरेट करने के लिए, अपना टर्मिनल खोलें, और निम्न टाइप करें:
gpg --gen-key
यह की पेयर जनरेशन शुरू करेगा। आपसे आपका पूरा नाम और ईमेल एड्रेस दर्ज करने के लिए कहा जाएगा। ऐसा करें और एंटर दबाएं।
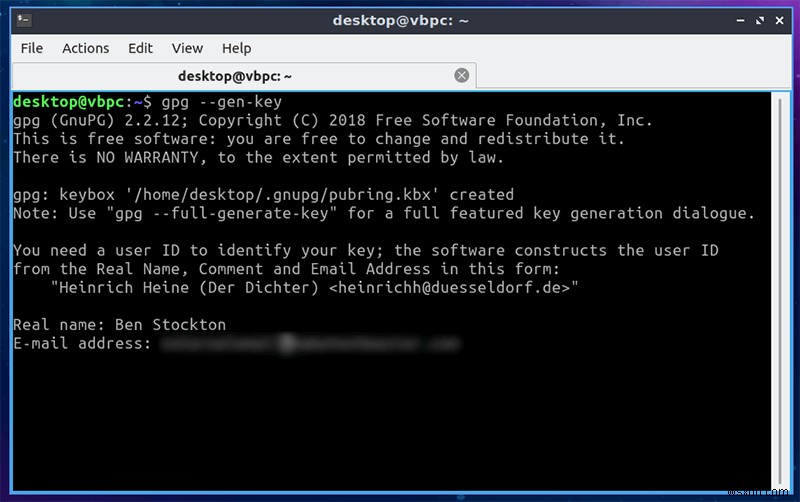
आपसे अपने विकल्पों की पुष्टि करने, उन्हें एडिट करने या छोड़ने के लिए कहा जाएगा। अपना विकल्प चुनें और एंटर दबाएं।
की जनरेट होने से पहले, आपको एक सुरक्षित पासफ्रेज़ प्रदान करने की आवश्यकता होगी। इसे टाइप करें और एंटर दबाएं।
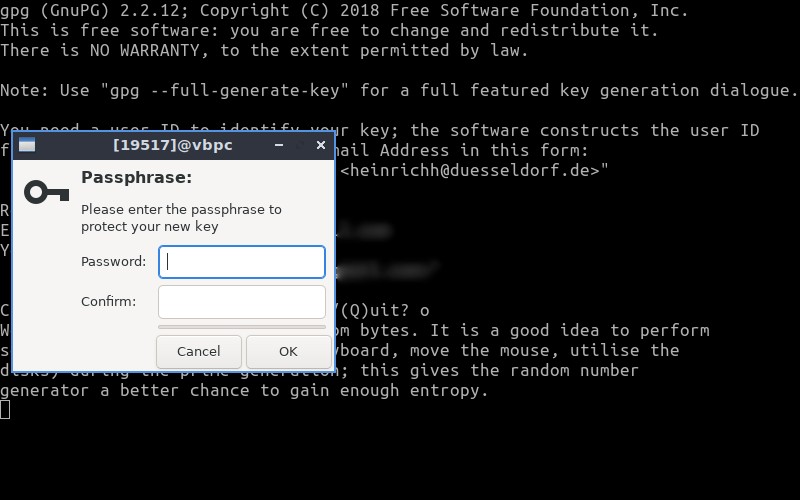
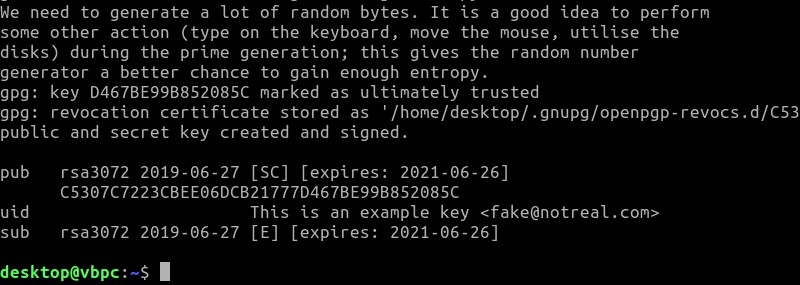
आपकी की जनरेट होने में कुछ समय लग सकता है। एक बार हो जाने पर, आपको कन्फर्मेशन दिखाई देगा।
कीज़ रिवोक करना
यदि किसी कारण से आपको अपनी की रिवोक करने की आवश्यकता है, तो निम्न कमांड चलाएं:
gpg --output revoke.asc --gen-revoke uid
uid आपकी की यूज़र आईडी होगी। उदाहरण के लिए, आप यहां अपना ईमेल एड्रेस उपयोग कर सकते हैं। यह एक रिवोकेशन सर्टिफिकेट जनरेट करेगा - इसके लिए आपको अपना पासफ्रेज़ चाहिए। आपको एक कारण देना होगा, शून्य से तीन तक की एक नंबर वाली सूची से चयन करके।
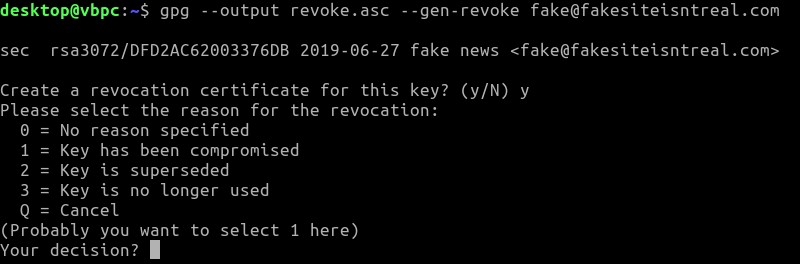
आप इसे अपनी की जनरेट करने के तुरंत बाद कर सकते हैं। यह आपके सर्टिफिकेट को एक फाइल में आउटपुट करेगा - इस मामले में, "revoke.asc" नाम की एक फाइल।
अपनी पब्लिक की को फाइल में एक्सपोर्ट करना
दूसरों के साथ अपनी फाइलें या मैसेज शेयर करने के लिए, आपको अपनी पब्लिक की शेयर करने की आवश्यकता होगी, जिसका मतलब है इसे अपनी मशीन से एक्सपोर्ट करना। अपनी पब्लिक की को फाइल में एक्सपोर्ट करने के लिए, एक टर्मिनल खोलें और टाइप करें:
gpg --armor --export your@emailaccount.com > key.asc
यदि आप की को पठनीय फॉर्मेट में चाहते हैं (उदाहरण के लिए, टेक्स्ट फाइल में ASCII के रूप में), तो निम्न चलाएं:
gpg --armor --output key.txt --export your@emailaccount.com
फिर आप इस फाइल को किसी भी स्टैंडर्ड टेक्स्ट एडिटर का उपयोग करके खोल सकते हैं।
अपनी पब्लिक की को कीसर्वर पर एक्सपोर्ट करना
आप अपनी पब्लिक की को शेयर करना और ढूंढना आसान बनाने के लिए इसे कीसर्वर पर रजिस्टर कर सकते हैं, कीज़ का एक सार्वजनिक रिपॉजिटरी। आप उदाहरण के लिए MIT रिपॉजिटरी का उपयोग कर सकते हैं, जो आपकी की को अन्य रिपॉजिटरी के साथ सिंक्रनाइज़ करेगा।
पहले, एक टर्मिनल खोलकर और टाइप करके अपनी की आईडी ढूंढें:
gpg --fingerprint
अपनी की का पता लगाएं और अपनी की यूज़र आईडी (आपकी यूज़र आईडी फिंगरप्रिंट) के अंतिम आठ अंक नोट करें। उदाहरण के लिए, B852 085C।
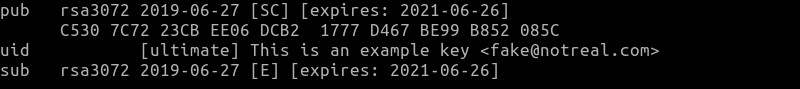
अपने आठ-अंकीय यूज़र आईडी का उपयोग करके और निम्न टाइप करें, B852 085C को अपने साथ बदलें:
gpg --keyserver pgp.mit.edu --send-key B852085C
आपकी पब्लिक की तब कीसर्वर के साथ रजिस्टर हो जाएगी, जहां अन्य लोग इसे ढूंढ और इम्पोर्ट कर सकते हैं। याद रखें, आपकी पब्लिक की शेयर करना सुरक्षित है। इसका उपयोग फाइलों या मैसेज को डिक्रिप्ट करने के लिए नहीं किया जा सकता लेकिन आपको भेजने के लिए उन्हें एन्क्रिप्ट करने के लिए किया जा सकता है, जहां केवल आप उन्हें डिक्रिप्ट कर सकते हैं।
फाइलों को एन्क्रिप्ट और डिक्रिप्ट करना
एक फाइल एन्क्रिप्ट करने के लिए, एक टर्मिनल खोलें और निम्न चलाएं:
gpg --encrypt --recipient 'your@emailaccount.com' --output encryptedfile.txt.enc originalfile.txt
यदि आप चाहें तो प्राप्तकर्ता ईमेल को अपनी की फिंगरप्रिंट से बदल सकते हैं। आउटपुट और इनपुट फाइल के नाम को उन फाइलों से बदलें जिन्हें आप एन्क्रिप्ट कर रहे हैं, साथ ही आपकी आउटपुट फाइल।
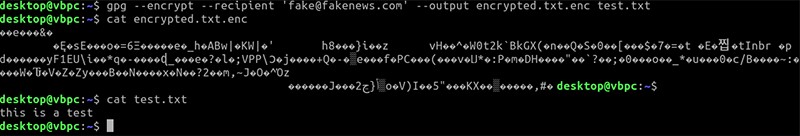
फाइल डिक्रिप्ट करने के लिए, निम्न कमांड चलाएं:
gpg --decrypt --output decrypted.txt encryptedfile.txt.enc
आपको अपने प्राइवेट की तक पहुंच की अनुमति देने के लिए अपना पासफ्रेज़ प्रदान करने के लिए कहा जाएगा ताकि फाइल को डिक्रिप्ट किया जा सके। यह तब --output फ्लैग के तहत सूचीबद्ध फाइल के रूप में डिक्रिप्ट की गई सामग्री को आउटपुट करेगा।
GPG एन्क्रिप्शन के साथ मानसिक शांति
एक आदर्श दुनिया में आपको अपनी संवेदनशील फाइलों को एन्क्रिप्ट करने के बारे में चिंता करने की आवश्यकता नहीं होगी। दुनिया आदर्श नहीं है, हालांकि। यदि आप चुभती नज़रों के बारे में चिंतित हैं, तो GPG एन्क्रिप्शन आपकी फाइलों, मैसेज और ईमेल को सुरक्षित रखेगा।
यदि आप विंडोज का उपयोग कर रहे हैं, तो आप Gpg4win के साथ अपनी फाइलों को एन्क्रिप्ट कर सकते हैं। अपने एन्क्रिप्शन टिप्स साझा करना चाहते हैं? उन्हें नीचे कमेंट में छोड़ दें।