हर बार जब आप इंटरनेट से कोई प्रोग्राम डाउनलोड करते हैं, तो आपको डेवलपर पर भरोसा करना पड़ता है कि वह मैलिशियस नहीं है। इससे बचने का कोई रास्ता नहीं है। लेकिन यह आमतौर पर कोई मुद्दा नहीं है, खासकर प्रसिद्ध सॉफ्टवेयर और डेवलपर्स के साथ।
हालांकि, जो वेबसाइट सॉफ्टवेयर होस्ट करती हैं, वे अधिक कमजोर होती हैं। अटैकर्स वेबसाइट की सुरक्षा को कमजोर कर सकते हैं और प्रोग्राम को अपने मैलिशियस वर्जन से बदल सकते हैं। यह मूल जैसा दिखता और काम करता है, सिवाय इसके कि इसमें एक बैकडोर डाला गया है। इस बैकडोर के साथ, अटैकर्स आपके सामान्य दिन-प्रतिदिन के कंप्यूटिंग के विभिन्न हिस्सों को कंट्रोल कर सकते हैं। आपका कंप्यूटर या तो बॉटनेट में डाल दिया जाता है, या इससे भी बदतर, यूटिलिटी तब तक इंतजार करती है जब तक आप अपने क्रेडिट/डेबिट कार्ड का उपयोग नहीं करते और उसकी क्रेडेंशियल्स चुरा लेती है। जब आप ऑपरेटिंग सिस्टम, क्रिप्टोकरेंसी वॉलेट, या इसी तरह के महत्वपूर्ण सॉफ्टवेयर डाउनलोड करते हैं तो आपको विशेष रूप से सावधान रहना चाहिए।
डिजिटल सिग्नेचर स्थिति बचा सकते हैं
सॉफ्टवेयर लेखक अपने प्रोडक्ट पर हस्ताक्षर कर सकते हैं। जब तक कोई अटैकर उनकी प्राइवेट की चुरा नहीं लेता, तब तक इस सिग्नेचर को जालसाजी करने का कोई ज्ञात तरीका नहीं है। ऐसे कई मामले हैं जहां हजारों यूजर्स ने मैलिशियस प्रोग्राम डाउनलोड किए हैं, और लगभग हर मामले में, अगर उन्होंने डिजिटल सिग्नेचर चेक किए होते, तो उन्होंने देखा होता कि वे अमान्य थे, इस प्रकार स्थिति से बचा जा सकता था। एक कमजोर वेबसाइट पर सॉफ्टवेयर को बदलना अपेक्षाकृत आसान है लेकिन इंटरनेट एक्सेस से ठीक से स्टोर और आइसोलेटेड प्राइवेट की को चुराना अविश्वसनीय रूप से कठिन है।
आप यहां डिजिटल सिग्नेचर के बारे में अधिक पढ़ सकते हैं। यह लेख उसी चीज पर चर्चा करता है, सिवाय इसके कि आप डाउनलोड को मान्य करने के लिए विंडोज यूटिलिटीज का उपयोग करेंगे।
Gpg4win का उपयोग करके डिजिटल सिग्नेचर कैसे वेरिफाई करें
इस पेज पर जाएं और Gpg4win डाउनलोड और इंस्टॉल करें। स्मार्ट लोग खुद से पूछेंगे, "लेकिन मुझे कैसे पता चलेगा कि यह वैध है?" और यह एक अच्छा सवाल है। अगर यह टूटा हुआ होता, तो बाद के सभी चरण बेकार होते।
सौभाग्य से, डेवलपर अपने सॉफ्टवेयर को एक सर्टिफिकेट अथॉरिटी द्वारा हस्ताक्षरित करवाने की सारी परेशानी से गुजरा। और वह अपनी वेबसाइट पर अपने प्रोग्राम को वेरिफाई करने के चरणों का विवरण देता है। यद्यपि वैधता की जांच के लिए समान क्रिप्टोग्राफी का उपयोग किया जाता है, लेकिन समग्र विधि अलग है। इसके लिए डिजिटल सर्टिफिकेट का उपयोग किया जाता है।
फाइल चेकसम वेरिफाई करें
मान लीजिए आप बिटकॉइन कोर वॉलेट डाउनलोड करना चाहते हैं। x64 विंडोज एक्जीक्यूटेबल (exe, zip नहीं) डाउनलोड करें। बाद में, "Verify release signatures" पर क्लिक करके "SHA256SUMS.asc" फाइल डाउनलोड करें। पहला चरण सेटअप फाइल के हैश को वेरिफाई करना है। आप यहां हैश के बारे में अधिक पढ़ सकते हैं।
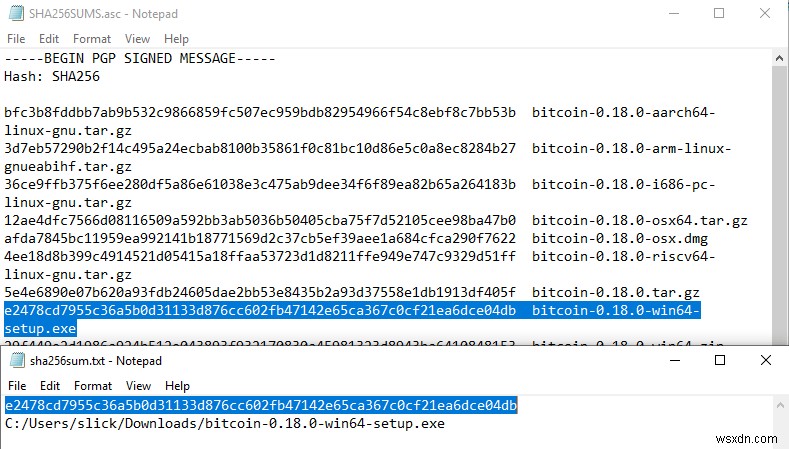
अपने डाउनलोड फोल्डर पर जाएं, और Gpg4win इंस्टॉल होने के साथ, अब आप किसी फाइल पर राइट-क्लिक कर सकते हैं, और एक नया कॉन्टेक्स्ट मेनू दिखाई देगा। बिटकॉइन सेटअप फाइल (आपके द्वारा डाउनलोड की गई exe) पर राइट-क्लिक करें, और चित्र की तरह "More GpgEX Options -> Create checksums" चुनें।
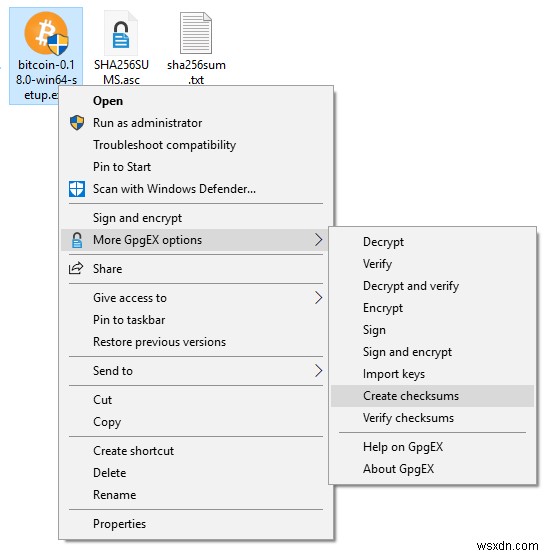
जनरेट हुई "sha256sum.txt" और आपके द्वारा डाउनलोड की गई "SHA256SUMS.asc" दोनों को खोलें। SHA256 चेकसम की तुलना करें। वे एक परफेक्ट मैच होने चाहिए।
चेकसम सूची वाली फाइल के सिग्नेचर की जांच करें
जबकि आपने अभी एक सेटअप फाइल और चेकसम की सूची को उसी वेबसाइट से डाउनलोड किया है, अगर कोई अटैकर सेटअप फाइल को बदल देता है, तो वह चेकसम की सूची को भी आसानी से बदल सकता है। हालांकि, वह जो नहीं कर सकता, वह है सिग्नेचर को फोर्ज करना। इसे एक ज्ञात (वैध) पब्लिक की द्वारा मान्य किया जा सकता है। सबसे पहले, आपको इस की को डाउनलोड करना होगा।
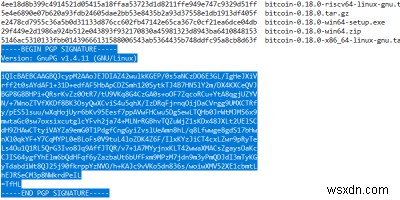
निम्न छवि दिखाती है कि सिग्नेचर कैसा दिखता है।
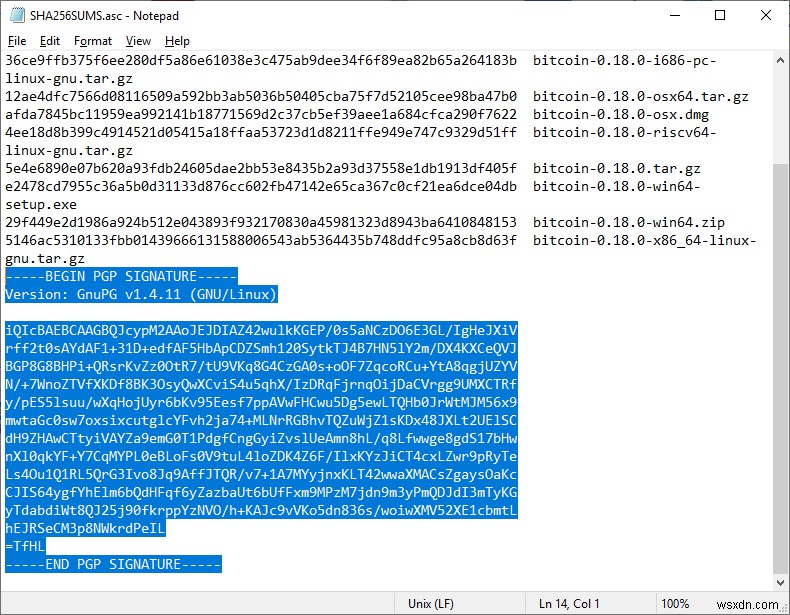
यह एक इनलाइन सिग्नेचर है (उसी फाइल में शामिल जिसे यह मान्य करता है)। कभी-कभी यह डिटैच्ड होगा, एक अलग फाइल में शामिल। यदि आप इस टेक्स्ट फाइल में सिर्फ एक अक्षर बदलते हैं, तो सिग्नेचर अमान्य हो जाता है। यह जानने का एक तरीका है कि डेवलपर ने इन सटीक, विशिष्ट सामग्री को सही चेकसम के साथ अनुमोदित और हस्ताक्षरित किया है।
डेवलपर की पब्लिक की इम्पोर्ट करें
बिटकॉइन के डाउनलोड पेज पर "Bitcoin Core Release Signing Keys" के तहत आपके लिए पब्लिक की डाउनलोड के लिए उपलब्ध हैं। एक एहतियाती उपाय के रूप में, आप उन्हें किसी अन्य स्रोत से डाउनलोड कर सकते हैं। यदि कोई अटैकर वैध कीज को अपनी से बदल देता है, तो संभावना है कि हम सही कीज (और फिंगरप्रिंट) उन सभी अन्य स्थानों पर पाएंगे जहां उन्हें पोस्ट या चर्चा की गई है।
"SHA256SUMS.asc" पर राइट-क्लिक करें, और "Decrypt and Verify" चुनें। प्रोग्राम आपको बताएगा कि आपके पास अभी तक पब्लिक की नहीं है। "Search" पर क्लिक करें।
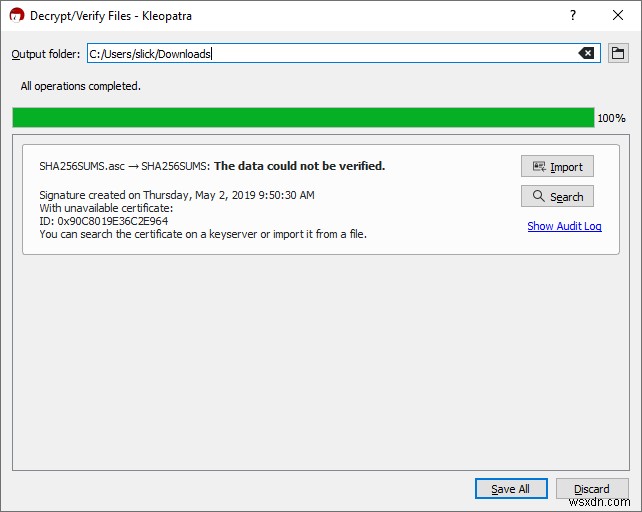
खोज में थोड़ा समय लग सकता है। "Find" फील्ड में स्ट्रिंग पर ध्यान दें।
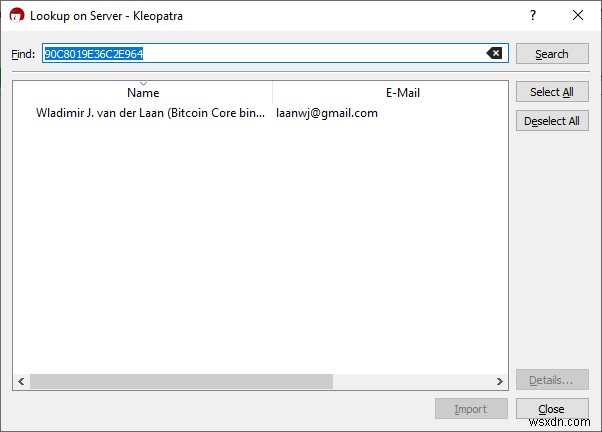
आप इसे कॉपी करके गूगल में पेस्ट कर सकते हैं यह देखने के लिए कि क्या इस पब्लिक की फिंगरप्रिंट पर वैध फोरम थ्रेड्स/वेबसाइट्स आदि पर चर्चा की गई है। जितनी अधिक जगहों पर आप इसे पाते हैं, उतना अधिक आप निश्चित हो सकते हैं कि यह इच्छित मालिक का है।
की पर क्लिक करें और फिर इसे इम्पोर्ट करें। अगले प्रॉम्प्ट में (की को सर्टिफाई करने के उपाय करें) "No" पर क्लिक कर सकते हैं यदि आप नहीं जानते कि कैसे या अभी ऐसा नहीं करना चाहते हैं।
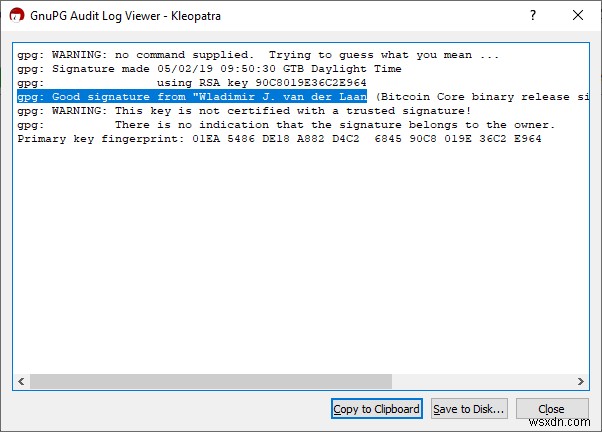
अंत में, "Show Audit Log" पर क्लिक करें।
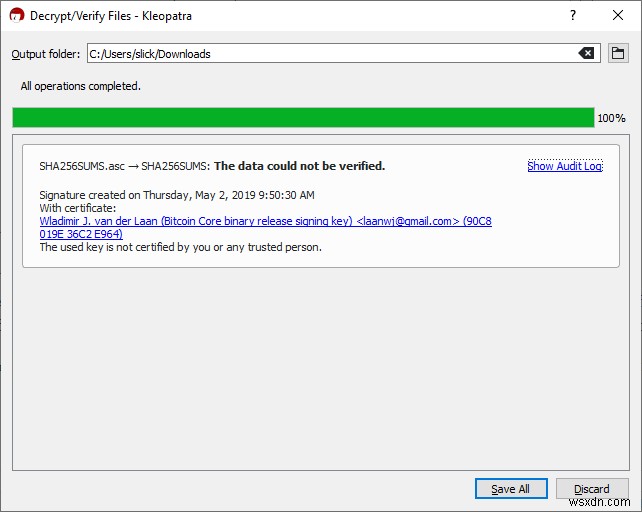
आपको अगली तस्वीर में हाइलाइट किया गया टेक्स्ट देखना चाहिए, "Good signature."
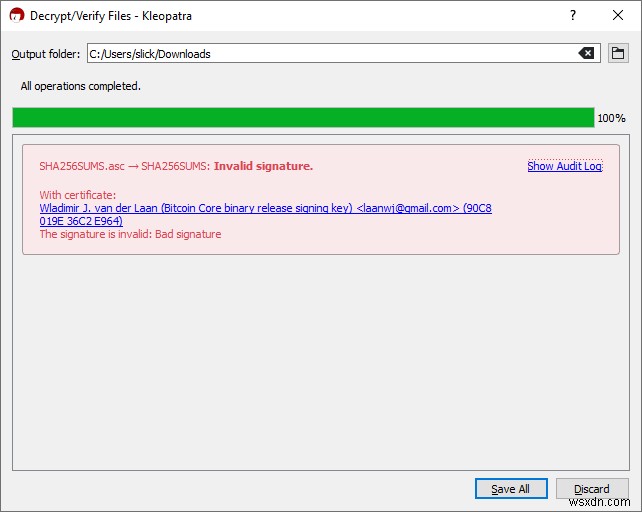
"SHA256SUMS.asc" में सिर्फ एक अक्षर बदलने का प्रयास करें, और आपको निम्न छवि में दर्शाया गया मिलेगा।
निष्कर्ष
कुछ डेवलपर आपको यह जांचने की संभावना देते हैं कि उनका सॉफ्टवेयर उनसे आता है। लेकिन आमतौर पर जो प्रोग्राम संवेदनशील डेटा से निपटते हैं या बहुत महत्वपूर्ण हैं, वे आपको यह विकल्प प्रदान करेंगे। इसका उपयोग करें और यह आपको किसी दिन मुसीबत से बचा सकता है।