मई 2018 के बाद जारी Windows सुरक्षा अद्यतन स्थापित करने के बाद, आप निम्न मामलों में रिमोट Windows सर्वर या कंप्यूटर से RDP कनेक्शन के दौरान CredSSP एन्क्रिप्शन ओरेकल उपचार त्रुटि का सामना कर सकते हैं:
- आप हाल ही में स्थापित पुराने Windows संस्करण (उदाहरण के लिए, Windows 10 RTM, या बिल्ड 1709 या पुराना, Windows Server 2012 R2, Windows Server 2016) वाले कंप्यूटर के रिमोट डेस्कटॉप से कनेक्ट करने का प्रयास कर रहे हैं, जिस पर नवीनतम Windows सुरक्षा अद्यतन स्थापित नहीं हैं;
- आप किसी ऐसे कंप्यूटर से RDP के माध्यम से कनेक्ट करने का प्रयास कर रहे हैं जिस पर लंबे समय से Microsoft अद्यतन स्थापित नहीं किए गए हैं;
- रिमोट कंप्यूटर ने RDP कनेक्शन को ब्लॉक कर दिया क्योंकि आपके कंप्यूटर पर आवश्यक सुरक्षा अद्यतन गायब हैं।
आइए समझने की कोशिश करते हैं कि RDP त्रुटि CredSSP एन्क्रिप्शन ओरेकल उपचार का क्या अर्थ है और इसे कैसे ठीक करें।
तो, Windows Server 2016/2012 R2/2008 R2 पर चल रहे RDS सर्वर पर RemoteApp से कनेक्ट करने का प्रयास करते समय, या RDP प्रोटोकॉल का उपयोग करके अन्य उपयोगकर्ताओं के रिमोट डेस्कटॉप से कनेक्ट करते समय (Windows 10, 8.1 या 7 पर), एक त्रुटि प्रकट होती है:
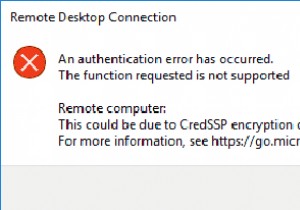
रिमोट डेस्कटॉप कनेक्शन
एक प्रमाणीकरण त्रुटि हुई है।
फ़ंक्शन समर्थित नहीं है।
रिमोट कंप्यूटर: होस्टनाम
यह CredSSP एन्क्रिप्शन ओरेकल उपचार के कारण हो सकता है।
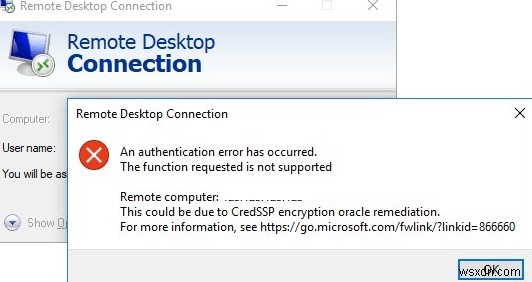
यह त्रुटि इस तथ्य के कारण होती है कि Windows सुरक्षा अद्यतन (कम से कम मार्च 2018 से) रिमोट Windows इंस्टेंस पर स्थापित नहीं किए गए थे, जिससे आप RDP के माध्यम से कनेक्ट करने का प्रयास कर रहे हैं।
यह त्रुटि इस तरह भी दिख सकती है: एक प्रमाणीकरण त्रुटि हुई है। अनुरोधित फ़ंक्शन समर्थित नहीं है।
मार्च 2018 में, Microsoft ने अद्यतन जारी किए जो CredSSP (क्रेडेंशियल सुरक्षा समर्थन प्रदाता) प्रोटोकॉल में भेद्यता का उपयोग करके रिमोट कोड निष्पादन को ब्लॉक करते हैं (बुलेटिन CVE-2018-0886)। मई 2018 में, एक अतिरिक्त अद्यतन प्रकाशित किया गया था, जो डिफ़ॉल्ट रूप से Windows क्लाइंट को असुरक्षित (अनपैच्ड) संस्करण के CredSSP प्रोटोकॉल वाले रिमोट RDP सर्वर से कनेक्ट करने से रोकता है।
इस प्रकार, यदि आपने मार्च 2018 से अपने Windows RDS/RDP सर्वर (कंप्यूटर) पर संचयी सुरक्षा अद्यतन स्थापित नहीं किए हैं, और मई 2018 के अद्यतन (या नए) RDP क्लाइंट पर स्थापित किए गए थे, तो जब आप CredSSP के अनपैच्ड संस्करण वाले RDS सर्वर से कनेक्ट करने का प्रयास करते हैं, तो एक त्रुटि प्रकट होती है: यह CredSSP एन्क्रिप्शन ओरेकल उपचार के कारण हो सकता है।
क्लाइंट पर RDP त्रुटि निम्न सुरक्षा अद्यतन स्थापित होने के बाद प्रकट होती है:
- Windows 7 / Windows Server 2008 R2 — KB4103718
- Windows 8.1 / Windows Server 2012 R2 — KB4103725
- Windows Server 2016 — KB4103723
- Windows 10 1803 — KB4103721
- Windows 10 1709 — KB4103727
- Windows 10 1703 — KB4103731
- Windows 10 1609 — KB4103723
यह सूची मई 2018 से KB नंबर दिखाती है; फिलहाल आपको अपने Windows संस्करण के लिए नवीनतम संचयी अद्यतन पैकेज डाउनलोड और स्थापित करने की आवश्यकता है। आप Microsoft सर्वर से Windows Update के माध्यम से नवीनतम सुरक्षा अद्यतन प्राप्त कर सकते हैं, स्थानीय WSUS सर्वर से, या Microsoft अद्यतन कैटलॉग (https://www.catalog.update.microsoft.com/Home.aspx) से हॉटफिक्स *.msu फ़ाइलें मैन्युअली डाउनलोड कर सकते हैं। उदाहरण के लिए, Windows 10 1803 के लिए अगस्त 2019 अद्यतन खोजने के लिए, आपको निम्न खोज क्वेरी का उपयोग करने की आवश्यकता है: windows 10 1803 x64 8/*/2019। Windows संचयी अद्यतन डाउनलोड और स्थापित करें (मेरे उदाहरण में, यह "2019-08 Windows 10 संस्करण 1803 के लिए संचयी अद्यतन x64-आधारित सिस्टम के लिए (KB4512509)" है। 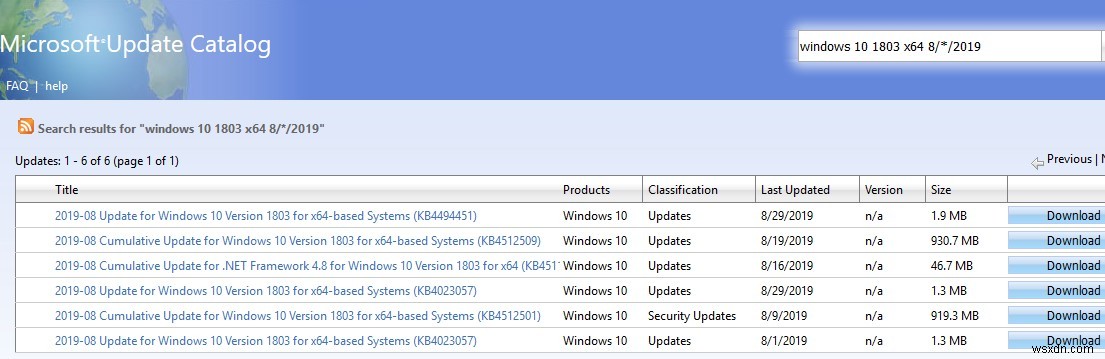
रिमोट डेस्कटॉप कनेक्शन बहाल करने के लिए, आप रिमोट कंप्यूटर पर निर्दिष्ट सुरक्षा अद्यतन को अनइंस्टॉल कर सकते हैं (लेकिन यह अनुशंसित नहीं है और आपको ऐसा नहीं करना चाहिए, एक अधिक सुरक्षित और सही समाधान है)।
कनेक्शन समस्या को ठीक करने के लिए, आपको उस कंप्यूटर पर जिससे आप RDP के माध्यम से कनेक्ट कर रहे हैं, अस्थायी रूप से CredSSP संस्करण जांच को अक्षम करना होगा। यह स्थानीय समूह नीति संपादक का उपयोग करके किया जा सकता है।
- स्थानीय GPO संपादक चलाएं: gpedit.msc;
- GPO अनुभाग कंप्यूटर कॉन्फ़िगरेशन -> प्रशासनिक टेम्पलेट -> सिस्टम -> क्रेडेंशियल प्रतिनिधिमंडल पर जाएं;
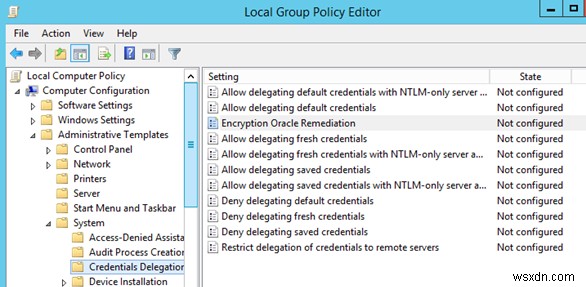
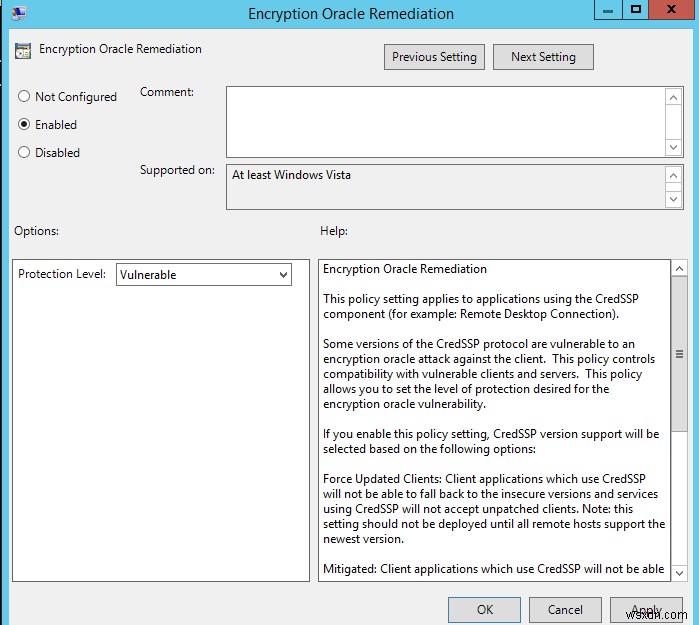
- एन्क्रिप्शन ओरेकल उपचार नाम की नीति का पता लगाएं, नीति सक्षम करें और सुरक्षा स्तर को कमजोर पर सेट करें;
- कंप्यूटर पर नीति सेटिंग अपडेट करें (
gpupdate /forceकमांड चलाएं) और RDP के माध्यम से रिमोट सर्वर से कनेक्ट करने का प्रयास करें। Oracle उपचार एन्क्रिप्शन नीति को कमजोर पर सेट करने के साथ, CredSSP समर्थन वाले क्लाइंट एप्लिकेशन अनपैच्ड RDS/RDP एंडपॉइंट से भी कनेक्ट करने में सक्षम होंगे।
एन्क्रिप्शन ओरेकल उपचार नीति CredSSP भेद्यता के खिलाफ सुरक्षा के लिए 3 उपलब्ध मान प्रदान करती है:
- बल अद्यतन क्लाइंट — उच्चतम सुरक्षा स्तर जब RDP सर्वर अनपैच्ड क्लाइंट से कनेक्शन ब्लॉक करता है। आमतौर पर, इस नीति को पूरी तरह से पूरे बुनियादी ढांचे को अद्यतन करने और सर्वर और वर्कस्टेशन के लिए Windows इंस्टॉल छवियों में नवीनतम सुरक्षा अद्यतन जोड़ने के बाद सक्षम किया जाना चाहिए;
- कम किया गया — इस मोड में, कमजोर संस्करण के CredSSP वाले RDP सर्वर पर आउटगोइंग रिमोट RDP कनेक्शन ब्लॉक किया जाता है। हालांकि, CredSSP का उपयोग करने वाली अन्य सेवाएं ठीक काम करती हैं;
- कमजोर — सुरक्षा का निम्नतम स्तर जब कमजोर संस्करण के CredSSP वाले RDP सर्वर से कनेक्ट करने की अनुमति दी जाती है।
यदि आपके पास स्थानीय GPO संपादक नहीं है (उदाहरण के लिए, Windows Home संस्करणों में), तो आप सीधे रजिस्ट्री परिवर्तन कर सकते हैं जो CredSSP के अनपैच्ड संस्करण वाले सर्वर से RDP कनेक्शन की अनुमति देता है:
REG ADD HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System\CredSSP\Parameters /v AllowEncryptionOracle /t REG_DWORD /d 2
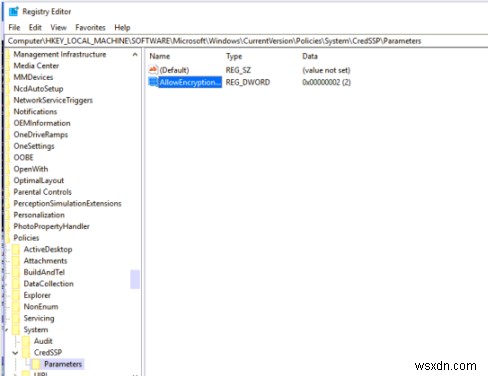
आप डोमेन GPO का उपयोग करके या ऐसे PowerShell स्क्रिप्ट के साथ AD में कई कंप्यूटरों पर AllowEncryptionOracle रजिस्ट्री पैरामीटर बदल सकते हैं (आप RSAT-AD-PowerShell मॉड्यूल से Get-ADComputer cmdlet का उपयोग करके डोमेन में कंप्यूटरों की सूची प्राप्त कर सकते हैं):
$computers = (Get-ADComputer -Filter *).DNSHostName

Foreach ($computer in $computers) {

Invoke-Command -ComputerName $computer -ScriptBlock {

REG ADD HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System\CredSSP\Parameters /v AllowEncryptionOracle /t REG_DWORD /d 2

}

}
रिमोट RDP सर्वर (कंप्यूटर) से सफलतापूर्वक कनेक्ट होने के बाद, आपको Windows Update के माध्यम से नवीनतम सुरक्षा अद्यतन स्थापित करने की आवश्यकता है (सत्यापित करें कि wuauserv सेवा सक्षम है) या मैन्युअली। Microsoft अद्यतन कैटलॉग वेबसाइट से नवीनतम संचयी Windows अद्यतन डाउनलोड और स्थापित करें जैसा कि ऊपर दिखाया गया है। यदि MSU अद्यतन स्थापित करते समय त्रुटि "अपडेट आपके कंप्यूटर पर लागू नहीं होता" प्रकट होती है, तो ऊपर दिए गए लिंक का उपयोग करके लेख पढ़ें।
Windows XP/Windows Server 2003 के लिए जो अब समर्थित नहीं हैं, आपको Windows Embedded POSReady 2009 के लिए अद्यतन स्थापित करने की आवश्यकता है। उदाहरण के लिए: https://support.microsoft.com/en-us/help/4056564।
अद्यतन स्थापित करने और सर्वर रीबूट करने के बाद, क्लाइंट पर नीति को अक्षम करना न भूलें (या तो इसे बल अद्यतन क्लाइंट पर स्विच करें), या AllowEncryptionOracle रजिस्ट्री पैरामीटर का मान 0 पर वापस करें। इस मामले में, आपका कंप्यूटर CredSSP असुरक्षित होस्ट से कनेक्ट होने और भेद्यता के शोषण के जोखिम में नहीं होगा।
REG ADD HKLM\SOFTWARE\Microsoft\Windows\CurrentVersion\Policies\System\CredSSP\Parameters /v AllowEncryptionOracle /t REG_DWORD /d 0
एक और परिदृश्य है जिसमें अद्यतन आपके कंप्यूटर पर स्थापित नहीं हैं। उदाहरण के लिए, RDP सर्वर अद्यतन किया गया है, लेकिन इसमें एक नीति है जो कमजोर संस्करण के CredSSP (बल अद्यतन क्लाइंट नीति सेटिंग) वाले कंप्यूटर से RDP कनेक्शन को ब्लॉक करती है। इस मामले में, आपको RDP कनेक्शन त्रुटि "यह CredSSP एन्क्रिप्शन ओरेकल उपचार के कारण हो सकता है" भी दिखाई देगी।
PSWindowsUpdate मॉड्यूल या PowerShell कंसोल में WMI कमांड का उपयोग करके अपने कंप्यूटर पर Windows अद्यतन की अंतिम स्थापना तिथि जांचें:
gwmi win32_quickfixengineering |sort installedon -desc
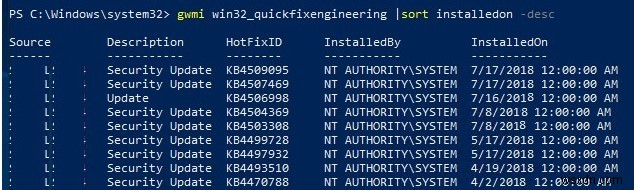
यह उदाहरण दिखाता है कि नवीनतम Windows सुरक्षा अद्यतन 17 जून, 2018 को स्थापित किए गए थे। अपने Windows संस्करण के लिए नए MSU संचयी अद्यतन फ़ाइल डाउनलोड और स्थापित करें (ऊपर देखें)।