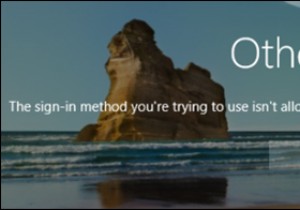
यदि आप विंडोज में लॉगऑन करने का प्रयास करते समय साइन-इन विधि अनुमत नहीं है त्रुटि देखते हैं, तो इसका मतलब है कि परिणामी ग्रुप पॉलिसी सेटिंग्स वर्तमान उपयोगकर्ता खाते के लिए स्थानीय साइन-इन को रोकती हैं। अक्सर यह त्रुटि तब दिखाई देती है जब आप गेस्ट खाते का उपयोग करके कंप्यूटर में साइन इन करने का प्रयास करते हैं या डोमेन कंट्रोलर पर डोमेन एडमिनिस्ट्रेटर विशेषाधिकारों के बिना उपयोगकर्ता खाते का उपयोग करते हैं। हालांकि, अन्य कारण भी हो सकते हैं।
आप जिस साइन-इन विधि का उपयोग करने का प्रयास कर रहे हैं, उसकी अनुमति नहीं है। अधिक जानकारी के लिए, अपने नेटवर्क एडमिनिस्ट्रेटर से संपर्क करें।
उपयोगकर्ताओं और समूहों की सूची जिन्हें कंप्यूटर पर इंटरैक्टिव रूप से साइन-इन करने की अनुमति है, GPO का उपयोग करके कॉन्फ़िगर की जाती है।
- लोकल ग्रुप पॉलिसी एडिटर (
gpedit.msc) खोलें; - कंप्यूटर कॉन्फ़िगरेशन -> विंडोज सेटिंग्स -> सुरक्षा सेटिंग्स -> स्थानीय नीतियां -> उपयोगकर्ता अधिकार असाइनमेंट पर जाएं;
- नीतियों की सूची में स्थानीय रूप से लॉगऑन करने की अनुमति दें ढूंढें;
- नीति में उन समूहों और उपयोगकर्ताओं की सूची होती है जिन्हें कंप्यूटर पर स्थानीय रूप से साइन इन करने की अनुमति होती है। ऑपरेटिंग सिस्टम और कंप्यूटर की भूमिका के आधार पर, स्थानीय रूप से साइन-इन करने की अनुमति वाले समूहों की सूची भिन्न हो सकती है। उदाहरण के लिए, विंडोज 10 चलाने वाले वर्कस्टेशन्स और विंडोज सर्वर 2022, 2019, 2016 चलाने वाले सर्वर्स पर स्थानीय साइन-इन की अनुमति निम्न उपयोगकर्ता समूहों के लिए होती है:
- Administrators
- Backup Operators
- Users
- Account Operators
- Administrators
- Backup Operators
- Print Operators
- Server Operators
- आप अन्य उपयोगकर्ताओं या समूहों के लिए स्थानीय साइन-इन की अनुमति दे सकते हैं। ऐसा करने के लिए, उपयोगकर्ता या समूह जोड़ें पर क्लिक करें और उन उपयोगकर्ताओं का चयन करें जिन्हें आप जोड़ना चाहते हैं। उदाहरण के लिए, आप गैर-एडमिन उपयोगकर्ताओं को डिवाइस पर लॉगऑन करने से रोकते हैं। ऐसा करने के लिए, बस नीति सेटिंग्स से Users समूह को हटा दें;
- परिवर्तन करने के बाद,
gpupdate /forceकमांड का उपयोग करके ग्रुप पॉलिसी सेटिंग्स अपडेट करें (रीबूट की आवश्यकता नहीं)।
एक्टिव डायरेक्टरी डोमेन कंट्रोलर भूमिका (ADDS) वाले विंडोज सर्वर चलाने वाले सर्वर्स पर, इंटरैक्टिव साइन-इन की अनुमति निम्न समूहों के लिए होती है:
उसी GPO अनुभाग में विंडोज में स्थानीय इंटरैक्टिव साइन-इन को रोकने के लिए एक और नीति है। नीति को स्थानीय रूप से लॉगऑन अस्वीकार करें कहा जाता है। मेरे मामले में, गेस्ट खाते के तहत अनाम स्थानीय लॉगऑन कंप्यूटर पर अस्वीकार है।
आप एक विशिष्ट समूह (या उपयोगकर्ता) को इस नीति में जोड़कर कंप्यूटर पर स्थानीय रूप से लॉगऑन करने से रोक सकते हैं। चूंकि स्थानीय रूप से लॉगऑन अस्वीकार करें नीति की प्राथमिकता स्थानीय रूप से लॉगऑन करने की अनुमति दें से अधिक है, उपयोगकर्ता निम्न त्रुटि के साथ कंप्यूटर पर लॉगऑन नहीं कर पाएंगे:
साइन-इन विधि अनुमत नहीं है।
विंडोज डोमेन में विशेषाधिकार प्राप्त एडमिनिस्ट्रेटर खातों को सुरक्षित करने की सर्वोत्तम प्रथाओं में से एक है डोमेन एडमिनिस्ट्रेटर खातों के तहत वर्कस्टेशन्स और सर्वर्स पर स्थानीय लॉगऑन को अस्वीकार करना। ऐसा करने के लिए, डोमेन एडमिन्स समूह के लिए स्थानीय रूप से लॉगऑन अस्वीकार करें नीति को डोमेन कंट्रोलर्स को छोड़कर सभी OUs पर असाइन करें। उसी तरह, आपको स्थानीय खातों के तहत साइन-इन को अस्वीकार करने की आवश्यकता है।
डोमेन वातावरण में, एक कंप्यूटर को कई GPOs असाइन किए जा सकते हैं। इसलिए स्थानीय साइन-इन की अनुमति देने वाली नीतियों को प्राप्त करने के लिए, आपको परिणामी नीति सेटिंग्स की जांच करने की आवश्यकता है। आप अपने कंप्यूटर पर परिणामी GPO सेटिंग्स प्राप्त करने के लिए rsop.msc कंसोल या gpresult टूल का उपयोग कर सकते हैं।
ध्यान दें कि उपयोगकर्ता इंटरैक्टिव RDP सत्रों का उपयोग करके विंडोज डिवाइस से कनेक्ट कर सकते हैं (यदि उस डिवाइस पर RDP सक्षम है) भले ही स्थानीय लॉगऑन अस्वीकार हो। जिन उपयोगकर्ताओं को रिमोट डेस्कटॉप के माध्यम से लॉगइन करने की अनुमति है, उनकी सूची उसी GPO अनुभाग में रिमोट डेस्कटॉप सेवाओं के माध्यम से लॉगऑन करने की अनुमति दें विकल्प का उपयोग करके सेट की जाती है।
"आप जिस साइन-इन विधि का उपयोग करने का प्रयास कर रहे हैं, उसकी अनुमति नहीं है" त्रुटि का एक और कारण यह है कि जब AD में LogonWorkstations उपयोगकर्ता विशेषता में उपयोगकर्ता के लॉगऑन करने के लिए अनुमत कंप्यूटर्स की सूची प्रतिबंधित होती है (यहां और पढ़ें)। Get-ADUser पावरशेल cmdlet का उपयोग करके, आप उन कंप्यूटर्स की सूची प्रदर्शित कर सकते हैं जिन पर एक उपयोगकर्ता को लॉगऑन करने की अनुमति है (डिफ़ॉल्ट रूप से, सूची खाली होती है):
(Get-ADUser maxbak -Properties LogonWorkstations).LogonWorkstations
कुछ मामलों में, आप किसी उपयोगकर्ता को डोमेन कंट्रोलर/विंडोज सर्वर होस्ट्स पर RDP या स्थानीय रूप से लॉगऑन करने की अनुमति दे सकते हैं। अपने सर्वर पर स्थानीय नीति स्थानीय रूप से लॉगऑन करने की अनुमति दें में उपयोगकर्ता खाता जोड़ना पर्याप्त है। वैसे भी, यह उपयोगकर्ता को लोकल एडमिनिस्ट्रेटर्स समूह में जोड़ने से बेहतर होगा। हालांकि, सुरक्षा कारणों से RODC डोमेन कंट्रोलर का उपयोग करना और भी बेहतर है।
आप ntrights का उपयोग करके स्थानीय लॉगऑन की अनुमति भी दे सकते हैं (यह टूल कुछ पुराने एडमिन पैक संस्करणों में शामिल था)। उदाहरण के लिए, डोमेन समूह के लिए स्थानीय लॉगऑन की अनुमति देने के लिए, नीचे दी गई कमांड चलाएं:
ntrights +r SeInteractiveLogonRight -u "GroupName"
स्थानीय लॉगऑन को अस्वीकार करने के लिए:
ntrights -r SeInteractiveLogonRight -u "UserName"