लेखक: Konstantinos Tsoukalas, अंतिम अद्यतन: 24 अप्रैल, 2026
यदि आप Intune में डिवाइस नामांकित करने में असमर्थ हैं या Windows 11 PC पर Microsoft 365 वर्क या स्कूल अकाउंट जोड़ने में असमर्थ हैं क्योंकि "Device management could not be enabled" त्रुटि त्रुटि कोड "80192EE7" या "-2145833241" के साथ आ रही है, तो नीचे पढ़कर समस्या को ठीक करें।
लक्षण: Microsoft 365 ऐप्स में साइन इन करने का प्रयास करते समय, या किसी डिवाइस को Intune में नामांकित करने का प्रयास करते समय, या Windows 11 वर्कस्टेशन पर वर्क या स्कूल अकाउंट जोड़ने का प्रयास करते समय, निम्न त्रुटि दिखाई देती है: "Your account was not set up because device management could not be enabled. This device might not be able to access some resources, such as Wi-Fi, VPN, and email, त्रुटि कोड के साथ: 80192EE7, -2145833241 या 0x80180002।
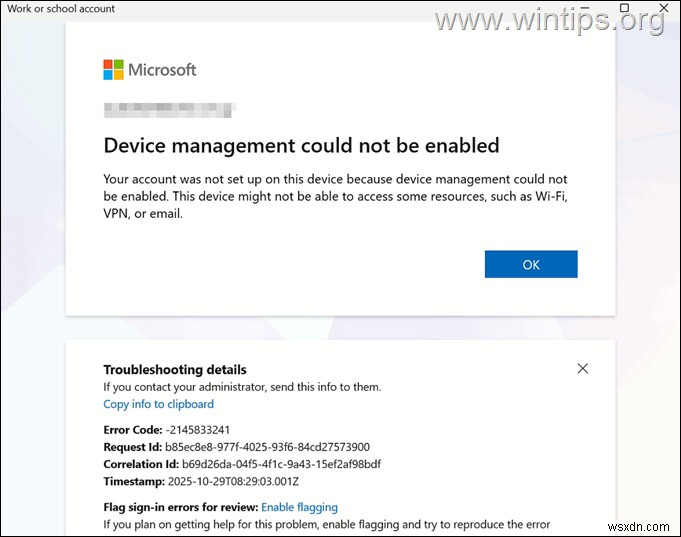
Microsoft 365 त्रुटि 'Device management could not be enabled' का क्या कारण है?
त्रुटि "Your account wasn't set up because device management couldn't be enabled" आमतौर पर Microsoft 365 अकाउंट में साइन अप करते समय दिखाई देती है और निम्नलिखित कारणों में से एक के लिए होती है:
- Microsoft Intune MDM पर ऑटो-नामांकन की अनुमति नहीं है।
- जब संगठन पर Windows Information Protection (WIP) उपयोग नहीं किया जाता है।
- Auto MDM Enrollment ग्रुप पॉलिसी Local AD में Enabled नहीं है। (हाइब्रिड वातावरण के लिए)
इस गाइड में Intune में डिवाइस नामांकित करते समय या Microsoft 365 डेस्कटॉप ऐप्स में साइन इन करते समय 'Device management could not be enabled' त्रुटि को ठीक करने के लिए विस्तृत निर्देश हैं।
Microsoft 365 अकाउंट में साइन इन करते समय या Windows डिवाइस को Intune में नामांकित करते समय त्रुटि(यों) 80192EE7, -2145833241 या 0x80180002 को कैसे ठीक करें।
चरण 1. Microsoft Intune पर ऑटो नामांकन सक्षम करें और WIP अक्षम करें।
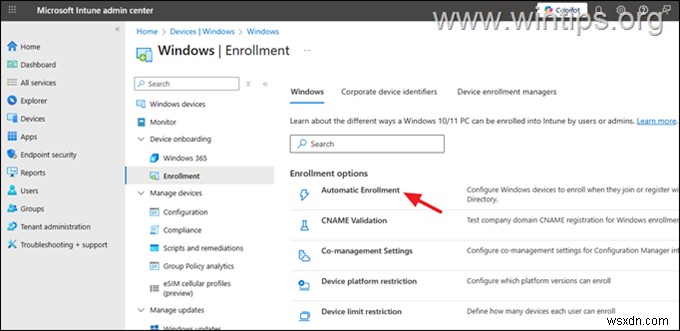
1. Intune एडमिन सेंटर > Devices > Windows > Enrollment पर नेविगेट करें और Automatic Enrollment खोलें।
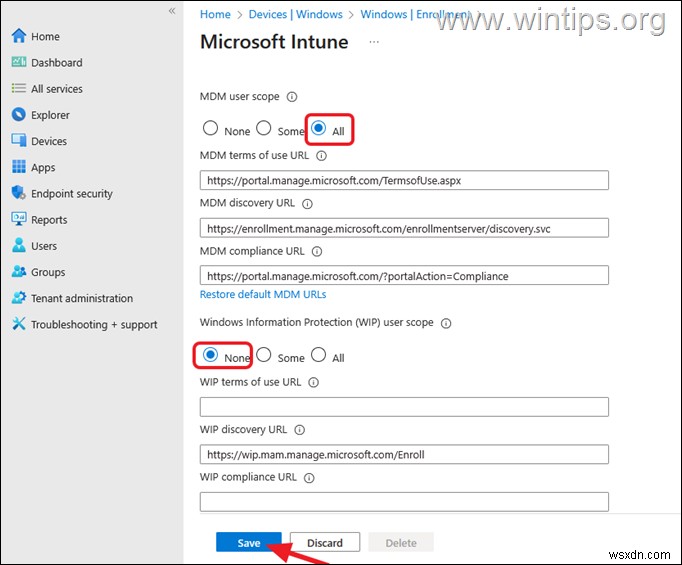
2. यहां ऑटो MDM नामांकन सक्षम करने के लिए निम्नलिखित परिवर्तन करें और Save पर क्लिक करें:
MDM user scope को All पर सेट करें ताकि सभी यूजर्स डिवाइस नामांकित कर सकें।
Windows Information Protection (WIP) user scope को None पर सेट करें।
3. कुछ मिनट प्रतीक्षा करें और फिर डिवाइस पर Microsoft अकाउंट जोड़ने का फिर से प्रयास करें। यदि यह फिर से विफल होता है, तो चरण-2 पर जारी रखें।
चरण 2. स्थानीय AD में ग्रुप पॉलिसी का उपयोग करके स्वचालित MDM नामांकन सक्षम करें (HYBRID JOIN)।
ऑन-प्रिमाइसेस डोमेन डिवाइस को Intune में नामांकित करने में सक्षम होने के लिए, आपको ग्रुप पॉलिसी के माध्यम से स्वचालित MDM नामांकन की अनुमति देनी होगी। ऐसा करने के लिए:
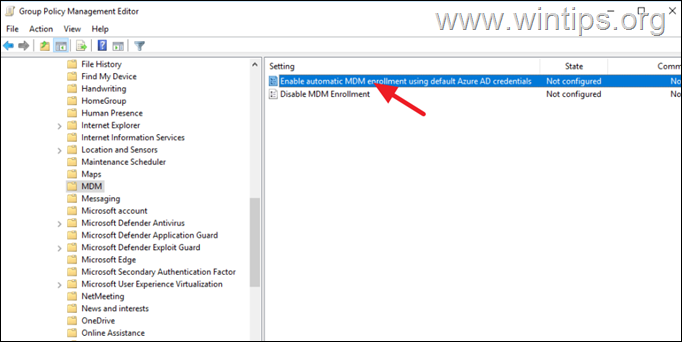
1. अपने डोमेन कंट्रोलर पर Group Policy Management Editor खोलें और नेविगेट करें:
- Computer Configuration > Administrative Templates > Windows Components > MDM
2. Enable automatic MDM enrolment using default Azure AD credentials पॉलिसी खोलें।*
* नोट: यदि "Enable automatic MDM enrolment using default Azure AD credentials" पॉलिसी वहां नहीं है, तो इसे जोड़ने के तरीके पर निम्नलिखित लेखों के निर्देश देखें।
- How to Automatically Enroll Active Directory devices in Intune using Group Policy.
- Enroll a Windows device automatically using Group Policy.
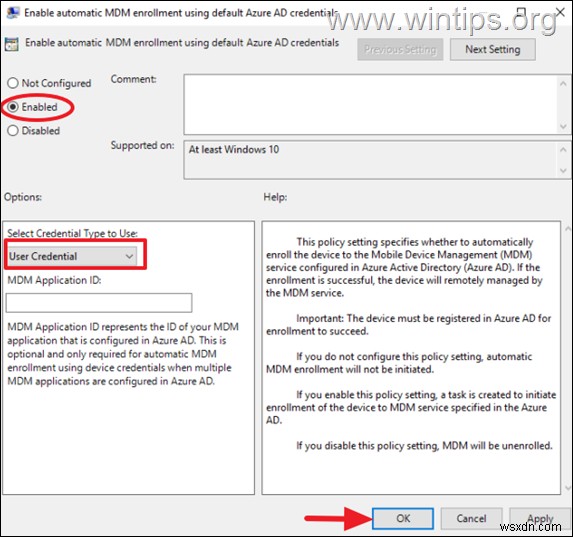
3. पॉलिसी को Enabled पर सेट करें और नीचे नामांकन के लिए उपयोग करने के लिए क्रेडेंशियल प्रकार के रूप में User Credential चुनें।
4. Group Policy Editor बंद करें और पॉलिसी लागू करने के लिए "gpupdate /force" कमांड चलाएं।
5. अपने Microsoft 365 अकाउंट को डिवाइस में जोड़ने का फिर से प्रयास करें।
बस इतना ही! मुझे बताएं कि क्या इस गाइड ने आपकी मदद की है अपने अनुभव के बारे में टिप्पणी छोड़कर। कृपया इस गाइड को लाइक और शेयर करें ताकि दूसरों की मदद हो सके।
अक्सर पूछे जाने वाले प्रश्न
Microsoft 365 में साइन इन करते समय 'Device management could not be enabled' त्रुटि का कारण क्या है?
यह त्रुटि आमतौर पर निम्नलिखित कारणों से होती है: Microsoft Intune MDM पर ऑटो-नामांकन की अनुमति नहीं है, संगठन में Windows Information Protection (WIP) का उपयोग नहीं किया जाता है, या स्थानीय Active Directory वातावरण में Auto MDM Enrollment ग्रुप पॉलिसी सक्षम नहीं है।
Windows 11 पर Microsoft 365 अकाउंट जोड़ते समय 'Device management could not be enabled' त्रुटि को कैसे ठीक कर सकते हैं?
आप Intune एडमिन सेंटर के माध्यम से डिवाइस के लिए ऑटो-नामांकन सक्षम करके और यह सुनिश्चित करके कि WIP 'None' पर सेट है, इस त्रुटि को ठीक कर सकते हैं। इसके अतिरिक्त, हाइब्रिड वातावरण में, स्थानीय AD में ग्रुप पॉलिसी का उपयोग करके स्वचालित MDM नामांकन सक्षम करें, पॉलिसी को 'Enabled' पर सेट करें, और क्रेडेंशियल प्रकार के रूप में 'User Credential' चुनें।
Intune में ऑटो-नामांकन सक्षम करने के बाद Microsoft 365 अकाउंट जोड़ने में असमर्थ होने पर मुझे क्या करना चाहिए?
यदि ऑटो-नामांकन सक्षम करने के बाद अकाउंट जोड़ना विफल होता है, तो स्थानीय AD में ग्रुप पॉलिसी का उपयोग करके स्वचालित MDM नामांकन सक्षम करने के लिए आगे बढ़ें। 'Enable automatic MDM enrollment using default Azure AD credentials' पॉलिसी कॉन्फिगर करें, इसे 'Enabled' पर सेट करें, और 'User Credential' चुनें। फिर 'gpupdate /force' कमांड चलाएं और फिर से प्रयास करें।
क्या Microsoft Intune में Windows डिवाइस को मैन्युअल रूप से नामांकित करने की कोई विधि है?
हां, आप Settings > Accounts > Access work or School पर जाकर, फिर 'Add a work or school account' के आगे 'Connect' पर क्लिक करके डिवाइस को मैन्युअल रूप से नामांकित कर सकते हैं। Intune में नामांकन पूरा करने के लिए Microsoft 365 अकाउंट क्रेडेंशियल दर्ज करें।
यदि यह लेख आपके लिए उपयोगी था, तो कृपया दान करके हमारा समर्थन करने पर विचार करें। यहां तक कि $1 भी हमारे लिए दूसरों की मदद जारी रखते हुए इस साइट को मुफ्त रखने के प्रयास में बहुत बड़ा अंतर ला सकता है:
- लेखक
- हाल के पोस्ट
Konstantinos Wintips.org के संस्थापक और प्रशासक हैं। 1995 से वह व्यक्तियों और बड़ी कंपनियों को कंप्यूटर और नेटवर्क विशेषज्ञ के रूप में IT सहायता प्रदान करते हैं। वह Windows या अन्य Microsoft उत्पादों (Windows Server, Office, Microsoft 365, आदि) से संबंधित समस्याओं को हल करने में विशेषज्ञ हैं।
Konstantinos Tsoukalas के नवीनतम पोस्ट (सभी देखें)