लेखक: Konstantinos Tsoukalas, अंतिम अद्यतन: 24 अप्रैल, 2026
इस गाइड में आप सीखेंगे कि कैसे आप ऑन-प्रिमाइसेस Active Directory (AD) डोमेन-जॉइन्ड डिवाइस को Intune में नामांकित कर सकते हैं ताकि उन्हें केंद्रीय रूप से प्रबंधित किया जा सके।
यदि आपका ऑन-प्रिमाइसेस Active Directory Microsoft Entra Connect (उर्फ "Azure AD Connect") के माध्यम से Microsoft Entra ID के साथ एकीकृत है, तो कई Windows डिवाइस को प्रबंधित करना तब बहुत आसान होता है जब वे स्वचालित रूप से Microsoft Intune में नामांकित होते हैं।
MDM ऑटो-नामांकन के साथ, आपके डोमेन में यूजर्स अपने Microsoft 365 कॉर्पोरेट अकाउंट से अपने Windows PC में साइन इन करेंगे और उनका डिवाइस केंद्रीकृत प्रबंधन के लिए Intune में स्वचालित रूप से नामांकित हो जाएगा।
Active Directory (AD) Windows डिवाइस को Intune में स्वचालित रूप से कैसे नामांकित करें।
पूर्वापेक्षा: आपका ऑन-प्रिमाइसेस AD पहले से ही Microsoft Entra Connect (उर्फ "Azure AD Connect") के साथ Microsoft Entra ID के साथ सिंक्रनाइज़ है।
चरण 1. ग्रुप पॉलिसी में डिफ़ॉल्ट Azure क्रेडेंशियल्स का उपयोग करके स्वचालित MDM नामांकन सक्षम करें।
1. Server Manager पर, Tools पर जाएं और Group Policy Management खोलें।
2. एक नया Group Policy Object (GPO) बनाएं और इसे अपने डोमेन या उस संगठनात्मक इकाई (OU) से लिंक करें जिसमें वे यूजर्स और/या डिवाइस हैं जिन्हें आप Microsoft Entra ID के साथ सिंक्रनाइज़ करना चाहते हैं।
3. नया Group Policy Management Editor खोलें (Edit करें), और नेविगेट करें:
- Computer Configuration > Administrative Templates > Windows Components > MDM
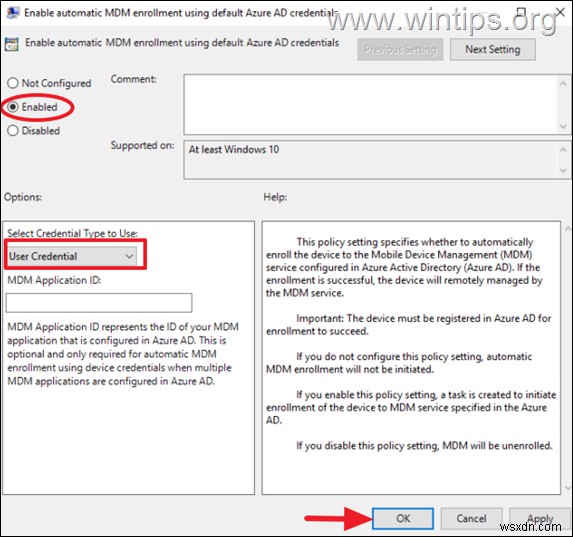
4. Enable automatic MDM enrolment using default Azure AD credentials पॉलिसी खोलें।*
* नोट: यदि "Enable automatic MDM enrolment using default Azure credentials" पॉलिसी गायब है, तो नीचे दिए गए निर्देश देखें कि इसे कैसे जोड़ें।
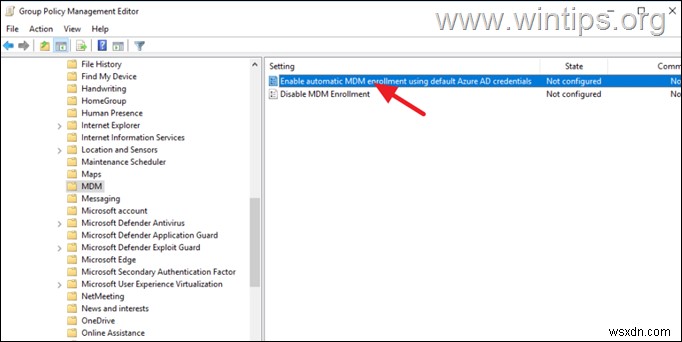
5. पॉलिसी को Enabled पर सेट करें और नीचे नामांकन के लिए उपयोग करने के लिए क्रेडेंशियल प्रकार के रूप में User Credential चुनें। Apply > OK पर क्लिक करें और फिर ग्रुप पॉलिसी एडिटर बंद करें।
6. पॉलिसी लागू करने के लिए "gpupdate /force" कमांड चलाएं और चरण-2 पर जारी रखें।
"Enable automatic MDM enrolment using default Azure AD credentials" पॉलिसी कैसे जोड़ें यदि यह गायब है।
1. डोमेन वर्कस्टेशन पर इंस्टॉल किए गए नवीनतम Windows संस्करण के अनुसार, नीचे दिए गए लिंक से Administrative Templates (.admx) पैकेज डाउनलोड करें:
- Windows 11, version 25H2
- Windows 11, version 24H2
- Windows 11, version 23H2
- Windows 11, version 22H2
- Windows 10, version 22H2
2. फिर डोमेन कंट्रोलर पर डाउनलोड किए गए पैकेज को इंस्टॉल करें।
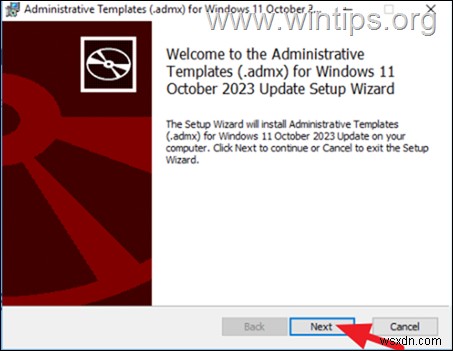
3. इंस्टॉलेशन के बाद, उस पथ पर नेविगेट करें जहां ADMX टेम्प्लेट इंस्टॉल हैं।*
* उदा. यदि आपने "Windows 11 (23H2)" admx टेम्प्लेट इंस्टॉल किए हैं, तो नेविगेट करें:
- C:\Program Files (x86)\Microsoft Group Policy\Windows 11 October 2023 Update (23H2)\
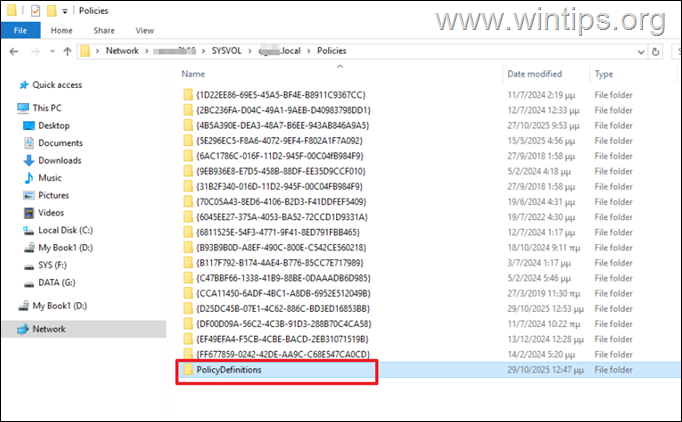
4. "PolicyDefinitions" फोल्डर को निम्न स्थान पर कॉपी करें:
- \\server-name\SYSVOL\domain-name.local\Policies\
5. पूरा होने पर, SYSVOL DFSR रिप्लिकेशन पूरा होने तक प्रतीक्षा करें (यह समान साइट में डोमेन कंट्रोलर के लिए लगभग ~15 सेकंड लेता है) और फिर स्वचालित MDM नामांकन सक्षम करने के लिए ऊपर चरण-1 पर निर्देशों का पालन करें।
चरण 2. Microsoft Intune एडमिन सेंटर में स्वचालित नामांकन सक्षम करें।
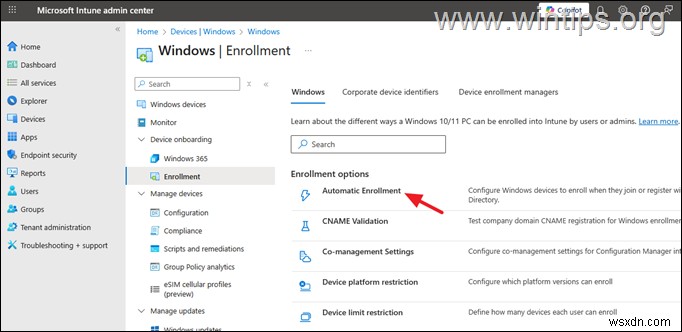
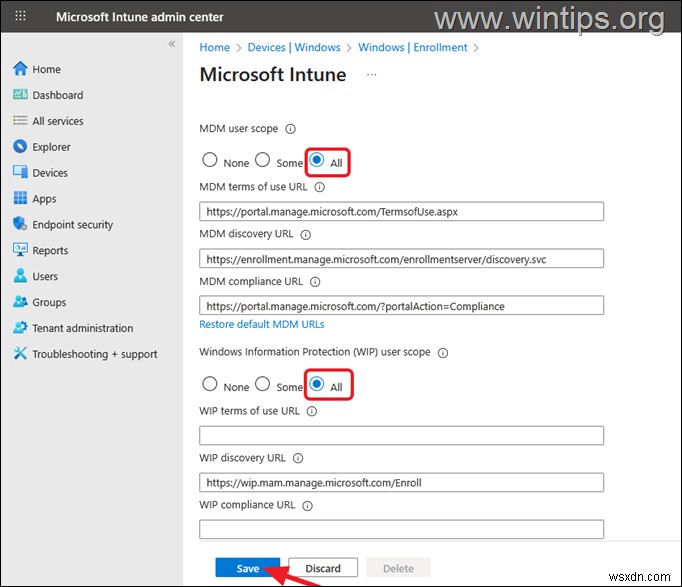
1. Intune एडमिन सेंटर > Devices > Windows > Enrollment पर नेविगेट करें और Automatic Enrollment खोलें।
2. MDM user scope को All और Windows Information Protection (WIP) को All* पर सेट करें और Save* पर क्लिक करें।
* नोट: यदि Windows डिवाइस के नामांकन के दौरान (चरण-3), आपको त्रुटि "Device Management could not be enabled" "Error code: -2145833241 or 80192EE7" के साथ प्राप्त होती है, तो Windows Information Protection (WIP) को None पर सेट करें और डिवाइस को फिर से नामांकित करने का प्रयास करें।
चरण 3. Intune में डिवाइस नामांकन सत्यापित करें।
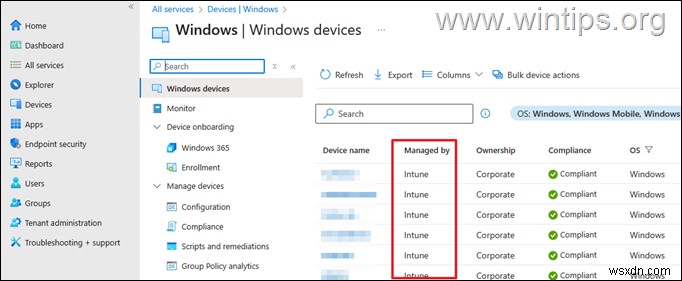
उपरोक्त कार्रवाइयां करने के बाद, Microsoft Entra ID (उर्फ "Azure AD Connect" टूल के माध्यम से) के साथ सिंक्रनाइज़ किसी भी Windows डिवाइस पर, यूजर्स को अपने डिवाइस को Microsoft Intune में नामांकित करने के लिए अपने Microsoft 365 क्रेडेंशियल दर्ज करने के लिए प्रेरित किया जाएगा।
इसलिए, Azure AD सिंक्रनाइज़ेशन सर्विस के फिर से चलने तक प्रतीक्षा करें, और सिंक्रनाइज़ेशन के बाद, Intune एडमिन सेंटर > Devices > Windows Devices पर नेविगेट करें यह सत्यापित करने के लिए कि डिवाइस Intune द्वारा नामांकित और प्रबंधित है।
अतिरिक्त सहायता:
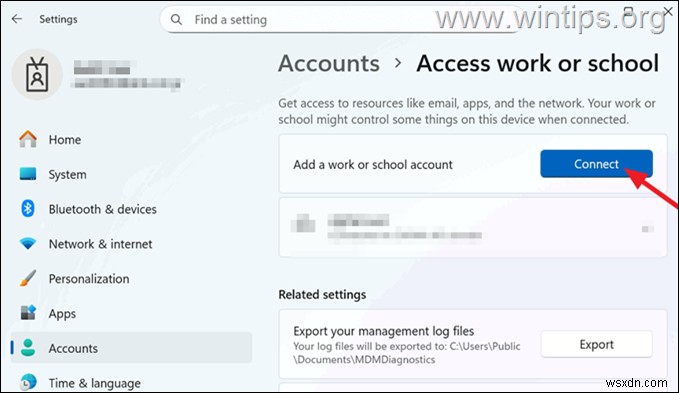
1. Windows 11/10 डिवाइस को Intune में मैन्युअल रूप से नामांकित करने के लिए:
Settings > Accounts > Access work or School पर जाएं और Add a work or school account के आगे Connect पर क्लिक करें। फिर Intune में डिवाइस नामांकित करने के लिए Microsoft 365 अकाउंट क्रेडेंशियल दर्ज करें।
2. यदि कोई डिवाइस सिंक्रनाइज़ेशन से पहले Microsoft Entra में पहले से पंजीकृत है, तो आमतौर पर सिंक्रनाइज़ेशन के बाद इसे "Microsoft Entra hybrid joined" डिवाइस के रूप में दिखाया जाएगा।
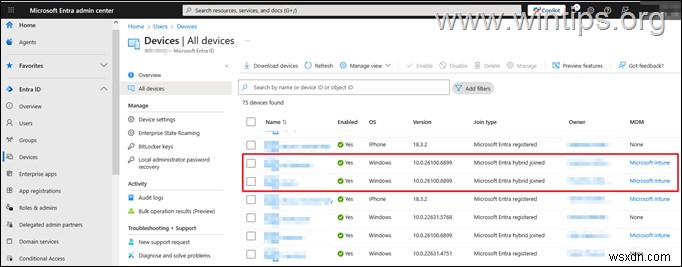
यदि ऐसा नहीं होता है, और आप डिवाइस को अभी भी "Microsoft Entra registered" के रूप में सूचीबद्ध देखते हैं या Microsoft Entra ID में दो बार सूचीबद्ध (एक बार "Registered" के रूप में और एक बार "Hybrid joined" के रूप में), तो प्रभावित वर्कस्टेशन पर निम्न कार्य करें:
1. Command Prompt as Administrator खोलें और नीचे दी गई कमांड दें:
- dsregcmd.exe /leave
2. कंप्यूटर को Restart करें और फिर अपना वर्क या स्कूल अकाउंट फिर से जोड़ें।
बस इतना ही! मुझे बताएं कि क्या इस गाइड ने आपकी मदद की है अपने अनुभव के बारे में टिप्पणी छोड़कर। कृपया इस गाइड को लाइक और शेयर करें ताकि दूसरों की मदद हो सके।
अक्सर पूछे जाने वाले प्रश्न
ऑन-प्रिमाइसेस AD डिवाइस को Intune में स्वचालित रूप से नामांकित करने के लिए पूर्वापेक्षा क्या है?
आपका ऑन-प्रिमाइसेस Active Directory Microsoft Entra Connect (उर्फ 'Azure AD Connect') का उपयोग करके Microsoft Entra ID के साथ सिंक्रनाइज़ होना चाहिए।
Windows डिवाइस के लिए स्वचालित MDM नामांकन कैसे सक्षम कर सकते हैं?
एक नया Group Policy Object बनाने और कॉन्फिगर करने के लिए Group Policy Management का उपयोग करें जिसमें 'Enable automatic MDM enrolment using default Azure AD credentials' पॉलिसी हो, इसे Enabled पर सेट करें और नामांकन के लिए क्रेडेंशियल प्रकार के रूप में User Credential चुनें, फिर पॉलिसी लागू करें।
यदि 'Enable automatic MDM enrolment using default Azure credentials' पॉलिसी गायब है तो मुझे क्या करना चाहिए?
डोमेन वर्कस्टेशन पर Windows संस्करण के अनुसार नवीनतम Administrative Templates (.admx) पैकेज डाउनलोड और इंस्टॉल करें, फिर 'PolicyDefinitions' फोल्डर को अपने डोमेन कंट्रोलर पर उपयुक्त SYSVOL स्थान पर कॉपी करें।
मैं कैसे सत्यापित कर सकता हूं कि Windows डिवाइस Intune में नामांकित है?
स्वचालित नामांकन सक्षम करने और Microsoft Entra ID के साथ सिंक करने के बाद, Intune एडमिन सेंटर > Devices > Windows Devices पर नेविगेट करें ताकि पुष्टि हो सके कि डिवाइस Intune द्वारा नामांकित और प्रबंधित है।
यदि यह लेख आपके लिए उपयोगी था, तो कृपया दान करके हमारा समर्थन करने पर विचार करें। यहां तक कि $1 भी हमारे लिए दूसरों की मदद जारी रखते हुए इस साइट को मुफ्त रखने के प्रयास में बहुत बड़ा अंतर ला सकता है:
- लेखक
- हाल के पोस्ट
Konstantinos Wintips.org के संस्थापक और प्रशासक हैं। 1995 से वह व्यक्तियों और बड़ी कंपनियों को कंप्यूटर और नेटवर्क विशेषज्ञ के रूप में IT सहायता प्रदान करते हैं। वह Windows या अन्य Microsoft उत्पादों (Windows Server, Office, Microsoft 365, आदि) से संबंधित समस्याओं को हल करने में विशेषज्ञ हैं।
Konstantinos Tsoukalas के नवीनतम पोस्ट (सभी देखें)