व्यक्तियों और बड़े संस्थानों — जिनमें अमेरिकी सेना भी शामिल है — के खिलाफ परिष्कृत साइबर हमलों की निरंतर बौछार यह रेखांकित करती है कि तेजी से बढ़ते खतरे न केवल उपभोक्ताओं को बल्कि सबसे अधिक संसाधन-संपन्न और संरक्षित संगठनों को भी खतरे में डालते हैं। नवीनतम वायरस और मैलवेयर के बारे में और जानें, क्यों घोटाले और फ़िशिंग हमले लगातार हमले के वैक्टर के रूप में उभरे हैं, और कैसे AI खतरे के परिदृश्य को बदल रहा है।
2024 में वर्तमान कंप्यूटर वायरस, मैलवेयर, और अन्य खतरे
खतरे का परिदृश्य लगातार विकसित हो रहा है क्योंकि साइबर अपराधी आधुनिक कंप्यूटर वायरस और अन्य मैलवेयर को डिवाइस और नेटवर्क पर लाने के नए तरीके ढूंढते हैं। लेकिन एक स्थिर बात यह है कि मैलवेयर का खतरा बढ़ता और आगे बढ़ता रहता है।
2023 में एक उल्लेखनीय विकास रैंसमवेयर में था, जिसमें मार्च के महीने ने रैंसमवेयर हमले के रिकॉर्ड तोड़ दिए, जिसमें साल-दर-साल 62% की वृद्धि हुई। यह प्रवृत्ति 2024 में व्यापक रूप से जारी रही है, जिसमें रैंसमवेयर हमले महीने-दर-महीने और साल-दर-साल सर्वकालिक उच्च स्तर पर हैं।
लेकिन जबकि रैंसमवेयर साइबर अपराध से लाभ कमाने के हैकर्स के पसंदीदा तरीकों में से एक हो सकता है, अन्य प्रकार के मैलवेयर एक निरंतर अभिशाप बने हुए हैं, और ट्रोजन और ड्राइव-बाय डाउनलोड सहित तेजी से परिष्कृत हमले के वैक्टर सभी प्रकार के मैलवेयर के खिलाफ बचाव को कठिन बनाते हैं।
2024 में ध्यान देने योग्य शीर्ष कंप्यूटर मैलवेयर खतरे यहां दिए गए हैं:
RaaS
LockBit 3.0
8Base
SocGholish
Clop
Akira
Windows Update Ransomware (Cyborg)
1. RaaS
अतीत में, रैंसमवेयर उन बुरे अभिनेताओं तक सीमित था जिनके पास अपना सॉफ़्टवेयर बनाने का ज्ञान और क्षमता थी। रैंसमवेयर एज़ ए सर्विस (RaaS) के उदय के साथ यह बदल गया है। अब कोई भी "पेशेवरों" को अपने लिए परिष्कृत हमले करने के लिए भुगतान कर सकता है।
RaaS एक चिंताजनक प्रवृत्ति है क्योंकि यह कम या बिना अनुभव वाले हैकर्स के लिए परिष्कृत मैलवेयर टूल उपलब्ध कराता है, जिससे रैंसमवेयर हमले अधिक व्यापक और अप्रत्याशित हो जाते हैं। जैसे-जैसे मैलवेयर तक पहुंच का यह नया स्तर विकसित होता है, RaaS समूहों द्वारा सक्षम अप्रत्याशित और अनियमित हमलों की संख्या आने वाले वर्षों में बढ़ने की उम्मीद है।
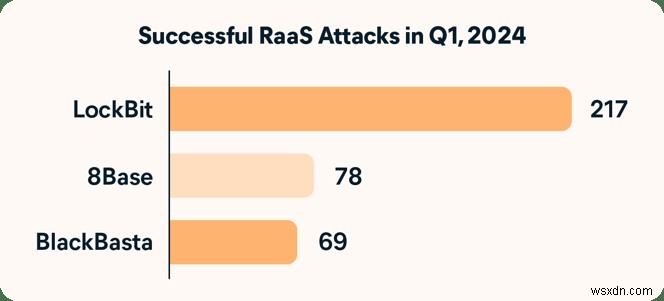
LockBit 2024 की पहली तिमाही में सबसे स्थापित और व्यापक RaaS बना रहा, जिसमें 217 घोषित सफल हमलों ने 8Base और BlackBasta — अगले दो सबसे बड़े रैंसमवेयर समूहों — द्वारा किए गए RaaS जबरन वसूली हमलों की तुलना में अधिक हमले किए।
2. LockBit 3.0
LockBit रैंसमवेयर समूह 2020 से सक्रिय है। LockBit 3.0 को समूह के मैलवेयर के पिछले संस्करणों से अलग बनाता है कि यह मॉड्यूलर बन गया है, जिसका अर्थ है कि मैलवेयर एक सिस्टम को चरणों में संक्रमित करता है, जिससे इसका पता लगाना और रोकना पुराने, कम चुपके वाले पुनरावृत्तियों की तुलना में बहुत कठिन हो जाता है।
हाल की LockBit घटनाओं पर एक नज़र:
LockBit का उपयोग Space X पार्ट्स निर्माता Maximum Industries से 3,000 ब्लूप्रिंट और स्कीमैटिक्स चुराने के लिए किया गया था।
LockBit समूह द्वारा दावा किया गया कि उन्होंने TSMC, एक सेमीकंडक्टर निर्माता, से डेटा लिया था और $70 मिलियन की फिरौती की मांग की थी।
LockBit 3.0 के एक नए सब-वेरिएंट की खोज जिसमें सेल्फ-स्प्रेडिंग विशेषताएं हैं जो पारंपरिक कंप्यूटर वायरस प्रसार की नकल करती हैं।
यूके की नेशनल क्राइम एजेंसी (NCA), FBI, और यूरोपोल द्वारा LockBit ऑपरेशन के खिलाफ एक संयुक्त व्यवधान आयोजित करने के बाद, जिसमें रैंसमवेयर समूह द्वारा उपयोग की जाने वाली वेबसाइटों को अपने कब्जे में लेना शामिल था, LockBit ने अपडेटेड एनक्रिप्टर्स का उपयोग करके नए सर्वरों से हमले शुरू किए।
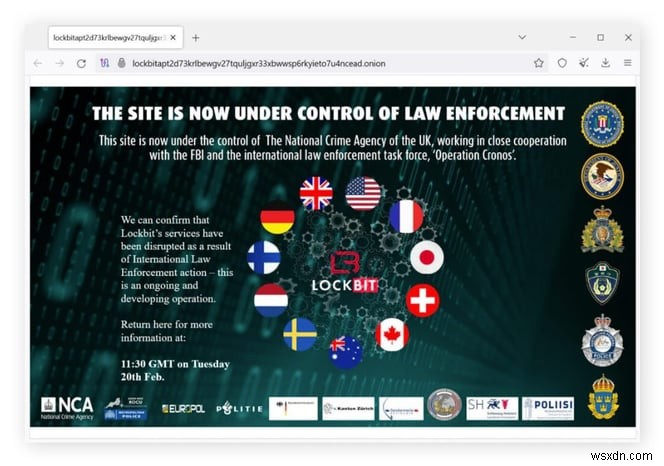 कानून प्रवर्तन एजेंसियों द्वारा जब्त की गई LockBit साइटों पर दिखाया गया संदेश। स्रोत: Avast 2024 थ्रेट रिपोर्ट और BBC।
3. 8Base
8Base रैंसमवेयर समूह मार्च 2022 से सक्रिय है, मई 2024 तक 356 से अधिक पीड़ित इसके शिकार हो चुके हैं। जून 2023 में गतिविधि में नाटकीय वृद्धि के बाद इस समूह ने महत्वपूर्ण ध्यान आकर्षित किया।
8Base डबल एक्सटॉर्शन दृष्टिकोण के साथ व्यवसायों को लक्षित करता है — फिरौती भुगतान सुरक्षित करने के लिए डेटा चुराने और एन्क्रिप्ट करने से पहले नेम-एंड-शेम रणनीति का उपयोग करना। वे एक अन्य समूह, RansomHouse, के साथ समानताएं साझा करते हैं, जिससे अफवाहें उड़ी हैं कि 8Base एक ऑफशूट है। और 8Base के पीछे के इरादों और दृष्टिकोण के बारे में अभी भी अनिश्चितता है।
4. SocGholish
2024 की शुरुआत में Windows उपयोगकर्ताओं को प्रभावित करने वाले शीर्ष दस मैलवेयर स्ट्रेन में SocGholish का 60% हिस्सा था, जो इसे वर्ष के सबसे बड़े खतरों में से एक बनाता है। इसे FakeUpdates के नाम से भी जाना जाता है, SocGholish कम से कम 2017 से मौजूद है।
यह एक डाउनलोडर है जिसे ड्राइव-बाय-डाउनलोड द्वारा वितरित किया जाता है, जहां उपयोगकर्ता अनजाने में एक समझौता की गई या दुर्भावनापूर्ण वेबसाइट से मैलवेयर डाउनलोड करता है, जिसे नकली सॉफ़्टवेयर या ब्राउज़र-अपडेट लिंक पर क्लिक करने के लिए धोखा दिया गया है।
यहां बताया गया है कि SocGholish मैलवेयर हमले आमतौर पर कैसे सामने आते हैं:
नकली ब्राउज़र अपडेट: हैकर्स दुर्भावनापूर्ण वेबसाइट बनाते हैं या वैध वेबसाइटों को समझौता करते हैं ताकि लोकप्रिय ब्राउज़रों से वास्तविक अपडेट सूचनाओं की बारीकी से नकल करने वाले नकली सॉफ़्टवेयर अपडेट अलर्ट दिखाए जा सकें।
दुर्भावनापूर्ण डाउनलोड: यदि कोई उपयोगकर्ता नकली अपडेट के झांसे में आ जाता है, तो उन्हें डाउनलोड पेज पर रीडायरेक्ट किया जाता है, और स्पष्ट रूप से हानिरहित फ़ाइल को बिना किसी और इंटरैक्शन के डाउनलोड और निष्पादित किया जाता है।
सेकेंडरी मैलवेयर: रिमोट एक्सेस ट्रोजन (RATs) जैसे सेकेंडरी मैलवेयर को तब सिस्टम को नियंत्रित करने या संवेदनशील डेटा चुराने के लिए तैनात किया जा सकता है।
5. Clop
Clop रैंसमवेयर (जिसे CLOP, Cl0p, और TA505 के नाम से भी जाना जाता है) आज डेटा सुरक्षा के लिए सबसे खतरनाक खतरों में से एक माना जाता है। यह CryptoMix का एक आधुनिक संस्करण है, जिसे पहली बार 2016 में पहचाना गया था, जो Windows PC को लक्षित करता है। रैंसमवेयर के लिए जिम्मेदार रूसी गिरोह ने कई प्रमुख डेटा उल्लंघनों पर स्वामित्व का दावा किया है, जिनमें BBC और ब्रिटिश एयरवेज पर हमले शामिल हैं।
Clop रैंसमवेयर द्वारा उत्पन्न खतरे ने 2023 में सुर्खियां बटोरीं, क्योंकि दुर्भावनापूर्ण कोड ने कई व्यवसायों, अमेरिकी संघीय सरकारी एजेंसियों, और मिनेसोटा और इलिनोइस में राज्य सरकारों को लक्षित किया। बाल्टीमोर में Johns Hopkins University और जॉर्जिया की राज्यव्यापी विश्वविद्यालय प्रणाली उसी अवधि के दौरान Clop हमलों का शिकार हुईं।
"Clop के लिए जिम्मेदार रूसी गिरोह ने कई प्रमुख डेटा उल्लंघनों पर स्वामित्व का दावा किया है, जिनमें BBC और ब्रिटिश एयरवेज पर हमले शामिल हैं।"
प्रतिक्रिया में, CISA और FBI ने Clop रैंसमवेयर गिरोह के बारे में चेतावनी प्रकाशित की, जिसमें खुलासा किया गया कि साइबर अपराधियों ने MOVEit डेटा ट्रांसफर सॉफ़्टवेयर में एक भेद्यता का फायदा उठाने के लिए SQL इंजेक्शन का उपयोग किया था। इस भेद्यता ने उन्हें सेवा द्वारा होस्ट किए गए डेटा तक पहुंचने की अनुमति दी, जिसमें सरकारी एजेंसियों और व्यक्तिगत उपयोगकर्ताओं की संवेदनशील जानकारी शामिल थी।
6. Akira
Akira फिरौती भुगतान में सैकड़ों मिलियन की मांग करने की प्रतिष्ठा के कारण बड़े पैमाने पर ध्यान आकर्षित करने वाले नवीनतम रैंसमवेयर खतरों में से एक है। इन भारी शुल्कों के कारण, कॉर्पोरेट पीड़ितों के लिए अपनी चोरी की गई डेटा को वापस देखना असंभव है — जब तक कि यह समूह की डार्क वेब साइट पर सार्वजनिक न किया जाए।
Akira एक गंभीर उभरता साइबर खतरा है और कई हाई-प्रोफाइल हमलों से जुड़ा हुआ है, जिनमें शामिल हैं:
जॉर्जिया में Mercer University पर एक बड़ा हमला।
वर्जीनिया में Middlesex County Public Schools वेबसाइट से 543 GB डेटा का बहिष्करण।
सर्वर, लॉग, और Development Bank of Southern Africa में कर्मचारियों की व्यक्तिगत जानकारी का एन्क्रिप्शन और फिरौती।
7. Windows Update Ransomware (Cyborg)
साइबर सुरक्षा के बुनियादी सिद्धांतों में से एक यह सुनिश्चित करना है कि डिवाइस नवीनतम ऑपरेटिंग सिस्टम और सॉफ़्टवेयर चला रहे हैं। लेकिन कुछ हैकर इसका फायदा उठाकर मैलवेयर युक्त फर्जी अपडेट के साथ अपने शिकार को शिकार बनाते हैं।
हालांकि Windows अपडेट रैंसमवेयर एक नया हमला वैक्टर नहीं है, नवीन रैंसमवेयर का विकास जारी है जो Microsoft जैसी प्रतिष्ठित सॉफ़्टवेयर कंपनियों से होने का दावा करने वाले नकली इंस्टॉलेशन अपडेट ईमेल का फायदा उठाते हैं।
इन हमलों में उपयोग किए जाने वाले सबसे सामान्य प्रकार के मैलवेयर में से एक को Cyborg रैंसमवेयर के रूप में जाना जाता है, रैंसमवेयर का एक काफी सामान्य रूप जो पहली बार 2019 में उभरा। एक बार सक्रिय होने पर, Cyborg लक्ष्य PC के माध्यम से स्वीप करता है, हर फ़ाइल को एन्क्रिप्ट करता है जो वह पा सकता है।
वैश्विक खतरा गतिविधि
मैलवेयर द्वारा उत्पन्न खतरे का विशाल पैमाना दुनिया भर के व्यक्तियों और संगठनों दोनों के लिए एक गंभीर चिंता का विषय है। Gen's Threat Report के अनुसार 2024 की दूसरी तिमाही से, अप्रैल-जून की अवधि में देखे गए साइबर हमलों में साल-दर-साल 46% की वृद्धि हुई, जिसमें घोटाले प्रमुख खतरे थे और ब्राउज़र और वेब प्राथमिक हमले की सतह बनाते थे।
SoSafe's Human Risk Review 2024 में व्यापक साइबर हमले की गतिविधि परिलक्षित होती है, जिसमें पाया गया कि सर्वेक्षण में शामिल आधे संगठनों ने पिछले तीन वर्षों के दौरान किसी न किसी बिंदु पर एक सफल हमले का सामना किया था। विनाशकारी, सिस्टम-स्तरीय हमलों की क्षमता 2023 के एक अध्ययन द्वारा रेखांकित की गई है जिसमें पाया गया कि सभी रैंसमवेयर हमलों में से 43% ने PowerShell को एक्सेस किया, जबकि आश्चर्यजनक रूप से 91% हमलों ने डेटा निकाला।
खतरा निजी कंपनियों और संगठनों तक सीमित नहीं है। अमेरिकी सेना सक्रिय रूप से अपने सिस्टम में मैलवेयर की खोज कर रही है जिसे चीनी अभिनेताओं द्वारा लगाया गया माना जाता है। यदि अनियंत्रित छोड़ दिया जाए, तो अमेरिकी प्रशासन के अधिकारी डरते हैं कि दुर्भावनापूर्ण कोड पावर ग्रिड, संचार प्रणाली, पानी की आपूर्ति, और अन्य महत्वपूर्ण सैन्य और नागरिक बुनियादी ढांचे को बाधित कर सकता है।
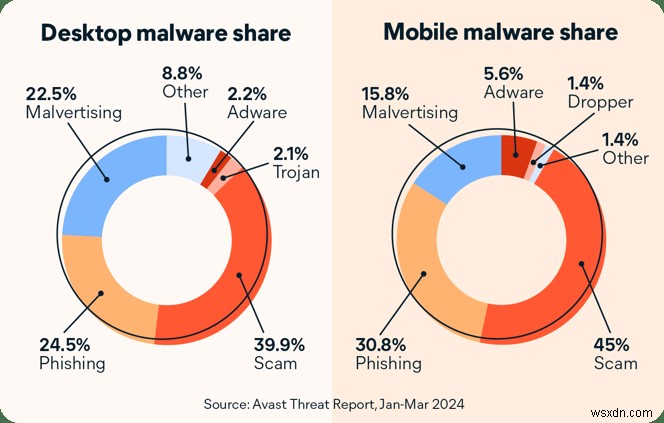
इसके अलावा, सोशल इंजीनियरिंग तकनीकें अब मोबाइल और डेस्कटॉप मैलवेयर के लिए प्राथमिक हमला वैक्टर हैं, जिसका अर्थ है कि घोटाले और फ़िशिंग संचार ट्रोजन या एडवेयर जैसे अधिक पारंपरिक मैलवेयर द्वारा उत्पन्न खतरे को ग्रहण करते हैं। दूसरे शब्दों में, सॉफ़्टवेयर कमजोरियों के बजाय, मनुष्य अब वायरस और अन्य मैलवेयर के लिए सबसे अधिक शोषित प्रवेश द्वार हैं।
अधिक के लिए, दुनिया भर में सरकारी एजेंसियों और अन्य उच्च-मूल्य लक्ष्यों को प्रभावित करने वाले महत्वपूर्ण साइबर हमलों की Center for Strategic and International Studies की टाइमलाइन देखें।
शुक्र है, नवीनतम साइबर सुरक्षा उपकरण नए और उभरते खतरों के हमलों को रोकने में मदद करने में सक्षम हैं। Avast's Threat Report के अनुसार 2024 की पहली तिमाही से, Avast ने तीन महीने की अवधि में 3 बिलियन से अधिक हमलों को ब्लॉक किया और 500 मिलियन से अधिक खतरनाक URL को ब्लॉक किया।
AI वायरस और मैलवेयर का भविष्य
साइबर सुरक्षा के क्षेत्र में आज सबसे बड़ी चुनौतियों में से एक Worm GPT जैसे कस्टम AI हैकिंग टूल की मदद से बनाए गए AI-संचालित वायरस और अन्य मैलवेयर का उदय है।
BlackMamba
शोधकर्ताओं ने ब्लैकमाम्बा नामक परिष्कृत प्रूफ-ऑफ-कॉन्सेप्ट मैलवेयर विकसित किया जो कृत्रिम बुद्धिमत्ता का उपयोग करके गतिशील रूप से दुर्भावनापूर्ण पेलोड उत्पन्न कर सकता है। यह अनूठा दृष्टिकोण पहचान को कठिन बनाता है, क्योंकि मैलवेयर पारंपरिक सुरक्षा को चकमा देने के लिए अपने हस्ताक्षर को बदल सकता है।
BlackMamba कीलॉगिंग, संवेदनशील जानकारी चुराने, और समझौता किए गए सिस्टम तक रिमोट एक्सेस स्थापित करने में सक्षम है। इसकी उन्नत ऑबफस्केशन तकनीकें और अनुकूली प्रकृति सुरक्षा पेशेवरों के लिए विकसते खतरों के साथ तालमेल रखने के लिए एक महत्वपूर्ण चुनौती पेश करती है।
फ़िशिंग स्क्रिप्ट
जेनरेटिव AI हैकर्स को अधिक परिष्कृत और विश्वसनीय फ़िशिंग स्क्रिप्ट उच्च मात्रा में बनाने में भी मदद करेगा। और सुरक्षा पेशेवरों के लिए ऐसी अत्यधिक व्यक्तिगत फ़िशिंग ईमेल की पहचान करना और उनसे बचाव करना बहुत मुश्किल होगा जो वैध संचार की नकल करने के लिए डीपफेक ऑडियो और वीडियो का उपयोग करते हैं।
 AI-संचालित फ़िशिंग हमले अधिक परिष्कृत और पहचानने में कठिन होते जा रहे हैं।
यहां तक कि अब, SoSafe के चौंकाने वाले निष्कर्षों से पता चलता है कि एक तिहाई उपयोगकर्ता फ़िशिंग ईमेल में हानिकारक सामग्री पर क्लिक करते हैं — और उनमें से आधे संवेदनशील जानकारी दर्ज करते हैं। साइबर सुरक्षा के भविष्य के लिए इसका क्या अर्थ है यह अभी भी अज्ञात है।
जैसे-जैसे वास्तविक जीवन के BlackMambas हमारी डिजिटल दुनिया में जारी किए जाते हैं, और फ़िशिंग संदेशों को पहचानना कठिन होता जाता है, अत्याधुनिक सुरक्षा सॉफ़्टवेयर रखना आवश्यक है जो बुरे अभिनेताओं को नियंत्रण में रखे। लेकिन एक समग्र दृष्टिकोण की आवश्यकता है, और इसका मतलब सुरक्षा उपायों की एक श्रृंखला को लागू करना है।
नवीनतम वायरस और खतरों से कैसे बचाव करें
साइबर हमलों की जटिलता बढ़ने के साथ, ऑनलाइन सुरक्षा उपकरणों और प्रथाओं के पूर्ण स्पेक्ट्रम को तैनात करना पहले से कहीं अधिक आवश्यक है। आप सर्वोत्तम इंटरनेट सुरक्षा युक्तियों का पालन करके हमले का शिकार होने के जोखिम को कम कर सकते हैं।
ऑनलाइन सुरक्षा युक्तियाँ
बहु-कारक प्रमाणीकरण: जहां भी संभव हो अपने खातों और डिवाइस के लिए टू-फैक्टर ऑथेंटिकेशन (2FA) या मल्टी-फैक्टर ऑथेंटिकेशन (MFA) सक्रिय करें।
पासवर्ड मैनेजर: मजबूत, अद्वितीय पासवर्ड बनाएं और उन सभी को ट्रैक करने के लिए पासवर्ड मैनेजर का उपयोग करें।
अपडेट इंस्टॉल करें: नवीनतम सुरक्षा पैच से लाभ उठाने के लिए अपने ऐप्स और सॉफ़्टवेयर को अपडेट रखें।
साइबर सुरक्षा सॉफ़्टवेयर: एंटी-मैलवेयर सॉफ़्टवेयर, फ़ायरवॉल, और VPN जैसे विश्वसनीय साइबर सुरक्षा टूल इंस्टॉल और उपयोग करें।
Avast के साथ व्यापक सुरक्षा और गोपनीयता सुरक्षा प्राप्त करें
क्या आप अपनी ऑनलाइन सुरक्षा में सुधार करना चाहते हैं और अपने डिवाइस को नवीनतम कंप्यूटर वायरस से बचाना चाहते हैं? Avast One डाउनलोड करें, एक ऑल-इन-वन सुरक्षा समाधान जिसमें पुरस्कार विजेता खतरे-पहचान इंजन द्वारा संचालित रीयल-टाइम मैलवेयर पहचान और हटाने की सुविधा है जो नए और उभरते वायरस और अन्य ऑनलाइन खतरों का मुकाबला करने में मदद करता है। आज ही मुफ्त में आयरनक्लैड सुरक्षा प्राप्त करें।