ज़ीउस ट्रोजन क्या है?
ज़ीउस ट्रोजन, जिसे Zbot या ZeuS के नाम से भी जाना जाता है, मैलवेयर का एक कुटिल संग्रह है जो आपके कंप्यूटर को संक्रमित कर सकता है, आपकी जासूसी कर सकता है और संवेदनशील व्यक्तिगत विवरण एकत्र कर सकता है। ज़ीउस आपके कंप्यूटर को एक बॉटनेट में भी भर्ती कर लेता है, जो गुलाम कंप्यूटरों का एक विशाल नेटवर्क होता है जिसे दूर से नियंत्रित किया जा सकता है।
हालांकि ज़ीउस 2010 के दशक की शुरुआत में अपने चरम पर था, लेकिन 2011 में इसका सोर्स कोड लीक हो गया, जिससे ज़ीउस किसी के भी उपयोग के लिए अपने स्वयं के मैलवेयर के टेम्पलेट के रूप में उपलब्ध हो गया। ज़ीउस-आधारित कई मैलवेयर स्ट्रेन व्यापक क्षति का कारण बने और अपने आप में कुख्यात मैलवेयर उदाहरण बन गए।
ज़ीउस ट्रोजन कैसे काम करता है?
ज़ीउस ट्रोजन एक पैकेज है जिसमें दुर्भावनापूर्ण कोड के कई तत्व होते हैं जो आपके कंप्यूटर को संक्रमित करने के लिए मिलकर काम करते हैं। सभी ट्रोजन मैलवेयर की तरह, ज़ीउस को आपको इसे इंस्टॉल करने के लिए धोखा देना पड़ता है - गलती से मैलवेयर को उपयोगी समझकर, आप इसे अपने डिवाइस पर स्वागत करते हैं। एक बार अंदर जाने पर, यह अपने दुर्भावनापूर्ण पेलोड को छोड़ देता है - ठीक वैसे ही जैसे यूनानी किंवदंती में सैनिकों से भरा लकड़ी का घोड़ा।
ज़ीउस मेरे कंप्यूटर पर कैसे आता है?
ज़ीउस अपने शिकार को दो प्राथमिक वैक्टर के माध्यम से संक्रमित करता है: फ़िशिंग ईमेल और दुर्भावनापूर्ण डाउनलोड। फ़िशिंग हमले लोगों को दुर्भावनापूर्ण अटैचमेंट डाउनलोड करने और खोलने के लिए मूर्ख बनाते हैं। एक बार खुलने पर, अटैचमेंट ज़ीउस मैलवेयर पैकेज इंस्टॉल कर देते हैं। अन्य फ़िशिंग ईमेल में संक्रमित वेबसाइटों के लिंक हो सकते हैं।
ज़ीउस दुर्भावनापूर्ण ऑनलाइन विज्ञापनों में भी छिप सकता है, जिन्हें क्लिक करने पर शिकार के कंप्यूटर पर मैलवेयर डाउनलोड हो जाता है। संक्रमित वेबसाइटें आपके विज़िट करते ही स्वचालित रूप से ज़ीउस को आपके कंप्यूटर पर डाउनलोड कर सकती हैं, और ज़ीउस अन्यथा वैध उत्पाद डाउनलोड में भी छिप सकता है।
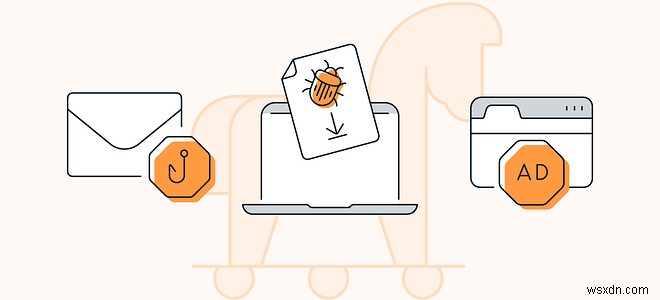 ज़ीउस ट्रोजन अक्सर फ़िशिंग ईमेल या दुर्भावनापूर्ण ऑनलाइन विज्ञापनों के माध्यम से शिकार को संक्रमित करता है।
ज़ीउस क्या करता है?
चूंकि ज़ीउस ओपन-सोर्स मैलवेयर के रूप में उपलब्ध है, इसलिए इसके प्रभाव व्यापक रूप से भिन्न हो सकते हैं। ऐतिहासिक रूप से, इसकी दो सुसंगत भूमिकाएँ रही हैं:
संवेदनशील जानकारी चुराना। ज़ीउस एक बैंकिंग ट्रोजन के रूप में जाना जाता है, लेकिन यह वह सब कुछ चुरा सकता है जो इसका ऑपरेटर चाहता है: सिस्टम जानकारी, स्टोर किए गए पासवर्ड, ऑनलाइन खाता क्रेडेंशियल, और बहुत कुछ।
बॉटनेट बनाना। ज़ीउस कमांड-एंड-कंट्रोल (C&C) सर्वर के माध्यम से अपने ऑपरेटर के साथ संपर्क बनाए रखता है ताकि यह दूर से अतिरिक्त निर्देश प्राप्त कर सके। ऑपरेटर शिकार के कंप्यूटर को हाईजैक कर सकता है और अधिक मैलवेयर इंस्टॉल कर सकता है।
ज़ीउस मूल रूप से इंटरनेट एक्सप्लोरर के पासवर्ड स्टोर फीचर के माध्यम से पासवर्ड चुराता था: ज़ीउस बस ब्राउज़र में स्टोर किए गए किसी भी पासवर्ड को खुद ले लेता था। यदि ज़ीउस को पता चलता कि शिकार किसी बैंकिंग साइट पर जा रहा है, तो यह ब्राउज़र के भीतर से कीलॉगिंग या फॉर्म-ग्रैबिंग विधियों का उपयोग करके उपयोगकर्ता नाम और पासवर्ड कैप्चर करता था।
कीलॉगिंग आपके कीस्ट्रोक्स को रिकॉर्ड करती है जैसे ही आप टाइप करते हैं, जबकि फॉर्म-ग्रैबिंग वेबसाइट फॉर्म फ़ील्ड में आपके द्वारा दर्ज की गई सामग्री को सर्वर पर भेजे जाने से पहले कैप्चर कर लेती है। इस तरह, ज़ीउस के निर्माताओं को कभी भी बैंकिंग साइटों की सुरक्षा सुविधाओं को पार नहीं करना पड़ा।
ज़ीउस वैध वेबसाइटों को भी इंटरसेप्ट कर सकता है और ऑपरेटरों को और भी अधिक व्यक्तिगत जानकारी प्रदान करने के लिए अतिरिक्त फॉर्म जोड़ सकता है।
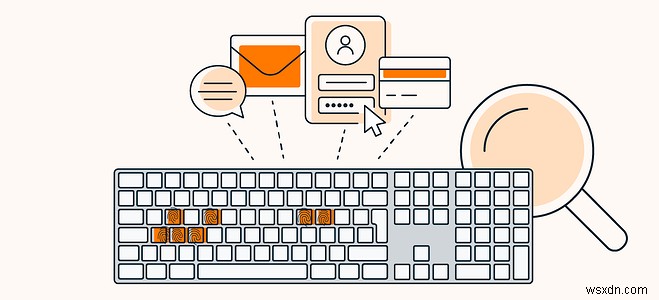 ज़ीउस ट्रोजन वेबसाइट फॉर्म फ़ील्ड में आपके द्वारा दर्ज डेटा को चुराने के लिए कीस्ट्रोक्स रिकॉर्ड कर सकता है।
ज़ीउस किसके लिए उपयोग किया जाता है?
ज़ीउस मूल रूप से संवेदनशील बैंकिंग जानकारी चुराने के लिए डिज़ाइन किया गया था। 2009 की शुरुआत में ही, ज़ीउस ने बैंक ऑफ अमेरिका, नासा, अमेज़ॅन और कई अन्य संगठनों के कंप्यूटरों को प्रभावित किया था, जिससे उस वर्ष अनुमानित 3.6 मिलियन कंप्यूटर संक्रमित हुए थे।
ज़ीउस के पीछे के साइबर अपराधी अपने शिकार के खातों से धन निकालते थे और मनी म्यूल्स के रूप में जाने जाने वाले बिचौलियों के माध्यम से पैसा वापस अपने पास भेजते थे। ये म्यूल्स चुराए गए धन को प्राप्त करते थे और उसे आगे भेजते थे, जिससे पैसे के अंतिम गंतव्य को छिपाया जा सके।
ज़ीउस उन मशीनों तक रिमोट एक्सेस भी देता था जिन्हें उसने संक्रमित किया था। इसने गेमओवर ज़ीउस बॉटनेट के निर्माण का नेतृत्व किया, जो ज़ीउस का सबसे कुख्यात उत्तराधिकारी था। बॉटनेट का उपयोग अक्सर स्पैम या फ़िशिंग ईमेल भेजने, या DDoS हमले करने के लिए किया जाता है।
2010 में, FBI ने ज़ीउस साइबर अपराध रिंग में सफलतापूर्वक घुसपैठ की, जिसमें अमेरिका, ब्रिटेन और यूक्रेन में 100 से अधिक लोगों को गिरफ्तार किया गया। उस समय तक, समूह ज़ीउस हमलों के शिकार लोगों से 70 मिलियन डॉलर से अधिक चुराने में कामयाब रहा था।
ज़ीउस और गेमओवर ज़ीउस में क्या अंतर है?
गेमओवर ज़ीउस 2011 में सार्वजनिक किए गए मूल ज़ीउस सोर्स कोड की नींव पर बने कई मैलवेयर टुकड़ों में से एक था। अपने पूर्ववर्ती के विपरीत, गेमओवर ज़ीउस में एक एन्क्रिप्टेड पीयर-टू-पीयर बॉटनेट संरचना थी जिसने कानून प्रवर्तन के लिए इसे पार्स करना बहुत कठिन बना दिया।
बैंकिंग धोखाधड़ी के अलावा, नए ज़ीउस बॉटनेट का उपयोग दुर्जेय क्रिप्टोलॉकर रैंसमवेयर फैलाने के लिए एक वेक्टर के रूप में भी किया गया था। पहले की तरह, शिकार अनजाने में फ़िशिंग ईमेल का शिकार होने के बाद बॉटनेट में शामिल हो जाते थे। एक बार उनके कंप्यूटर कनेक्ट हो जाने पर, वे रैंसमवेयर से संक्रमित हो जाते थे।
ऑपरेशन टोवर के नाम से जाने जाने वाले एक अंतरराष्ट्रीय साइबर सुरक्षा प्रयास ने अंततः 2014 में गेमओवर ज़ीउस को क्रैक कर दिया, जिसके परिणामस्वरूप क्रिप्टोलॉकर डिक्रिप्शन कुंजियों को मुफ्त में जनता के लिए उपलब्ध कराया गया। फिर भी, रैंसमवेयर के पीछे के लोग लगभग 3 मिलियन डॉलर की फिरौती शुल्क लेकर भागने में सफल रहे।
संयोग से, यही वह राशि है जो वर्तमान में FBI उस व्यक्ति की गिरफ्तारी की सूचना देने के लिए पेशकश कर रहा है जिसके बारे में उनका मानना है कि वह गेमओवर ज़ीउस के लिए जिम्मेदार है।
ज़ीउस की विरासत
गेमओवर ज़ीउस ज़ीउस कोड का उपयोग करने वाला सबसे प्रसिद्ध मैलवेयर हो सकता है, लेकिन यह एकमात्र से बहुत दूर है। यहाँ अन्य ज़ीउस-प्रेरित मैलवेयर पर एक त्वरित नज़र है:
क्थोनिक (Cthonic) व्यक्तिगत जानकारी के अलावा शिकार के वेबकैम और माइक्रोफोन तक पहुंच सकता है।
सिटाडेल (Citadel) शिकार के पासवर्ड मैनेजर को इसके मास्टर पासवर्ड तक पहुंचने का प्रयास करके लक्षित करता है, और यह विभिन्न एंटीवायरस प्रदाताओं की वेबसाइटों को भी ब्लॉक कर सकता है।
एटमॉस (Atmos) 2015 में उभरा और सीधे बैंकों को निशाना बनाया, वित्तीय डेटा एकत्र किया और अपने पीछे रैंसमवेयर छोड़ गया।
टर्डॉट (Terdot) शिकार की बैंकिंग जानकारी के अलावा सोशल मीडिया और ईमेल क्रेडेंशियल्स का शिकार करता है।
ज़ीउस ट्रोजन मैलवेयर कैसे हटाएं
यदि आपका कंप्यूटर संक्रमित हो जाता है, तो ज़ीउस ट्रोजन मैलवेयर को हटाने का सबसे अच्छा तरीका ट्रोजन रिमूवल टूल का उपयोग करना है। एंटी-मैलवेयर सॉफ़्टवेयर डाउनलोड करें, और फिर कंप्यूटर वायरस को हटाने की तरह ही ट्रोजन संक्रमण को साफ़ करें।
किसी प्रतिष्ठित प्रदाता से मजबूत एंटीवायरस सॉफ़्टवेयर डाउनलोड करें।
इंस्टॉलेशन के बाद, किसी भी मैलवेयर को इंटरनेट से कनेक्ट होने से रोकने के लिए अपने कंप्यूटर को सेफ मोड में रीस्टार्ट करें।
नव इंस्टॉल किए गए एंटीवायरस सॉफ़्टवेयर से अपने कंप्यूटर को मैलवेयर के लिए स्कैन करें ताकि ट्रोजन या किसी अन्य मैलवेयर का पता लगाया जा सके।
यदि कोई मैलवेयर मिलता है, तो उसे हटाने के निर्देशों का पालन करें।
ज़ीउस संक्रमण को कैसे रोकें?
जबकि आपको अब मूल ज़ीउस ट्रोजन के बारे में चिंता करने की ज़रूरत नहीं है, इसका स्थायी प्रभाव आज के मैलवेयर परिदृश्य में अभी भी मौजूद है। ज़ीउस और इसके वंशजों को आपकी जानकारी चुराने से रोकने के लिए निम्नलिखित युक्तियों को अपनी डिजिटल जीवनशैली में शामिल करें।
 फ़िशिंग हमलों को पहचानना सीखें। साइबर हमलावर अक्सर आपके बैंक जैसे विश्वसनीय संपर्कों या संस्थानों के रूप में सामने आते हैं, ताकि आपको संक्रमित अटैचमेंट डाउनलोड करने या असुरक्षित वेबसाइटों पर जाने के लिए धोखा दिया जा सके। यदि किसी ईमेल के बारे में कुछ गलत लगता है, तो अपनी अंतरात्मा पर भरोसा करें और इसे हटा दें।
 अज्ञात अटैचमेंट डाउनलोड न करें या अविश्वसनीय लिंक पर क्लिक न करें। यदि आपको कोई अप्रत्याशित अटैचमेंट भेजा जाता है, या यदि आपको ईमेल या सोशल मीडिया के माध्यम से अचानक कोई लिंक प्राप्त होता है, तो उससे न जुड़ें। इसे हटाएं और दूर रहें।
 ऑनलाइन विज्ञापनों पर क्लिक न करें। जैसा कि ऊपर उल्लेख किया गया है, ऑनलाइन विज्ञापन आपको मैलवर्टाइज़िंग नामक प्रथा में मैलवेयर दे सकते हैं। जब आप विज्ञापन पर क्लिक करते हैं, तो यह आपके डिवाइस को संक्रमित करता है। ऑनलाइन विज्ञापनों को अनदेखा करें और यदि आप पहले से नहीं कर रहे हैं तो एडब्लॉकर या सुरक्षित ब्राउज़र का उपयोग करने पर विचार करें।
 हमेशा अपने सॉफ़्टवेयर को अपडेट रखें। पुराना सॉफ़्टवेयर मैलवेयर संक्रमण के प्रति संवेदनशील होता है, जबकि वर्तमान सॉफ़्टवेयर में सबसे अद्यतन सुरक्षा होती है। हैकर्स आपके डिवाइस को संक्रमित करने के लिए पुराने सॉफ़्टवेयर में कमजोरियों का फायदा उठा सकते हैं।
 अपने ब्राउज़र में पासवर्ड स्टोर न करें। आपके ब्राउज़र तक पहुंच रखने वाले मैलवेयर के लिए अंदर घुसकर आपके द्वारा वहां स्टोर किए गए सभी पासवर्ड ढूंढना आसान होता है।
 पासवर्ड मैनेजर का उपयोग करें, लेकिन अपना मास्टर पासवर्ड सेव न करें। एक अच्छा पासवर्ड मैनेजर आपके पासवर्ड को सुरक्षित रूप से स्टोर करता है और आपको कठिन पासवर्ड बनाने में मदद करता है। आपका मास्टर पासवर्ड आपके स्टोर किए गए पासवर्ड को अनलॉक करता है — यदि सिटाडेल जैसे मैलवेयर द्वारा यह चुरा लिया जाता है, तो आपके सभी पासवर्ड असुरक्षित हो जाते हैं। बस इसे याद रखें।
 केवल आधिकारिक स्रोतों से लाइसेंस प्राप्त सॉफ़्टवेयर डाउनलोड करें। यदि आप अनौपचारिक या अनलाइसेंस प्राप्त सॉफ़्टवेयर से बचते हैं तो आप ट्रोजन होने के जोखिम को काफी कम कर सकते हैं। टोरेंट आकर्षक होते हैं, लेकिन आप पूरी तरह से सुनिश्चित नहीं हो सकते कि आपको जो मिल रहा है उसमें कोई मैलवेयर बंडल नहीं है।
 एंटीवायरस सॉफ़्टवेयर का उपयोग करें। मजबूत एंटीवायरस सॉफ़्टवेयर आपके मशीन को संक्रमित करने से पहले ज़ीउस-आधारित मैलवेयर का पता लगाएगा और ब्लॉक करेगा। और यदि आपको संक्रमण हो जाता है, तो आपका एंटीवायरस मैलवेयर को क्वारंटाइन करके हटा देगा।
पुरस्कार-विजेता एंटीवायरस के साथ अपनी व्यक्तिगत जानकारी सुरक्षित करें
अवास्ट वन संक्रमित डाउनलोड को ब्लॉक करेगा, आपको संक्रमित वेबसाइटों तक पहुंचने से रोकेगा, और आपके मशीन पर मैलवेयर का पता लगाएगा। यदि आप पहले से संक्रमित हैं, तो आप अपने डिवाइस को ऊपर से नीचे तक स्कैन कर सकेंगे और मैलवेयर को साफ़ कर सकेंगे।
जब आप एक विश्वसनीय उद्योग नेता से एंटीवायरस समाधान चुनते हैं, तो आपको एक अत्याधुनिक साइबर सुरक्षा उपकरण मिलता है जिसे नवीनतम मैलवेयर खतरों के खिलाफ लगातार अपडेट किया जाता है। चूंकि कोई भी अपने स्वयं के मैलवेयर के निर्माण के लिए ज़ीउस के सोर्स कोड का उपयोग कर सकता है, इसलिए आपका सबसे अच्छा बचाव एक साइबर सुरक्षा उपकरण है जो वापस लड़ने के लिए तैयार है।