हाल ही में, मेरा एक ग्राहक अपना Windows 10 आधारित कंप्यूटर हमारी सेवा में लाया, जिसमें एक "अजीब" समस्या थी: मैलवेयर संक्रमण के बाद उसके पीसी पर "dhjgikh" नाम का एक नया अज्ञात खाता दिखाई दिया। साथ ही, मालिक का उपयोगकर्ता खाता लॉगिन स्क्रीन से गायब था, जिसके परिणामस्वरूप वह अपनी प्रोफ़ाइल और सभी व्यक्तिगत फ़ाइलों तक पहुंचने में असमर्थ था।
संक्रमित कंप्यूटर को स्थापित ESET Smart Security और कई अन्य एंटी-मैलवेयर टूल्स (Windows Safe Mode में और इंटरनेट डिस्कनेक्ट करके) से स्कैन और साफ़ करने के बाद, मैंने एक नया उपयोगकर्ता खाता (एडमिन विशेषाधिकारों के साथ) बनाया और फिर कंप्यूटर से अज्ञात उपयोगकर्ता को हटा दिया। लेकिन अनुमान लगाएं कि जब मैंने कंप्यूटर को फिर से इंटरनेट से जोड़ा तो क्या हुआ: अज्ञात खाता फिर से प्रकट हो गया!
इंटरनेट पर इस समस्या को खोजने के बाद, मुझे पता चला कि अज्ञात उपयोगकर्ता ESET Smart Security (Anti-Theft फीचर) द्वारा बनाया गया है। वास्तव में, ESET एक नया खाता बनाता है, जिसमें यादृच्छिक अक्षर होते हैं, यदि कंप्यूटर के मालिक ने my.eset.com सेटिंग्स में एक फैंटम खाता बनाया है और अपने डिवाइस को गुम के रूप में चिह्नित किया है।
इस पोस्ट में आपको Windows 10, 8 या 7 OS में ESET Smart Security इंस्टॉल होने पर "अज्ञात खाता" (ESET फैंटम खाता) समस्या को हल करने के विस्तृत निर्देश मिलेंगे।
ESET SMART SECURITY द्वारा बनाए गए अज्ञात खाते को कैसे हटाएं।
महत्वपूर्ण: नीचे जारी रखने से पहले, सुनिश्चित करें कि आपका PC वायरस-मुक्त है।
चरण 1. my.eset.com में अपने डिवाइस को पुनर्प्राप्त के रूप में चिह्नित करें और फैंटम खाता हटाएं
1. किसी अन्य कार्यशील कंप्यूटर से, अपने ESET एंटी-थेफ्ट उपयोगकर्ता नाम और पासवर्ड का उपयोग करके ESET में लॉगिन करें।
2. अपने डिवाइस को पुनर्प्राप्त (Recovered) के रूप में चिह्नित करें।
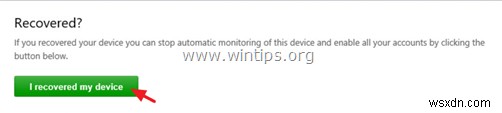
3. फिर एंटी-थेफ्ट सेटिंग्स पर जाएं और फैंटम खाते को हटाएं।
4. उपरोक्त कार्रवाई करने के बाद, 10-20 मिनट प्रतीक्षा करें, यह देखने के लिए कि क्या लॉक्ड PC से अज्ञात उपयोगकर्ता हटा दिया गया है और क्या आप सामान्य रूप से अपने खाते का उपयोग करके कंप्यूटर में लॉगिन कर सकते हैं और अपनी फ़ाइलों तक पहुंच सकते हैं। यदि ऐसा नहीं होता है, तो चरण 2 पर जाएं।
चरण 2. अपने PC पर ESET एंटी-थेफ्ट को अक्षम करें।
1. एडमिनिस्ट्रेटर विशेषाधिकारों वाले खाते का उपयोग करके अपने PC पर लॉगिन करें। यदि आप ऐसा नहीं कर सकते हैं, तो रजिस्ट्री को ऑफ़लाइन संशोधित करके छिपे हुए एडमिनिस्ट्रेटर खाते को सक्षम करें।
2. अपना ESET Smart Security प्रोग्राम खोलें।
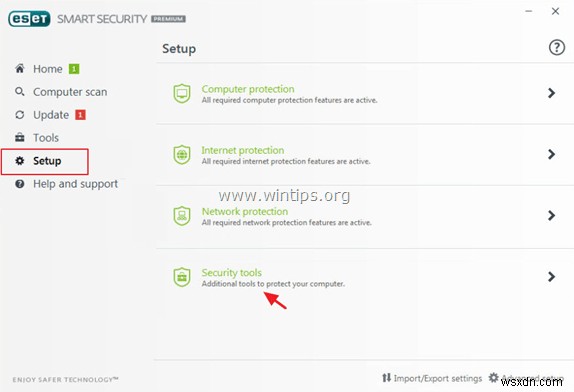
3. सेटअप > सुरक्षा उपकरण पर जाएं।
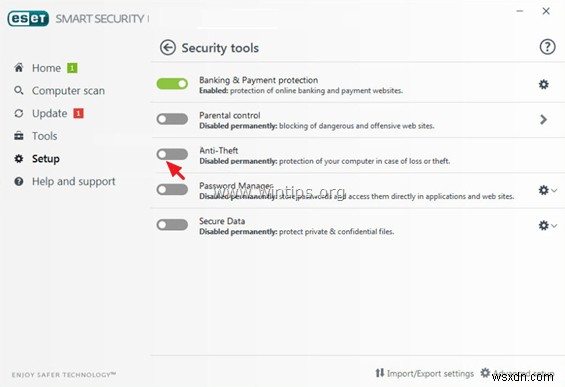
4. एंटी-थेफ्ट के बगल में स्लाइडर को बंद पर ले जाएं।
5. एंटी-थेफ्ट अक्षम करें चेतावनी विंडो में अपने ESET लॉगिन क्रेडेंशियल टाइप करें और साइन-इन पर क्लिक करें।
6. अंत में समाप्त पर क्लिक करें।
7. अपने कंप्यूटर को पुनरारंभ करें।
8. यदि अपने PC पर एंटी-थेफ्ट सुविधा को अक्षम करने के बाद भी अज्ञात खाता मौजूद है, तो आगे बढ़ें और उपयोगकर्ता खातों से मैन्युअल रूप से खाता हटाएं (चरण-3)।
चरण 3. अपने PC से अज्ञात खाता हटाएं।
1. एडमिन विशेषाधिकारों वाले खाते का उपयोग करके अपने PC पर लॉगिन करें।
2. रन कमांड बॉक्स खोलने के लिए Win + R कुंजियों को एक साथ दबाएं और टाइप करें:
- control userpasswords2
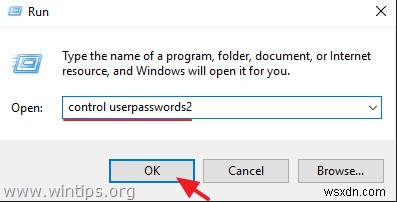
3. सूची में अज्ञात खाते का चयन करें और हटाएं पर क्लिक करें।
बस इतना ही! मुझे बताएं कि क्या इस गाइड ने आपकी मदद की है, अपने अनुभव के बारे में टिप्पणी छोड़कर। कृपया इस गाइड को लाइक और शेयर करें ताकि दूसरों की मदद हो सके।