एंड्रॉइड फोन से वायरस हटाएं
सबसे भरोसेमंद एंड्रॉइड मैलवेयर हटाने के तरीके एंड्रॉइड वायरस स्कैन से शुरू होते हैं।
यहां बताया गया है कि अपने एंड्रॉइड से वायरस को ऑटोमैटिकली हटाने के लिए एंटीवायरस स्कैन कैसे चलाएं:
अपने एंड्रॉइड फोन पर वायरस को ऑटोमैटिकली हटाएं
एंड्रॉइड के लिए Avast One इंस्टॉल करें, एक मुफ्त ऐप जो आपके डिवाइस को जल्दी से स्कैन करता है यह देखने के लिए कि क्या कोई वायरस मौजूद है। अगर संक्रमण मिलता है, तो आपको वायरस को जल्दी और आसानी से हटाने के लिए प्रेरित किया जाएगा।
चरण 1: अपना एंटीवायरस स्कैन चलाएं
अधिकांश मोबाइल एंटीवायरस प्रोग्राम उपयोग में सीधे होते हैं। बस "स्कैन" बटन पर टैप करें और ऐप को अपना काम करने दें।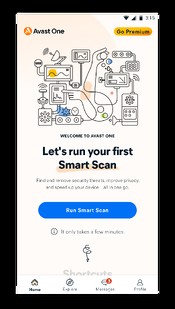
चरण 2: पहचाने गए मुद्दों को हल करें
एक बार जब आप अपना स्कैन पूरा कर लेते हैं, तो यूजर इंटरफेस के भीतर दिए गए संकेतों का पालन करके किसी भी जोखिम को दूर करें जो सामने आया हो।
अपने एंड्रॉइड फोन पर वायरस को मैन्युअली हटाएं
अगर आप एंड्रॉइड मोबाइल सिक्योरिटी ऐप का उपयोग नहीं कर रहे हैं, या अगर आपका चुना हुआ एंटी-मैलवेयर ऐप समस्या को हल नहीं कर सका, तो अन्य तरीके भी हैं। यहां बताया गया है कि अपने एंड्रॉइड फोन से मैलवेयर को मैन्युअली कैसे हटाएं:
चरण 1: अपने फोन को सेफ मोड में डालें
अपने फोन को सेफ मोड में रीस्टार्ट करने से सभी थर्ड-पार्टी ऐप्स चलने से रुक जाते हैं, जिनमें मैलवेयर भी शामिल है। कुछ एंड्रॉइड फोन आपको सेफ मोड में रीबूट करने देंगे, जबकि अन्य को वहां पहुंचने के लिए कुछ अतिरिक्त चरणों की आवश्यकता होती है।
कई डिवाइस पर, आप पावर बटन को दबाकर रखकर सेफ मोड तक पहुंच सकते हैं जैसे कि आप अपना फोन बंद करने की योजना बना रहे हों।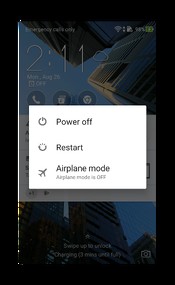 एक या दो सेकंड के लिए पावर ऑफ विकल्प को लॉन्ग-प्रेस करें।
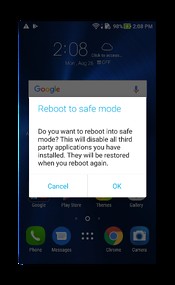
जब पूछा जाए कि क्या आप सेफ मोड में रीबूट करना चाहते हैं तो OK पर टैप करें।
एक बार जब आप सेफ मोड में प्रवेश कर लेते हैं, तो आकलन करें कि क्या समस्याएं अभी भी मौजूद हैं। यदि नहीं, तो संभावना है कि वे किसी थर्ड-पार्टी ऐप में मैलवेयर के कारण हुई थीं।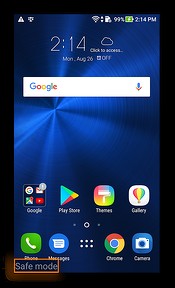
चरण 2: अपने डाउनलोड किए गए ऐप्स देखें
एक बार जब आप सेफ मोड में हों, तो Settings > Apps पर जाएं। किसी भी ऐसे ऐप की तलाश करें जो संदिग्ध लगे - शायद कोई ऐसा ऐप जिससे आप बहुत परिचित नहीं हैं, या जिसे आपने खुद इंस्टॉल करना याद नहीं करते। शुरू करने के लिए सबसे अच्छी जगह वे ऐप्स हैं जो आपके फोन के अजीब व्यवहार शुरू होने से ठीक पहले इंस्टॉल किए गए थे।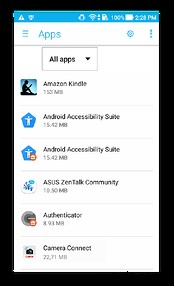
चरण 3: हाल के डाउनलोड को अनइंस्टॉल करें
एक बार जब आप संभावित रूप से परेशानी वाले ऐप की पहचान कर लेते हैं, तो इसे हमेशा के लिए हटाने के लिए Uninstall पर टैप करें। इस घटना में कि आपने गलत अनुमान लगाया है, आप इसे बाद में हमेशा पुनः इंस्टॉल कर सकते हैं। जीवित रहने के अंतिम प्रयास में, कई वायरस से ग्रस्त ऐप्स Uninstall बटन को अक्षम कर देंगे, जिस स्थिति में आप उनके एडमिनिस्ट्रेटिव विशेषाधिकारों को हटाना चाहेंगे।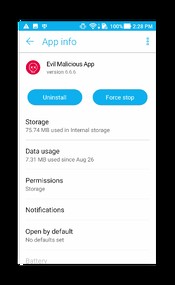
चरण 4: इन ऐप्स को डिवाइस एडमिनिस्ट्रेटर होने से रोकें
अपनी सुरक्षा सेटिंग्स के माध्यम से नेविगेट करके डिवाइस एडमिनिस्ट्रेटर अनुमतियों वाले ऐप्स की सूची ढूंढें। आपके एंड्रॉइड वर्जन या फोन निर्माता के आधार पर, आपका पथ कुछ इस तरह दिख सकता है: Settings > Security > Device Administrators।
एक बार वहां, देखें कि क्या परेशानी वाला ऐप सूची में शामिल है। यदि आप इसे देखते हैं, तो इसके नाम के दाईं ओर छोटे बॉक्स को देखें, और ध्यान दें कि क्या यह चेक किया गया है।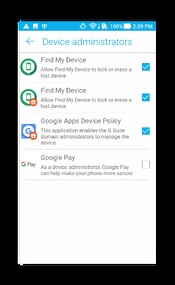
यदि यह है, तो बॉक्स को अनचेक करें, फिर इसकी एक्सेस विशेषाधिकारों को हटाने के लिए Deactivate this device administrator चुनें। अब, डाउनलोड किए गए ऐप्स में ऐप पर वापस जाएं। अब आप Uninstall बटन पर टैप करने में सक्षम होना चाहिए, तो आगे बढ़ें और उस ऐप को हटा दें।
अंतिम चरण के रूप में, अपने Downloads फोल्डर पर जाएं और मैलवेयर की .apk इंस्टॉलेशन फाइल को हटा दें, यदि आप इसे देखते हैं।
अपने फोन को सामान्य ऑपरेशन मोड में रीस्टार्ट करें, और पुष्टि करें कि आपने अपने लक्षणों को हल कर लिया है। यदि हां, तो बधाई: आपने अपने एंड्रॉइड फोन से वायरस को हटाने में महारत हासिल कर ली है। यदि नहीं, तो आपको इस प्रक्रिया को दोहराने की आवश्यकता हो सकती है, इस बार एक अलग ऐप को अनइंस्टॉल करके, या पूर्ण फ़ैक्टरी रीसेट पर विचार करें।
याद रखें कि फ़ैक्टरी रीसेट करने से आपके फोन से सभी ऐप्स और ऐप डेटा डिलीट हो जाते हैं, इसलिए समय-समय पर डेटा बैकअप सेट करना हमेशा एक अच्छा विचार है।
वायरस से छुटकारा पाने के लिए अपने एंड्रॉइड फोन को रीसेट करें
यदि उपरोक्त दोनों तरीके आपकी समस्या को हल करने में विफल रहते हैं, तो आप अपने फोन को उसकी मूल फ़ैक्टरी सेटिंग्स पर रीसेट कर सकते हैं। यहां बताया गया है कि किसी भी मैलवेयर से छुटकारा पाने के लिए अपने एंड्रॉइड फोन को फ़ैक्टरी रीसेट कैसे करें:
चरण 1: फ़ैक्टरी डेटा रीसेट करें
Settings > Backup & Reset > Factory Data Reset पर नेविगेट करें।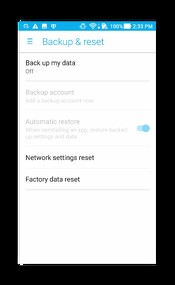
अब Reset device पर टैप करें।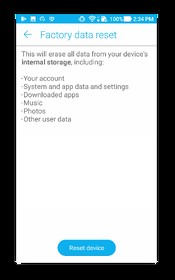
चरण 2: अनुरोध होने पर अपना पासकोड दर्ज करें
जारी रखने के लिए अपना पासकोड दर्ज करें, फिर Erase everything पर टैप करें। नीचे दिए गए स्क्रीनशॉट में, उपयोगकर्ता से एक सामान्य एक्सेस कोड दर्ज करने के लिए कहा जाता है, क्योंकि इस उदाहरण डिवाइस पर कोई पासवर्ड सक्षम नहीं है (हालांकि आपको हमेशा अपने व्यक्तिगत मोबाइल को पासवर्ड से सुरक्षित रखना चाहिए!)।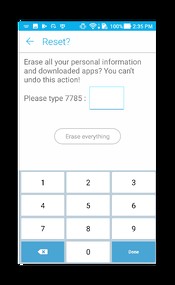
चरण 3: अपने डिवाइस को रीबूट करें
फ़ैक्टरी रीसेट पूरा होने के बाद, आपका फोन रीस्टार्ट होगा और आपको इसकी प्रारंभिक सेटअप प्रक्रियाओं के माध्यम से ले जाएगा।
चरण 4: पिछले बैकअप से पुनर्स्थापित करें
आखिरकार, आपसे पूछा जाएगा कि क्या आप अपने फोन को बैकअप से पुनर्स्थापित करना चाहते हैं, या नए सिरे से शुरू करना चाहते हैं। यहां, आप अपने फोन को उस बैकअप से पुनर्स्थापित करना चुन सकते हैं जो उस समय से पहले का हो जब आपने दुर्भावनापूर्ण ऐप इंस्टॉल किया था।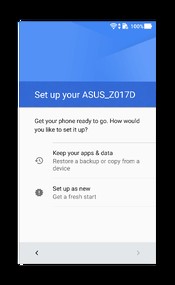
क्या एंड्रॉइड फोन को वायरस मिल सकते हैं?
एंड्रॉइड फोन को विभिन्न प्रकार के मैलवेयर मिल सकते हैं, लेकिन उन्हें पारंपरिक कंप्यूटर वायरस मिलने की संभावना कम होती है। एक वायरस आपके ऑपरेटिंग सिस्टम पर फाइलों में घुस जाता है और खुद को दोहराने और फैलाने के लिए आपके डिवाइस के संसाधनों का उपयोग करता है। आपके एंड्रॉइड फोन पर मैलवेयर संभवतः इस तरह व्यवहार नहीं करेगा। मोबाइल मैलवेयर के बारे में अधिक जानने के लिए, फोन पर वायरस और अन्य मैलवेयर के बारे में हमारे समर्पित लेख को देखें।
बल्कि, एंड्रॉइड मैलवेयर आमतौर पर दुर्भावनापूर्ण ऐप्स के रूप में आता है जो आपके डेटा को चुरा सकते हैं, आप पर जासूसी कर सकते हैं, आपके डिवाइस को नुकसान पहुंचा सकते हैं, या अन्य समस्याएं पैदा कर सकते हैं। वायरस मैलवेयर का एक प्रकार है जो आमतौर पर एंड्रॉइड को प्रभावित नहीं करता है, लेकिन बहुत से लोग वैसे भी "एंड्रॉइड वायरस" शब्द का उपयोग किसी भी प्रकार के एंड्रॉइड मैलवेयर को संदर्भित करने के लिए करते हैं।
इसलिए यदि आप सोच रहे हैं कि अपने एंड्रॉइड फोन से वायरस कैसे हटाएं, तो ध्यान रखें कि आप एक अलग प्रकार के दुर्भावनापूर्ण सॉफ़्टवेयर से निपट रहे हैं।
पहला फोन मैलवेयर
इससे पहले कि स्मार्टफोन आज के सर्वव्यापी साथी बनते, सेल फोन वायरस को कुछ हद तक एक मिथक माना जाता था। "कंप्यूटर को वायरस मिल सकते हैं, लेकिन स्मार्टफोन प्रतिरक्षित हैं," उस दिन की प्रचलित बुद्धि थी। सुरक्षा का यह भ्रम 2004 में टूट गया जब हैकर समूह 29A ने कैबिर मोबाइल फोन वर्म बनाया और इसे कई पेशेवर साइबर सुरक्षा प्रयोगशालाओं को प्रूफ ऑफ कॉन्सेप्ट के रूप में भेजा।
जब इंस्टॉल किया गया, तो कैबिर - एक नेटवर्क वर्म - संक्रमित डिवाइस की स्क्रीन पर "कैरीब" शब्द प्रदर्शित करेगा जबकि सक्रिय ब्लूटूथ कनेक्शन के माध्यम से दूसरों को संक्रमित करने की कोशिश करेगा। प्रूफ ऑफ कॉन्सेप्ट के रूप में, कैबिर ने कोई प्रत्यक्ष क्षति नहीं की, लेकिन संदेश स्पष्ट था: फोन को भी मैलवेयर मिल सकता है।
कैबिर के मद्देनजर, कई दुर्भावनापूर्ण अभिनेताओं ने तबाही और व्यक्तिगत लाभ के नए अवसरों का लाभ उठाया, गंभीर नुकसान की क्षमता वाले अपने स्वयं के मैलवेयर बनाए। इनमें से कुछ शामिल हैं:
SymOS/Kiazha.A: एक रैंसमवेयर ट्रोजन जो सिम्बियन OS को लक्षित करता था और इनकमिंग और आउटगोइंग SMS संदेशों को हटा देता था।
CommWarrior: एक वर्म जो हर महीने की 14 तारीख को फोन को रीसेट करता है। खोपड़ी की इमेजरी एक थीम पैकेज के रूप में इंस्टॉल होती है, लेकिन फाइल प्रोग्राम और एप्लिकेशन को अक्षम कर देती है। यह फोन पर सभी आइकन को जॉली रोजर या जिग्सॉ छवियों में भी बदल देती है।
चूंकि स्मार्टफोन लोकप्रियता में बढ़े हैं, कई मैलवेयर खतरे सामने आए हैं, और हर दिन अधिक सामने आते रहते हैं। साइबर अपराधी लगातार उपयोगकर्ताओं को अपना मैलवेयर इंस्टॉल करने के लिए नए तरीके ईजाद कर रहे हैं। इन खतरों के काम करने के तरीके के बारे में अधिक जानकर, और आप उनसे बचाव के लिए क्या कर सकते हैं, अपनी डिजिटल सुरक्षा में सक्रिय भूमिका निभाएं।
फोन मैलवेयर के प्रकार
एंड्रॉइड मैलवेयर कई किस्मों में आता है, प्रत्येक की अपनी विचित्रताएं और पसंदीदा एंट्री वेक्टर होते हैं। यहां एंड्रॉइड मैलवेयर के कुछ सबसे सामान्य प्रकार हैं:
स्पाइवेयर
इस प्रकार का मैलवेयर आपके फोन से चुपके से जानकारी हासिल करने और इसे हैकर को वापस भेजने के लिए डिज़ाइन किया गया है। साइबर अपराधी अपने स्पाइवेयर को वैध एप्लिकेशन के रूप में छिपाते हैं, जिससे वे आपको इसे इंस्टॉल करने के लिए धोखा देने का प्रयास करते हैं। एक बार इंस्टॉल हो जाने पर, स्पाइवेयर SMS/टेक्स्ट संदेशों, ब्राउज़ किए गए URL, ऐप गतिविधि, कीबोर्ड इनपुट, उपयोगकर्ता नाम और पासवर्ड सहित जानकारी रिकॉर्ड करता है।
रैंसमवेयर
जैसा कि नाम से पता चलता है, रैंसमवेयर आपके डिवाइस या आपके डेटा तक पहुंच को ब्लॉक करता है, इसे भारी शुल्क के बदले बंधक बनाकर रखता है। हालांकि अपने डिवाइस और फाइलों को मुक्त करने का प्रलोभन समझ में आता है, आपको कभी भी रैंसमवेयर साइबर अपराधी को भुगतान नहीं करना चाहिए। इसके बजाय, अपने एंड्रॉइड डिवाइस से रैंसमवेयर को हटाने का प्रयास करें और फिर पहले का बैकअप पुनर्स्थापित करें।
वर्म्स
वर्म्स एंड्रॉइड मैलवेयर का सबसे आक्रामक प्रकार हैं। अंतहीन रूप से दोहराने और फैलाने के लिए डिज़ाइन किया गया, वर्म्स स्वायत्त हैं और किसी भी उपयोगकर्ता इंटरैक्शन के बिना काम कर सकते हैं। वे आमतौर पर SMS, MMS, या अन्य डिजिटल मीडिया के माध्यम से आते हैं।
ट्रोजन
ट्रोजन वैध एप्लिकेशन के रूप में कार्य करते हैं और आपके फोन को संक्रमित करते हैं एक बार ऐप इंस्टॉल हो जाने के बाद। वर्म्स के विपरीत, ट्रोजन को उनके कार्यों को पूरा करने से पहले एक उपयोगकर्ता द्वारा इंस्टॉल करने की आवश्यकता होती है। एक बार सक्रिय होने पर, ट्रोजन अतिरिक्त मैलवेयर इंस्टॉल कर सकते हैं, अन्य एप्लिकेशन को निष्क्रिय कर सकते हैं, आपके व्यक्तिगत डेटा को रिकॉर्ड कर सकते हैं, या एक निश्चित अवधि के लिए आपके फोन को लॉक कर सकते हैं।
एंड्रॉइड मैलवेयर के विशिष्ट उदाहरण
Avast Threat Labs ने एंड्रॉइड मैलवेयर के कई स्ट्रेन खोजे हैं। हमारे शोधकर्ता इन दुर्भावनापूर्ण ऐप्स का पता लगाने और उन्हें जल्द से जल्द Google Play Store से हटवाने के लिए अथक प्रयास करते हैं ताकि उनके प्रसार को रोका जा सके।
2011 में, Avast शोधकर्ताओं ने Google Play Store में दुर्भावनापूर्ण ऐप्स का एक समूह खोजा जो प्रीमियम टेक्स्ट संदेश भेजकर भारी शुल्क वसूलते थे। हमने Google को सतर्क किया और उन्होंने दुर्भावनापूर्ण ऐप्स को हटा दिया।
2018 में, Avast Threat Labs ने बिल्कुल नए एंड्रॉइड डिवाइस पर प्री-इंस्टॉल्ड एडवेयर की खोज की। हमने 100 से अधिक देशों में लगभग 18,000 डिवाइस पर इस मैलवेयर का पता लगाया, और ऐप की दुर्भावनापूर्ण क्षमताओं को कम करने के लिए Google पर दबाव डाला।
2019 में, एंड्रॉइड रैंसमवेयर का एक नया परिवार पाया गया। यह Filecoder रैंसमवेयर Reddit जैसे इंटरनेट फोरम पर पोस्ट के माध्यम से फैलना शुरू हुआ, और एक संक्रमित फोन में सभी संपर्कों में फैलता रहा। एक एंड्रॉइड पर एक बार, रैंसमवेयर डिवाइस पर अधिकांश फाइलों को एन्क्रिप्ट करता है और $200 की फिरौती की मांग करता है।
2020 में, Avast ने TikTok के माध्यम से फैल रहे एंड्रॉइड एडवेयर को ट्रैक किया। दिलचस्प तथ्य: एक 12 वर्षीय लड़की ने Avast को रिपोर्ट भेजकर घोटाले को उजागर करने में मदद की!
2020 में, Avast शोधकर्ताओं ने Google Play पर 21 अन्य दुर्भावनापूर्ण ऐप्स की खोज की। ऐप्स मुख्य रूप से गेमिंग ऐप्स के रूप में सामने आ रहे थे, लेकिन उनमें वास्तव में एडवेयर था।
उसी वर्ष, Avast Threat Labs ने Google Play पर छिपे एक बैंकिंग ट्रोजन की भी खोज की। 10,000 से अधिक बार डाउनलोड किया गया, दुर्भावनापूर्ण ऐप एक मुद्रा परिवर्तक ऐप के रूप में सामने आया और Avast द्वारा Google को रिपोर्ट करने और उनके द्वारा इसे हटाने तक स्पेन में एंड्रॉइड उपयोगकर्ताओं को लक्षित किया।
ये उन सैकड़ों या हजारों दुर्भावनापूर्ण एंड्रॉइड ऐप्स के कुछ उदाहरण हैं जो वहां मौजूद हैं। कुछ अन्य ज्ञात एंड्रॉइड वायरस स्ट्रेन हैं (वर्णानुक्रम में सूचीबद्ध): एजेंट स्मिथ वायरस, एंड्रॉइड लॉक स्क्रीन पर विज्ञापन, एंड्रॉइड रैंसमवेयर, एंड्रॉइड पुलिस वायरस, अनुबिसक्रिप्ट रैंसमवेयर, Com.google.provision, Com.android.system.ui, Com.android.gesture.builder, डबललॉकर रैंसमवेयर वायरस, फेक वायरस चेतावनी एंड्रॉइड, Funnwebs.com, घोस्टकंट्रोल वायरस, घोस्ट पुश वायरस, गूलिगन मैलवेयर, हमिंगबैड वायरस, हमिंगव्हेल वायरस, इनविजिबल मैन, जावाTcmdHelper वायरस, लास्टाक्लाउड वायरस, लीकरलॉकर रैंसमवेयर वायरस, लॉकड्रॉइड रैंसमवेयर, लोकीबॉट वायरस, मज़ार मैलवेयर, नॉटकम्पैटिबल वायरस, ऑप्ट आउट वायरस, स्मार्ट कार-हैकिंग एंड्रॉइड मैलवेयर, SVPENG वायरस, Tizi एंड्रॉइड वायरस, और बहुत कुछ।
एंड्रॉइड बनाम iPhone संक्रमण
एंड्रॉइड और iPhones में मैलवेयर के लिए अलग-अलग और विशिष्ट कमजोरियां हैं। जबकि iOS को लंबे समय तक मैलवेयर से प्रतिरक्षित माना जाता था, हाल के हमलों ने साबित कर दिया है कि iPhones सुरक्षा खतरों के प्रति संवेदनशील हैं।
एंड्रॉइड उपयोगकर्ताओं के अपने iOS समकक्षों की तुलना में मैलवेयर से संक्रमित होने की अधिक संभावना है, केवल इसलिए कि उनके लिए एंड्रॉइड ऐप्स खोजने के लिए कई स्थान हैं (एंड्रॉइड फोन वैश्विक स्मार्टफोन बाजार हिस्सेदारी का लगभग 90% बनाते हैं)। इनमें से कुछ पोर्टल सुरक्षित हैं, लेकिन अन्य नहीं हैं।
iOS उपयोगकर्ता ज्यादातर Apple के आधिकारिक ऐप स्टोर से ऐप्स डाउनलोड करते हैं, जो अस्तित्व में कुछ सबसे मजबूत सुरक्षा उपायों का उपयोग करता है। iOS सेल फोन और टैबलेट पर ऐप्स सैंडबॉक्स्ड होते हैं, जिसका अर्थ है कि अन्य एप्लिकेशन या iOS के साथ बातचीत करने की उनकी क्षमता सीमित है। एंड्रॉइड ऐप्स भी सैंडबॉक्स्ड हैं, लेकिन कम हद तक। सैमसंग, हुआवेई और स्वयं Google द्वारा बनाए गए उपकरणों को शक्ति प्रदान करते हुए, एंड्रॉइड दुनिया का सबसे लोकप्रिय मोबाइल फोन ऑपरेटिंग सिस्टम है। इस विशाल उपयोगकर्ता आधार का मतलब है कि यह अपने सभी उपयोगकर्ताओं को अपने ऑपरेटिंग सिस्टम के नवीनतम सुरक्षित संस्करण में अपडेट करने के लिए संघर्ष करता है। यह हैकर्स को अपने तरीकों को सुधारने और अधिक एंड्रॉइड उपयोगकर्ताओं पर हमला करने के लिए अधिक समय देता है।
एंड्रॉइड मैलवेयर कहां से आता है
जब आप खुद को उन जगहों से परिचित कराते हैं जहां एंड्रॉइड मैलवेयर आमतौर पर आता है, तो आप इसे अपने मोबाइल डिवाइस से दूर रखने के एक कदम और करीब होते हैं।
संक्रमित एप्लिकेशन
हैकर्स लोकप्रिय ऐप्स को मैलवेयर के साथ पुनः पैकेज करते हैं, फिर विषाक्त संस्करणों को विभिन्न ऐप स्टोर और डाउनलोड पोर्टल के माध्यम से वितरित करते हैं। यह तकनीक इतनी सफल है, साइबर अपराधी अक्सर उपयोगकर्ताओं को उन्हें इंस्टॉल करने के लिए धोखा देने के लिए विशेष रूप से नए ऐप्स बनाते हैं। उपयोगकर्ता मानता है कि उन्हें एक रोमांचक नया ऐप मिला है, लेकिन इसके बजाय, उन्हें एंड्रॉइड मैलवेयर डाउनलोड मिल रहा है।
मैलवर्टाइजमेंट
मैलवर्टाइजिंग विज्ञापन नेटवर्क के माध्यम से वितरित विज्ञापनों में मैलवेयर डालने का अभ्यास है। इन विज्ञापनों में से किसी एक पर क्लिक करने से आपके डिवाइस पर वायरस डाउनलोड हो सकता है। एंड्रॉइड डिवाइस पर वायरस पॉप-अप के लिए भी नज़र रखें, क्योंकि इनमें से कई विज्ञापन पॉप-अप विंडो में दिखाई दे सकते हैं। यदि आप पॉप-अप ब्लॉक करना चाहते हैं, तो एंड्रॉइड डिवाइस के लिए सर्वश्रेष्ठ पॉप-अप ब्लॉकर ऐप्स पर हमारे लेख को देखें।
घोटाले
ऑनलाइन घोटालों में फ़िशिंग हमले और अन्य लोकप्रिय ईमेल या SMS-आधारित विधियां शामिल हैं। आपको एक लिंक भेजा जाएगा, लेकिन जब आप उस पर क्लिक करेंगे, तो वेबसाइट आपके डिवाइस पर मैलवेयर डाउनलोड को ट्रिगर करेगी। यह आपके एंड्रॉइड फोन पर संक्रमण पाने के सबसे आम घोटालों में से एक है - उदाहरण के लिए, स्पीयर-फ़िशिंग नामक एक विधि का उपयोग पेगासस स्पाइवेयर से फोन को संक्रमित करने के लिए किया गया था।
डायरेक्ट-टू-डिवाइस डाउनलोड
डायरेक्ट-टू-डिवाइस संक्रमण के लिए हैकर को एक लक्षित डिवाइस को दूसरे से जोड़ने और मैन्युअल रूप से उस पर मैलवेयर इंस्टॉल करने की आवश्यकता होती है। यह हाई-प्रोफाइल कॉर्पोरेट जासूसी का सामान है। कभी भी अपने फोन को अविश्वसनीय कंप्यूटर में प्लग न करें, और कभी भी अज्ञात एक्सेसरीज को अपने डिवाइस से कनेक्ट न करें।
आप कैसे बता सकते हैं कि आपके फोन में मैलवेयर है?
संकेतों को पहचानना हमेशा आसान नहीं होता है, लेकिन आप अपने एंड्रॉइड फोन पर मैलवेयर का पता लगाना सीख सकते हैं। यह मानते हुए कि आप अब तक साथ चल रहे हैं, आप पहले से ही अपने फोन पर मैलवेयर की जांच कैसे करें, इस पर एक विशेषज्ञ हैं: आप अपने पसंदीदा मोबाइल सिक्योरिटी ऐप के साथ स्कैन कर सकते हैं, या सेफ मोड में रहते हुए हाल ही में डाउनलोड किए गए ऐप्स की जांच कर सकते हैं। अब जब आप जानते हैं कि एक मिलने पर क्या करना है, तो यहां कुछ अधिक विश्वसनीय लक्षण दिए गए हैं जो आपको यह पूछने पर मजबूर कर सकते हैं: क्या मेरे फोन में वायरस है?
ऐप्स जो बहुत क्रैश होते हैं
कुछ ऐप्स समय-समय पर क्रैश होते हैं, और जैसे-जैसे आप उनका उपयोग करते हैं, आपको किसी विशेष ऐप के लिए सामान्य व्यवहार क्या है, इसका अहसास हो जाएगा। यदि आप पाते हैं कि कई ऐप्स जितना होना चाहिए उससे अधिक बार क्रैश हो रहे हैं, तो आप एंड्रॉइड मैलवेयर से निपट रहे होंगे।
डेटा उपयोग में अस्पष्ट वृद्धि
यह एक बात है कि आप पता लगाते हैं कि आप डेटा पर कम हैं, उदाहरण के लिए, वेबसाइटों को अनब्लॉक करने और अपने पसंदीदा शो के नवीनतम सीजन को बिंज-वॉच करने के बाद। लेकिन अगर वही चीज तब होती है जब आपका फोन पूरे दिन आपकी जेब में पड़ा रहता है, तो आपके पास चिंता करने का कारण हो सकता है। कुछ मैलवेयर आपके मोबाइल डेटा को चबा डालेंगे क्योंकि यह संचालित होता है, इसलिए समय-समय पर अपने डेटा आवंटन की जांच करना एक अच्छा विचार है।
विज्ञापन आते रहते हैं
आप कुछ मोबाइल ब्राउज़र या ब्राउज़र एक्सटेंशन के साथ कष्टप्रद पॉप-अप विज्ञापनों को ब्लॉक कर सकते हैं। यदि आप कोई ऐप नहीं चला रहे हैं तब भी पॉप-अप देखना शुरू करते हैं, तो संभावना है कि आपके हाथ में एडवेयर संक्रमण है।
बैटरी बहुत जल्दी खत्म हो जाती है
चूंकि अधिकांश मोबाइल मैलवेयर ऑप्टिमाइज़्ड नहीं होते हैं, यह आपके बैटरी को अन्य वैध ऐप्स की तुलना में तेजी से खत्म करता है।
आपका फोन बिल छत के माध्यम से है
डेटा उपयोग में अचानक वृद्धि के समान, आपके फोन बिल पर अप्रत्याशित और अस्पष्ट वृद्धि एक आदर्श एंड्रॉइड मैलवेयर चेतावनी है। असामान्य रूप से उच्च बिलिंग राशि के बारे में अपने मोबाइल सेवा प्रदाता के साथ चर्चा करना हमेशा सहायक होता है।
अनजान ऐप्स
बहुत से लोग यह जांचने के लिए समय नहीं लेते कि वह ट्रेंडी नया ऐप किसी वैध डेवलपर द्वारा बनाया गया है या नहीं, खासकर जब मुफ्त-टू-प्ले गेम की विशाल श्रृंखला की बात आती है। यह निरीक्षण महंगा साबित हो सकता है, क्योंकि आप अनजाने में एक नकली ऐप को अपने फोन साम्राज्य की चाबी दे सकते हैं।
फोन ओवरहीट होने लगता है
आपके फोन के ओवरहीट होने के बहुत सारे कारण हैं, लेकिन मैलवेयर संक्रमण सबसे आम कारणों में से एक है। यदि आप अपने फोन के साथ कुछ भी असामान्य नहीं कर रहे हैं, तो यह स्पर्श करने के लिए गर्म नहीं होना चाहिए।
एंड्रॉइड पर एंटीवायरस चलाने के टिप्स
आखिर क्या एक एंटीवायरस ऐप को भरोसेमंद बनाता है? एक एंटीवायरस ऐप को दूसरे से बेहतर क्या बनाता है? एंड्रॉइड मैलवेयर स्कैन के अलावा, कौन सी अतिरिक्त सुविधाएं भुगतान के लायक हैं?
स्रोत से शुरू करें
Google Play से अपना चुना हुआ एंटीवायरस ऐप डाउनलोड करें। यदि निर्माता से डाउनलोड कर रहे हैं, तो जिस लिंक पर आप टैप करते हैं, वह आपको Google Play पर लाना चाहिए, जहां से आप ऐप डाउनलोड करेंगे।
मैलवेयर-युक्त सुरक्षा ऐप्स का अस्तित्व एक दुर्भाग्यपूर्ण वास्तविकता है। कई मौकों पर, हैकर्स ने नकली पेज और सोशल मीडिया दोनों का उपयोग एंटीवायरस ऐप्स के रूप में प्रच्छन्न मैलवेयर को बढ़ावा देने के लिए किया है। यह इसे महत्वपूर्ण बनाता है...
अपना होमवर्क करें
यहां तक कि विश्वसनीय एंटीवायरस सॉफ़्टवेयर के बीच, आपको सर्वश्रेष्ठ होने का दावा करने वाले विकल्पों की एक भीड़ मिलेगी। उनमें से कई आपको शुरू करने के लिए एक मुफ्त वर्जन का विज्ञापन करेंगे।
झुंड को पतला करने के लिए, AV-TEST और AV-Comparatives जैसे थर्ड-पार्टी लैब के साथ कुछ समय बिताएं। ये संगठन स्वतंत्र रूप से एंटीवायरस ऐप्स का परीक्षण करते हैं और उपभोक्ताओं को यह तय करने में मदद करने के लिए परिणाम सार्वजनिक रूप से पोस्ट करते हैं कि किस उत्पाद को आजमाना है।
Avast लगातार शीर्ष रेटेड मोबाइल एंटीवायरस प्रदाताओं में से एक के रूप में रैंक करता है। और Avast One को PCMag का एडिटर्स चॉइस एंटीवायरस अवार्ड मिला और TechRadar से पांच सितारे दिए गए।
पेड और मुफ्त वर्जन के बीच चुनें
अधिकांश परिस्थितियों में, एक प्रतिष्ठित एंटीवायरस डेवलपर का मुफ्त वर्जन पर्याप्त होगा। उदाहरण के लिए, एंड्रॉइड के लिए Avast Mobile Security, वायरस, मैलवेयर और स्पाइवेयर से रक्षा करेगा। यह ट्रोजन और अन्य संक्रमणों को सूंघने के लिए ऐप्स को भी स्कैन करेगा। एक सामान्य नियम के रूप में, आपको साइबर खतरों से सुरक्षित रहने के लिए प्रीमियम का भुगतान नहीं करना चाहिए। यहां सर्वश्रेष्ठ मुफ्त एंटीवायरस सॉफ़्टवेयर पर एक सहायक गाइड है।
Avast का मुफ्त एंटीवायरस ऐप आपके एंड्रॉइड फोन को ऑप्टिमाइज़ और साफ करने में भी मदद करेगा। यह RAM ऑप्टिमाइज़ेशन, एंटी-थेफ्ट (जिसमें खोए या चोरी हुए फोन का पता लगाने और दूर से लॉक करने की क्षमता शामिल है), जंक-फाइल हटाने, डाउनलोड और अपलोड स्पीड चेक, और वेब ब्राउज़ करते समय रीयल-टाइम सुरक्षा जैसी अतिरिक्त सुविधाओं के साथ आता है।
पेड वर्जन खरीदने के लाभ डेवलपर्स के बीच भिन्न होते हैं। प्रीमियम कार्यों में चुने हुए संवेदनशील एप्लिकेशन के लिए PIN या फिंगरप्रिंट एक्सेस, या VPN सेवाएं शामिल हो सकती हैं जो आपके डिवाइस को सार्वजनिक वाई-फाई से कनेक्ट होने पर सुरक्षित रखती हैं। यदि आप केवल एंड्रॉइड पर मैलवेयर की जांच कैसे करें, इसमें रुचि रखते हैं, तो इन अतिरिक्त सुविधाओं का आपका उपयोग भिन्न हो सकता है, हालांकि मोबाइल सुरक्षा के उच्च स्तर कभी भी बुरी चीज नहीं हैं।
अधिकांश मोबाइल उपयोगकर्ताओं के लिए, एक मजबूत, मुफ्त एंटीवायरस ऐप काम करना चाहिए। एक ऐसा चुनें जो नवीनतम खतरों के खिलाफ संरक्षित रहने के लिए अपने वायरस परिभाषाओं को स्वचालित रूप से अपडेट करता हो।
अपने एंड्रॉइड डिवाइस को सुरक्षित रखें
बिना किसी असफलता के, आप अपनी मोबाइल सुरक्षा आदतों को बेहतर बनाने के लिए सबसे प्रभावशाली बदलाव एक सिद्ध मोबाइल एंटीवायरस टूल इंस्टॉल करना है। आखिरकार, यदि मैलवेयर पहली बार में आपके फोन पर नहीं आ सकता है, तो आपको इसे हटाने के बारे में चिंता करने की कभी आवश्यकता नहीं होगी।
मुफ्त Avast One के साथ अपने एंड्रॉइड को वायरस, मैलवेयर और अन्य खतरों से सुरक्षित रखें। व्यापक, अनुकूली सुरक्षा के साथ ऑनलाइन सुरक्षित रहें जो वायरस और मैलवेयर का पता लगाता है और उन्हें आपके डिवाइस को संक्रमित करने से पहले ब्लॉक करता है। साथ ही, आपको मुफ्त VPN एक्सेस, डेटा लीक सुरक्षा, और बहुत कुछ मिलेगा।