ट्रोजन (हॉर्स) क्या है?
ट्रोजन हॉर्स मैलवेयर एक फाइल, प्रोग्राम, या कोड का टुकड़ा है जो वैध और सुरक्षित प्रतीत होता है, लेकिन वास्तव में मैलवेयर है। ट्रोजन्स को वैध सॉफ्टवेयर के अंदर पैकेज और डिलीवर किया जाता है (इसलिए उनका नाम), और वे अक्सर पीड़ितों की जासूसी करने या डेटा चुराने के लिए डिज़ाइन किए जाते हैं। कई ट्रोजन्स इंस्टॉल करने के बाद अतिरिक्त मैलवेयर भी डाउनलोड करते हैं।
ट्रोजन को ग्रीक महाकाव्य कविता The Iliad में ट्रोजन हॉर्स से इसका नाम मिलता है। कहानी में, ग्रीक नायक ओडीसियस एक विशाल लकड़ी के घोड़े के निर्माण की योजना बनाता है जिसे उसके दुश्मन - ट्रोजन्स - एक उपहार के रूप में अपने शहर में प्राप्त करेंगे। लेकिन घोड़े के पेट के अंदर सैनिकों की एक सेना छिपी हुई थी, जो रात के अंधेरे में ट्रॉय शहर को भीतर से तबाह करने के लिए निकली।
ट्रोजन मैलवेयर उसी तरह काम करता है - यह कुछ हानिरहित होने का दिखावा करता है, लेकिन यह अपने असली, दुर्भावनापूर्ण इरादे के लिए सिर्फ एक आवरण है।
ट्रोजन्स कैसे काम करते हैं?
ट्रोजन्स वैध फाइलों के रूप में मुखौटा पहनकर काम करते हैं, जिसका लक्ष्य पीड़ितों को उन्हें क्लिक करने, खोलने, या इंस्टॉल करने के लिए धोखा देना है। एक बार ऐसा होने पर, ट्रोजन आपके डिवाइस पर मैलवेयर इंस्टॉल करना शुरू कर देता है, आप पर जासूसी करता है, या अन्य प्रकार का नुकसान पहुंचाता है।
उदाहरण के लिए, ईमेल ट्रोजन्स सोशल इंजीनियरिंग तकनीकों का उपयोग करके सांसारिक ईमेल अटैचमेंट की नकल करेंगे। ईमेल स्वयं भी भरोसेमंद लगेगा, लेकिन यह वास्तव में एक साइबर अपराधी द्वारा भेजा गया एक कपटपूर्ण ईमेल है। जब आप अटैचमेंट खोलते हैं, तो ट्रोजन सक्रिय हो जाता है और आपके डिवाइस पर हमला करना शुरू कर देता है। धोखा ट्रोजन हॉर्स परिभाषा का एक केंद्रीय हिस्सा है।
क्या ट्रोजन वायरस या मैलवेयर है?
ट्रोजन्स वायरस नहीं हैं, लेकिन वे हैं मैलवेयर का एक प्रकार। लोग कभी-कभी "ट्रोजन वायरस" या "ट्रोजन हॉर्स वायरस" का उल्लेख करते हैं, लेकिन ऐसी कोई चीज नहीं है। यह वायरस और ट्रोजन्स द्वारा पीड़ितों को संक्रमित करने के तरीके में एक महत्वपूर्ण अंतर के कारण है। जबकि वायरस स्वयं-प्रतिकृति करते हैं, एक पीड़ित से दूसरे में फैलते हैं, ट्रोजन्स को आपके द्वारा इंस्टॉल करने की आवश्यकता होती है।
यह अंतर ही वायरस को ट्रोजन हॉर्स मैलवेयर से अलग करता है। बेशक, वायरस और ट्रोजन्स दोनों ही मैलवेयर के प्रकार हैं।
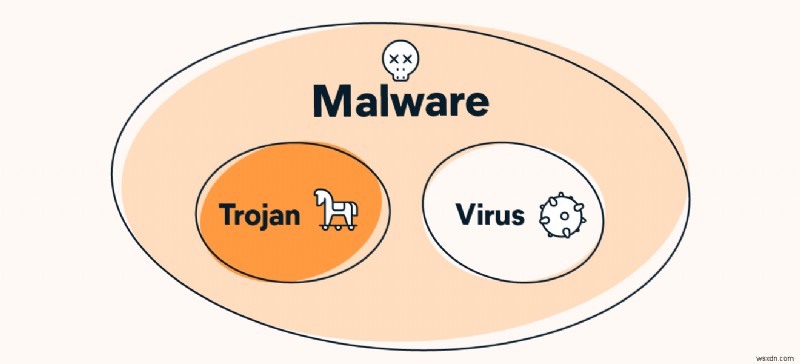 ट्रोजन्स वायरस नहीं हैं, लेकिन वे मैलवेयर का एक प्रकार हैं।
ट्रोजन हमले को कैसे पहचानें
ट्रोजन हॉर्स प्रोग्राम चालाक होते हैं, लेकिन यदि आप जानते हैं कि क्या देखना है, तो आप ट्रोजन हमले के संकेतों को पहचान सकते हैं और ट्रोजन हटाने की प्रक्रिया शुरू कर सकते हैं। यहां ट्रोजन मैलवेयर हमले के सबसे आम संकेत हैं:
आपका कंप्यूटर धीमा लगता है
ट्रोजन्स अक्सर अतिरिक्त मैलवेयर इंस्टॉल करते हैं जो एक साथ बड़ी मात्रा में कंप्यूटिंग संसाधनों का उपभोग कर सकते हैं। अपने PC या अन्य डिवाइस को तेज करने के लिए ट्रोजन मैलवेयर संक्रमण को हटाएं।
क्रैश और फ्रीज
कभी-कभी, ट्रोजन्स आपके कंप्यूटर को अभिभूत कर सकते हैं और क्रैश या अन्य विफलताओं का कारण बन सकते हैं। कुख्यात ब्लू स्क्रीन ऑफ डेथ हमेशा चिंता का कारण होता है।
आपके डिवाइस पर अपरिचित ऐप्स
कई ट्रोजन्स अतिरिक्त मैलवेयर इंस्टॉल करते हैं। यदि आप अपने विंडोज टास्क मैनेजर या macOS एक्टिविटी मॉनिटर में कुछ अपरिचित देखते हैं, तो इसे देखें - यह मैलवेयर हो सकता है।
इंटरनेट रीडायरेक्ट
कुछ ट्रोजन्स आपकी DNS सेटिंग्स बदलते हैं या आपके ब्राउज़र को हेरफेर करके आपको दुर्भावनापूर्ण साइटों पर रीडायरेक्ट करते हैं जो आपके डेटा को काट सकते हैं या आपको अतिरिक्त मैलवेयर से संक्रमित कर सकते हैं।
आपके डेस्कटॉप, टास्कबार, या ब्राउज़र में परिवर्तन
जैसे ही ट्रोजन नया मैलवेयर इंस्टॉल करता है या आपके कंप्यूटर में अन्य परिवर्तन करता है, आप अपने डेस्कटॉप या टास्कबार पर नए आइकन देख सकते हैं। ब्राउज़र टूलबार या प्लगइन्स के लिए भी यही बात लागू होती है जिन्हें आपने स्वयं इंस्टॉल नहीं किया - इन ब्राउज़र हाईजैकर्स से सावधान रहें।
अधिक पॉप-अप
क्या आप सामान्य से अधिक पॉप-अप देख रहे हैं? एक ट्रोजन ने आपके डिवाइस पर एडवेयर इंस्टॉल किया हो सकता है।
आपका एंटीवायरस सॉफ्टवेयर निष्क्रिय है
ट्रोजन्स और अन्य मैलवेयर पता लगाए और हटाए नहीं जाना चाहते - इसलिए वे आपके एंटीवायरस सॉफ्टवेयर को बंद करने का प्रयास करेंगे। एक मुफ्त एंटीवायरस समाधान के साथ खुद को ट्रोजन्स और अन्य मैलवेयर से बचाएं जो उन्हें नुकसान पहुंचाने से पहले रोकता है।
Avast One स्वचालित रूप से ट्रोजन्स का पता लगाता है और उन्हें आपके उपकरणों को संक्रमित करने से रोकता है। और यह वर्तमान में आपकी मशीन पर किसी भी संक्रमण को साफ कर देगा। Avast One के साथ ट्रोजन्स और किसी भी अन्य मैलवेयर से खुद को बचाएं, एक पुरस्कार-विजेता एंटीवायरस टूल।
ट्रोजन मैलवेयर के प्रकार
 बैकडोर ट्रोजन्स
साइबर अपराधी बैकडोर ट्रोजन्स का उपयोग खुद को आपके डिवाइस में एक "बैकडोर" देने के लिए करते हैं - आपकी जानकारी के बिना आपके कंप्यूटर तक पहुंचने का एक तरीका। इस बैकडोर का उपयोग अक्सर अधिक मैलवेयर इंस्टॉल करने, आप पर जासूसी करने और आपका डेटा एकत्र करने, या आपके कंप्यूटर को बॉटनेट में रोपने के लिए किया जाता है।
 बैंकिंग ट्रोजन्स
 आपके उपकरणों में घुसपैठ करते हैं और आपके वित्तीय लॉगिन क्रेडेंशियल चुराते हैं। हैकर्स इनका उपयोग आपके बैंकिंग और अन्य वित्तीय खातों को क्रैक करने के लिए करते हैं। ज़्यूस ट्रोजन - आज तक के सबसे कुख्यात ट्रोजन्स में से एक - एक बैंकिंग ट्रोजन था।
 DDoS ट्रोजन्स
 आपके डिवाइस को बॉटनेट में भर्ती करने का लक्ष्य रखते हैं: एक हैकर द्वारा दूरस्थ रूप से नियंत्रित जुड़े उपकरणों का एक नेटवर्क जिसे बॉट हेरडर के रूप में जाना जाता है। वे अन्य वेबसाइटों और इंटरनेट सेवाओं को बंद करने के लिए वितरित डिनायल ऑफ सर्विस (DDoS) हमलों को अंजाम देने के लिए बॉटनेट का उपयोग करेंगे।
 ड्रॉपर या डाउनलोडर ट्रोजन्स
ड्रॉपर्स एक मिश्रित खतरे में पहला चरण हैं - एक तीन-भाग वाला मैलवेयर पैकेज जिसमें एक ड्रॉपर, लोडर, और अधिक मैलवेयर (अक्सर एक रूटकिट) होता है। ड्रॉपर ट्रोजन आपके डिवाइस को संक्रमित करता है और लोडर के लिए मंच तैयार करता है, जो बदले में एक रूटकिट इंस्टॉल करता है जो हैकर को आपके डिवाइस तक पहुंच देता है। अन्य डाउनलोडर ट्रोजन्स अन्य प्रकार के मैलवेयर इंस्टॉल करेंगे।
 एक्सप्लॉइट ट्रोजन्स
ये धूर्त ट्रोजन्स एक्सप्लॉइट्स का उपयोग करते हैं - एक ज्ञात सॉफ्टवेयर या हार्डवेयर भेद्यता का लाभ उठाने के लिए डिज़ाइन किए गए सॉफ्टवेयर ट्रिक्स - आपके डिवाइस को संक्रमित करने के लिए। जीरो-डे एक्सप्लॉइट्स उन भेद्यताओं को लक्षित करते हैं जिन्हें एक्सप्लॉइट निर्माता के अलावा किसी ने नहीं खोजा है।
 नकली एंटीवायरस ट्रोजन्स
स्केयरवेयर का एक खतरनाक प्रकार, नकली AV ट्रोजन्स आपके डिवाइस पर वायरस और अन्य मैलवेयर का पता लगाने का दिखावा करते हैं, फिर आपको सुरक्षा सॉफ्टवेयर के लिए भुगतान करने का आग्रह करते हैं - जो या तो बेकार है या सक्रिय रूप से दुर्भावनापूर्ण। जब आप भुगतान करते हैं, तो ट्रोजन निर्माता को आपके भुगतान विवरण मिलते हैं।
 गेमिंग ट्रोजन्स
 ऑनलाइन गेमर्स को लक्षित करते हैं और उनकी लॉगिन जानकारी चुराते हैं। साइबर अपराधी इनका उपयोग हाई-प्रोफाइल खिलाड़ियों के खातों को क्रैक करने या मूल्यवान इन-गेम आइटम चुराने के लिए कर सकते हैं।
 इन्फोस्टीलर ट्रोजन्स
डेटा चोरी इन्फोस्टीलर ट्रोजन्स का लक्ष्य है। वे आपके डिवाइस को संवेदनशील व्यक्तिगत डेटा के लिए खंगालेंगे, फिर उसे उस हैकर को वापस भेज देंगे जिसने आप पर हमला किया था। साइबर अपराधी इस डेटा का उपयोग धोखाधड़ी या पहचान की चोरी करने के लिए कर सकते हैं।
 इंस्टेंट मैसेज ट्रोजन्स
आपके डिवाइस पर इंस्टेंट मैसेज (IM) ऐप्स को लक्षित करते हुए, IM ट्रोजन्स आपके लॉगिन क्रेडेंशियल को हाईजैक करते हैं और आपकी संपर्क सूची को अपने हाथ में ले लेते हैं। व्हाट्सएप या सिग्नल जैसे एन्क्रिप्शन का उपयोग करने वाले नए IM ऐप्स, स्काइप या MSN मैसेंजर जैसी पुरानी सेवाओं की तुलना में कम कमजोर हैं - लेकिन मैलवेयर हमेशा विकसित हो रहा है।
 मेलफाइंडर ट्रोजन्स
Gmail जैसी वेबमेल सेवाओं के युग में कम खतरा, मेलफाइंडर ट्रोजन्स Microsoft Office जैसे ईमेल ऐप्स को लक्षित करते हैं और उन्हें ईमेल एड्रेस के लिए खंगालते हैं। साइबर अपराधी किसी भी लूटे गए ईमेल एड्रेस को अपने स्पैमिंग या फिशिंग हमलों में जोड़ सकते हैं।
 रैंसमवेयर ट्रोजन्स
रैंसमवेयर एक प्रकार का मैलवेयर है जो आपके डेटा या डिवाइस तक आपकी पहुंच को अवरुद्ध करता है, फिर डेटा को प्रकाशित करने, स्थायी रूप से रोकने, या नष्ट करने की धमकी देता है जब तक कि आप फिरौती का भुगतान नहीं करते। रैंसमवेयर ट्रोजन्स पीड़ितों को रैंसमवेयर सक्रिय करने के लिए धोखा देने के लिए छल का उपयोग करते हैं।
 SMS ट्रोजन्स
 मोबाइल उपकरणों को संक्रमित करते हैं, आमतौर पर Android, और या तो साइबर अपराधी के स्वामित्व वाली प्रीमियम सेवाओं पर महंगे SMS संदेश भेजते हैं, या आपके फोन पर आने वाले और जाने वाले संदेशों को इंटरसेप्ट करते हैं।
ट्रोजन हॉर्स हमलों के उदाहरण
ट्रोजन हॉर्स मैलवेयर ने इतिहास के कुछ सबसे कुख्यात साइबर हमलों का कारण बना है। यहां कई सबसे प्रसिद्ध ट्रोजन्स पर एक नजर है।
ZeuS
ZeuS ट्रोजन पहली बार 2007 में US डिपार्टमेंट ऑफ ट्रांसपोर्टेशन पर डेटा चोरी के हमले में दिखाई दिया। ज्यादातर एक बैंकिंग ट्रोजन के रूप में जाना जाता है, ZeuS आमतौर पर दो ब्राउज़र-आधारित तकनीकों के माध्यम से वित्तीय जानकारी चुराने के लिए उपयोग किया जाता है:
कीलॉगिंग: ट्रोजन आपके कीस्ट्रोक्स को रिकॉर्ड करता है जब आप अपने ब्राउज़र में जानकारी दर्ज करते हैं।
फॉर्म ग्रैबिंग: ZeuS आपके यूजरनेम और पासवर्ड को इंटरसेप्ट कर सकता है जब आप किसी वेबसाइट पर लॉग इन करते हैं।
फिशिंग ईमेल और संक्रमित वेबसाइटों पर ऑटोमैटिक ड्राइव-बाय डाउनलोड के माध्यम से बड़े पैमाने पर फैलते हुए, ZeuS अंततः लाखों कंप्यूटरों को संक्रमित कर दिया - यही कारण है कि इसका उपयोग Gameover ZeuS बनाने के लिए किया गया, जो अब तक के सबसे कुख्यात बॉटनेट्स में से एक है।
Emotet
2014 में पहली बार पता चला, Emotet एक बैंकिंग ट्रोजन के रूप में शुरू हुआ। लेकिन साइबर अपराधियों द्वारा अन्य मैलवेयर वितरित करने के लिए इसका उपयोग शुरू करने के बाद, Emotet ने साइबर सुरक्षा में गंभीर लहरें पैदा कीं।
नियमित रूप से अब तक बनाए गए सबसे हानिकारक मैलवेयर स्ट्रेन में से एक के रूप में प्रतिष्ठित, Emotet ने बड़े पैमाने पर स्पैम और फिशिंग अभियानों के माध्यम से कॉर्पोरेट और व्यक्तिगत पीड़ितों को समान रूप से लक्षित किया। मैलवेयर का उपयोग कई बॉटनेट बनाने के लिए किया गया था, जिन्हें तब अन्य उद्यमी साइबर अपराधियों को मैलवेयर-एज-अ-सर्विस (MaaS) मॉडल पर किराए पर दिया गया था।
Emotet को अंततः 2021 में एक समन्वित वैश्विक कानून प्रवर्तन प्रयास के माध्यम से बाधित किया गया था।
Shedun
ट्रोजन्स केवल Windows के लिए नहीं हैं - Shedun एक Android एडवेयर ट्रोजन हॉर्स है जो वैध Android ऐप्स को नकली एडवेयर के साथ पुनः पैकेज करता है, इससे पहले कि उन्हें थर्ड-पार्टी डाउनलोड पोर्टल्स पर पुनः होस्ट किया जाए। जब आप इन साइटों में से किसी एक से ऐप इंस्टॉल करते हैं, तो आपको इसके साथ एडवेयर मिलता है।
एक बार जब आप संक्रमित ऐप इंस्टॉल करते हैं, तो आप विज्ञापनों से स्पैम हो जाते हैं जो हमलावर के लिए राजस्व उत्पन्न करते हैं। अपने Android डिवाइस से मैलवेयर हटाना बहुत मुश्किल है, और अधिकांश पीड़ितों ने नए डिवाइस खरीदने का विकल्प चुना। 2016 तक, Shedun के 10 मिलियन से अधिक Android उपकरणों को संक्रमित करने की सूचना मिली थी।
क्या ट्रोजन्स मोबाइल उपकरणों को प्रभावित कर सकते हैं?
ट्रोजन्स डेस्कटॉप और लैपटॉप कंप्यूटर के साथ-साथ मोबाइल उपकरणों को प्रभावित कर सकते हैं। दोनों Android और iOS ट्रोजन हॉर्स मैलवेयर से प्रभावित हुए हैं, हालांकि Android ट्रोजन्स कहीं अधिक आम हैं।
GriftHorse ट्रोजन एक हालिया Android SMS ट्रोजन है जो पीड़ितों को प्रीमियम मैसेजिंग सेवाओं के लिए साइन अप करके हमलावर के लिए राजस्व उत्पन्न करता है। अब तक, इसने दुनिया भर में 10 मिलियन से अधिक पीड़ितों को प्रभावित किया है। GriftHorse खुद को वैध ऐप्स के रूप में छुपाता है - जिनमें से सबसे लोकप्रिय के अकेले 500,000 से अधिक डाउनलोड हैं।
2016 में, AceDeceiver iOS ट्रोजन गैर-जेलब्रोकन iOS उपकरणों पर हमला करने में सक्षम पाया गया। तीन अलग-अलग AceDeceiver ऐप्स Apple की आंतरिक समीक्षा प्रक्रियाओं से गुजरे और आधिकारिक ऐप स्टोर पर डाउनलोड के लिए उपलब्ध थे। जानें कि अपने iPhone से मैलवेयर कैसे हटाएं ताकि आप तैयार रहें यदि ऐसा आपके साथ होता है।
ट्रोजन मैलवेयर कैसे हटाएं
किसी भी डिवाइस से ट्रोजन मैलवेयर को हटाने का सबसे अच्छा तरीका विशेष ट्रोजन हटाने वाले सॉफ्टवेयर के साथ है। ट्रोजन्स को हटाना आपके कंप्यूटर से वायरस और अन्य मैलवेयर हटाने के समान है।
Avast One, या किसी विश्वसनीय प्रदाता से अन्य एंटीवायरस सॉफ्टवेयर डाउनलोड करें।
सेफ मोड में प्रवेश करें।
किसी भी मैलवेयर को चलने या इंटरनेट का उपयोग करने से रोकने के लिए अपने PC को सेफ मोड में रीस्टार्ट करें।
अस्थायी फाइलें हटाएं।
अगले मैलवेयर स्कैन को गति देने के लिए डिस्क क्लीनअप टूल का उपयोग करके अस्थायी फाइलें हटाएं।
मैलवेयर के लिए अपने PC को स्कैन करें।
ट्रोजन्स और अन्य मैलवेयर के लिए अपने PC को स्कैन करने के लिए अपने एंटीवायरस सॉफ्टवेयर का उपयोग करें। आपका सॉफ्टवेयर मैलवेयर का पता लगाना चाहिए और इसे स्वचालित रूप से हटा देना चाहिए।
क्षतिग्रस्त फाइलों या डेटा को रिकवर करें।
यदि आप नियमित रूप से अपने कंप्यूटर का बैकअप ले रहे हैं, तो अपने बैकअप से किसी भी क्षतिग्रस्त फाइल या डेटा को रिस्टोर करें।
ट्रोजन हॉर्स हमलों को कैसे रोकें
ऐप्स और सॉफ्टवेयर आधिकारिक स्रोतों से डाउनलोड करें।
ट्रोजन्स अक्सर थर्ड-पार्टी ऐप डाउनलोड साइटों पर होस्ट किए जाते हैं। अपना सॉफ्टवेयर सीधे निर्माता से या Apple ऐप स्टोर और Google Play जैसे आधिकारिक पोर्टल्स से प्राप्त करें - हालांकि ये पहले ट्रोजन्स द्वारा समझौता किए गए हैं, वे अन्य विकल्पों की तुलना में बहुत सुरक्षित हैं।
अज्ञात ईमेल अटैचमेंट न खोलें या अजीब लिंक्स पर क्लिक न करें।
कपटपूर्ण ईमेल ट्रोजन्स फैलाने के लिए एक लोकप्रिय वेक्टर हैं। उन ईमेल में अटैचमेंट या लिंक्स पर क्लिक न करें जिन्हें प्राप्त करने की आप उम्मीद नहीं कर रहे हैं। भले ही ईमेल वैध लगे, यह एक साइबर अपराधी द्वारा स्पूफ्ड हो सकता है।
एड ब्लॉकर या सुरक्षित ब्राउज़र का उपयोग करें।
कुछ ट्रोजन्स संक्रमित वेब विज्ञापनों के माध्यम से फैलते हैं। एक एड ब्लॉकर या निजी ब्राउज़र इन्हें और अन्य विज्ञापनों को आपके ब्राउज़र में लोड होने से रोकेगा, संक्रमित साइटों को आपको ट्रोजन देने से रोकेगा।
Avast Secure Browser एक अत्यधिक सुरक्षित ब्राउज़र है जो स्वचालित रूप से विज्ञापनों को ब्लॉक करता है और आपको दुर्भावनापूर्ण डाउनलोड से बचाता है।
मुफ्त सॉफ्टवेयर पर संदेह करें।
ट्रोजन निर्माता अक्सर अपने ट्रोजन्स को मुफ्त गेम और अन्य प्रतीत होने वाले उपयोगी ऐप्स के रूप में छिपाते हैं। यदि आप कुछ नया इंस्टॉल करने वाले हैं, तो पहले इस पर शोध करें और उपयोगकर्ता समीक्षाएं पढ़ें।
वेब बैनर या अपरिचित लिंक्स पर क्लिक न करें।
सभी ड्राइव-बाय डाउनलोड मालवर्टाइजिंग के माध्यम से नहीं संभाले जाते। कुछ मैलवेयर निर्माता ऐसी वेबसाइट्स विकसित करते हैं जो आपके विजिट करते ही स्वचालित रूप से ट्रोजन्स और अन्य मैलवेयर को आपके डिवाइस पर इंस्टॉल कर सकती हैं। अज्ञात साइटों से बचने से ट्रोजन डाउनलोड करने का आपका जोखिम कम हो जाता है।
एंटीवायरस टूल का उपयोग करें।
एक प्रतिष्ठित प्रदाता से एक मजबूत एंटीवायरस टूल स्वचालित रूप से ट्रोजन्स को आपके डिवाइस से दूर रखेगा। ऐसा चुनें जो मैलवेयर हटाने वाले टूल के रूप में भी काम करता हो जो आपके उपकरणों से ट्रोजन्स और अन्य मैलवेयर का पता लगा सके और हटा सके।
व्यापक सुरक्षा के साथ ट्रोजन्स के खिलाफ बचाव करें
जबकि ट्रोजन हॉर्स मैलवेयर के कई प्रकार हैं, वे सभी आपको उन्हें इंस्टॉल करने के लिए मूर्ख बनाने के लिए डिज़ाइन किए गए हैं। इसलिए ट्रोजन्स का पता लगाना इतना कठिन हो सकता है - वे वैध सॉफ्टवेयर की तरह दिखते हैं।
ट्रोजन्स के खिलाफ खुद को बचाने का सबसे अच्छा तरीका विश्वसनीय सुरक्षा सॉफ्टवेयर के साथ है जो सभी प्रकार के मैलवेयर और वायरस का स्वचालित रूप से पता लगा सके, ब्लॉक कर सके, और हटा सके। इस तरह, ट्रोजन के पास आपको धोखा देने का कोई मौका नहीं है। Avast One के साथ आज ट्रोजन-मुक्त रहें, एक पुरस्कार-विजेता एंटीवायरस और साइबर सुरक्षा समाधान जो 100% मुफ्त है।