जब आप पहली बार अपना लैपटॉप चालू करते हैं, तो आपको विंडोज सेटअप करने और एक नया यूजर अकाउंट बनाने की आवश्यकता होती है जिसका उपयोग करके आप विंडोज में लॉग इन कर सकें। यह अकाउंट डिफ़ॉल्ट रूप से एक एडमिनिस्ट्रेटर अकाउंट होता है क्योंकि आपको ऐप इंस्टॉल करने के लिए एडमिनिस्ट्रेटर विशेषाधिकारों की आवश्यकता होती है। और डिफ़ॉल्ट रूप से विंडोज 10 दो अतिरिक्त यूजर अकाउंट बनाता है: गेस्ट और बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट जो दोनों डिफ़ॉल्ट रूप से निष्क्रिय होते हैं।
गेस्ट अकाउंट उन उपयोगकर्ताओं के लिए है जो डिवाइस तक पहुंच चाहते हैं लेकिन उन्हें प्रशासनिक विशेषाधिकारों की आवश्यकता नहीं है और वे पीसी के स्थायी उपयोगकर्ता नहीं हैं। इसके विपरीत, बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट का उपयोग समस्या निवारण या प्रशासनिक उद्देश्यों के लिए किया जाता है। आइए देखते हैं कि विंडोज 10 यूजर के पास किस प्रकार के अकाउंट होते हैं:
स्टैंडर्ड अकाउंट: इस प्रकार के अकाउंट का पीसी पर बहुत सीमित नियंत्रण होता है और यह रोजमर्रा के उपयोग के लिए अभिप्रेत है। एडमिनिस्ट्रेटर अकाउंट के समान, एक स्टैंडर्ड अकाउंट लोकल अकाउंट या माइक्रोसॉफ्ट अकाउंट हो सकता है। स्टैंडर्ड यूजर्स ऐप्स चला सकते हैं लेकिन नए ऐप्स इंस्टॉल नहीं कर सकते और उन सिस्टम सेटिंग्स को नहीं बदल सकते जो अन्य उपयोगकर्ताओं को प्रभावित नहीं करतीं। यदि कोई कार्य किया जाता है जिसके लिए उन्नत अधिकारों की आवश्यकता होती है, तो विंडोज UAC प्रॉम्प्ट प्रदर्शित करेगा जो एडमिनिस्ट्रेटर अकाउंट के यूजरनेम और पासवर्ड के लिए UAC को पास करने के लिए कहेगा।
एडमिनिस्ट्रेटर अकाउंट: इस प्रकार के अकाउंट का पीसी पर पूर्ण नियंत्रण होता है और यह कोई भी पीसी सेटिंग्स बदल सकता है या कोई भी कस्टमाइजेशन कर सकता है या कोई भी ऐप इंस्टॉल कर सकता है। लोकल और माइक्रोसॉफ्ट अकाउंट दोनों एडमिनिस्ट्रेटर अकाउंट हो सकते हैं। वायरस और मैलवेयर के कारण, पीसी सेटिंग्स या किसी भी प्रोग्राम तक पूर्ण पहुंच वाला विंडोज एडमिनिस्ट्रेटर खतरनाक हो जाता है, इसलिए UAC (यूजर अकाउंट कंट्रोल) की अवधारणा पेश की गई थी। अब, जब भी कोई कार्रवाई की जाती है जिसमें उन्नत अधिकारों की आवश्यकता होती है, तो विंडोज एडमिनिस्ट्रेटर के लिए हां या नहीं की पुष्टि करने के लिए UAC प्रॉम्प्ट प्रदर्शित करेगा।
बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट: बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट डिफ़ॉल्ट रूप से निष्क्रिय होता है और पीसी तक पूर्ण अप्रतिबंधित पहुंच रखता है। बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट एक लोकल अकाउंट है। इस अकाउंट और यूजर के एडमिनिस्ट्रेटर अकाउंट के बीच मुख्य अंतर यह है कि बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट को UAC प्रॉम्प्ट प्राप्त नहीं होते जबकि दूसरे को होते हैं। यूजर का एडमिनिस्ट्रेटर अकाउंट एक अनएलिवेटेड एडमिनिस्ट्रेटर अकाउंट है जबकि बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट एक एलिवेटेड एडमिनिस्ट्रेटर अकाउंट है।
नोट: चूंकि बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट की पीसी तक पूर्ण अप्रतिबंधित पहुंच होती है, इसलिए रोजमर्रा के उपयोग के लिए इस अकाउंट का उपयोग करने की अनुशंसा नहीं की जाती है, और इसे केवल आवश्यकता होने पर ही सक्षम किया जाना चाहिए।
विंडोज 10 में बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट को सक्षम या अक्षम करें
केस में कुछ गलत होने पर एक रिस्टोर पॉइंट बनाना सुनिश्चित करें।
विधि 1: कमांड प्रॉम्प्ट का उपयोग करके बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट को सक्षम या अक्षम करें
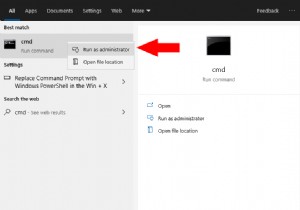
- कमांड प्रॉम्प्ट खोलें। उपयोगकर्ता 'cmd' खोजकर और फिर एंटर दबाकर यह चरण कर सकता है।
- निम्न कमांड को cmd में टाइप करें और एंटर दबाएं:
net user administrator /active:yes
नोट: यदि आप विंडोज में अलग भाषा का उपयोग करते हैं तो आपको अपने भाषा के अनुवाद के साथ Administrator को प्रतिस्थापित करना होगा।
- अब यदि आपको पासवर्ड के साथ बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट को सक्षम करने की आवश्यकता है, तो आपको उपरोक्त के बजाय इस कमांड का उपयोग करना होगा:
net user administrator password /active:yes
नोट: पासवर्ड को उस वास्तविक पासवर्ड से बदलें जो आप बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट के लिए सेट करना चाहते हैं।
- यदि आपको बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट को अक्षम करने की आवश्यकता है तो निम्न कमांड का उपयोग करें:
net user administrator /active:no
- cmd बंद करें और परिवर्तनों को सहेजने के लिए अपने पीसी को रीबूट करें।
यह है विंडोज 10 में बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट को सक्षम या अक्षम करने का तरीका लेकिन अगर आप नहीं कर सकते, तो अगली विधि का पालन करें।
विधि 2: लोकल यूजर्स एंड ग्रुप्स का उपयोग करके बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट को सक्षम या अक्षम करें
नोट: यह विधि केवल विंडोज 10 प्रो, एंटरप्राइज, और एजुकेशन संस्करणों के लिए काम करेगी क्योंकि लोकल यूजर्स एंड ग्रुप्स विंडोज 10 होम संस्करण में उपलब्ध नहीं है।
- विंडोज की + R दबाएं फिर lusrmgr.msc टाइप करें और OK दबाएं।
- बाएं हाथ की विंडो से, यूजर्स चुनें फिर दाएं विंडो फलक में एडमिनिस्ट्रेटर पर डबल-क्लिक करें।
- अब, बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट को सक्षम करने के लिए एडमिनिस्ट्रेटर प्रॉपर्टीज विंडो में "अकाउंट इज डिसेबल्ड" को अनचेक करें।
- अप्लाई पर क्लिक करें, फिर OK और परिवर्तनों को सहेजने के लिए अपने पीसी को रीस्टार्ट करें।
- यदि आपको बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट को अक्षम करने की आवश्यकता है, तो बस "अकाउंट इज डिसेबल्ड" को चेकमार्क करें। अप्लाई पर क्लिक करें फिर OK।
- लोकल यूजर्स एंड ग्रुप्स बंद करें और अपने पीसी को रीस्टार्ट करें।
विधि 3: लोकल सिक्योरिटी पॉलिसी का उपयोग करके बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट को सक्षम या अक्षम करें
- विंडोज की + R दबाएं फिर secpol.msc टाइप करें और एंटर दबाएं।
- बाएं हाथ की विंडो में निम्न पर नेविगेट करें:
सिक्योरिटी सेटिंग्स > लोकल पॉलिसीज > सिक्योरिटी ऑप्शन्स
- सिक्योरिटी ऑप्शन्स चुनना सुनिश्चित करें फिर दाएं विंडो में "अकाउंट्स: एडमिनिस्ट्रेटर अकाउंट स्टेटस" पर डबल-क्लिक करें।
- अब बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट को सक्षम करने के लिए "इनेबल्ड" को चेकमार्क करें फिर अप्लाई पर क्लिक करें फिर OK।
- यदि आपको बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट को अक्षम करने की आवश्यकता है तो "डिसेबल्ड" को चेकमार्क करें फिर अप्लाई पर क्लिक करें फिर OK।
- परिवर्तनों को सहेजने के लिए अपने पीसी को रीबूट करें।
यह है विंडोज 10 में बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट को सक्षम या अक्षम करने का तरीका लेकिन अगर आप बूट फेलियर के कारण अपने सिस्टम तक नहीं पहुंच सकते, तो अगली विधि का पालन करें।
विधि 4: लॉग इन किए बिना बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट को सक्षम या अक्षम करें
उपरोक्त सभी विकल्प ठीक काम करते हैं लेकिन क्या होगा यदि आप विंडोज 10 में साइन इन करने में असमर्थ हैं? यदि ऐसा है तो चिंता न करें क्योंकि यह विधि तब भी ठीक काम करेगी जब आप विंडोज में लॉग इन नहीं कर सकते।
- विंडोज 10 इंस्टॉलेशन DVD या रिकवरी डिस्क से अपने पीसी को बूट करें। सुनिश्चित करें कि आपके पीसी का BIOS सेटअप DVD से बूट करने के लिए कॉन्फिगर है।
- फिर विंडोज सेटअप स्क्रीन पर SHIFT + F10 दबाकर कमांड प्रॉम्प्ट खोलें।
- निम्न कमांड को cmd में टाइप करें और एंटर दबाएं:
copy C:\windows\system32\utilman.exe C:\
copy /y C:\windows\system32\cmd.exe C:\windows\system32\utilman.exe
नोट: ड्राइव लेटर C: को उस ड्राइव लेटर से बदलना सुनिश्चित करें जिस पर विंडोज इंस्टॉल है।
- अब wpeutil reboot टाइप करें और अपने पीसी को रीबूट करने के लिए एंटर दबाएं।
- रिकवरी या इंस्टॉलेशन डिस्क को हटाना सुनिश्चित करें और फिर अपनी हार्ड डिस्क से बूट करें।
- विंडोज 10 लॉगिन स्क्रीन पर बूट करें फिर स्क्रीन के निचले-बाएं कोने में ईज ऑफ एक्सेस बटन पर क्लिक करें।
- यह कमांड प्रॉम्प्ट खोलेगा क्योंकि हमने चरण 3 में utilman.exe को cmd.exe से बदल दिया है।
- निम्न कमांड को cmd में टाइप करें और एंटर दबाएं:
net user administrator /active:yes
- अपने पीसी को रीबूट करें, और यह बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट को सफलतापूर्वक सक्रिय कर देगा।
- यदि आपको इसे अक्षम करने की आवश्यकता है, तो निम्न कमांड का उपयोग करें:
net user administrator /active:no
अनुशंसित:
- विंडोज 10 अपडेट के लिए एक्टिव आवर्स कैसे बदलें
- विंडोज 10 में एडाप्टिव ब्राइटनेस को सक्षम या अक्षम कैसे करें
- विंडोज 10 अपडेट के लिए एक्टिव आवर्स को अक्षम करें
- चेक करने के 3 तरीके कि विंडोज 10 एक्टिवेटेड है या नहीं
बस इतना ही, आपने सफलतापूर्वक सीख लिया है विंडोज 10 में बिल्ट-इन एडमिनिस्ट्रेटर अकाउंट को सक्षम या अक्षम कैसे करें लेकिन अगर इस गाइड के बारे में आपके अभी भी कोई प्रश्न हैं तो बेझिझक कमेंट सेक्शन में पूछें।