CNG (Cryptographic Next Generation) Key Isolation सेवा निजी कुंजियों को कुंजी प्रक्रिया अलगाव और कई संबद्ध क्रिप्टोग्राफ़िक संचालन प्रदान करती है जैसा कि Common Criteria द्वारा आवश्यक है। CNG Key Isolation सेवा से जुड़े निष्पादन योग्य का डिफ़ॉल्ट पथ C:\ windows \ system32 \ lsass.exe. है।
CNG Key Isolation समझाया गया
CNG key isolation सेवा एक साझा प्रक्रिया में LocalSystem के रूप में चलती है (LSA प्रक्रिया में होस्ट की गई)। सेवा Winlogon सेवा में उपयोगकर्ताओं को प्रमाणित करने के लिए लंबे समय तक रहने वाली कुंजियों को संग्रहीत करती है। उदाहरण के लिए, CNG Key Isolation सेवा एक वायरलेस नेटवर्क कुंजी या स्मार्ट कार्ड के लिए आवश्यक क्रिप्टोग्राफ़िक जानकारी संग्रहीत करेगी। CNG Key Isolation सेवा द्वारा किए गए सभी संचालन Common Criteria आवश्यकताओं का पालन करके किए जाते हैं।
इस घटना में कि CNG Key Isolation सेवा लोड या आरंभ करने में विफल रहती है, व्यवहार Event Log में दर्ज किया जाता है। अधिकांश समय, सेवा Remote Procedure Call (RPC) सेवा के जबरन रोके जाने या अक्षम होने के कारण शुरू नहीं हो पाती है। यदि CNG Key Isolation सेवा रुक जाती है, तो Extensible Authentication Protocol (EAP) स्टार्टअप पर शुरू और आरंभ करने में विफल हो जाएगा।
जैसा कि आप नीचे देखेंगे, CNG key isolation service एक निष्पादन योग्य (lsass.exe) को कई अन्य सेवाओं के साथ साझा करती है।
Lsass.exe क्या है?
LSASS का अर्थ Local Security Authority Subsystem Service है। वास्तविक lsass.exe Windows वातावरण का एक वैध सॉफ़्टवेयर घटक है। निष्पादन योग्य को एक कोर सिस्टम स्थानीय प्राधिकरण प्रक्रिया माना जाता है जो Windows में अंतर्निहित है। lsass.exe का डिफ़ॉल्ट स्थान C:\ Windows \ System 32 में है।
Lass.exe प्रक्रिया Windows में चार मुख्य प्रमाणीकरण सेवाओं को संभालती है:
- KeyIso (CNG Key Isolation) – LSA प्रक्रिया में होस्ट की गई सबसे महत्वपूर्ण प्रमाणीकरण सेवा। यह निजी कुंजियों और संबद्ध क्रिप्टोग्राफ़िक संचालन के लिए कुंजी प्रक्रिया अलगाव प्रदान करता है।
- EFS (Encrypting File System) – एक कोर फ़ाइल एन्क्रिप्शन तकनीक जिसका उपयोग मुख्य रूप से NTFS फ़ाइल सिस्टम वॉल्यूम पर एन्क्रिप्टेड फ़ाइलों को संग्रहीत करने के लिए किया जाता है। इस सेवा को रोकने से आपका सिस्टम एन्क्रिप्टेड फ़ाइलों तक पहुंचने से रोका जाएगा।
- SamSS (Security Accounts Manager) – इस सेवा का मुख्य उद्देश्य एक बीकन के रूप में कार्य करना और अन्य सेवाओं को संकेत देना है जब Security Account Manager (SAM) अनुरोध प्राप्त करने के लिए तैयार हो। इस सेवा को रोकने से Security Account Manager पर निर्भर अन्य सेवाओं को सूचित होने से रोका जाएगा। यह एक स्नोबॉल प्रभाव पैदा करेगा जो कई निर्भर सेवाओं को विफल या गलत तरीके से शुरू करने का कारण बनेगा।
- Local IPSEC Policy – Windows Server में ISAKMP/Oakley (IKE) और विभिन्न IP सुरक्षा ड्राइवरों को प्रबंधित और शुरू करता है।
lsass.exe के साथ संभावित सुरक्षा जोखिम
कुछ Windows उपयोगकर्ता पाते हैं कि Lsass निष्पादन योग्य बहुत सारे सिस्टम संसाधनों का उपभोग करता है और lsass.exe के वायरस या अन्य प्रकार के मैलवेयर होने का संदेह करते हैं। हालांकि यह निश्चित रूप से संभव है, इसकी संभावना कम है।
हालांकि, एक ज्ञात कॉपी-कैट वायरस है जो Lsass निष्पादन योग्य में छलावरण करके सिस्टम को संक्रमित करने के लिए जाना जाता है। प्रक्रिया समान है, लेकिन वास्तविक Local Security Authority Subsystem Service के समान नहीं है। दुर्भावनापूर्ण प्रक्रिया का नाम isass.exe है, वैध प्रक्रिया के विपरीत जिसका नाम lsass.exe है। यदि आप पाते हैं कि प्रक्रिया लोअरकेस L के बजाय कैपिटल I से शुरू होती है, तो आपका सिस्टम संभवतः संक्रमित है।
आप lsass.exe के स्थान की जांच करके इस सिद्धांत की पुष्टि कर सकते हैं। आम तौर पर, यदि Lsass निष्पादन योग्य C:\ Windows \ System 32 में स्थित है, तो आप सुरक्षित रूप से मान सकते हैं कि यह वैध Local Security Authority Subsystem Service है। ऐसा करने के लिए Task Manager खोलें (Ctrl + Shift + Esc) और Processes सूची में Local Security Authority Process तक नीचे स्क्रॉल करें। इस पर राइट-क्लिक करें और Open file location चुनें। यदि प्रक्रिया System 32 में स्थित नहीं है, तो आप सुनिश्चित हो सकते हैं कि आप मैलवेयर संक्रमण से निपट रहे हैं।
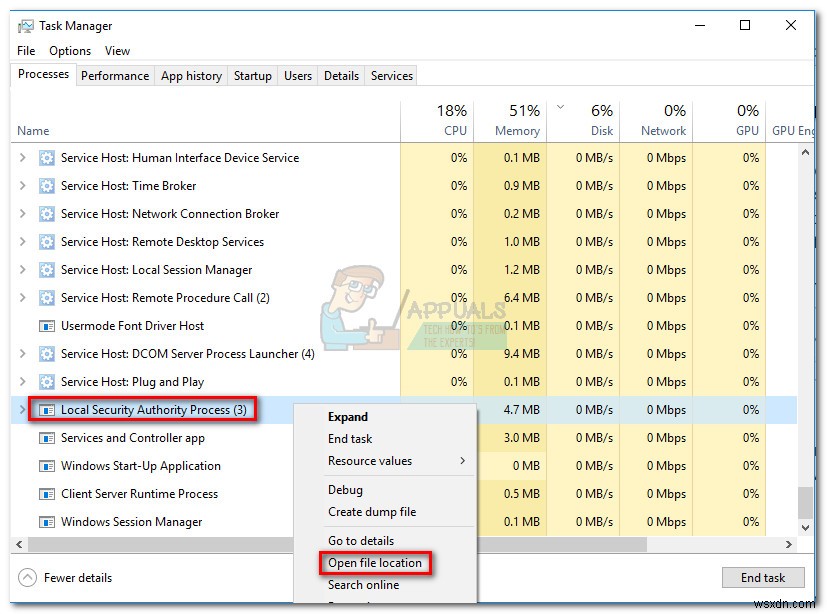
\"Isass.exe\" कीलॉगिंग गुणों वाला एक ट्रोजन वायरस है जिसे Sasser worm परिवार के नाम से जाना जाता है। इसका मुख्य उद्देश्य चुपचाप आपके सिस्टम से डेटा एकत्र करना है। आपके द्वारा टाइप किए गए प्रत्येक कीस्ट्रोक को पंजीकृत करके, वायरस खाता उपयोगकर्ता नाम, पासवर्ड, क्रेडिट कार्ड नंबर और किसी भी अन्य संवेदनशील डेटा के बाद जाने के लिए कॉन्फ़िगर किया गया है जो अंततः अवैध वित्तीय लाभ के लिए उपयोग किया जाता है।
वायरस कई वर्षों से मौजूद है और Microsoft ने पहले ही इसके खिलाफ उपाय किए हैं। यदि आप पाते हैं कि आप संक्रमित हैं, तो आप Sasser worm के किसी भी निशान को हटाने के लिए Microsoft Malware Removal टूल का उपयोग कर सकते हैं। अनगिनत Windows 7 और XP उपयोगकर्ताओं को महीनों तक संक्रमित करने के बाद, Microsoft ने उस भेद्यता को पैच कर दिया है जिसने वायरस को Windows मशीनों को संक्रमित करने की अनुमति दी थी। अब तक, यदि आपके पास नवीनतम Windows सुरक्षा अपडेट हैं, तो Sasser worm से संक्रमित होना संभव नहीं है।
क्या मुझे CNG key isolation सेवा को अक्षम करना चाहिए?
नहीं। CNG key isolation सेवा क्रिप्टोग्राफ़िक जानकारी को सुरक्षित रूप से संग्रहीत करने के लिए आवश्यक एक महत्वपूर्ण सिस्टम प्रक्रिया है। किसी भी परिस्थिति में वैध CNG Key Isolation (KeyISO) Service को स्थायी रूप से अक्षम नहीं किया जाना चाहिए।
Task Manager में lsass.exe प्रक्रिया को समाप्त करने से CNG key isolation सेवा भी रुक जाएगी। लेकिन ध्यान रखें कि इससे आपका सिस्टम जबरन बंद हो सकता है। चूंकि यह लॉग ऑन सुरक्षा के सबसे महत्वपूर्ण हिस्से को नियंत्रित करता है, CNG key isolation Windows का एक आवश्यक कार्य है।
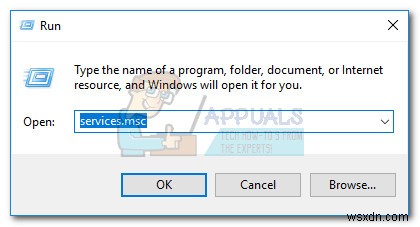
हालांकि, यदि आपको संदेह है कि CNG key isolation service ठीक से काम नहीं कर रही है या आपके सिस्टम के साथ समस्याएं पैदा कर रही है, तो आप सेवा को पुनरारंभ करने का प्रयास कर सकते हैं। ऐसा करने के लिए, एक रन विंडो खोलें (Windows key + R) और services.msc टाइप करें। फिर Services विंडो खोलने के लिए Enter दबाएं।
Services विंडो में, CNG Key Isolation सेवा तक नीचे स्क्रॉल करें। सेवा पर राइट-क्लिक करें और फिर पुनरारंभ को बाध्य करने के लिए Restart चुनें।
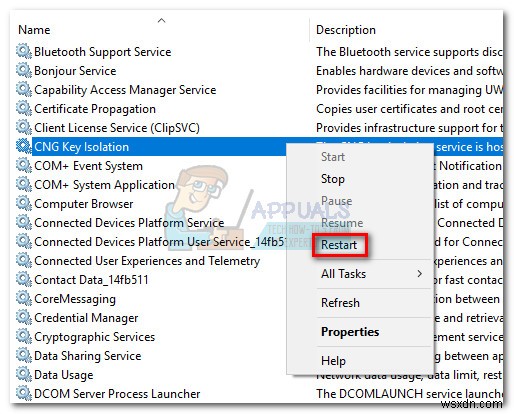
नोट: ध्यान रखें कि इस पर निर्भर करता है कि CNG Key Isolation सेवा वर्तमान में उपयोग में है या नहीं, आपको अप्रत्याशित सिस्टम रीबूट का सामना करना पड़ सकता है। जब तक आपके पास ऐसा करने के वैध कारण न हों, इस सेवा को पुनरारंभ न करें।