कुछ उपयोगकर्ता यह सोच रहे हैं कि lsm.exe वास्तविक है या दुर्भावनापूर्ण यह पता लगाने के बाद कि प्रक्रिया टास्क मैनेजर में एक स्थिर उपस्थिति है और काफी मात्रा में सिस्टम संसाधनों का उपभोग करती है।
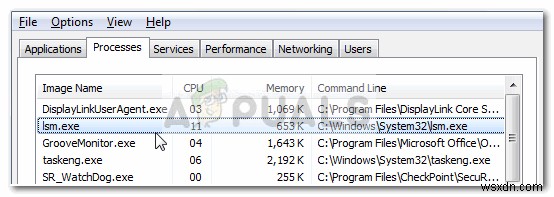
हालांकि इस बात की बहुत संभावना है कि प्रक्रिया वास्तव में वैध है, उपयोगकर्ताओं को नीचे निर्दिष्ट जांच करने के लिए प्रोत्साहित किया जाता है ताकि यह पुष्टि हो सके कि वे वायरस संक्रमण से नहीं निपट रहे हैं।
lsm.exe क्या है?
वास्तविक lsm.exe निष्पादन योग्य पूरी तरह से वैध है और वास्तव में एक कोर विंडोज सिस्टम प्रक्रिया है। Lsm Local Session Manager Service से आता है। यह प्रमुख प्रक्रिया विंडोज 7, विंडोज 8 और विंडोज 10 पर डिफ़ॉल्ट रूप से जारी की जाती है।
वास्तविक lsm.exe प्रक्रिया का उद्देश्य एक सर्वर से संबंधित सभी कनेक्शनों का प्रबंधन करना है जो होस्ट की गई मशीन पर टर्मिनल के रूप में कार्य करता है।
हालांकि प्रक्रिया अक्सर एक्सप्लोरर क्रैश और गेम में प्रदर्शन संघर्षों से जुड़ी होती है, इसे एक महत्वपूर्ण घटक माना जाना चाहिए। इसके बिना, आपका सिस्टम इंटरैक्टिव उपयोगकर्ता सत्रों को प्रेषित करने में असमर्थ होगा।
यह ध्यान दिया जाना चाहिए कि lsm.exe प्रक्रिया विंडोज विस्टा से शुरू होकर महत्व में बढ़ी है। विंडोज विस्टा और सभी बाद के संस्करणों में, प्रक्रिया न केवल स्थानीय सत्र कनेक्शन प्रबंधित करने के लिए बल्कि वर्चुअलाइज्ड टर्मिनल सर्वर सत्रों को प्रबंधित करने के लिए भी जिम्मेदार है।
संभावित सुरक्षा खतरा?
हालांकि दुर्भावनापूर्ण निष्पादन योग्य से निपटने की संभावना कम है, कम से कम तीन ज्ञात वायरस/ट्रोजन विविधताएँ हैं जिन्हें सुरक्षा खतरों से पता लगाने से बचने के लिए lsm.exe के समान नाम दिया गया था:
- Packed.Win32.Krap.hm
- Worm.Win32.VBNA.b
- Backdoor:Win32/Slingup.A
नोट: इन मैलवेयर विविधताओं में से अधिकांश आपके पीसी के संसाधनों का उपयोग बिटकॉइन या अन्य क्रिप्टोकरेंसी के लिए खनन करने के लिए करेंगे।
यह सुनिश्चित करने के लिए कि आप वास्तव में वायरस संक्रमण से नहीं निपट रहे हैं, आइए निष्पादन योग्य की किसी भी दुर्भावनापूर्ण गतिविधि के लिए जांच करें।
ऐसा करने के लिए, टास्क मैनेजर (Ctrl + Shift + Esc) खोलें और प्रोसेस टैब में lsm.exe प्रक्रिया का पता लगाएं। फिर, lsm.exe प्रक्रिया पर राइट-क्लिक करें और Properties चुनें। lsm.exe Properties स्क्रीन में, Digital Signatures टैब का विस्तार करें और जांचें कि क्या हस्ताक्षरकर्ताओं का नाम Microsoft Windows Publisher से मेल खाता है। यदि हाँ, तो आप निश्चिंत हो सकते हैं क्योंकि फ़ाइल निश्चित रूप से दुर्भावनापूर्ण नहीं है।
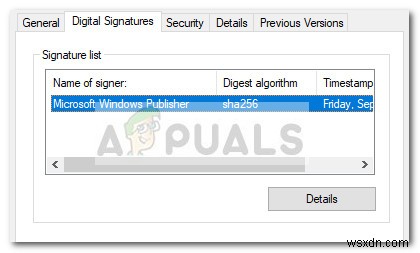
नोट: एक बड़ा संकेत जो निश्चित रूप से आपको बताएगा कि प्रक्रिया दुर्भावनापूर्ण है या नहीं, वह है नाम। जबकि मूल lsm.exe में नाम में एक छोटा l (L) होता है, नकली (दुर्भावनापूर्ण) निष्पादन योग्य में एक बड़ा I (i) होगा।
Signature सूची के तहत कोई हस्ताक्षरकर्ता नहीं है, तो हमें अतिरिक्त जांच करने की आवश्यकता होगी। ऐसा करने के लिए, lsm.exe प्रक्रिया पर राइट-क्लिक करें और Open File Location चुनें। यदि प्रकट स्थान C:\ Windows \ System32 से अलग है, तो आप सबसे अधिक संभावना एक दुर्भावनापूर्ण निष्पादन योग्य से निपट रहे हैं। आप नए खोजे गए निष्पादन योग्य को VirusTotal पर विश्लेषण के लिए अपलोड करके अपनी संदेह की पुष्टि या खंडन कर सकते हैं।
नोट: वैध Ism.exe के रूप में प्रच्छन्न दुर्भावनापूर्ण निष्पादन योग्य के लिए एक सामान्य स्थान C:\ Users \ *Your Name* \ AppData \ Roaming \ lsm.exe में है।
यदि विश्लेषण संदिग्ध गतिविधि प्रकट करता है, तो हम अत्यधिक अनुशंसा करते हैं कि आप अपने सिस्टम को सेफ्टी स्कैनर या मैलवेयरबाइट्स जैसे शक्तिशाली मैलवेयर रिमूवर से स्कैन करें। यदि आप अनिश्चित हैं कि यह कैसे करना है, तो मैलवेयरबाइट्स का उपयोग करके अपने सिस्टम से मैलवेयर के किसी भी निशान को हटाने पर हमारे गहन लेख (यहाँ) का पालन करें।
क्या मुझे lsm.exe को हटाना चाहिए?
जैसा कि हमने नीचे पहले ही स्थापित किया है, lsm.exe प्रक्रिया आमतौर पर टर्मिनल सत्र से जुड़े विभिन्न पहलुओं के रिमोट कॉन्फ़िगरेशन के लिए उपयोग की जाती है। lsm.exe निष्पादन योग्य को हटाने या प्रक्रिया को कार्य करने से रोकने का सबसे अधिक संभावना आपके सिस्टम की स्थिरता के लिए विनाशकारी परिणाम होंगे।
इस वजह से, आपको अपने सिस्टम से वास्तविक lsm.exe को कभी नहीं हटाना चाहिए।
यदि आप lsm.exe प्रक्रिया के कारण उच्च CPU और RAM उपयोग देखते हैं और आपने सुनिश्चित किया है कि प्रक्रिया वैध है, तो बस अपने सिस्टम को रीबूट करें और अगले स्टार्टअप पर उपयोग में सुधार होना चाहिए।