एक सस्ते स्मार्टफोन का आकर्षण का विरोध करना कठिन हो सकता है, खासकर जब वे अब लगभग अधिक महंगे मॉडल के रूप में सक्षम हैं। इसी कारण से पूर्व में अज्ञात चीनी निर्माता जैसे हुआवेई और श्याओमी तेजी से अधिक स्थापित, प्रीमियम निर्माताओं, जैसे सैमसंग, सोनी, और यहां तक कि ऐप्पल को पछाड़ रहे हैं।
लेकिन, सभी चीजों की तरह, आपको वही मिलता है जिसके लिए आप भुगतान करते हैं। कई बजट चीनी हैंडसेट में हाल ही में खोजी गई एक भेद्यता, जो एक हमलावर को रूट एक्सेस प्राप्त करने की अनुमति दे सकती है, उस सिद्धांत को साबित करती है। यहां आपको क्या जानना चाहिए।
हमले को समझना
कई फोन ताइवानी-आधारित मीडियाटेक द्वारा निर्मित SoCs (सिस्टम ऑन चिप) चलाते हैं, जो दुनिया के सबसे बड़े सेमीकंडक्टर निर्माताओं में से एक हैं। 2013 में, उन्होंने 220 मिलियन स्मार्टफोन चिप्स का एक अभूतपूर्व उत्पादन किया। उनके सबसे बड़े विक्रेताओं में से एक MT6582 है, जिसका उपयोग कई लो-एंड स्मार्टफोन में किया जाता है, जिनमें से कई लेनोवो और हुआवेई जैसे चीनी निर्माताओं द्वारा उत्पादित किए जाते हैं।
MT6582 एक डिबग सेटिंग के साथ सक्षम आया, जो निर्माता के अनुसार, चीन में "दूरसंचार अंतरसंचालनीयता" का परीक्षण करने के लिए उपयोग किया जाता था।
हालांकि यह मीडियाटेक के लिए वास्तव में चिप को डिजाइन करने के लिए आवश्यक था, और यह सुनिश्चित करने के लिए कि यह ठीक से काम करता है, इसे एक उपभोक्ता डिवाइस पर छोड़ना उपभोक्ताओं के लिए एक अविश्वसनीय सुरक्षा जोखिम दर्शाता है। क्यों? क्योंकि यह एक हमलावर, या एक दुर्भावनापूर्ण सॉफ़्टवेयर, को फोन पर रूट एक्सेस प्राप्त करने की अनुमति देता है।
इससे, वे महत्वपूर्ण सिस्टम फ़ाइलों और सेटिंग्स को संशोधित और हटाने, उपयोगकर्ता पर जासूसी करने, और उपयोगकर्ता की सहमति के बिना और अधिक मालवेयर इंस्टॉल करने में सक्षम होंगे। यदि कोई हमलावर चाहे, तो वे फोन को ब्रिक भी कर सकते हैं, जिससे यह स्थायी रूप से अनुपयोगी हो जाएगा।
द रजिस्टर के अनुसार, इस भेद्यता को केवल एंड्रॉइड ऑपरेटिंग सिस्टम के संस्करण 4.4 किटकैट पर चलने वाले फोन पर निष्पादित किया जा सकता है।
इस भेद्यता की खोज लिनक्स कर्नेल के संस्करण 3.8 के OS कीचेन में पाए गए एक समान दोष के बाद हुई, जिसे जनवरी में शोधकर्ताओं द्वारा प्रकट किया गया था। जब शोषण किया जाता है, तो यह भेद्यता एक हमलावर को मशीन की रूट एक्सेस प्राप्त करने की अनुमति देती।
इस भेद्यता ने लिनक्स के लगभग हर वितरण को प्रभावित किया, साथ ही एंड्रॉइड फोन की एक बहुतायत को भी। शुक्र है, एक फिक्स तेजी से जारी किया गया था।
अपने पिचफोर्क नीचे रखें
हालांकि लेनोवो और हुआवेई जैसे फोन विशेष रूप से प्रभावित हैं, आपको उन्हें दोष नहीं देना चाहिए। भले ही यह आकर्षक लग सकता है, दिए गए इन निर्माताओं में से कुछ का सुरक्षा-संबंधी अनौचित्य का इतिहास रहा है।
लेनोवो इसके लिए विशेष रूप से दोषी है। 2014 में, उन्होंने अपने सभी उपयोगकर्ताओं के लिए SuperFish के साथ SSL को तोड़ दिया। फिर उन्होंने अपने लैपटॉप को अनिर्मूलनीय, BIOS-आधारित मालवेयर से बोझिल कर दिया। फिर उन्होंने अपने हाई-एंड थिंकपैड और थिंकसेंटर डेस्कटॉप पर एक डरावना, बिग ब्रदर-एस्क एनालिटिक्स प्रोग्राम स्थापित किया।
लेकिन यहां, उनके हाथ साफ हैं। एक बार के लिए। दोष पूरी तरह से मीडियाटेक के दरवाजे पर है, जिन्होंने इन चिप्स को निर्माताओं को इस सेटिंग के साथ सक्षम करके भेज दिया।
क्या मैं प्रभावित हूं?
यह इंगित करना उचित है कि इस भेद्यता की पहुंच前述 Linux भेद्यता जितनी नहीं होगी। भेद्यता केवल उन फोन पर पाई जाती है जो एक चिपसेट पर चल रहे हैं जो 2015 और 2016 में जारी किसी भी फोन पर शिप नहीं किया गया था।
इसे केवल एंड्रॉइड के एक बहुत विशिष्ट संस्करण पर चलने वाले फोन पर भी निष्पादित किया जा सकता है, जो लगभग एक-तिहाई एंड्रॉइड फोन पर चलने के बावजूद, किसी भी तरह से सर्वव्यापी नहीं है।
इसके बावजूद, यह जांचना शायद एक अच्छा विचार है कि क्या आपका फोन असुरक्षित है। जैसा होता है, मेरे पास एक बजट चीनी फोन है - एक हुआवेई ऑनर 3सी, जो अगस्त में विंडोज फोन पर जाने तक मेरा मुख्य उपकरण था।
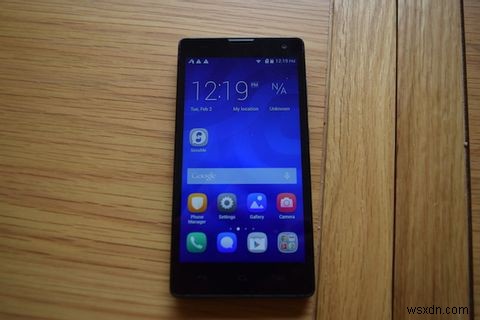
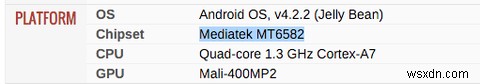
पहली चीज़, मैंने डिवाइस को GSMArena पर देखा। यह अनिवार्य रूप से फोनों का Encyclopedia Britannica है। यदि किसी प्रमुख निर्माता ने इसे जारी किया है, तो यह वेबसाइट इसके बारे में पूरी आंकड़े प्रदान करेगी। चिपसेट के बारे में जानकारी प्लेटफॉर्म के तहत पाई जा सकती है। और यकीनन, मेरे हुआवेई फोन में यह है।
तो, फिर मुझे यह देखने की ज़रूरत है कि क्या मैं एंड्रॉइड के प्रभावित संस्करण को चला रहा हूं। मैंने सेटिंग्स खोला, और फिर फोन के बारे में पर टैप किया। यह आपके फोन के लिए थोड़ा अलग हो सकता है। निर्माता सेटिंग्स मेनू को अनुकूलित करने के लिए जाने जाते हैं।
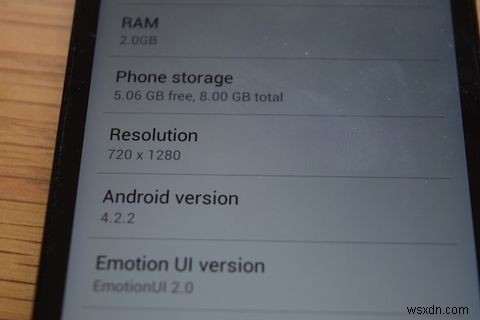
सौभाग्य से, मेरा फोन एंड्रॉइड 4.2 जेलीबीन चला रहा है, जो लंबे समय से दांत में होने के बावजूद, इस भेद्यता से प्रभावित नहीं है।
यदि आप प्रभावित हैं
जबकि मैं भाग्यशाली था, यह मान लेना सुरक्षित है कि लाखों फोन इससे प्रभावित होंगे। यदि आप हैं, तो आप एक नया फोन खरीदने के लिए बुद्धिमान होंगे।
मोटोरोला मोटो जी एक शानदार बजट फोन है, जिसे एक निर्माता द्वारा उत्पादित किया गया है जिस पर आप भरोसा कर सकते हैं। आप अमेज़न पर सिर्फ $110 में एक प्राप्त कर सकते हैं। एक अतिरिक्त बोनस के रूप में, जब सॉफ़्टवेयर अपडेट जारी करने की बात आती है तो मोटोरोला काफी तेज होता है, जो हुआवेई निश्चित रूप से नहीं है।
 Motorola Moto G (2nd generation) Unlocked Cellphone, 8GB, Black BUY NOW ON AMAZON
यदि आप अपग्रेड नहीं कर सकते, तो आप कुछ सरल सुरक्षा सावधानियां बरतने के लिए बुद्धिमान होंगे। सबसे पहले, संदिग्ध स्रोतों से सॉफ़्टवेयर डाउनलोड करने से बचने का प्रयास करें। पायरेटेड ऐप्स और "warez" को प्लेग की तरह避免 करें। Google Play स्टोर पर टिके रहें।
यह संभावना है कि कई प्रभावित उपयोगकर्ता चीन में स्थित होंगे, जहां Google Play स्टोर उपलब्ध नहीं है। चीनी उपभोक्ताओं को अन्य वैकल्पिक ऐप स्टोर के साथ करना पड़ता है, जिनमें से कई Google की तरह मालवेयर को फ़िल्टर करने में सतर्क नहीं हैं। उन उपभोक्ताओं को अतिरिक्त सावधानी बरतने की सलाह दी जाएगी।
संक्षेप में: डरें, लेकिन नहीं
यह भेद्यता डरावनी है। यह डरावनी है क्योंकि यह इस बात से पैदा होती है कि हार्डवेयर का एक विशेष टुकड़ा कैसे कॉन्फ़िगर किया गया है। यह डरावनी है क्योंकि एक उपभोक्ता के रूप में सुरक्षित रहने के लिए कोई कदम नहीं उठा सकता।
लेकिन यह जोर देना उचित है कि अधिकांश उपभोक्ता प्रभावित नहीं होंगे। यह केवल सीमित संख्या में उपकरणों को प्रभावित करता है, जिन्हें 2013 और 2014 के आसपास कुछ निर्माताओं द्वारा जारी किया गया था। अधिकांश लोगों को ठीक होना चाहिए।
क्या आप प्रभावित हुए? यदि हां, तो क्या आप एक नया फोन लेंगे? या आप बिल्कुल भी चिंतित नहीं हैं? मुझे नीचे टिप्पणियों में बताएं।