अब तक, सॉफ्टवेयर विकास की दुनिया में हर कोई अनप्रबंधित ओपन सोर्स प्रोग्राम और टूल में मौजूद गंभीर सुरक्षा जोखिमों से अवगत है। फिर भी कई कंपनियां उन्हें नजरअंदाज करती हैं, जिससे हैकर्स को आसान मौका मिलता है। इसलिए, संरक्षित रहने और हैकर्स से एक कदम आगे रहने के लिए हमें यह जानने की जरूरत है कि सिस्टम में सुरक्षा भेद्यता का पता कैसे लगाया जाए और संरक्षित रहने के चरण।
सुरक्षा भेद्यता का पता लगाने के लिए कंपनियों को सुरक्षा परीक्षण का उपयोग करने की आवश्यकता होती है, जो सॉफ्टवेयर परीक्षण का एक प्रकार है। क्योंकि यह सिस्टम, नेटवर्क और एप्लिकेशन विकास में सुरक्षा खामियों की पहचान करने में महत्वपूर्ण भूमिका निभाता है।
यहां, हम आपको सुरक्षा परीक्षण क्या है, सुरक्षा परीक्षण का महत्व, सुरक्षा परीक्षण के प्रकार, सुरक्षा कमजोरियों के कारण, सुरक्षा खतरों के वर्ग और कैसे हम सॉफ्टवेयर कमजोरियों को ठीक कर सकते हैं जो हमारे सिस्टम के लिए खतरा हैं, के बारे में सब कुछ समझाएंगे।
सुरक्षा परीक्षण क्या है?
सुरक्षा परीक्षण एक प्रक्रिया है जिसे सुरक्षा खामियों का पता लगाने और डेटा को इन कमजोरियों के माध्यम से शोषित होने से बचाने के तरीके सुझाने के लिए डिज़ाइन किया गया है।
सुरक्षा परीक्षण का महत्व?
वर्तमान परिदृश्य में, सुरक्षा परीक्षण सॉफ्टवेयर या एप्लिकेशन सुरक्षा कमजोरियों को दिखाने और संबोधित करने का एक निश्चित तरीका है जो निम्नलिखित स्थितियों से बचने में मदद करेगा:
- ग्राहक विश्वास की हानि।
- नेटवर्क, सिस्टम और वेबसाइट डाउनटाइम जिससे समय और धन की हानि होती है।
- सिस्टम, नेटवर्क को हमलों के खिलाफ सुरक्षित करने में लगाई गई निवेश लागत।
- कंपनी को ढीले सुरक्षा उपायों के कारण कानूनी निहितार्थ का सामना करना पड़ सकता है।
अब जब हम जानते हैं कि सुरक्षा परीक्षण क्या है, यह क्यों महत्वपूर्ण है। आइए सुरक्षा परीक्षण के प्रकारों और वे कैसे सुरक्षित रहने में मदद कर सकते हैं, को जानने के लिए आगे बढ़ें।
सुरक्षा परीक्षण के प्रकार
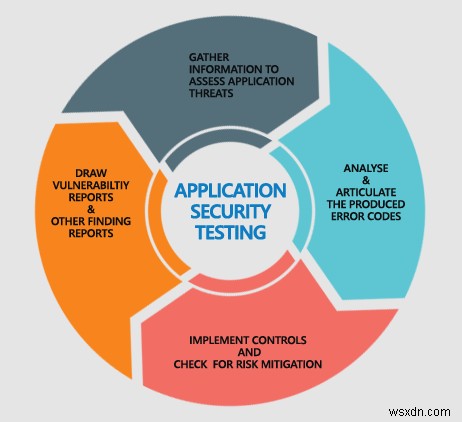
एप्लिकेशन, नेटवर्क और सिस्टम भेद्यता का पता लगाने के लिए कोई निम्नलिखित सात मुख्य प्रकार की सुरक्षा परीक्षण विधियों का उपयोग कर सकता है जिनकी नीचे व्याख्या की गई है:
नोट: इन विधियों का उपयोग सुरक्षा कमजोरियों का मैन्युअल रूप से पता लगाने के लिए किया जा सकता है जो महत्वपूर्ण डेटा के लिए जोखिम हो सकते हैं।
भेद्यता स्कैनिंग: एक स्वचालित कंप्यूटर प्रोग्राम है जो स्कैन करता है और सुरक्षा खामियों की पहचान करता है जो नेटवर्क में सिस्टम के लिए खतरा हो सकते हैं।
सुरक्षा स्कैनिंग: यह सिस्टम और नेटवर्क भेद्यता की पहचान करने की एक स्वचालित या मैन्युअल विधि है। यह प्रोग्राम एक वेब एप्लिकेशन के साथ संचार करता है ताकि नेटवर्क, वेब एप्लिकेशन और ऑपरेटिंग सिस्टम में संभावित सुरक्षा कमजोरियों का पता लगाया जा सके।
सुरक्षा ऑडिटिंग: कंपनी की सुरक्षा का मूल्यांकन करने की एक व्यवस्थित प्रणाली है ताकि उन खामियों को जाना जा सके जो कंपनी की महत्वपूर्ण जानकारी के लिए जोखिम हो सकते हैं।
एथिकल हैकिंग: कंपनी या सुरक्षा व्यक्ति द्वारा कानूनी रूप से किए गए हैकिंग का मतलब है नेटवर्क या कंप्यूटर पर संभावित खतरों को खोजने के लिए। एथिकल हैकर सिस्टम सुरक्षा को बायपास करके उस भेद्यता का पता लगाता है जिसे बुरे लोग सिस्टम में घुसने के लिए शोषण कर सकते हैं।
पेनेट्रेशन टेस्टिंग: सुरक्षा परीक्षण जो सिस्टम कमजोरियों को दिखाने में मदद करता है।
पोस्चर असेसमेंट: जब एथिकल हैकिंग, सुरक्षा स्कैनिंग, और जोखिम मूल्यांकन को संगठन की समग्र सुरक्षा की जांच के लिए जोड़ा जाता है।
जोखिम मूल्यांकन: कथित सुरक्षा भेद्यता में शामिल जोखिम का मूल्यांकन और निर्णय लेने की एक प्रक्रिया है। संगठन चर्चा, साक्षात्कार और विश्लेषण का उपयोग करके जोखिम का पता लगाते हैं।
सिर्फ सुरक्षा परीक्षण के प्रकारों और सुरक्षा परीक्षण क्या है, को जानकर, हम घुसपैठियों, खतरों और सुरक्षा परीक्षण में शामिल तकनीकों के वर्गों को नहीं समझ सकते।
यह सब समझने के लिए हमें आगे पढ़ने की जरूरत है।
घुसपैठियों के तीन वर्ग:
बुरे लोग आमतौर पर नीचे बताए गए तीन वर्गों में वर्गीकृत होते हैं:
- मास्कर: एक व्यक्ति जो सिस्टम तक पहुंचने के लिए अधिकृत नहीं है। पहुंच प्राप्त करने के लिए व्यक्ति प्रमाणित उपयोगकर्ता की तरह प्रतिरूपण करता है और पहुंच प्राप्त करता है।
- डिसीवर: एक व्यक्ति जिसे सिस्टम तक कानूनी पहुंच दी गई है, लेकिन वह महत्वपूर्ण डेटा तक पहुंच प्राप्त करने के लिए इसका दुरुपयोग करता है।
- गुप्त उपयोगकर्ता: एक व्यक्ति जो सिस्टम का नियंत्रण पाने के लिए सुरक्षा को बायपास करता है।
खतरों के वर्ग
घुसपैठियों के वर्ग के अलावा, हमारे पास विभिन्न खतरे हैं जिनका उपयोग सुरक्षा कमजोरियों का लाभ उठाने के लिए किया जा सकता है।
क्रॉस-साइट स्क्रिप्टिंग (XSS): यह वेब एप्लिकेशन में पाया जाने वाला एक सुरक्षा दोष है, यह साइबर अपराधियों को वेब पेजों में क्लाइंट-साइड स्क्रिप्ट इंजेक्ट करने की अनुमति देता है ताकि उन्हें दुर्भावनापूर्ण URL पर क्लिक करने के लिए धोखा दिया जा सके। एक बार निष्पादित होने पर यह कोड आपके सभी व्यक्तिगत डेटा को चुरा सकता है और उपयोगकर्ता की ओर से कार्रवाई कर सकता है।
अनधिकृत डेटा एक्सेस: SQL इंजेक्शन के अलावा, अनधिकृत डेटा एक्सेस भी सबसे आम प्रकार का हमला है। इस हमले को करने के लिए, हैकर डेटा तक अनधिकृत पहुंच प्राप्त करता है ताकि इसे सर्वर के माध्यम से एक्सेस किया जा सके। इसमें शामिल हैं, डेटा लाने के संचालन के माध्यम से डेटा तक पहुंच, क्लाइंट प्रमाणीकरण जानकारी तक अवैध पहुंच और दूसरों द्वारा की गई गतिविधियों पर नजर रखकर डेटा तक अनधिकृत पहुंच।
पहचान धोखा: यह हैकर द्वारा एक नेटवर्क पर हमला करने की एक विधि है क्योंकि उसके पास वैध उपयोगकर्ता के क्रेडेंशियल्स तक पहुंच है।
SQL इंजेक्शन: वर्तमान परिदृश्य में यह हमलावर द्वारा सर्वर डेटाबेस से महत्वपूर्ण जानकारी प्राप्त करने के लिए उपयोग की जाने वाली सबसे आम तकनीक है। इस हमले में, हैकर सिस्टम कमजोरियों का लाभ उठाकर सॉफ्टवेयर, वेब एप्लिकेशन और अधिक में दुर्भावनापूर्ण कोड इंजेक्ट करता है।
डेटा हेरफेर: जैसा कि नाम से पता चलता है, यह वह प्रक्रिया है जिसमें हैकर साइट पर प्रकाशित डेटा का लाभ उठाकर वेबसाइट के मालिक की जानकारी तक पहुंच प्राप्त करता है और इसे कुछ आक्रामक में बदल देता है।
विशेषाधिकार वृद्धि: एक हमले का वर्ग है जहां बुरे लोग एक खाता बनाकर उस स्तर का विशेषाधिकार प्राप्त करते हैं जो किसी को भी नहीं दिया जाना चाहिए। यदि सफल होता है तो हैकर रूट फ़ाइलों तक पहुंच सकता है जो उसे दुर्भावनापूर्ण कोड चलाने की अनुमति देता है जो पूरे सिस्टम को नुकसान पहुंचा सकता है।
URL हेरफेर: हैकर्स द्वारा URL में हेरफेर करके गोपनीय जानकारी तक पहुंच प्राप्त करने के लिए उपयोग किया जाने वाला खतरे का एक और वर्ग है। यह तब होता है जब एप्लिकेशन सर्वर और क्लाइंट के बीच सूचना स्थानांतरित करने के लिए HTTPS के बजाय HTTP का उपयोग करता है। चूंकि सूचना क्वेरी स्ट्रिंग के रूप में स्थानांतरित होती है, पैरामीटर्स को बदलकर हमले को सफल बनाया जा सकता है।
सेवा से इनकार: यह साइट या सर्वर को गिराने का एक प्रयास है ताकि यह उपयोगकर्ताओं के लिए अनुपलब्ध हो जाए जिससे वे साइट पर अविश्वास करें। आमतौर पर इस हमले को सफल बनाने के लिए बॉटनेट का उपयोग किया जाता है।
सुरक्षा परीक्षण तकनीक
नीचे सूचीबद्ध सुरक्षा सेटिंग्स एक संगठन को उपरोक्त खतरों से निपटने में मदद कर सकती हैं। इसके लिए जो चाहिए वह है HTTP प्रोटोकॉल, SQL इंजेक्शन और XSS का अच्छा ज्ञान। यदि आपको इन सबका ज्ञान है, तो आप पता लगाई गई सुरक्षा कमजोरियों को ठीक करने और सिस्टम में सुरक्षित रहने के लिए निम्नलिखित तकनीकों का आसानी से उपयोग कर सकते हैं।
क्रॉस साइट स्क्रिप्टिंग (XSS): जैसा कि समझाया गया है, क्रॉस साइट स्क्रिप्टिंग हमलावरों द्वारा पहुंच प्राप्त करने के लिए उपयोग की जाने वाली एक विधि है इसलिए सुरक्षित रहने के लिए परीक्षकों को वेब एप्लिकेशन को XSS के लिए जांचना होगा। इसका मतलब है कि उन्हें पुष्टि करनी चाहिए कि एप्लिकेशन किसी भी स्क्रिप्ट को स्वीकार नहीं करता क्योंकि यह सबसे बड़ा खतरा है और सिस्टम को जोखिम में डाल सकता है।
हमलावर आसानी से क्रॉस साइट स्क्रिप्टिंग का उपयोग करके दुर्भावनापूर्ण कोड निष्पादित कर सकते हैं और डेटा चुरा सकते हैं। क्रॉस साइट स्क्रिप्टिंग में परीक्षण के लिए उपयोग की जाने वाली तकनीकें इस प्रकार हैं:
क्रॉस साइट स्क्रिप्टिंग परीक्षण किया जा सकता है:
- कम-से चिह्न
- अधिक-से चिह्न
- एपोस्ट्रोफ
पासवर्ड क्रैकिंग: सिस्टम परीक्षण का सबसे महत्वपूर्ण हिस्सा पासवर्ड क्रैकिंग है, गोपनीय जानकारी तक पहुंच प्राप्त करने के लिए हैकर पासवर्ड क्रैकिंग टूल या ऑनलाइन उपलब्ध सामान्य पासवर्ड, उपयोगकर्ता नाम का उपयोग करते हैं। इसलिए, परीक्षकों को यह गारंटी देने की आवश्यकता है कि वेब एप्लिकेशन जटिल पासवर्ड का उपयोग करता है और कुकीज़ बिना एन्क्रिप्शन के संग्रहीत नहीं हैं।
इसके अलावा परीक्षक को सुरक्षा परीक्षण के निम्नलिखित सात विशेषताओं और सुरक्षा परीक्षण की पद्धतियों को ध्यान में रखना होगा:
- अखंडता
- प्रमाणीकरण
- उपलब्धता
- प्राधिकरण
- गोपनीयता
- लचीलापन
- गैर-अस्वीकृति
सुरक्षा परीक्षण में पद्धतियाँ:
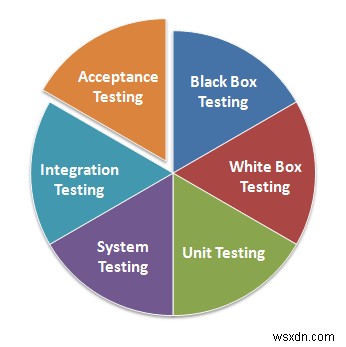
- व्हाइट बॉक्स- परीक्षकों को सभी जानकारी तक पहुंच मिलती है।
- ब्लैक बॉक्स- परीक्षक को कोई जानकारी नहीं दी जाती है, उन्हें वास्तविक दुनिया के परिदृश्य में सिस्टम का परीक्षण करने की आवश्यकता होती है।
- ग्रे बॉक्स- जैसा कि नाम से पता चलता है, परीक्षक को कुछ जानकारी दी जाती है और बाकी उन्हें स्वयं जानने की आवश्यकता होती है।
इन विधियों का उपयोग करके संगठन अपने सिस्टम में पता लगाई गई सुरक्षा कमजोरियों को ठीक कर सकता है। इसके अलावा, सबसे आम चीज जो उन्हें ध्यान में रखने की आवश्यकता है वह है नौसिखियों द्वारा लिखे गए कोड का उपयोग करने से बचना क्योंकि उनमें सुरक्षा कमजोरियां होती हैं जिन्हें कठोर परीक्षण किए जाने तक आसानी से ठीक या पहचाना नहीं जा सकता।
हमें उम्मीद है कि आपको लेख जानकारीपूर्ण लगा और यह आपके सिस्टम में सुरक्षा खामियों को ठीक करने में मदद करेगा।