हम मेटाडेटा के बारे में बहुत बात करते हैं, खासकर उन खुलासे के बाद से कि NSA इसका कितना संग्रह कर रहा है। अधिकांश भाग के लिए, यह इतना बुरा नहीं लगता कि वे उन चीजों को देख सकते हैं — अगर वे देख सकते हैं कि आपने कब कॉल किया, लेकिन यह नहीं सुन सकते कि आपने क्या कहा, तो क्या यह इतना बड़ा सौदा है?
मेटाडेटा क्या है?
शुरू करने से पहले, आइए जमीनी कार्य निर्धारित करें और सुनिश्चित करें कि हम वास्तव में जानते हैं कि मेटाडेटा क्या है। जैसा कि आप नाम से अनुमान लगा सकते हैं, यह डेटा के बारे में डेटा है — सूचना के बारे में जानकारी। व्यवहार में इसका क्या अर्थ है यह व्यापक रूप से भिन्न होता है, लेकिन महत्वपूर्ण बात यह है कि इसमें आपके संदेशों की सामग्री नहीं होती है। आप कॉल या टेक्स्ट में जो कहते हैं वह मेटाडेटा में रिकॉर्ड नहीं किया जाता है।
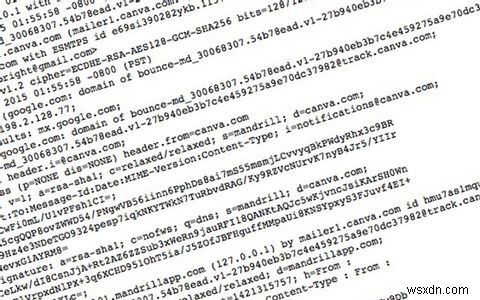
तो यह क्या है? एक कॉल पर, आपके द्वारा कॉल किया गया फोन नंबर, आपके द्वारा कॉल किए गए फोन का यूनिक सीरियल नंबर, कॉल का समय और अवधि, और प्रत्येक कॉलर का स्थान मेटाडेटा में एन्कोडेड होता है। ईमेल से मेटाडेटा के बारे में क्या? प्रेषक और प्राप्तकर्ता के नाम और ईमेल पते, सर्वर ट्रांसफर जानकारी, तारीख और टाइमज़ोन विवरण, ईमेल का विषय, रीड रसीद स्थिति, और मेल क्लाइंट के बारे में जानकारी सभी मेटाडेटा में एन्कोडेड हैं। यहां तक कि आपके ट्वीट्स में भी मेटाडेटा होता है।
तो जैसा कि आप देख सकते हैं, हालांकि कोई सामग्री रिकॉर्ड नहीं की जा रही है, फिर भी इन विवरणों से काफी जानकारी देखी जा सकती है (The Guardian ने मेटाडेटा पर एक शानदार इंटरैक्टिव पेज पोस्ट किया है जो आपको कुछ और विवरण देगा)। तो वास्तव में, एक खुफिया एजेंसी इस तरह की जानकारी से क्या इकट्ठा कर सकती है?
एक केस स्टडी
Naked Security, Sophos के ब्लॉग, ने पिछले साल मेटाडेटा के साथ किए गए एक दिलचस्प प्रयोग की सूचना दी। एक डच आदमी ने एक शोधकर्ता को अपने फोन पर डेटा-कलेक्टिंग ऐप इंस्टॉल करने की अनुमति दी ताकि एक सप्ताह के लिए विभिन्न प्रकार के मेटाडेटा एकत्र किए जा सकें। यह महत्वपूर्ण है — यह सिर्फ मेटाडेटा था। कोई सामग्री नहीं। बस उन चीजों की तरह जो दुनिया भर की सरकारें आसानी से प्राप्त कर सकती हैं।
शोधकर्ताओं ने क्या पता लगाया? आदमी की उम्र, तथ्य यह है कि वह हाल ही में स्नातक है, कि वह लंबे समय तक काम करता था और उसकी लंबी ट्रेन यात्रा थी, कि वह शाम को देर तक काम करना जारी रखता था, कि वह खेलों में है (विशेष रूप से साइकिल चलाना), कि वह स्कैंडिनेवियाई थ्रिलर पढ़ता है, कि उसकी एक गर्लफ्रेंड है, कि वह शायद ईसाई है, कि वह शायद नीदरलैंड की ग्रीन लेफ्ट पार्टी के साथ पहचान रखता है, कि वह प्रौद्योगिकी और गोपनीयता में रुचि रखता है, और उसकी नौकरी के बारे में बहुत सारे विवरण: कि वह एक वकील था, वह कहां काम करता था, वह किस तरह के कानून से निपटता था, सरकार में वह किसके संपर्क में था, और उसके कुछ पेशेवर हित।
ओह, और वे Adobe हैक के बाद जारी की गई जानकारी के साथ उसके मेटाडेटा से प्राप्त जानकारी को जोड़कर उसके Twitter, Google, और Amazon अकाउंट का पासवर्ड अनुमान लगाने में सक्षम थे।
शायद सबसे भयानक रूप से, शोधकर्ताओं ने कहा कि उनके द्वारा उपयोग की जाने वाली विधियां और उपकरण उनसे काफी कम परिष्कृत थे जिनका उपयोग एक खुफिया एजेंसी द्वारा किया जा सकता है। मेटाडेटा अब एक बहुत बड़ी बात लगने लगी है, है ना?
बेशक, शोधकर्ताओं का प्रयोगशाला में ऐसा करने में सक्षम होना और वास्तव में एक सरकारी एजेंसी द्वारा इसे अभ्यास में लाना काफी अलग है।
वास्तविक-विश्व उदाहरण वास्तविक-विश्व परिणामों के साथ
करियर — यदि जीवन नहीं — मेटाडेटा द्वारा बर्बाद किए जा सकते हैं। बस डेविड पेट्रियस से पूछें। आप पेट्रियस को एक उच्च सजाया गया, अत्यधिक सम्मानित फोर-स्टार जनरल के रूप में याद कर सकते हैं जो अफगानिस्तान में US और NATO बलों के संचालन को संयुक्त राज्य अमेरिका केंद्रीय कमान के कमांडर के रूप में चलाते थे। 2011 में, उन्हें CIA के निदेशक के रूप में सर्वसम्मति से पुष्टि की गई थी, लेकिन वे 2012 में अपमान में पद छोड़ गए। क्यों? मेटाडेटा।
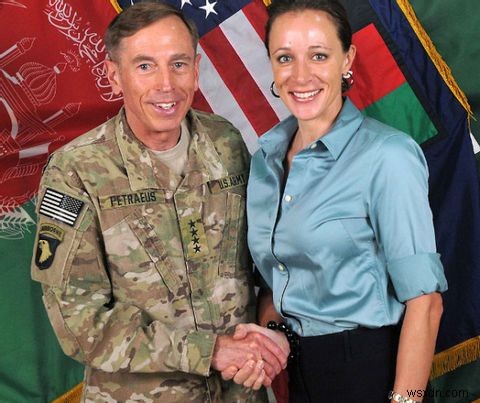
आप पूरी टाइमलाइन पढ़ सकते हैं, लेकिन संक्षिप्त संस्करण यह है: पेट्रियस सेना के एक अन्य सदस्य, पाउला ब्रॉडवेल के साथ विवाहेतर संबंध में थे। ब्रॉडवेल ने पेट्रियस परिवार के एक दोस्त को कुछ धमकी भरे ईमेल भेजे — और यह वहीं समाप्त हो सकता था। लेकिन FBI ने होटलों से लॉगिन जानकारी को ट्रैक करने के लिए मेटाडेटा का उपयोग किया और उस डेटा को अतिथि सूचियों के साथ क्रॉस-रेफरेंस किया, अंततः ब्रॉडवेल को ईमेल के स्रोत के रूप में प्रकट किया और पेट्रियस के संबंध और उनके बाद के इस्तीफे का खुलासा किया।
उस संबंध को खोजने वाले मेटाडेटा में से अधिकांश भेजे गए ईमेल से भी नहीं आए थे — पेट्रियस और ब्रॉडवेल एक ही ईमेल अकाउंट में साइन इन करके और ड्राफ्ट सहेजकर संवाद करते थे जिसे दूसरा तब पढ़ता था। सिर्फ लॉगिन मेटाडेटा जांचकर्ताओं को सुराग देने के लिए पर्याप्त था।
सोचते हैं कि फोर-स्टार जनरल जोखिम में हैं, लेकिन आम नागरिक मूल्यवान मेटाडेटा उत्पन्न नहीं कर रहे हैं? यूक्रेन में प्रदर्शनकारियों को बताएं जिन्हें टेक्स्ट संदेश मिले "प्रिय ग्राहक, आपको एक सामूहिक अशांति में भागीदार के रूप में पंजीकृत किया गया है।" एक देश जो राजनीतिक और सैन्य उथल-पुथल से गुजर रहा है, क्या आप चाहेंगे कि आपके सेल फोन रिकॉर्ड सरकार को बताएं कि आप एक प्रदर्शन स्थल पर थे?
अपनी रक्षा के लिए आप क्या कर सकते हैं?
दुर्भाग्य से, अपने फोन को बंद करने और केवल इसका उपयोग करने के लिए जब आपको इसकी बिल्कुल आवश्यकता हो, इसके अलावा आप बहुत कुछ नहीं कर सकते। स्थान जानकारी, उदाहरण के लिए, इससे छुटकारा पाना असंभव है — आपका फोन लगातार एक मजबूत सिग्नल प्राप्त करने के लिए सेल टावरों से जुड़ रहा है, और उस टावर से कनेक्शन रिकॉर्ड किया जाता है। और जब आप किसी को कॉल करते हैं, तो रूटिंग जानकारी (आपका फोन और उनका) किसी बिंदु पर दृश्यमान होने की आवश्यकता होती है, अन्यथा सेल नेटवर्क को पता नहीं चलेगा कि कॉल को कहां निर्देशित करना है।
हमने आपको अपने संदेशों की सामग्री की रक्षा के लिए बहुत सारे सुझाव दिए हैं — आप एक एन्क्रिप्टेड मैसेजिंग ऐप का उपयोग कर सकते हैं, यहां तक कि अपने कॉल एन्क्रिप्ट कर सकते हैं — लेकिन यदि आप मेटाडेटा के बारे में चिंतित हैं, तो आपका सबसे अच्छा दांव NSA (या जो भी सरकारी एजेंसी आप चिंतित हैं) को काम करने के लिए बड़ी मात्रा में डेटा नहीं देना है। आप उनके रिकॉर्ड को न्यूनतम कैसे रख सकते हैं? बर्नर फोन का उपयोग करना, कई फोन का उपयोग करना, नंबर अक्सर बदलना, और विभिन्न ईमेल पते का उपयोग करना विशिष्ट जानकारी को आपसे जोड़ना अधिक कठिन बना देगा।
इससे आगे, आपका सबसे अच्छा दांव राजनीतिक कार्रवाई करना है — गोपनीयता के लिए अभियानों में शामिल हों, कंपनियों को आपके डेटा के साथ वे क्या कर रहे हैं इसके बारे में पारदर्शी होने के लिए दबाव डालें, और अपने बटुए से वोट करें। मेटाडेटा हमेशा बाहर रहेगा, लेकिन सरकार को इसे सौंपने की कंपनियों की इच्छा कुछ ऐसी है जिसे हम बदलने में सक्षम हो सकते हैं।
क्या आप सरकार द्वारा आपके मेटाडेटा पर हाथ डालने के बारे में चिंतित हैं? क्या आपने अपनी गोपनीयता बनाए रखने के लिए कोई सावधानी बरती है? आपने अपने मेटाडेटा को निजी रखने के लिए अन्य कौन सी रणनीतियों के बारे में सुना है? नीचे अपने विचार साझा करें!
इमेज क्रेडिट: Funny concept with theatrical mask via Shutterstock, United States Navy via Wikimedia Commons.