जैसा कि पुरानी कहावत है, "यदि आप किसी उत्पाद के लिए भुगतान नहीं कर रहे हैं, तो आप हैं उत्पाद।" यह ऐप्स के लिए विशेष रूप से सच है। ज़रूर, स्मार्टफोन अद्भुत चीजें हैं, लेकिन सुविधा के लिए, आप अपनी सुरक्षा और गोपनीयता का बलिदान दे रहे होंगे।
सोशल नेटवर्किंग ऐप्स डाउनलोड करने वाले लोगों की संख्या पर विचार करें। यह बहुत सारी व्यक्तिगत जानकारी है।
यहां बताया गया है कि कुछ सबसे लोकप्रिय ऐप्स आपको कैसे खतरे में डालते हैं -- और आप उन्हें अनइंस्टॉल किए बिना कैसे वापस लड़ सकते हैं।
Facebook Messenger
अकेले यू.एस. में प्रति माह औसतन 136 मिलियन से अधिक उपयोगकर्ताओं के साथ, Facebook Messenger सर्वव्यापी है, और 2016 में अब तक का सबसे अधिक डाउनलोड किया गया ऐप। हम इसकी आसानी और उपयोगिता के आदी हो गए हैं, लेकिन जब यह पहली बार लॉन्च हुआ, तो Facebook सदस्य संदिग्ध थे: आखिरकार, ऐप पहले से ही आपको दोस्तों से बात करने देता है। आपको पूरी तरह से एक अलग ऐप डाउनलोड करने की आवश्यकता क्यों होगी?
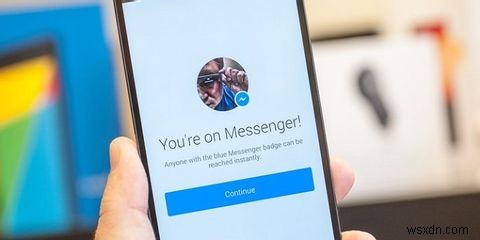
तब से, हमें आश्वासन दिया गया है कि यह हमारी गोपनीयता के लिए कोई खतरा नहीं है, लेकिन इस साल की शुरुआत में, सुरक्षा विशेषज्ञों ने पाया कि हैकर्स Android डिवाइस पर आपके संदेशों को इंटरसेप्ट कर सकते हैं और मैन-इन-द-मिडिल (MITM) हमले के माध्यम से उनकी सामग्री को बदल भी सकते हैं।
बातचीत पर जासूसी करके संभावित रूप से निजी डेटा (वित्तीय सहित) प्राप्त करने के अलावा, साइबर अपराधी डिवाइस को रैंसमवेयर से संक्रमित कर सकते हैं, या जैसा कि TechWorm बताता है:
Facebook Messenger वार्तालापों को संयुक्त राज्य अमेरिका, ऑस्ट्रेलिया और यूरोप में अदालतों द्वारा कानूनी और बाध्यकारी साक्ष्य के रूप में रखा जाता है, इसलिए इस तरह के हैक का उपयोग प्रमुख मामलों में निर्णय को बदलने के लिए किया जा सकता है।
आप क्या कर सकते हैं? Facebook ने भेद्यता को स्वीकार किया है, और एक समाधान पेश किया है, लेकिन पहले, आपको ऐप को अपडेट करने की आवश्यकता है। एक बार जब आप ऐसा कर लेते हैं, तो आप सीक्रेट कन्वर्सेशन शुरू कर सकते हैं, जो एंड-टू-एंड एन्क्रिप्शन सक्षम करता है। WhatsApp भी यही उपयोग करता है -- कोई आश्चर्य नहीं क्योंकि Facebook अब उस इंस्टेंट मैसेंजर का भी मालिक है।
यदि आप अभी भी इसका उपयोग करने के बारे में घबराए हुए हैं, हालांकि, आप निजी बातचीत के लिए एक अलग ऐप आज़मा सकते हैं।
Pokémon Go
हम निश्चित हैं कि आप Pokémon Go की गोपनीयता सेटिंग्स के बारे में सभी घबराहट को याद करते हैं, लेकिन वह सब निकला... ठीक है, एक टाइपो, वास्तव में। चिंता की कोई बात नहीं, है ना?
क्रेमलिन सहमत नहीं है। रूस को कुछ संदिग्ध लगता है, मुख्य रूप से क्योंकि अधिकारी John Hanke पर भरोसा नहीं करते, Pokémon Go की विकासशील कंपनी, Niantic के CEO। उन्होंने पहले एक फर्म के लिए काम किया था जिसे नेशनल जियोस्पेशियल-इंटेलिजेंस एजेंसी (NGA) द्वारा आंशिक रूप से वित्त पोषित किया गया था, जो अमेरिका के खुफिया और रक्षा विभागों का समर्थन करती है।
इसके अलावा, ऐप के नियम और शर्तें कुछ सवाल उठाती हैं, अर्थात् Niantic स्थान डेटा, और आपके द्वारा उपयोग किए जा रहे ऑपरेटिंग डिवाइस (OS) के बारे में जानकारी क्यों एकत्र करता है। कहा जाता है कि यह सेवाओं को बेहतर बनाने के लिए है, लेकिन इसे थर्ड पार्टी को भी पारित किया जा सकता है, जब तक वे पहले आपकी स्वीकृति लेते हैं (जो वे उन सर्विस की शर्तों को अपडेट करके कर सकते हैं जिन्हें कोई कभी नहीं पढ़ता)। तो हमारे डेटा के साथ क्या हो रहा है, जिसमें ऑगमेंटेड रियलिटी (AR) मोड में ली गई उन तस्वीरों शामिल हैं?
एक अत्यधिक संदिग्ध खंड भी है जो उपयोगकर्ताओं को Niantic के खिलाफ मुकदमा दायर करने से रोकता है, एक व्यक्ति के रूप में या समूह के हिस्से के रूप में।
आप क्या कर सकते हैं? यदि आप Pokémon Go डाउनलोड करने के 30 दिनों के भीतर हैं, तो आप उस बाद वाले खंड से ऑप्ट-आउट कर सकते हैं।
Pokémon Go को संचालित करने के लिए स्थान सेवाओं की आवश्यकता होती है, इसलिए आप इसके बारे में बहुत कम कर सकते हैं। फिर भी, अभी घबराने का कोई कारण नहीं है। Niantic के नापाक उद्देश्य नहीं लगते, इसलिए अपना अकाउंट डिलीट करना बहुत बेकार है। फिर भी, कुछ सावधानियां बरतें जैसे AR का उपयोग न करना: यह आपको ऐप द्वारा आपके कैमरे तक पहुंचने की चिंता करना बंद कर देगा, और कुछ बैटरी भी बचाएगा!
और यदि आपने अपने देश में Pokémon Go लॉन्च होने से पहले कोई अनौपचारिक संस्करण डाउनलोड किया था, तो मैलवेयर से सावधान रहें।
Tinder
गहरी सांस लें: हवा में प्यार है -- और आप कुछ अजीब भी सूंघने में सक्षम हो सकते हैं। दुनिया भर में प्रतिदिन अविश्वसनीय 26 मिलियन मैचों का दावा करते हुए, डेटिंग ऐप को 100 मिलियन बार डाउनलोड किया गया है।
लेकिन जैसे-जैसे इसकी लोकप्रियता बढ़ती है, विभिन्न सुरक्षा मुद्दे उठाए गए हैं और पैच जारी किए गए हैं, जिसमें एक विशेष रूप से चिंताजनक भेद्यता शामिल है जो हैकर्स को उपयोगकर्ताओं के स्थान को 100-फुट त्रिज्या के भीतर ट्रैक करने देती है। ऐसा लग रहा था कि इसे ठीक कर दिया गया है। फिर Swipe Buster ने अपना सिर उठाया, जिससे ग्राहकों को यह पता लगाने की शक्ति मिली कि कोई व्यक्ति ऐप का उपयोग सबसे अधिक कहां करता है।
Twitter सत्यापित खातों का पक्ष लेता है, इसलिए आप सोच सकते हैं कि Tinder भी करता है। वास्तव में, कई लोग अपने मैचों को समझाने के लिए इसके लिए आवेदन कर रहे हैं कि वे वही हैं जो वे कहते हैं कि वे हैं। दुर्भाग्य से, यह एक घोटाला है। Tinder सत्यापित खातों की पेशकश नहीं करता है। एक दुर्भावनापूर्ण बॉट आपको एक नकली साइट का लिंक भेजता है जो आपकी निजी जानकारी मांगता है, जिसमें "आयु सत्यापन" शामिल है -- जो क्रेडिट या डेबिट कार्ड विवरण मांगता है।
आप क्या कर सकते हैं? Tinder सुरक्षित रहने के लिए कुछ बुनियादी सलाह प्रदान करता है, लेकिन आप फिर भी कुछ गोपनीयता समर्पण कर रहे हैं। यह उन माता-पिता के लिए एक बुरा सपना है जो अपने बच्चों के बारे में चिंतित हैं, इसलिए यदि आप उस स्थिति में हैं, तो आपको अपने बच्चों से ऑनलाइन सुरक्षा के बारे में बात करनी चाहिए। चूंकि Tinder Facebook के साथ जुड़ा हुआ है, इसलिए अपनी प्रोफ़ाइल को गहन गोपनीयता जांच देना उचित है।
नियमित रूप से अपने ऐप्स अपडेट करें, ताकि आप जान सकें कि हाल के सभी पैच आपके डिवाइस पर जारी किए गए हैं, और उन वेबसाइटों पर भरोसा न करें जो अन्य उपयोगकर्ता आपको भेजते हैं, चाहे वे कितने भी वास्तविक दिखाई दें।
सबसे महत्वपूर्ण, अपनी Tinder सेटिंग्स देखें, और सुनिश्चित करें कि आपकी डिस्कवरी सेटिंग्स निजी हैं, या फिर आप ट्रेस करने योग्य हो सकते हैं।
Snapchat
हम में से अधिकांश अभी भी सोचते हैं कि Twitter Facebook का एक बढ़िया विकल्प है, अगली पीढ़ी ने Snapchat में सोशल मीडिया का एक और रूप अपनाया है, जो अब तक 2016 का दूसरा सबसे अधिक डाउनलोड किया गया ऐप है।
Snapchat के पास इसके लिए बहुत कुछ है, लेकिन आप तथाकथित Snappening से दूर हो गए होंगे, कुछ साल पहले का एक बड़ा डेटा उल्लंघन जिसे कई लोग Celebgate के समान मानते हैं। कुछ 200,000 निजी छवियों को सार्वजनिक कर दिया गया था, लेकिन Snapchat ने उपयोगकर्ताओं को आश्वासन दिया कि उनके सर्वर सुरक्षित थे -- निषिद्ध थर्ड-पार्टी ऐप्स जिम्मेदार थे। वास्तव में, उनके सर्वर डिफ़ॉल्ट रूप से संदेशों को हटा देते हैं एक बार जब उन्हें देखा जा चुका हो (या, यदि वे नहीं देखे गए हैं, तो 30 दिनों के बाद हटा दिए जाते हैं), लाइव स्टोरीज को छोड़कर, जिन्हें कभी-कभी संग्रहीत किया जाता है।
अच्छी खबर यह है कि Snapchat आपकी तस्वीरों को एन्क्रिप्ट करता है, और हालांकि यह कभी फुलप्रूफ नहीं है, यह कम से कम सुरक्षा का एक अच्छा स्तर प्रदर्शित करता है जिस पर आप ज्यादातर मामलों में भरोसा कर सकते हैं। लेकिन सुरक्षा सॉफ़्टवेयर संस्थापक, John McAfee का कहना है कि वह और हैकर्स की एक टीम Snapchat और WhatsApp दोनों से एन्क्रिप्टेड संदेशों को पढ़ने में सक्षम थे, इसलिए इन मैसेजिंग सेवाओं पर अपना सारा भरोसा न रखें।
आप क्या कर सकते हैं? याद रखें कि कोई भी स्नैप सेव कर सकता है। तथ्य यह है कि आपको सूचित किया जाएगा यह शायद ही मुद्दा है। चूंकि एन्क्रिप्शन पूर्ण से बहुत दूर है, ऐसा कुछ भी न भेजें जिसे आप कथित एकमात्र प्राप्तकर्ता के अलावा किसी को नहीं देखना चाहते।
यदि आप भविष्य में किसी भी संभावित Snappening जैसे लीक से बचना चाहते हैं, तो थर्ड-पार्टी ऐप का उपयोग न करें। सुनिश्चित करें कि आपने आधिकारिक संस्करण डाउनलोड किया है और इसे नियमित रूप से अपडेट करें। यदि इसे पढ़ने के बाद आप अभी भी Snapchat डाउनलोड करना चाहते हैं, तो इसे Google Play या iOS ऐप स्टोर में खोजें। प्रामाणिक एक शीर्ष पर दिखाई देना चाहिए।
Glow
यह उपलब्ध सबसे अंतरंग ऐप्स में से एक है: Glow एक फर्टिलिटी ट्रैकर है, जिसमें सेक्स लाइफ और गर्भपात के बारे में विवरण शामिल हैं, जो बच्चा पैदा करने की कोशिश कर रहे जोड़ों के लिए एक सहायता के रूप में है। इस साल की शुरुआत में सामने आई एक सुरक्षा भेद्यता के माध्यम से साइबर अपराधी सूचनाओं के विशाल हिस्से तक पहुंच प्राप्त कर सकते थे। Glow की प्रकृति को देखते हुए, आप समझ सकते हैं कि उपयोगकर्ता नाम, जन्म तिथि, और ईमेल पते सहित व्यक्तिगत जानकारी के बारे में क्यों चिंतित थे।
खामी ऐप की अपने साथी के साथ विवरण साझा करने की क्षमता में थी, लेकिन जिसे थर्ड पार्टी को भी भेजा जा सकता था। व्यक्तिगत रूप से पहचान योग्य जानकारी (PII) निश्चित रूप से मूल्यवान है, लेकिन चिकित्सा डेटा पहचान की चोरी का कारण भी बन सकता है। शुक्र है, एक उपभोक्ता रिपोर्ट ने साइबर अपराधियों से पहले भेद्यता का पता लगा लिया।
सौभाग्य से, Jennifer Tye, Glow, Inc. के यू.एस. संचालन की प्रमुख, ने उपयोगकर्ताओं को आश्वस्त किया:
एक बार सूचित होने पर, हमारी टीम ने संभावित मुद्दों को संबोधित करने और सही करने के लिए तुरंत काम किया और तब से ऐप का एक अपडेटेड संस्करण जारी किया है। हमने उपयोगकर्ताओं को ईमेल के माध्यम से भी सूचित किया कि अतिरिक्त सावधानी के रूप में अपना पासवर्ड बदलने पर विचार करें ... इस बात का कोई सबूत नहीं है कि किसी Glow डेटा से समझौता किया गया है।
आप क्या कर सकते हैं? Glow ने भेद्यता को तुरंत पैच कर दिया। आपको फिक्स जारी करने के लिए ऐप को अपडेट करने की आवश्यकता है, और भागीदारों के साथ खातों को फिर से लिंक करना होगा। यानी, एक बार जब आप अपना पासवर्ड बदल लें!
पासवर्ड के बारे में एक अंतिम शब्द
आपकी रक्षा की पहली पंक्ति हमेशा आपका पासवर्ड है, इसलिए इसे निजी रखें।
आप जिस भी सेवा का उपयोग करते हैं, आपका पासवर्ड जटिल होना चाहिए, और आसानी से अनुमान लगाने योग्य नहीं। हैकर्स आपके Facebook प्रोफ़ाइल को देखकर ही आपके बारे में बहुत सारा डेटा निकाल सकते हैं, इसलिए इसे यथासंभव अस्पष्ट बनाएं।
आप किन ऐप्स को संदिग्ध मानते हैं? किन कारणों से? क्या आपने सुरक्षा चिंताओं के लिए किसी सेवा को पूरी तरह से छोड़ दिया है?