इस साल के ब्लैक हैट यूरोप सुरक्षा सम्मेलन में, हांगकांग के चीनी विश्वविद्यालय के दो शोधकर्ताओं ने शोध प्रस्तुत किया जिसमें एक शोषण दिखाया गया जो Android ऐप्स को प्रभावित करता है जो संभावित रूप से एक अरब से अधिक इंस्टॉल किए गए एप्लिकेशन को हमले की चपेट में छोड़ सकता है।
शोषण मोबाइल OAuth 2.0 प्राधिकरण मानक के कार्यान्वयन के मैन-इन-द-मिडिल हमले पर निर्भर करता है। यह बहुत तकनीकी लगता है, लेकिन इसका वास्तव में क्या मतलब है, और क्या आपका डेटा सुरक्षित है?
OAuth क्या है?
OAuth कई वेबसाइटों और ऐप्स द्वारा उपयोग किया जाने वाला एक खुला मानक है जो आपको कई OAuth प्रदाताओं में से एक से खाते का उपयोग करके किसी थर्ड-पार्टी ऐप या वेबसाइट में लॉग इन करने की अनुमति देता है। कुछ सबसे आम और प्रसिद्ध उदाहरण Google, Facebook, और Twitter हैं।
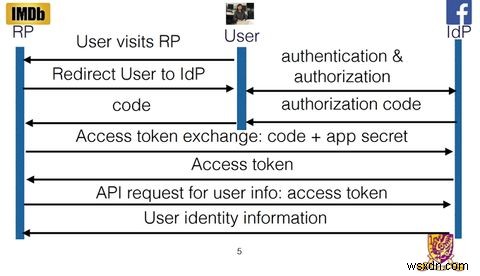
सिंगल साइन ऑन (SSO) बटन आपको अपने खाते की जानकारी तक पहुंच प्रदान करने की अनुमति देता है। जब आप Facebook बटन पर क्लिक करते हैं, तो थर्ड-पार्टी ऐप या वेबसाइट एक एक्सेस टोकन की तलाश करती है, जो इसे आपकी Facebook जानकारी तक पहुंच प्रदान करता है।
यदि यह टोकन नहीं मिलता है तो आपको थर्ड-पार्टी को अपने Facebook खाते तक पहुंच की अनुमति देने के लिए कहा जाएगा। एक बार जब आप इसे अधिकृत कर लेते हैं, तो Facebook को थर्ड पार्टी से एक्सेस टोकन के लिए अनुरोध प्राप्त होता है।
Facebook एक टोकन के साथ प्रतिक्रिया करता है, जो आपके द्वारा निर्दिष्ट जानकारी तक थर्ड-पार्टी को पहुंच प्रदान करता है। उदाहरण के लिए, आप अपनी बुनियादी प्रोफ़ाइल जानकारी और मित्र सूची तक पहुंच प्रदान करते हैं, लेकिन अपनी तस्वीरों तक नहीं। थर्ड-पार्टी टोकन प्राप्त करता है और आपको अपने Facebook क्रेडेंशियल्स के साथ लॉग इन करने की अनुमति देता है। फिर, जब तक टोकन समाप्त नहीं होता, तब तक इसकी आपके द्वारा अधिकृत जानकारी तक पहुंच होगी।
यह एक बेहतरीन प्रणाली लगती है। आपको कम पासवर्ड याद रखने पड़ते हैं, और किसी खाते के साथ आसानी से लॉग इन और अपनी जानकारी सत्यापित कर सकते हैं जो आपके पास पहले से है। SSO बटन मोबाइल पर और भी अधिक उपयोगी हैं जहां नए पासवर्ड बनाना, जहां नए खाते को अधिकृत करना समय लेने वाला हो सकता है।
समस्या क्या है?
सबसे हालिया OAuth फ्रेमवर्क -- OAuth 2.0 -- अक्टूबर 2012 में जारी किया गया था, और मोबाइल ऐप्स के लिए डिज़ाइन नहीं किया गया था। इसने कई ऐप डेवलपर्स को इसे अपने दम पर लागू करने के लिए मजबूर किया है, बिना इस मार्गदर्शन के कि इसे सुरक्षित रूप से कैसे किया जाए।
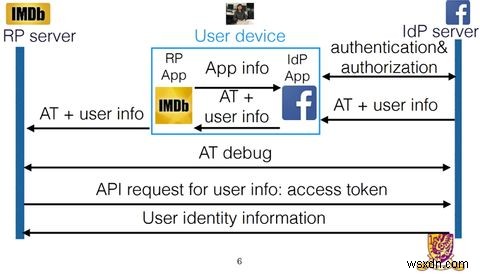
जब वेबसाइटों पर OAuth का उपयोग किया जाता है, तो Facebook एक्सेस टोकन और प्रमाणीकरण जानकारी सीधे थर्ड-पार्टी सर्वर को वितरित करता है। इस जानकारी को उपयोगकर्ता को लॉग इन करने या किसी व्यक्तिगत डेटा तक पहुंचने से पहले मान्य किया जा सकता है।
शोधकर्ताओं ने पाया कि SSO का समर्थन करने वाले Android एप्लिकेशन का एक बड़ा प्रतिशत इस मान्यता से गायब था। इसके बजाय Facebook के सर्वर एक्सेस टोकन को Facebook ऐप पर भेजते हैं। एक्सेस टोकन तब थर्ड-पार्टी ऐप को वितरित किया जाएगा। थर्ड-पार्टी ऐप तब आपको लॉग इन करने की अनुमति देगा, Facebook के सर्वर के साथ यह सत्यापित किए बिना कि उपयोगकर्ता जानकारी वैध थी।
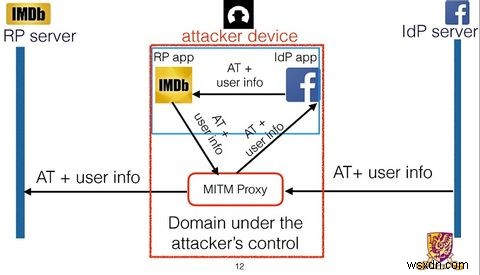
हमलावर खुद के रूप में लॉग इन कर सकता है, OAuth टोकन अनुरोध को ट्रिगर कर सकता है। एक बार Facebook द्वारा टोकन अधिकृत हो जाने पर, वे Facebook के सर्वर और Facebook ऐप के बीच खुद को डाल सकते हैं। हमलावर तब टोकन पर उपयोगकर्ता आईडी को पीड़ित के रूप में बदल सकता है। उपयोगकर्ता नाम आमतौर पर सार्वजनिक रूप से उपलब्ध जानकारी भी होती है, इसलिए हमलावर के लिए बहुत कम बाधाएं हैं। एक बार उपयोगकर्ता आईडी बदल जाने पर -- लेकिन प्राधिकरण अभी भी प्रदान किया गया -- थर्ड-पार्टी ऐप पीड़ित के खाते के तहत लॉग इन करेगा।
इस प्रकार के शोषण को मैन-इन-द-मिडिल (MitM) हमले के रूप में जाना जाता है। यह वह जगह है जहां हमलावर डेटा को इंटरसेप्ट और बदलने में सक्षम होता है, जबकि दोनों पक्ष मानते हैं कि वे सीधे एक-दूसरे के साथ संचार कर रहे हैं।
यह आपको कैसे प्रभावित करता है?
यदि कोई हमलावर किसी ऐप को यह विश्वास दिलाने में सक्षम है कि वह आप हैं, तो हैकर को उस सेवा में आपके द्वारा संग्रहीत सभी जानकारी तक पहुंच प्राप्त हो जाती है। शोधकर्ताओं ने नीचे दिखाए गए टेबल को बनाया जो विभिन्न प्रकार के ऐप्स पर आपके द्वारा उजागर की जा सकने वाली कुछ जानकारी को सूचीबद्ध करता है।
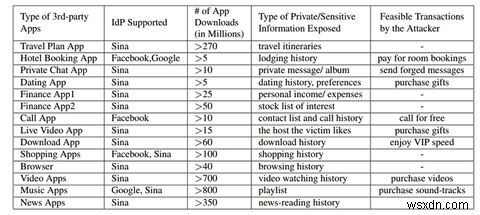
कुछ प्रकार की जानकारी दूसरों की तुलना में कम हानिकारक होती है। आप अपनी समाचार पढ़ने के इतिहास के उजागर होने की तुलना में अपनी सभी यात्रा योजनाओं, या अपने नाम पर निजी संदेश भेजने और प्राप्त करने की क्षमता के बारे में चिंतित होने की संभावना कम है। यह उन प्रकार की जानकारी का एक गंभीर अनुस्मारक है जिन्हें हम नियमित रूप से थर्ड-पार्टी को सौंपते हैं -- और इसके दुरुपयोग के परिणाम।
क्या आपको चिंता करनी चाहिए?
शोधकर्ताओं ने पाया कि Google Play Store पर SSO का समर्थन करने वाले 600 सबसे लोकप्रिय ऐप्स में से 41.21% MitM हमले की चपेट में थे। यह संभावित रूप से दुनिया भर के अरबों उपयोगकर्ताओं को इस प्रकार के हमले की चपेट में छोड़ सकता है। टीम ने अपना शोध Android पर किया लेकिन उनका मानना है कि इसे iOS पर दोहराया जा सकता है। यह संभावित रूप से दो सबसे बड़े मोबाइल ऑपरेटिंग सिस्टम पर लाखों ऐप्स को इस हमले की चपेट में छोड़ देगा।
लेखन के समय, इंटरनेट इंजीनियरिंग टास्क फोर्स (IETF) की ओर से कोई आधिकारिक बयान नहीं आया है जिन्होंने OAuth 2.0 विशिष्टताओं को विकसित किया। शोधकर्ताओं ने प्रभावित ऐप्स का नाम बताने से इनकार कर दिया है, इसलिए आपको मोबाइल ऐप्स पर SSO का उपयोग करते समय सावधानी बरतनी चाहिए।
एक उम्मीद की किरण है। शोधकर्ताओं ने पहले ही Google और Facebook, और अन्य SSO प्रदाताओं को शोषण के प्रति सचेत कर दिया है। इसके अलावा, वे इस समस्या को ठीक करने के लिए प्रभावित थर्ड-पार्टी डेवलपर्स के साथ मिलकर काम कर रहे हैं।
आप अभी क्या कर सकते हैं?
जबकि एक फिक्स अपने रास्ते पर हो सकता है, अपडेट किए जाने वाले बहुत सारे प्रभावित ऐप्स हैं। इसमें कुछ समय लगने की संभावना है, इसलिए फिलहाल SSO का उपयोग न करना उचित हो सकता है। इसके बजाय, जब आप एक नए खाते के लिए पंजीकरण करते हैं, तो सुनिश्चित करें कि आप एक मजबूत पासवर्ड बनाते हैं जिसे आप नहीं भूलेंगे। या पासवर्ड मैनेजर का उपयोग करके आपके लिए भारी काम करने दें।
समय-समय पर अपना खुद का सुरक्षा चेकअप करना अच्छी प्रथा है। Google आपको उनके चेकअप को करने के लिए क्लाउड स्टोरेज में पुरस्कृत भी करेगा। यह आपके SSO खातों पर आपके द्वारा किन ऐप्स को अनुमति दी गई है, यह जांचने का एक आदर्श समय है। यह Facebook जैसी साइट पर विशेष रूप से महत्वपूर्ण है, जो जबरदस्त मात्रा में बहुत व्यक्तिगत जानकारी संग्रहीत करती है।
क्या आपको लगता है कि सिंगल साइन ऑन से दूर जाने का समय आ गया है? आपको क्या लगता है कि सबसे अच्छी लॉगिन विधि क्या है? क्या आप इस शोषण से प्रभावित हुए हैं? नीचे टिप्पणियों में हमें बताएं!