हम यहां मेक टेक ईजियर पर एंड्रॉइड, सुरक्षा और एंड्रॉइड अपडेट पर बहुत कुछ कवर करते हैं, और इस लेख में हम उन तीन विषयों को एक में जोड़ रहे हैं। एंड्रॉइड N एंड्रॉइड फैमिली ट्री में नवीनतम जोड़ है, और यह पुराने एंड्रॉइड सुरक्षा उल्लंघनों के जवाब में सुरक्षा और सुविधाओं में बड़े पैमाने पर वृद्धि प्रदान करता है।
रैंसमवेयर और अन्य खतरे एंड्रॉइड पर भी मौजूद हैं
मैंने हाल ही में रैंसमवेयर को कवर किया, लेकिन उस लेख में मैंने जो उल्लेख नहीं किया वह यह है कि रैंसमवेयर खतरे एंड्रॉइड पर भी मौजूद हैं। एक दुर्भावनापूर्ण मोबाइल विज्ञापन का उपयोग करके, एक्सप्लॉइट डिवाइस पर रैंसमवेयर इंस्टॉल करता है, हालांकि यह संस्करण सामान्य विंडोज-आधारित समाधानों की तुलना में उल्लेखनीय रूप से कम शक्तिशाली है।
एंड्रॉइड पर सुरक्षा उल्लंघन बड़े पैमाने पर हो सकते हैं। विंडोज और iOS के साथ, एंड्रॉइड दुनिया भर में PCs और स्मार्ट डिवाइस पर सबसे व्यापक रूप से उपयोग किए जाने वाले ऑपरेटिंग सिस्टम में से एक है, और इस वजह से यह नियमित रूप से प्रमुख सुरक्षा कारनामों का लक्ष्य होता है।
फाइल-लेवल एन्क्रिप्शन बनाम ब्लॉक-लेवल एन्क्रिप्शन
एंड्रॉइड N पिछले संस्करणों से अपने पिछले ब्लॉक-लेवल के बजाय फाइल-लेवल एन्क्रिप्शन को आगे बढ़ाकर बदल रहा है। जबकि एन्क्रिप्शन के दोनों रूप स्पष्ट रूप से सुरक्षा के लिए वरदान हैं, ब्लॉक लेवल ने पूरे डिवाइस को एन्क्रिप्ट किया और प्रदर्शन पर उल्लेखनीय रूप से अधिक गहन था।
एंड्रॉइड N के साथ, फाइल-लेवल एन्क्रिप्शन को डायरेक्ट-बूट मोड के साथ लागू किया जा रहा है जो केवल फोन कॉल/अलार्म/संदेश सूचनाओं की अनुमति देता है, बाकी सब कुछ के लिए डिवाइस को अनलॉक और डिक्रिप्ट करने की आवश्यकता होती है। फाइल लेवल सुरक्षा, उपयोगिता और प्रदर्शन के लिए बेहतर होना चाहिए, लेकिन हमें अपडेट का इंतजार करना होगा यह सत्यापित करने के लिए।
सीमलेस अपडेट उपयोग में आसानी और सुरक्षा में जोड़ते हैं
एंड्रॉइड अपडेट (या, वास्तव में, किसी भी ऑपरेटिंग सिस्टम को अपडेट करने की आवश्यकता) का एक आम नुकसान यह है कि लोग वास्तव में अपने उपकरणों को लंबी इंस्टॉलेशन प्रक्रियाओं के लिए रीबूट करना पसंद नहीं करते, खासकर जरूरी स्थितियों में। डेस्कटॉप के विपरीत, मोबाइल डिवाइस से अधिकांश, यदि सभी नहीं, तो हर समय उपलब्ध होने की उम्मीद की जाती है, जिसका अर्थ है कि कई उपयोगकर्ता अपग्रेड प्रक्रिया शुरू करने के लिए और भी कम इच्छुक हैं जिसमें आधे घंटे या उससे अधिक समय लग सकता है।
एंड्रॉइड N दो सिस्टम पार्टीशन (एक अपडेट के लिए और एक जिसका आप उपयोग कर रहे हैं) की अनुमति देकर इसे बदल रहा है, एंड्रॉइड N दूसरे सिस्टम पार्टीशन को चुपचाप अपडेट कर सकता है और अगली बार जब आप अपने डिवाइस को रीबूट करते हैं तो उस पर स्विच कर सकता है। यह, निश्चित रूप से, उन लोगों के लिए चिंता पैदा करता है जो डिवाइस को रूट और अनलॉक करते हैं या जो सिस्टम अपडेट के साथ नए मुद्दों के बारे में चिंतित हैं। मुझे यकीन है कि इस सुविधा के साथ एक ऑप्ट-आउट विकल्प आएगा।
एडवांस्ड सैंडबॉक्सिंग, हार्डवेयर-बैक्ड कीस्टोर और अन्य विशेषताएं
एंड्रॉइड N कई सुरक्षा/प्रदर्शन-मुख्य विशेषताओं में सुधार लागू कर रहा है। इनमें शामिल हैं:
- SafetyNet API, जो डेवलपर्स और एप्लिकेशन को डिवाइस के स्वास्थ्य पर एक नजर डालने की अनुमति देता है। इसमें शामिल है कि क्या इसके साथ छेड़छाड़ की गई है या अपडेट के बाद से कितना समय हो गया है।
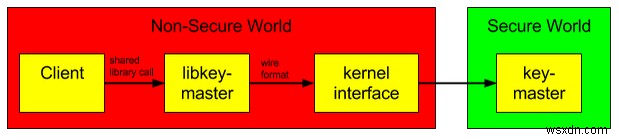
- अनिवार्य हार्डवेयर-बैक्ड कीस्टोर। यह डिवाइस पर एक विशेष चिप में एन्क्रिप्शन कुंजियों को संग्रहीत करता है जो अधिक उन्नत सुरक्षा अनुप्रयोगों की अनुमति देता है।
- बेहतर सैंडबॉक्सिंग, जो एंड्रॉइड को ऐप्स और प्रक्रियाओं को एक-दूसरे के साथ बातचीत करने से अलग करने की अनुमति देता है।
- मीडिया सर्वर हार्डनिंग, जिसका अर्थ है कि स्टेजफ्राइट जैसे कारनामे (मीडिया फ़ाइलों को संक्रमण का वेक्टर बनाने के लिए उपयोग किए जाते हैं) अब काम नहीं करेंगे।
- सख्त वेरिफाइड बूट, जो संशोधित बूट वाले डिवाइस को बूट होने से रोकता है। हालांकि यह दुर्भावनापूर्ण सुरक्षा के लिए अच्छा है, लेकिन उन लोगों के लिए कुछ चिंताएं हैं जो अपने डिवाइस को रूट और अनलॉक करना पसंद करते हैं।
निष्कर्ष
एंड्रॉइड N एंड्रॉइड को सुरक्षित करने में बहुत काम लगा रहा है। मैं इन परिवर्तनों के बारे में सावधानीपूर्वक आशावादी हूं, लेकिन मुझे एंड्रॉइड रूटिंग, अनलॉकिंग और विकास दृश्य के भविष्य के लिए उनके अर्थ के बारे में भी काफी चिंता है।
आप क्या सोचते हैं?