नया वाई-फाई सेटअप कर रहे हैं? पासवर्ड का प्रकार चुनना मनमाना लग सकता है। आखिरकार, WEP, WPA, WPA2, और WPA3 में ज्यादातर एक जैसे ही अक्षर होते हैं।
पासवर्ड तो पासवर्ड है, तो अंतर क्या है? पता चलता है लगभग 60 सेकंड से लेकर अरबों साल तक का।
सभी वाई-फाई एन्क्रिप्शन एक जैसे नहीं होते। आइए जानें कि ये चार संक्षिप्त नाम इतने अलग क्यों हैं, और आप अपने घर और संगठन के वाई-फाई को कैसे सर्वोत्तम सुरक्षित कर सकते हैं।
वायर्ड इक्विवेलेंट प्राइवेसी (WEP)
शुरुआत में WEP था।
वायर्ड इक्विवेलेंट प्राइवेसी 1997 का एक अप्रचलित सुरक्षा एल्गोरिदम है जिसका उद्देश्य वायर्ड कनेक्शन के बराबर सुरक्षा प्रदान करना था। "अप्रचलित" का मतलब है "अब ऐसा न करें।"
यहां तक कि जब इसे पहली बार पेश किया गया था, तब भी यह उतना मजबूत नहीं था जितना हो सकता था, दो कारणों से:
- इसका अंतर्निहित एन्क्रिप्शन तंत्र, और
- द्वितीय विश्व युद्ध।
द्वितीय विश्व युद्ध के दौरान, कोड ब्रेकिंग (या क्रिप्टएनालिसिस) का प्रभाव बहुत बड़ा था। सरकारों ने अपने सर्वश्रेष्ठ गुप्त नुस्खों को घर पर रखने का प्रयास किया।
WEP के समय के आसपास, क्रिप्टोग्राफिक तकनीक के निर्यात पर अमेरिकी सरकार के प्रतिबंधों ने एक्सेस पॉइंट निर्माताओं को अपने उपकरणों को 64-बिट एन्क्रिप्शन तक सीमित करने के लिए मजबूर किया। हालांकि बाद में इसे 128-बिट तक बढ़ा दिया गया, फिर भी एन्क्रिप्शन के इस रूप ने बहुत सीमित संभावित कुंजी आकार की पेशकश की।
यह WEP के लिए समस्याग्रस्त साबित हुआ। छोटे कुंजी आकार के कारण इसे ब्रूट-फोर्स करना आसान था, खासकर जब वह कुंजी अक्सर नहीं बदलती।
WEP का अंतर्निहित एन्क्रिप्शन तंत्र RC4 स्ट्रीम सिफर है। इस सिफर ने अपनी गति और सरलता के कारण लोकप्रियता हासिल की, लेकिन इसकी एक कीमत थी।
यह सबसे मजबूत एल्गोरिदम नहीं है। WEP अपने उपयोगकर्ताओं के बीच एक साझा कुंजी का उपयोग करता है जिसे एक्सेस पॉइंट डिवाइस पर मैन्युअली दर्ज करना पड़ता है। (आखिरी बार आपने अपना वाई-फाई पासवर्ड कब बदला था? सही।)
WEP ने मामले को तब और खराब कर दिया जब उसने केवल कुंजी को इनिशियलाइज़ेशन वेक्टर के साथ जोड़ दिया – यानी, यह अपने गुप्त घटकों को एक साथ मैश कर दिया और सर्वश्रेष्ठ की उम्मीद की।
इनिशियलाइज़ेशन वेक्टर (IV): निम्न-स्तरीय क्रिप्टोग्राफिक एल्गोरिदम के लिए निश्चित आकार का इनपुट, आमतौर पर रैंडम।
RC4 के उपयोग के साथ मिलकर, इसने WEP को संबंधित-कुंजी हमले के प्रति विशेष रूप से संवेदनशील बना दिया। 128-बिट WEP के मामले में, आपका वाई-फाई पासवर्ड सार्वजनिक रूप से उपलब्ध टूल्स द्वारा लगभग 60 सेकंड से तीन मिनट में क्रैक किया जा सकता है।
हालांकि कुछ डिवाइस 152-बिट या 256-बिट WEP वेरिएंट पेश करने लगे, लेकिन यह WEP के अंतर्निहित एन्क्रिप्शन तंत्र की मूलभूत समस्याओं को हल करने में विफल रहा।
तो, हां। ऐसा अब न करें।
वाई-फाई प्रोटेक्टेड एक्सेस (WPA)
एक नए, अंतरिम मानक ने WEP की (सुरक्षा की कमी) की समस्या को अस्थायी रूप से "पैच" करने की कोशिश की। वाई-फाई प्रोटेक्टेड एक्सेस (WPA) नाम निश्चित रूप से अधिक सुरक्षित लगता है, इसलिए यह एक अच्छी शुरुआत है। हालांकि, WPA शुरू में एक और अधिक वर्णनात्मक नाम के साथ शुरू हुआ था।
2004 के IEEE मानक में स्वीकृत, टेम्पोरल की इंटीग्रिटी प्रोटोकॉल (TKIP) एक डायनामिकली-जेनरेटेड, प्रति-पैकेट कुंजी का उपयोग करता है। भेजे गए प्रत्येक पैकेट में एक अद्वितीय टेम्पोरल 128-बिट कुंजी होती है, (देखा? वर्णनात्मक!) जो WEP की साझा कुंजी मैशिंग के कारण संबंधित-कुंजी हमलों की संवेदनशीलता को हल करती है।
TKIP अन्य उपाय भी लागू करता है, जैसे मैसेज ऑथेंटिकेशन कोड (MAC)। जिसे कभी-कभी चेकसम के रूप में जाना जाता है, एक MAC संदेशों को बदला नहीं गया है यह सत्यापित करने का एक क्रिप्टोग्राफिक तरीका प्रदान करता है।
TKIP में, एक अमान्य MAC सत्र कुंजी की रीकीइंग को भी ट्रिगर कर सकता है। यदि एक्सेस पॉइंट को एक मिनट के भीतर दो बार अमान्य MAC प्राप्त होता है, तो घुसपैठ के प्रयास का मुकाबला उस कुंजी को बदलकर किया जा सकता है जिसे हमलावर क्रैक करने की कोशिश कर रहा है।
दुर्भाग्य से, मौजूदा हार्डवेयर के साथ संगतता बनाए रखने के लिए जिसे WPA "पैच" करने के लिए था, TKIP ने WEP के समान अंतर्निहित एन्क्रिप्शन तंत्र – RC4 स्ट्रीम सिफर को बरकरार रखा।
हालांकि इसने निश्चित रूप से WEP की कमजोरियों में सुधार किया, TKIP अंततः नए हमलों के प्रति संवेदनशील साबित हुआ जो WEP पर पिछले हमलों को बढ़ाते थे।
तुलनात्मक रूप से इन हमलों को निष्पादित करने में थोड़ा अधिक समय लगता है: उदाहरण के लिए, एक मामले में बारह मिनट, और दूसरे में 52 घंटे। हालांकि, यह TKIP को अब सुरक्षित नहीं मानने के लिए पर्याप्त है।
WPA, या TKIP, को भी तब से अप्रचलित घोषित कर दिया गया है। तो आइए यह भी न करें।
जिससे हम पहुंचते हैं...
वाई-फाई प्रोटेक्टेड एक्सेस II (WPA2)
पूरी तरह से नया नाम बनाने के प्रयास के बजाय, बेहतर वाई-फाई प्रोटेक्टेड एक्सेस II (WPA2) मानक एक नए अंतर्निहित सिफर का उपयोग करने पर केंद्रित है।
RC4 स्ट्रीम सिफर के बजाय, WPA2 अपने एन्क्रिप्शन प्रोटोकॉल का आधार बनाने के लिए एडवांस्ड एन्क्रिप्शन स्टैंडर्ड (AES) नामक एक ब्लॉक सिफर का उपयोग करता है।
प्रोटोकॉल स्वयं, जिसे CCMP के रूप में संक्षिप्त किया गया है, अपनी सुरक्षा का अधिकांश हिस्सा अपने काफी लंबे नाम से प्राप्त करता है (मैं मजाक कर रहा हूँ): काउंटर मोड सिफर ब्लॉक चेनिंग मैसेज ऑथेंटिकेशन कोड प्रोटोकॉल, जो काउंटर मोड CBC-MAC प्रोटोकॉल, या CCM मोड प्रोटोकॉल, या CCMP तक छोटा होता है। ?
CCM मोड अनिवार्य रूप से कुछ अच्छे विचारों का संयोजन है। यह CTR मोड, या काउंटर मोड के माध्यम से डेटा गोपनीयता प्रदान करता है। इसे अत्यधिक सरल बनाने के लिए, यह एक काउंट अनुक्रम के क्रमिक मूल्यों को एन्क्रिप्ट करके प्लेनटेक्स्ट डेटा में जटिलता जोड़ता है जो दोहराता नहीं है।
CCM CBC-MAC को भी एकीकृत करता है, जो MAC बनाने की एक ब्लॉक सिफर विधि है।
AES स्वयं ठोस आधार पर है। AES विनिर्देश 2001 में अमेरिकी राष्ट्रीय मानक और प्रौद्योगिकी संस्थान (NIST) द्वारा स्थापित किया गया था। उन्होंने पांच साल की प्रतिस्पर्धी चयन प्रक्रिया के बाद अपनी पसंद बनाई जिसके दौरान एल्गोरिदम डिजाइन के पंद्रह प्रस्तावों का मूल्यांकन किया गया था।
इस प्रक्रिया के परिणामस्वरूप, Rijndael (डच) नामक सिफर के एक परिवार का चयन किया गया, और इनका एक सबसेट AES बन गया।
लगभग दो दशकों से, AES का उपयोग रोजमर्रा के इंटरनेट ट्रैफिक के साथ-साथ अमेरिकी सरकार में वर्गीकृत जानकारी के कुछ स्तरों की सुरक्षा के लिए किया जाता रहा है।
हालांकि AES पर संभावित हमलों का वर्णन किया गया है, लेकिन वास्तविक दुनिया के उपयोग में व्यावहारिक साबित होने वाला कोई भी नहीं है। सार्वजनिक ज्ञान में AES पर सबसे तेज़ हमला एक की-रिकवरी हमला है जिसने AES को ब्रूट-फोर्स करने में लगभग चार गुना सुधार किया। इसमें कितना समय लगेगा? कुछ अरब साल।
वाई-फाई प्रोटेक्टेड एक्सेस III (WPA3)
WPA त्रयी की अगली कड़ी 1 जुलाई, 2020 से नए उपकरणों के लिए आवश्यक है। WPA2 की सुरक्षा को और बढ़ाने की उम्मीद के साथ, WPA3 मानक पासवर्ड सुरक्षा को बेहतर बनाने का प्रयास करता है ताकि यह वर्ड लिस्ट या डिक्शनरी हमलों के प्रति अधिक लचीला हो।
अपने पूर्ववर्तियों के विपरीत, WPA3 फॉरवर्ड सेक्रेसी भी प्रदान करेगा। यह पहले से एक्सचेंज की गई जानकारी की सुरक्षा का काफी लाभ जोड़ता है, भले ही लॉन्ग-टर्म सीक्रेट कुंजी से समझौता किया गया हो।
फॉरवर्ड सेक्रेसी पहले से ही TLS जैसे प्रोटोकॉल द्वारा असममित कुंजियों का उपयोग करके साझा कुंजियों को स्थापित करके प्रदान की जाती है। आप TLS के बारे में इस पोस्ट में अधिक जान सकते हैं।
चूंकि WPA2 को अप्रचलित नहीं किया गया है, इसलिए WPA2 और WPA3 दोनों वाई-फाई सुरक्षा के लिए आपकी शीर्ष पसंद बने हुए हैं।
अगर दूसरे अच्छे नहीं हैं, तो वे अभी भी क्यों हैं?
आप सोच रहे होंगे कि आपका एक्सेस पॉइंट आपको WPA2 या WPA3 के अलावा कोई विकल्प चुनने की अनुमति क्यों देता है। संभावित कारण यह है कि आप लीगेसी हार्डवेयर का उपयोग कर रहे हैं, जिसे तकनीकी लोग आपकी माँ का राउटर कहते हैं।
चूंकि WEP और WPA का अप्रचलन हाल ही में हुआ है, इसलिए बड़े संगठनों के साथ-साथ आपके माता-पिता के घर में भी पुराना हार्डवेयर मिलना संभव है जो अभी भी इन प्रोटोकॉल का उपयोग करता है। यहां तक कि नए हार्डवेयर को भी इन पुराने प्रोटोकॉल का समर्थन करने की व्यावसायिक आवश्यकता हो सकती है।
हालांकि मैं आपको एक चमकदार नए टॉप-ऑफ-द-लाइन वाई-फाई उपकरण में निवेश करने के लिए मना सकता हूं, अधिकांश संगठन एक अलग कहानी हैं। दुर्भाग्य से, कई अभी तक ग्राहक की जरूरतों को पूरा करने और उस बॉटम लाइन को बढ़ाने में साइबर सुरक्षा की महत्वपूर्ण भूमिका के प्रति जागरूक नहीं हैं।
इसके अलावा, नए प्रोटोकॉल पर स्विच करने के लिए नए आंतरिक हार्डवेयर या फर्मवेयर अपग्रेड की आवश्यकता हो सकती है। विशेष रूप से बड़े संगठनों में जटिल प्रणालियों पर, उपकरणों को अपग्रेड करना वित्तीय या रणनीतिक रूप से कठिन हो सकता है।
अपनी वाई-फाई सुरक्षा बढ़ाएं
यदि यह एक विकल्प है, तो WPA2 या WPA3 चुनें। साइबर सुरक्षा एक ऐसा क्षेत्र है जो दिन-प्रतिदिन विकसित होता है, और अतीत में फंसने के गंभीर परिणाम हो सकते हैं।
यदि आप WPA2 या WPA3 का उपयोग नहीं कर सकते, तो अतिरिक्त सुरक्षा उपाय करने के लिए आप जो सबसे अच्छा कर सकते हैं वह करें।
आपके पैसे का सर्वोत्तम मूल्य वर्चुअल प्राइवेट नेटवर्क (VPN) का उपयोग करना है। VPN का उपयोग करना एक अच्छा विचार है चाहे आपके पास किसी भी प्रकार का वाई-फाई एन्क्रिप्शन हो। खुले वाई-फाई (कॉफी शॉप) और WEP का उपयोग करने पर, VPN के बिना जाना सादा गैर-जिम्मेदाराना है।
यह आपके दूसरे कैपुचीनो का ऑर्डर देते समय अपने बैंक विवरण चिल्लाने जैसा है।
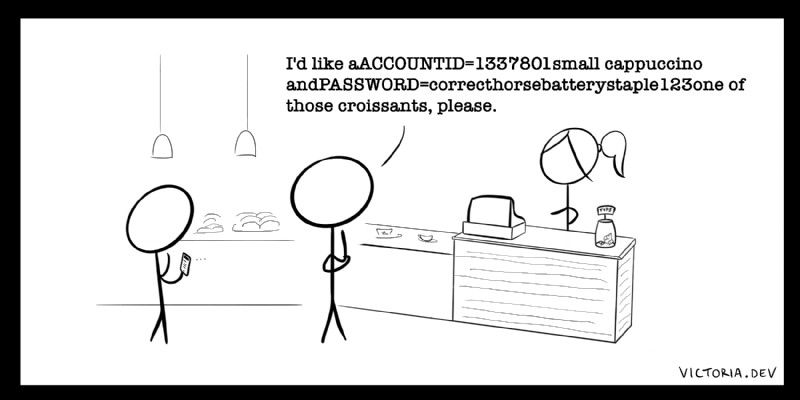
एक VPN प्रदाता चुनें जो किल स्विच जैसी सुविधा प्रदान करता है जो आपके नेटवर्क ट्रैफिक को ब्लॉक कर देता है यदि आपका VPN डिस्कनेक्ट हो जाता है। यह आपको खुले वाई-फाई या WEP जैसे असुरक्षित कनेक्शन पर गलती से जानकारी प्रसारित करने से रोकता है। मैंने अपने शीर्ष तीन विचारों के बारे में इस पोस्ट में और लिखा है।
जब संभव हो, तो सुनिश्चित करें कि आप केवल ज्ञात नेटवर्क से कनेक्ट होते हैं जिन्हें आप या आपका संगठन नियंत्रित करता है।
कई साइबर सुरक्षा हमले तब निष्पादित होते हैं जब पीड़ित एक नकली सार्वजनिक वाई-फाई एक्सेस पॉइंट से जुड़ते हैं, जिसे एविल ट्विन अटैक या वाई-फाई फिशिंग भी कहा जाता है।
ये नकली हॉटस्पॉट सार्वजनिक रूप से सुलभ प्रोग्राम और टूल का उपयोग करके आसानी से बनाए जाते हैं। एक VPN इन हमलों से नुकसान को कम करने में भी मदद कर सकता है, लेकिन जोखिम न लेना हमेशा बेहतर होता है।
यदि आप अक्सर यात्रा करते हैं, तो सेल्युलर डेटा प्लान का उपयोग करने वाले पोर्टेबल हॉटस्पॉट खरीदने पर विचार करें, या अपने सभी उपकरणों के लिए डेटा सिम कार्ड का उपयोग करें।
सिर्फ संक्षिप्त नामों से कहीं अधिक
WEP, WPA, WPA2, और WPA3 कुछ समान अक्षरों के समूह से कहीं अधिक मायने रखते हैं – कुछ मामलों में, यह लगभग 60 सेकंड घटा अरबों वर्ष का अंतर है।
अधिक समसामयिक समय पैमाने पर, मुझे उम्मीद है कि मैंने आपको अपने वाई-फाई की सुरक्षा और इसे कैसे सुधार सकते हैं, इसके बारे में कुछ नया सिखाया है!
अगर आपको यह पोस्ट पसंद आई, तो मुझे जानकर खुशी होगी। विक्टोरिया.डेव पर मेरे साथ सीखने वाले हजारों लोगों से जुड़ें! अधिक प्रोग्रामिंग, साइबर सुरक्षा, और कार्टून डैड जोक्स के लिए विजिट करें या RSS के माध्यम से सब्सक्राइब करें।