वाई-फाई के बिना दुनिया की कल्पना करें। हम अभी भी इंटरनेट से कनेक्ट करने के लिए लंबे ईथरनेट केबल के तारों का उपयोग कर रहे होते।
इसमें कोई बहस नहीं है कि वाई-फाई ने हमारे जीवन को कितना आसान बना दिया है। अब हम कॉफी शॉप, सबवे स्टेशन और लगभग हर जगह इंटरनेट से कनेक्ट कर सकते हैं जहां हम जाते हैं।
हालांकि, उचित रूप से सुरक्षित न होने पर वाई-फाई ईथरनेट की तुलना में एक कमजोर नेटवर्क है। Wireshark जैसे टूल का उपयोग करके मैन-इन-द-मिडिल हमले करना आसान है।
उदाहरण के लिए, यदि आप स्टारबक्स नेटवर्क से जुड़े हैं, तो उस नेटवर्क से जुड़ा कोई भी व्यक्ति हर दूसरे व्यक्ति के नेटवर्क ट्रैफिक को देख सकता है।
जब तक आप VPN का उपयोग नहीं करते या वेबसाइट HTTPS का उपयोग नहीं करती, आपका डेटा (पासवर्ड और क्रेडिट कार्ड विवरण सहित) पूरे नेटवर्क पर दिखाई देगा।
यदि आप किसी कंपनी के लिए काम करते हैं, तो संभावना है कि वे भी वाई-फाई नेटवर्क का उपयोग करते हैं। क्या आपने सोचा है कि यह कितना सुरक्षित है? क्या आप जानते हैं कि क्या पार्किंग स्थल में कोई आपके नेटवर्क से जुड़ा है और आपकी कंपनी का गोपनीय डेटा कैप्चर कर रहा है?
Wireshark और Aircrack जैसे टूल के साथ, आप अपने वाई-फाई नेटवर्क के सुरक्षा ऑडिट कर सकते हैं। जहां Wireshark आपके नेटवर्क पर क्या हो रहा है यह देखने में मदद कर सकता है, वहीं Aircrack एक आक्रामक टूल है जो आपको वाई-फाई नेटवर्क पर हमला करने और एक्सेस प्राप्त करने देता है।
एक हमलावर की तरह सोचना हमेशा नेटवर्क के खिलाफ बचाव का सबसे अच्छा तरीका रहा है। Aircrack के साथ काम करना सीखकर, आप उन सटीक चरणों को समझ पाएंगे जो एक हमलावर आपके नेटवर्क तक पहुंच प्राप्त करने के लिए उठाएगा। फिर आप यह सुनिश्चित करने के लिए अपने स्वयं के नेटवर्क के सुरक्षा ऑडिट कर सकते हैं कि यह कमजोर नहीं है।
एक त्वरित साइड नोट: मैं किसी भी तरह से अवैध आक्रामक टूल के उपयोग को प्रोत्साहित नहीं कर रहा हूं। यह ट्यूटोरियट पूरी तरह से शैक्षिक है और आपके नेटवर्क को बेहतर ढंग से बचाव करने में मदद करने के लिए है।
Aircrack को विस्तार से देखने से पहले, यहां कुछ शब्द हैं जिन्हें आपको जानना चाहिए।
- एक्सेस पॉइंट — वह वाई-फाई नेटवर्क जिससे आप कनेक्ट करना चाहते हैं।
- SSID — एक्सेस पॉइंट का नाम। उदाहरण के लिए, "Starbucks"।
- Pcap फ़ाइल — पैकेट कैप्चर फ़ाइल। एक नेटवर्क पर कैप्चर किए गए पैकेट्स को समाहित करती है। Wireshark और Nessus जैसे टूल के लिए सामान्य प्रारूप।
- वायर्ड इक्विवेलेंट प्राइवेसी (WEP) — वायरलेस नेटवर्क के लिए सुरक्षा एल्गोरिदम।
- वाई-फाई प्रोटेक्टेड एक्सेस (WPA और WPA2) — WEP की तुलना में मजबूत सुरक्षा एल्गोरिदम।
- IEEE 802.11 — वायरलेस लोकल एरिया नेटवर्क (LAN) प्रोटोकॉल।
- मॉनिटर मोड — राउटर या एक्सेस पॉइंट से कनेक्ट किए बिना हवा में नेटवर्क पैकेट्स को कैप्चर करना।
मैंने हाल ही में एक पोस्ट लिखी है जिसमें एक पेनेट्रेशन टेस्टर के रूप में जानने योग्य शीर्ष 100 शर्तें हैं। यदि आप रुचि रखते हैं तो इसे देख सकते हैं।
Aircrack-NG क्या है?
Aircrack एक सॉफ्टवेयर सूट है जो आपको वायरलेस नेटवर्क पर हमला करने और बचाव करने में मदद करता है।
Aircrack एक अकेला टूल नहीं है, बल्कि टूल्स का एक पूरा संग्रह है, जिनमें से प्रत्येक एक विशिष्ट कार्य करता है। इन टूल्स में एक डिटेक्टर, पैकेट स्निफर, WEP/WPA क्रैकर, और इसी तरह के टूल शामिल हैं।
Aircrack का मुख्य उद्देश्य पैकेट्स को कैप्चर करना और उनमें से हैश पढ़कर पासवर्ड क्रैक करना है। Aircrack लगभग सभी नवीनतम वायरलेस इंटरफेस का समर्थन करता है।
Aircrack ओपन-सोर्स है, और Linux, FreeBSD, macOS, OpenBSD, और Windows प्लेटफॉर्म पर काम कर सकता है।
Aircrack-ng में 'NG' का अर्थ "नई पीढ़ी" है। Aircrack-ng, Aircrack नामक एक पुराने टूल का अपडेटेड वर्जन है। Aircrack Kali Linux में प्री-इंस्टॉल भी आता है।
वाई-फाई एडॉप्टर
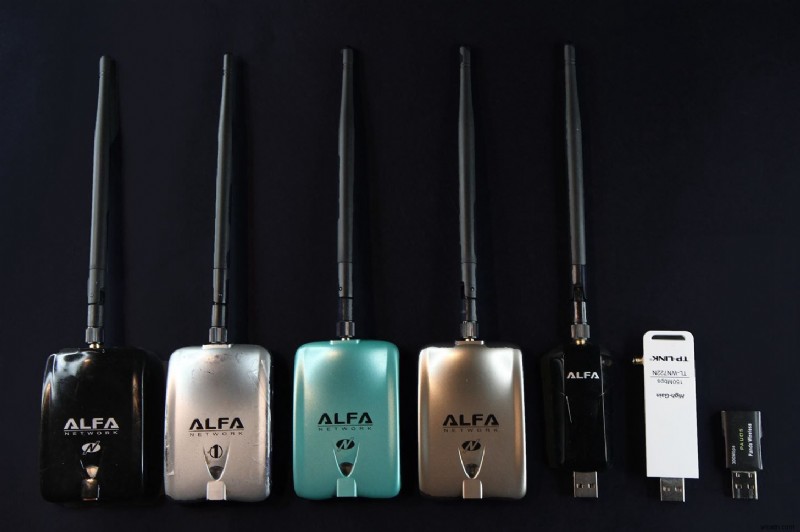
Aircrack के साथ काम करना शुरू करने से पहले, आपको एक वाई-फाई एडॉप्टर की आवश्यकता होगी। Aircrack केवल एक वायरलेस नेटवर्क इंटरफेस कंट्रोलर के साथ काम करता है जिसका ड्राइवर रॉ मॉनिटरिंग मोड का समर्थन करता है और 802.11a, 802.11b, और 802.11g ट्रैफिक को स्निफ कर सकता है।
सामान्य वाई-फाई एडॉप्टर (आमतौर पर आपके कंप्यूटर में बिल्ट-इन) में अन्य नेटवर्क से ट्रैफिक मॉनिटर करने की क्षमता नहीं होती। आप केवल उनका उपयोग वाई-फाई एक्सेस पॉइंट से कनेक्ट करने के लिए कर सकते हैं।
Aircrack-संगत वाई-फाई एडॉप्टर के साथ, आप 'मॉनिटर मोड' सक्षम कर सकते हैं जिससे आप उन नेटवर्क से ट्रैफिक स्निफ कर सकते हैं जिनसे आप कनेक्ट नहीं हैं। फिर आप उस कैप्चर किए गए डेटा का उपयोग उस नेटवर्क का पासवर्ड क्रैक करने के लिए कर सकते हैं।
यहां Kali Linux के साथ संगत वाई-फाई एडॉप्टर की सूची देखें।
Aircrack टूल्स
अब जब आप जानते हैं कि Aircrack के साथ क्या किया जा सकता है, तो आइए इसके प्रत्येक टूल को देखें।
Airmon-ng
Airmon-ng एक स्क्रिप्ट है जो आपके नेटवर्क इंटरफेस कार्ड को मॉनिटर मोड में डालती है। एक बार यह सक्षम हो जाने पर, आप एक्सेस पॉइंट से कनेक्ट या प्रमाणित हुए बिना नेटवर्क पैकेट्स को कैप्चर कर सकते हैं।
आप नेटवर्क इंटरफेस सूचीबद्ध करने के लिए airmon-ng कमांड का उपयोग कर सकते हैं और इंटरफेस को मॉनिटर मोड में शुरू करने के लिए airmon-ng start <interface name>।
# airmon-ng start wlan0 PID Name 718 NetworkManager 870 dhclient 1104 avahi-daemon 1105 avahi-daemon 1115 wpa_supplicant PHY Interface Driver Chipset phy0 wlan0 ath9k_htc Atheros Communications, Inc. AR9271 802.11n (mac80211 monitor mode vif enabled for [phy0]wlan0 on [phy0]wlan0mon) (mac80211 station mode vif disabled for [phy0]wlan0उपरोक्त उदाहरण में, आप देख सकते हैं कि नेटवर्क इंटरफेस wlan0 को wlan0mon में बदल दिया गया है — जिसका अर्थ है कि इसके लिए मॉनिटर मोड सक्षम किया गया है।
Airodump-ng
Airodump-ng एक पैकेट कैप्चर यूटिलिटी है जो आगे के विश्लेषण के लिए रॉ डेटा पैकेट्स को कैप्चर और सेव करती है। यदि आपके कंप्यूटर से GPS रिसीवर जुड़ा है, तो airodump-ng एक्सेस पॉइंट्स के निर्देशांक भी प्राप्त कर सकता है।
Airmon-ng का उपयोग करके मॉनिटर मोड सक्षम करने के बाद, आप airodump का उपयोग करके पैकेट्स कैप्चर करना शुरू कर सकते हैं। कमांड airodump-ng चलाने पर उपलब्ध एक्सेस पॉइंट्स सूचीबद्ध होंगे। ESSID (या SSID) वायरलेस नेटवर्क का नाम है।
# airodump-ng CH 9 ][ Elapsed: 1 min ][ 2007-04-26 17:41 ][ WPA handshake: 00:14:6C:7E:40:80 BSSID PWR RXQ Beacons #Data, #/s CH MB ENC CIPHER AUTH ESSID 00:09:5B:1C:AA:1D 11 16 10 0 0 11 54. OPN NETGEAR 00:14:6C:7A:41:81 34 100 57 14 1 9 11e WEP WEP bigbear 00:14:6C:7E:40:80 32 100 752 73 2 9 54 WPA TKIP PSK teddy BSSID STATION PWR Rate Lost Packets Notes Probes 00:14:6C:7A:41:81 00:0F:B5:32:31:31 51 36-24 2 14 (not associated) 00:14:A4:3F:8D:13 19 0-0 0 4 mossy 00:14:6C:7A:41:81 00:0C:41:52:D1:D1 -1 36-36 0 5 00:14:6C:7E:40:80 00:0F:B5:FD:FB:C2 35 54-54 0 99 teddyAircrack-ng
एक बार जब आप airodump-ng का उपयोग करके पर्याप्त पैकेट्स कैप्चर कर लेते हैं, तो आप aircrack-ng का उपयोग करके कुंजी क्रैक कर सकते हैं। Aircrack WEP / WPA कुंजी को तोड़ने के लिए सांख्यिकीय, ब्रूट फोर्स, और डिक्शनरी हमलों का उपयोग करता है।
Aircrack-ng 1.4 [00:00:03] 230 keys tested (73.41 k/s) KEY FOUND! [ biscotte ] Master Key : CD D7 9A 5A CF B0 70 C7 E9 D1 02 3B 87 02 85 D6 39 E4 30 B3 2F 31 AA 37 AC 82 5A 55 B5 55 24 EE Transcient Key : 33 55 0B FC 4F 24 84 F4 9A 38 B3 D0 89 83 D2 49 73 F9 DE 89 67 A6 6D 2B 8E 46 2C 07 47 6A CE 08 AD FB 65 D6 13 A9 9F 2C 65 E4 A6 08 F2 5A 67 97 D9 6F 76 5B 8C D3 DF 13 2F BC DA 6A 6E D9 62 CD EAPOL HMAC : 52 27 B8 3F 73 7C 45 A0 05 97 69 5C 30 78 60 BD यह ध्यान रखना महत्वपूर्ण है कि कुंजी क्रैक करने के लिए आपको पर्याप्त पैकेट्स की आवश्यकता होती है। साथ ही, aircrack-ng नेटवर्क पैकेट्स से कुंजियों को क्रैक करने के लिए परिष्कृत एल्गोरिदम का उपयोग करता है।
यदि आप इस बारे में अधिक जानने में रुचि रखते हैं कि Aircrack यह कैसे करता है, तो यह एक अच्छा प्रारंभिक बिंदु होगा।
Aireplay-ng
Aireplay-ng का उपयोग वायरलेस नेटवर्क पर कृत्रिम ट्रैफिक बनाने के लिए किया जाता है। Aireplay या तो लाइव नेटवर्क से ट्रैफिक कैप्चर कर सकता है या मौजूदा Pcap फ़ाइल से पैकेट्स का उपयोग करके इसे नेटवर्क में इंजेक्ट कर सकता है।
Aireplay-ng के साथ, आप नकली प्रमाणीकरण, पैकेट इंजेक्शन, कैफे-लट्टे हमले, आदि जैसे हमले कर सकते हैं।
कैफे लट्टे हमला आपको क्लाइंट डिवाइस से WEP कुंजी प्राप्त करने की अनुमति देता है। आप इसे क्लाइंट से ARP पैकेट कैप्चर करके, इसमें हेरफेर करके, और फिर इसे वापस क्लाइंट को भेजकर कर सकते हैं।
क्लाइंट तब एक पैकेट उत्पन्न करेगा जिसे airodump-ng द्वारा कैप्चर किया जा सकता है। अंत में, उस संशोधित पैकेट से WEP कुंजी क्रैक करने के लिए aircrack-ng का उपयोग किया जा सकता है।
Airbase-ng
Airbase-ng का उपयोग हमलावर के कंप्यूटर को एक दुष्ट एक्सेस पॉइंट में बदलने के लिए किया जाता है जिससे दूसरे कनेक्ट हो सकें।
Airbase का उपयोग करके, आप एक वैध एक्सेस पॉइंट होने का दिखावा कर सकते हैं और अपने सिस्टम से कनेक्ट होने वाले डिवाइस पर मैन-इन-द-मिडिल हमले कर सकते हैं।
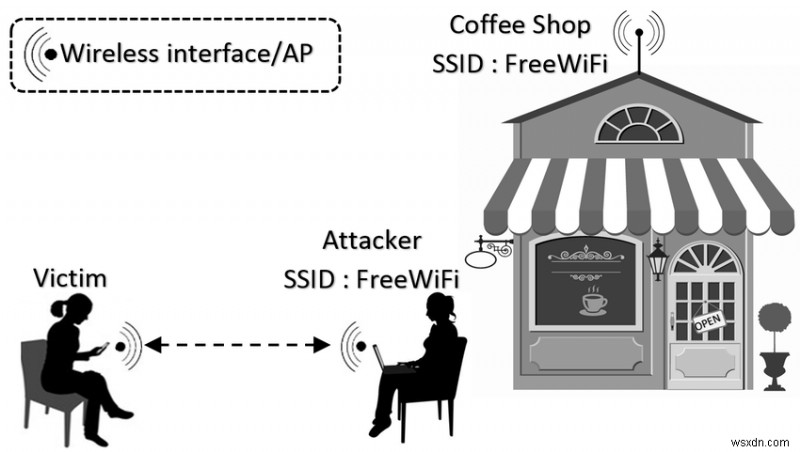
इस हमले को "एविल ट्विन अटैक" भी कहा जाता है। मान लीजिए आप स्टारबक्स में उनके वाई-फाई से कनेक्ट करने की कोशिश कर रहे हैं, एक हमलावर उसी नाम से एक और एक्सेस पॉइंट बना सकता है (आमतौर पर बेहतर सिग्नल स्ट्रेंथ के साथ) जिससे आपको लगे कि वह एक्सेस पॉइंट स्टारबक्स का है।
सामान्य उपयोगकर्ताओं के लिए वैध एक्सेस पॉइंट और दुष्ट एक्सेस पॉइंट के बीच अंतर करना मुश्किल है। इसलिए एविल ट्विन अटैक आज हमारे सामने आने वाले सबसे खतरनाक वायरलेस हमलों में से एक बना हुआ है।
इनके अलावा, Aircrack शस्त्रागार में आपके उपयोग के लिए कुछ और टूल्स हैं।
- Packetforge-ng — इंजेक्शन के लिए एन्क्रिप्टेड पैकेट बनाने के लिए उपयोग किया जाता है।
- Airdecap-ng — Aircrack-ng के साथ कुंजी क्रैक करने के बाद WEP/WPA एन्क्रिप्टेड कैप्चर फ़ाइलों को डिक्रिप्ट करता है। यह आपको उपयोगकर्ता नाम, पासवर्ड और अन्य संवेदनशील डेटा तक पहुंच देगा।
- Airolib-ng — पूर्व-गणना की गई WPA/WPA2 पासफ्रेज को डेटाबेस में संग्रहीत करता है। पासवर्ड क्रैक करते समय aircrack-ng के साथ उपयोग किया जाता है।
- Airtun-ng — वर्चुअल टनल इंटरफेस बनाता है।
सारांश
वाई-फाई की बदौलत दुनिया अधिक जुड़ी हुई जगह है। हम लगभग हर दिन वाई-फाई के लाभों का आनंद लेते हैं। अपने सभी लाभों के साथ, यदि हम सावधान नहीं हैं तो यह एक कमजोर नेटवर्क है जो हमारी निजी जानकारी को उजागर कर सकता है।
आशा है कि इस लेख ने आपको वाई-फाई सुरक्षा और Aircrack को विस्तार से समझने में मदद की। Aircrack के बारे में अधिक जानने के लिए, उनकी आधिकारिक विकी देखें।
यह लेख पसंद आया? मेरे न्यूज़लेटर से जुड़ें और हर सोमवार को अपने ईमेल पर मेरे लेखों और वीडियो का सारांश प्राप्त करें। आप मेरा ब्लॉग यहां पा सकते हैं।