आज आप जहां भी जाते हैं, वहां एक वाई-फाई नेटवर्क होता है जिससे आप कनेक्ट कर सकते हैं। चाहे वह घर पर हो, ऑफिस में हो या स्थानीय कॉफी शॉप में, ढेर सारे वाई-फाई नेटवर्क होते हैं। हर वाई-फाई नेटवर्क किसी न किसी प्रकार की नेटवर्क सुरक्षा के साथ सेटअप होता है, या तो सभी के लिए खुला या बेहद प्रतिबंधित जहां केवल कुछ क्लाइंट कनेक्ट कर सकते हैं।
जब वाई-फाई सुरक्षा की बात आती है, तो वास्तव में केवल कुछ विकल्प होते हैं जो आपके पास होते हैं, खासकर यदि आप होम वायरलेस नेटवर्क सेटअप कर रहे हैं। आज तीन बड़े सुरक्षा प्रोटोकॉल WEP, WPA, और WPA2 हैं। इन प्रोटोकॉल के साथ उपयोग किए जाने वाले दो बड़े एल्गोरिदम TKIP और AES हैं CCMP के साथ। मैं नीचे इनमें से कुछ अवधारणाओं को अधिक विस्तार से समझाऊंगा।
कौन सा सुरक्षा विकल्प चुनें?
यदि आप इनमें से प्रत्येक प्रोटोकॉल के पीछे के सभी तकनीकी विवरणों की परवाह नहीं करते हैं और बस यह जानना चाहते हैं कि अपने वायरलेस राउटर के लिए कौन सा चुनना है, तो नीचे दी गई सूची देखें। यह सबसे सुरक्षित से कम सुरक्षित की ओर क्रमबद्ध है। आप जितना अधिक सुरक्षित विकल्प चुन सकते हैं, उतना बेहतर।
यदि आप सुनिश्चित नहीं हैं कि आपके कुछ डिवाइस सबसे सुरक्षित विधि का उपयोग करके कनेक्ट हो पाएंगे, तो मैं सुझाव देता हूं कि आप इसे सक्षम करें और फिर जांचें कि क्या कोई समस्या है। मुझे लगा कि कई डिवाइस उच्चतम एन्क्रिप्शन का समर्थन नहीं करेंगे, लेकिन यह जानकर आश्चर्य हुआ कि वे ठीक से कनेक्ट हो गए।
- WPA2 Enterprise (802.1x RADIUS)
- WPA2-PSK AES
- WPA-2-PSK AES + WPA-PSK TKIP
- WPA TKIP
- WEP
- Open (कोई सुरक्षा नहीं)
यह ध्यान देने योग्य है कि WPA2 Enterprise प्री-शेयर्ड कीज़ (PSK) का उपयोग नहीं करता है, बल्कि EAP प्रोटोकॉल का उपयोग करता है और प्रमाणीकरण के लिए यूजरनेम और पासवर्ड का उपयोग करके बैकएंड RADIUS सर्वर की आवश्यकता होती है। WPA2 और WPA के साथ आप जो PSK देखते हैं वह मूल रूप से वायरलेस नेटवर्क की है जिसे आपको पहली बार वायरलेस नेटवर्क से कनेक्ट करते समय दर्ज करना होता है।
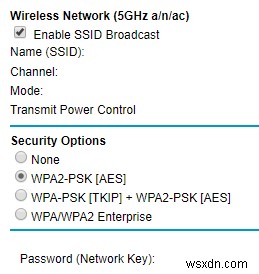
WPA2 Enterprise सेटअप करने के लिए बहुत अधिक जटिल है और आमतौर पर केवल कॉर्पोरेट वातावरण में या बहुत तकनीकी जानकार मालिकों वाले घरों में किया जाता है। व्यावहारिक रूप से, आप केवल विकल्प 2 से 6 में से चुन पाएंगे, हालांकि अधिकांश राउटर्स अब WEP या WPA TKIP का विकल्प भी नहीं रखते क्योंकि वे असुरक्षित हैं।
WEP, WPA और WPA2 अवलोकन
मैं इनमें से प्रत्येक प्रोटोकॉल के बारे में बहुत अधिक तकनीकी विवरण में नहीं जाऊंगा क्योंकि आप उन्हें आसानी से गूगल करके बहुत अधिक जानकारी प्राप्त कर सकते हैं। मूल रूप से, वायरलेस सुरक्षा प्रोटोकॉल 90 के दशक के अंत में शुरू हुए और तब से विकसित हो रहे हैं। शुक्र है, केवल कुछ प्रोटोकॉल स्वीकार किए गए थे और इसलिए इसे समझना बहुत आसान है।
WEP
WEP या Wired Equivalent Privacy 1997 में वायरलेस नेटवर्क के लिए 802.11 मानक के साथ जारी किया गया था। यह वायर्ड नेटवर्क के बराबर गोपनीयता प्रदान करने वाला था (इसलिए नाम)।
WEP 64-बिट एन्क्रिप्शन के साथ शुरू हुआ और अंततः 256-बिट एन्क्रिप्शन तक चला गया, लेकिन राउटर्स में सबसे लोकप्रिय कार्यान्वयन 128-बिट एन्क्रिप्शन था। दुर्भाग्य से, WEP की शुरुआत के बहुत जल्द बाद, सुरक्षा शोधकर्ताओं ने कई कमजोरियां पाईं जिन्होंने उन्हें कुछ ही मिनटों में WEP की को क्रैक करने की अनुमति दी।
अपग्रेड और फिक्स के साथ भी, WEP प्रोटोकॉल कमजोर और प्रवेश करने में आसान रहा। इन समस्याओं के जवाब में, वाई-फाई एलायंस ने WPA या WiFi Protected Access पेश किया, जिसे 2003 में अपनाया गया।
WPA
WPA वास्तव में केवल एक अंतरिम उपाय था जब तक कि वे WPA2 को अंतिम रूप नहीं दे सकते, जिसे 2004 में पेश किया गया और जो वर्तमान में उपयोग किया जाने वाला मानक है। WPA ने TKIP या Temporal Key Integrity Protocol का उपयोग संदेश अखंडता सुनिश्चित करने के तरीके के रूप में किया। यह WEP से अलग था, जिसने CRC या साइक्लिक रिडंडेंसी चेक का उपयोग किया। TKIP, CRC से बहुत मजबूत था।
दुर्भाग्य से, चीजों को संगत रखने के लिए, वाई-फाई एलायंस ने WEP के कुछ पहलुओं को उधार लिया, जिसने WPA को TKIP के साथ असुरक्षित भी बना दिया। WPA में WPS (WiFi Protected Setup) नामक एक नई सुविधा शामिल थी, जो उपयोगकर्ताओं के लिए वायरलेस राउटर से डिवाइस कनेक्ट करना आसान बनाने के लिए थी। हालांकि, इसमें कमजोरियां थीं जिन्होंने सुरक्षा शोधकर्ताओं को WPA की को भी कम समय में क्रैक करने की अनुमति दी।
WPA2
WPA2 2004 की शुरुआत में उपलब्ध हो गया और 2006 तक आधिकारिक तौर पर आवश्यक था। WPA और WPA2 के बीच सबसे बड़ा बदलाव TKIP के बजाय CCMP के साथ AES एन्क्रिप्शन एल्गोरिदम का उपयोग था।
WPA में, AES वैकल्पिक था, लेकिन WPA2 में, AES अनिवार्य है और TKIP वैकल्पिक है। सुरक्षा के संदर्भ में, AES, TKIP की तुलना में बहुत अधिक सुरक्षित है। WPA2 में कुछ मुद्दे पाए गए हैं, लेकिन वे केवल कॉर्पोरेट वातावरण में समस्याएं हैं और घरेलू उपयोगकर्ताओं पर लागू नहीं होते हैं।
WPA 64-बिट या 128-बिट कुंजी का उपयोग करता है, घरेलू राउटर्स के लिए सबसे आम 64-बिट है। WPA2-PSK और WPA2-Personal विनिमेय शर्तें हैं।
तो अगर आपको इस सब से कुछ याद रखने की जरूरत है, तो वह यह है: WPA2 सबसे सुरक्षित प्रोटोकॉल है और CCMP के साथ AES सबसे सुरक्षित एन्क्रिप्शन है। इसके अलावा, WPS को अक्षम किया जाना चाहिए क्योंकि इसे हैक करना बहुत आसान है और राउटर पिन को कैप्चर किया जा सकता है, जिसका उपयोग तब राउटर से कनेक्ट करने के लिए किया जा सकता है। यदि आपके कोई प्रश्न हैं, तो कमेंट करने के लिए स्वतंत्र महसूस करें। आनंद लें!