आज के डिजिटल युग में, ऑनलाइन खतरों की बारीकियों को समझना आपके डिजिटल जीवन की सुरक्षा के लिए आवश्यक है। साइबर सुरक्षा में सबसे अधिक सुने जाने वाले शब्द हैं "मैलवेयर" और "वायरस"। हालांकि इनका इस्तेमाल अक्सर एक-दूसरे के लिए किया जाता है, लेकिन इनमें महत्वपूर्ण अंतर हैं। इस लेख में हम मैलवेयर और वायरस के मुख्य अंतरों पर गहराई से चर्चा करेंगे ताकि आप अपने डिजिटल दुनिया की रक्षा के लिए आवश्यक ज्ञान से लैस हो सकें। साथ ही, हम आपको एक विश्वसनीय समाधान से परिचित कराएंगे और बताएंगे कि यह व्यापक मैलवेयर और वायरस सुरक्षा के लिए आपकी पहली पसंद क्यों होना चाहिए।
मैलवेयर और वायरस के बीच अंतर
मैलवेयर क्या है?
मैलवेयर, "मैलिशियस सॉफ्टवेयर" का संक्षिप्त रूप, एक छत्र शब्द है जिसमें हानिकारक सॉफ्टवेयर प्रोग्रामों की एक विस्तृत श्रृंखला शामिल है। ये नापाक प्रोग्राम आपके कंप्यूटर को नुकसान पहुंचाने, आपका डेटा चुराने, या आपके ऑनलाइन अनुभव को बाधित करने के एकमात्र उद्देश्य से डिजाइन किए गए हैं। नीचे मैलवेयर के कुछ सामान्य प्रकार दिए गए हैं:
1. वायरस
कैसे काम करते हैं: वायरस शायद मैलवेयर का सबसे प्रसिद्ध प्रकार हैं। वे वैध फाइलों या प्रोग्राम्स से जुड़ जाते हैं और केवल तभी रेप्लिकेट करते हैं जब ये फाइलें एक्जीक्यूट होती हैं।
उद्देश्य: वायरस का लक्ष्य अधिक से अधिक फाइलों और डिवाइस को संक्रमित करना और फैलना होता है। वे अक्सर नुकसान पहुंचाते हैं या कंप्यूटर/नेटवर्क के सामान्य कामकाज को बाधित करते हैं।
2. ट्रोजन (ट्रोजन हॉर्स)
कैसे काम करते हैं: ट्रोजन वैध सॉफ्टवेयर या फाइलों के रूप में छल करते हैं ताकि यूजर्स उन्हें डाउनलोड या एक्जीक्यूट करें। एक बार इंस्टॉल होने पर, वे विभिन्न दुर्भावनापूर्ण कार्य कर सकते हैं, जैसे हैकर्स को रिमोट एक्सेस देना।
उद्देश्य: ट्रोजन बहुमुखी होते हैं और डेटा चोरी, संक्रमित डिवाइस का रिमोट कंट्रोल, या अतिरिक्त मैलवेयर डाउनलोड करने जैसी गतिविधियों के लिए उपयोग किए जा सकते हैं।
3. वर्म्स
कैसे काम करते हैं: वर्म्स सेल्फ-रेप्लिकेटिंग मैलवेयर हैं जो यूजर इंटरैक्शन के बिना नेटवर्क और डिवाइस में फैल सकते हैं। ये सॉफ्टवेयर में कमजोरियों का फायदा उठाकर फैलते हैं।
उद्देश्य: वर्म्स अक्सर तेजी से फैलने और सिस्टम में बैकडोर बनाने के लिए डिजाइन किए जाते हैं ताकि साइबर अपराधी आगे शोषण कर सकें।
4. रैंसमवेयर
कैसे काम करते हैं: रैंसमवेयर विक्टिम की फाइलों को एन्क्रिप्ट कर देता है और डिक्रिप्शन कुंजी के बदले फिरौती मांगता है, आमतौर पर क्रिप्टोकरेंसी में। विक्टिम की फाइलें तब तक लॉक रहती हैं जब तक वे फिरौती नहीं देते।
उद्देश्य: रैंसमवेयर मुख्य रूप से प्रॉफिट-ड्रिवन होता है, और यह व्यक्तियों और संगठनों को मूल्यवान डेटा एन्क्रिप्ट करके और उसकी रिहाई के लिए भुगतान की मांग करके शिकार बनाता है।
5. स्पायवेयर
कैसे काम करते हैं: स्पायवेयर गुप्त रूप से यूजर की गतिविधियों को मॉनिटर और रिकॉर्ड करता है, जिसमें कीस्ट्रोक्स, वेब ब्राउजिंग, और व्यक्तिगत जानकारी शामिल है। यह पृष्ठभूमि में चुपके से काम करता है।
उद्देश्य: स्पायवेयर का उपयोग जासूसी, डेटा चोरी, और अक्सर लॉगिन क्रेडेंशियल, वित्तीय डेटा, या व्यक्तिगत विवरण जैसी संवेदनशील जानकारी चुराने के लिए किया जाता है।
6. एडवेयर
कैसे काम करते हैं: एडवेयर अवांछित विज्ञापन प्रदर्शित करता है, आमतौर पर पॉप-अप या बैनर के रूप में, यूजर के डिवाइस पर। यह सिस्टम को धीमा कर सकता है और यूजर अनुभव को बाधित कर सकता है।
उद्देश्य: एडवेयर विज्ञापन क्लिक और इंप्रेशन के माध्यम से अपने निर्माताओं के लिए राजस्व उत्पन्न करता है। हालांकि यह कुछ अन्य मैलवेयर जितना दुर्भावनापूर्ण नहीं है, लेकिन यह कष्टप्रद और घुसपैठ करने वाला हो सकता है।
7. बॉटनेट्स
कैसे काम करते हैं: बॉटनेट्स समझौता किए गए कंप्यूटर्स (बॉट्स) के नेटवर्क होते हैं जिन्हें एक केंद्रीय सर्वर द्वारा रिमोट से कंट्रोल किया जाता है। इनका उपयोग समन्वित हमलों के लिए किया जा सकता है, जैसे डिस्ट्रिब्यूटेड डिनायल ऑफ सर्विस (DDoS) हमले।
उद्देश्य: बॉटनेट्स का उपयोग अक्सर बड़े पैमाने के साइबर हमलों के लिए किया जाता है, जिसमें स्पैम ईमेल वितरण, क्रेडेंशियल स्टफिंग हमले, और बहुत कुछ शामिल है।
8. रूटकिट्स
कैसे काम करते हैं: रूटकिट्स एक प्रकार का मैलवेयर है जो ऑपरेटिंग सिस्टम के अंदर गहराई से खुद को छिपा सकता है, जिससे उनका पता लगाना और हटाना मुश्किल हो जाता है। वे अक्सर अनधिकृत एक्सेस और सिस्टम पर कंट्रोल प्रदान करते हैं।
उद्देश्य: रूटकिट्स का उपयोग संक्रमित सिस्टम तक लंबे समय तक पहुंच बनाए रखने के लिए किया जाता है, जिससे हमलावर विभिन्न दुर्भावनापूर्ण गतिविधियों को बिना पता चले कर सकते हैं।
9. कीलॉगर्स
कैसे काम करते हैं: कीलॉगर्स यूजर द्वारा दबाए गए हर कीस्ट्रोक को रिकॉर्ड करते हैं, जिसमें यूजरनेम, पासवर्ड, और अन्य संवेदनशील जानकारी शामिल है। ये हार्डवेयर-आधारित या सॉफ्टवेयर-आधारित हो सकते हैं।
उद्देश्य: कीलॉगर्स का उपयोग लॉगिन क्रेडेंशियल, क्रेडिट कार्ड डिटेल्स, और अन्य गोपनीय जानकारी चुराने के लिए किया जाता है।
यह भी पढ़ें: स्कैमर्स इमेज मेटाडेटा में मैलवेयर कैसे छिपाते हैं?
वायरस क्या है?
वायरस मैलवेयर का एक विशिष्ट प्रकार है जो वैध फाइलों या प्रोग्राम्स से जुड़ता है और उन्हें फैलने और रेप्लिकेट करने के लिए कैरियर के रूप में उपयोग करता है। मैलवेयर के अन्य रूपों के विपरीत, वायरस को फैलने के लिए यूजर इंटरैक्शन की आवश्यकता होती है। यहां बताया गया है कि वायरस कैसे काम करते हैं:
- आप एक संक्रमित फाइल डाउनलोड या एक्जीक्यूट करते हैं।
- वायरस आपके कंप्यूटर पर किसी वैध प्रोग्राम या फाइल से जुड़ जाता है।
- जब आप संक्रमित प्रोग्राम या फाइल चलाते हैं, तो वायरस सक्रिय हो जाता है और खुद को रेप्लिकेट करना शुरू कर देता है, अन्य फाइलों और डिवाइस में फैल जाता है।
यह भी पढ़ें: 7 ट्रेंड जो अधिक साइबर हमलों को आमंत्रित कर सकते हैं
कंप्यूटर वायरस के कुछ सामान्य प्रकार:
1. फाइल इन्फेक्टर वायरस
कैसे काम करते हैं: फाइल इन्फेक्टर वायरस एक्जीक्यूटेबल फाइलों से जुड़ते हैं, जैसे .exe या .com फाइलें, और संक्रमित फाइल एक्जीक्यूट होने पर सक्रिय होते हैं। फिर वे रेप्लिकेट करते हैं और उसी कंप्यूटर पर अन्य एक्जीक्यूटेबल फाइलों या अन्य डिवाइस में फैल जाते हैं।
उद्देश्य: फाइल इन्फेक्टर वायरस का प्राथमिक उद्देश्य अधिक से अधिक फाइलों और डिवाइस को फैलाना और संक्रमित करना है, अक्सर फाइलों और सिस्टम को नुकसान पहुंचाते हैं।
2. मैक्रो वायरस
कैसे काम करते हैं: मैक्रो वायरस उन डॉक्यूमेंट्स या फाइलों में एम्बेडेड होते हैं जो मैक्रोज़ सपोर्ट करते हैं, जैसे वर्ड डॉक्यूमेंट या एक्सेल स्प्रेडशीट। जब यूजर संक्रमित डॉक्यूमेंट खोलता है और मैक्रोज़ इनेबल करता है, तो वायरस एक्जीक्यूट हो सकता है और फैल सकता है।
उद्देश्य: मैक्रो वायरस संक्रमित डॉक्यूमेंट्स के माध्यम से फैलने का लक्ष्य रखते हैं और उन फाइलों की सामग्री को संभावित रूप से नुकसान पहुंचा या भ्रष्ट कर सकते हैं।
3. बूट सेक्टर वायरस
कैसे काम करते हैं: बूट सेक्टर वायरस कंप्यूटर की हार्ड ड्राइव या USB ड्राइव जैसे रिमूवेबल स्टोरेज डिवाइस के मास्टर बूट रिकॉर्ड (MBR) को निशाना बनाते हैं। जब संक्रमित डिवाइस बूट होता है, तो वायरस मेमोरी में लोड हो जाता है, जिससे यह सिस्टम को संक्रमित कर पाता है।
उद्देश्य: बूट सेक्टर वायरस कंप्यूटर की स्टार्टअप क्षमता से समझौता कर सकते हैं, जिससे वे मैलवेयर का विशेष रूप से विघटनकारी रूप बन जाते हैं।
4. मल्टीपार्टाइट वायरस
कैसे काम करते हैं: मल्टीपार्टाइट वायरस विभिन्न प्रकार के वायरस की विशेषताओं को जोड़ते हैं। वे कंप्यूटर की फाइलों और बूट सेक्टर दोनों को संक्रमित कर सकते हैं, जिससे वे बहुमुखी और हटाने में चुनौतीपूर्ण बन जाते हैं।
उद्देश्य: ये वायरस कई माध्यमों से फैलने का लक्ष्य रखते हैं और सिस्टम को विभिन्न प्रकार के नुकसान पहुंचा सकते हैं।
5. पॉलीमॉर्फिक वायरस
कैसे काम करते हैं: पॉलीमॉर्फिक वायरस हर बार नई फाइल या सिस्टम को संक्रमित करने पर अपना कोड या दिखावा बदल सकते हैं। इससे एंटीवायरस प्रोग्राम्स के लिए उनका पता लगाना मुश्किल हो जाता है।
उद्देश्य: पॉलीमॉर्फिक वायरस लगातार अपना कोड बदलकर पहचान से बचने का लक्ष्य रखते हैं, जिससे सुरक्षा सॉफ्टवेयर के लिए उन्हें पहचानना और हटाना चुनौतीपूर्ण हो जाता है।
6. मेटामॉर्फिक वायरस
कैसे काम करते हैं: मेटामॉर्फिक वायरस पॉलीमॉर्फिक वायरस से एक कदम आगे जाते हैं, हर बार नए होस्ट को संक्रमित करने पर अपना कोड पूरी तरह से रीराइट कर देते हैं। यह अत्यधिक कोड ट्रांसफॉर्मेशन उन्हें पहचान के लिए अत्यधिक प्रतिरोधी बना देता है।
उद्देश्य: पॉलीमॉर्फिक वायरस के समान, मेटामॉर्फिक वायरस पहचान से बचने और संक्रमित सिस्टम पर सक्रिय रहने का प्रयास करते हैं।
7. रेजिडेंट वायरस
कैसे काम करते हैं: रेजिडेंट वायरस खुद को कंप्यूटर की मेमोरी (RAM) में एम्बेड कर लेते हैं, जिससे वे तब भी काम कर सकते हैं जब कोई संक्रमित फाइल एक्जीक्यूट न हो रही हो। वे फाइलों को एक्सेस या बनाए जाने पर संक्रमित कर सकते हैं।
उद्देश्य: रेजिडेंट वायरस लगातार बने रहते हैं और फाइलों को संक्रमित करना और सिस्टम ऑपरेशन को बाधित करना जारी रख सकते हैं।
8. नॉन-रेजिडेंट वायरस
कैसे काम करते हैं: नॉन-रेजिडेंट वायरस कंप्यूटर की मेमोरी में खुद को एम्बेड नहीं करते। वे फाइलों को एक्जीक्यूट होने पर संक्रमित करने पर निर्भर करते हैं और पृष्ठभूमि में सक्रिय नहीं रहते।
उद्देश्य: नॉन-रेजिडेंट वायरस रेजिडेंट वायरस की तुलना में कम लगातार होते हैं लेकिन संक्रमित फाइलें चलने पर नुकसान पहुंचा सकते हैं।
यह भी पढ़ें: बिजनेस एंटीवायरस बनाम कंज्यूमर एंटीवायरस: कौन बेहतर और क्यों? (एक्सपर्ट गाइड)
मैलवेयर और वायरस के बीच मुख्य अंतर
प्रसार: मैलवेयर में खतरों का व्यापक स्पेक्ट्रम शामिल है, जिसमें वायरस भी हैं। जहां मैलवेयर विभिन्न तरीकों से फैल सकता है (डाउनलोड, ईमेल, आदि), वहीं वायरस विशेष रूप से फैलने के लिए यूजर एक्शन पर निर्भर करते हैं।
रेप्लिकेशन: वायरस वैध फाइलों से जुड़कर रेप्लिकेट करते हैं, जबकि अन्य मैलवेयर प्रकारों को फैलने के लिए इस विधि की आवश्यकता नहीं हो सकती।
स्वतंत्रता: कई मैलवेयर प्रकार, जैसे वर्म्स, स्वतंत्र रूप से फैल सकते हैं, जबकि वायरस को फैलने के लिए मदद (यूजर इंटरैक्शन) की आवश्यकता होती है।
उद्देश्य: मैलवेयर कई उद्देश्यों को पूरा करता है, डेटा चोरी से लेकर सिस्टम विघटन तक, जबकि वायरस मुख्य रूप से रेप्लिकेशन और फैलने पर ध्यान केंद्रित करते हैं।
नीचे दी गई तालिका देखें मैलवेयर और वायरस के अंतर को बेहतर ढंग से समझने के लिए –
| विशेषताएं | मैलवेयर | वायरस |
|---|---|---|
| परिभाषा | कंप्यूटर सिस्टम या नेटवर्क को नुकसान पहुंचाने के लिए डिजाइन किया गया कोई भी दुर्भावनापूर्ण सॉफ्टवेयर | मैलवेयर का एक विशिष्ट प्रकार जो स्वयं को रेप्लिकेट कर सकता है और अन्य कंप्यूटर्स में फैल सकता है |
| उदाहरण | वायरस, वर्म्स, ट्रोजन हॉर्स, रैंसमवेयर, स्पायवेयर, एडवेयर | कंप्यूटर वायरस, जैसे ILOVEYOU वायरस और मेलिसा वायरस |
| कैसे फैलता है | विभिन्न तरीकों से फैल सकता है, जैसे ईमेल अटैचमेंट, संक्रमित वेबसाइट, USB ड्राइव | आमतौर पर अन्य प्रोग्राम्स या फाइलों से जुड़कर फैलता है |
| कैसे आपके कंप्यूटर को नुकसान पहुंचाता है | फाइलों को नुकसान पहुंचा या डिलीट कर सकता है, व्यक्तिगत जानकारी चुरा सकता है, या कंप्यूटर सिस्टम पर कंट्रोल ले सकता है | फाइलों को नुकसान पहुंचा या डिलीट कर सकता है, कंप्यूटर प्रदर्शन धीमा कर सकता है, या अन्य कंप्यूटर्स में फैल सकता है |
यह भी पढ़ें: सर्च रिजल्ट्स में मैलवेयर से लड़ने के लिए एंटीवायरस सॉफ्टवेयर का उपयोग कैसे करें
मैलवेयर और वायरस का व्यक्तियों और व्यवसायों पर प्रभाव
मैलवेयर और वायरस का व्यक्तियों और व्यवसायों दोनों पर प्रभाव गंभीर हो सकता है, जिससे वित्तीय नुकसान, प्रतिष्ठा को क्षति, डेटा उल्लंघन, और परिचालन व्यवधान हो सकते हैं। यहां इस बात का अवलोकन है कि मैलवेयर और वायरस व्यक्तियों और व्यवसायों को कैसे प्रभावित कर सकते हैं:
व्यक्तियों पर प्रभाव –
- व्यक्तिगत डेटा की हानि: मैलवेयर और वायरस संवेदनशील व्यक्तिगत जानकारी चुरा सकते हैं, जैसे सामाजिक सुरक्षा नंबर, क्रेडिट कार्ड डिटेल्स, और लॉगिन क्रेडेंशियल। इससे पहचान की चोरी, वित्तीय नुकसान, और व्यक्तिगत प्रतिष्ठा को नुकसान हो सकता है।
- वित्तीय नुकसान: रैंसमवेयर हमलों के परिणामस्वरूप व्यक्तियों को अपने एन्क्रिप्टेड डेटा तक पहुंच पाने के लिए साइबर अपराधियों को बड़ी रकम चुकानी पड़ सकती है। इसके अलावा, वित्तीय जानकारी चोरी होने पर धोखाधड़ी लेनदेन हो सकते हैं।
- गोपनीयता उल्लंघन: कुछ मैलवेयर, जैसे स्पायवेयर और कीलॉगर्स, ऑनलाइन गतिविधियों की निगरानी करके, व्यक्तिगत बातचीत रिकॉर्ड करके, और संवेदनशील जानकारी एकत्र करके किसी व्यक्ति की गोपनीयता पर आक्रमण करते हैं।
- डिवाइस और डेटा हानि: मैलवेयर यूजर के डिवाइस को नुकसान पहुंचा सकता है या निष्क्रिय कर सकता है, जिससे मूल्यवान व्यक्तिगत डेटा की हानि होती है, जिसमें फोटो, डॉक्यूमेंट, और व्यक्तिगत फाइलें शामिल हैं।
- भावनात्मक तनाव: मैलवेयर या वायरस का शिकार होने से महत्वपूर्ण भावनात्मक तनाव और चिंता हो सकती है, खासकर जब व्यक्तिगत डेटा से समझौता हो या खो जाए।
व्यवसायों पर प्रभाव –
- वित्तीय नुकसान: व्यवसाय मैलवेयर और वायरस के कारण भारी वित्तीय नुकसान झेल सकते हैं। रैंसमवेयर हमले, विशेष रूप से, महत्वपूर्ण डेटा या सिस्टम को अनलॉक करने के लिए भारी फिरौती की मांग कर सकते हैं।
- डेटा उल्लंघन: मैलवेयर डेटा उल्लंघन का कारण बन सकता है, जिससे संवेदनशील ग्राहक जानकारी, बौद्धिक संपदा, और ट्रेड सीक्रेट उजागर हो सकते हैं। इसके परिणामस्वरूप कानूनी देनदारियां, नियामक जुर्माना, और प्रतिष्ठा को नुकसान हो सकता है।
- परिचालन व्यवधान: मैलवेयर महत्वपूर्ण सिस्टम को संक्रमित करके व्यावसायिक संचालन को बाधित कर सकता है, जिससे डाउनटाइम और उत्पादकता की हानि होती है। ई-कॉमर्स प्लेटफॉर्म और समय-संवेदनशील संचालन वाले व्यवसायों के लिए डाउनटाइम असाधारण रूप से महंगा हो सकता है।
- प्रतिष्ठा क्षति: डेटा उल्लंघन या साइबर हमले की खबर व्यवसाय की प्रतिष्ठा को धूमिल कर सकती है, जिससे ग्राहकों, भागीदारों, और निवेशकों का भरोसा कम होता है। क्षतिग्रस्त प्रतिष्ठा से उबरना चुनौतीपूर्ण और महंगा हो सकता है।
- कानूनी परिणाम: व्यवसायों को कानूनी परिणाम भुगतने पड़ सकते हैं यदि वे ग्राहक डेटा की पर्याप्त सुरक्षा करने में विफल रहते हैं। कई उद्योगों में नियामक निकाय डेटा उल्लंघन के लिए जुर्माना और दंड लगाते हैं।
- प्रतिस्पर्धात्मक नुकसान: मैलवेयर प्रतिस्पर्धियों को संवेदनशील व्यावसायिक जानकारी तक पहुंच दे सकता है, जिससे उन्हें प्रतिस्पर्धात्मक लाभ मिलता है। चोरी की गई बौद्धिक संपदा या ट्रेड सीक्रेट का उपयोग बाजार में व्यवसाय के खिलाफ किया जा सकता है।
- ग्राहक विश्वास की हानि: जब ग्राहकों की व्यक्तिगत जानकारी से समझौता होता है, तो वे व्यवसाय पर भरोसा खो सकते हैं। ग्राहक विश्वास को पुनर्निर्माण करना एक लंबी और चुनौतीपूर्ण प्रक्रिया हो सकती है।
यह भी पढ़ें: अब तक के टॉप डेटा उल्लंघन और साइबर हमले - 2023
मैलवेयर और वायरस से खुद को और अपने डिवाइस को कैसे बचाएं
वायरस और मैलवेयर दोनों से निपटने का एक ही दृष्टिकोण – सिस्टवीक एंटीवायरस। अपने सिस्टम को धमकी देने वाले वायरस और मैलवेयर के विशिष्ट प्रकार की चिंता न करें – अंतिम लक्ष्य उन सभी से बचाव करना है! मैलवेयर संक्रमण को रोकने और समस्या की स्थिति में अपने सिस्टम को पुनर्स्थापित करने का सबसे प्रभावी दृष्टिकोण एक मजबूत एंटीवायरस समाधान पर भरोसा करना है।
सिस्टवीक एंटीवायरस मैलवेयर, वायरस, फिशिंग हमलों, और अन्य खतरों के स्पेक्ट्रम के खिलाफ गहन पहचान और रोकथाम क्षमताएं प्रदान करता है। अपनी ऑनलाइन सुरक्षा को उद्योग के शीर्ष स्तरीय एंटीवायरस प्रदाता पर भरोसा करें।
सिस्टवीक एंटीवायरस आपकी पहली पसंद क्यों है?
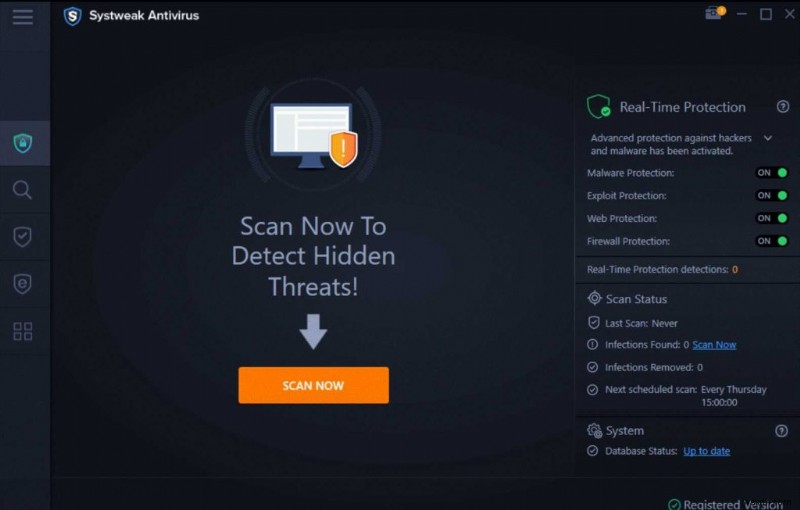
अब जब आप मैलवेयर और वायरस के बीच महत्वपूर्ण अंतर समझते हैं, तो खुद को बचाने के लिए सही एंटीवायरस सॉफ्टवेयर चुनना आवश्यक है। सिस्टवीक एंटीवायरस मैलवेयर और वायरस दोनों के खिलाफ बचाव के लिए एक विश्वसनीय और व्यापक समाधान के रूप में सामने आता है। यहां बताया गया है क्यों:
1. उन्नत खतरा पहचान: SAV मैलवेयर का पता लगाने और हटाने के लिए अत्याधुनिक तकनीक का उपयोग करता है, जिसमें वायरस भी शामिल हैं, इससे पहले कि वे आपके सिस्टम को नुकसान पहुंचा सकें या आपके डेटा से समझौता कर सकें।
2. रियल-टाइम सुरक्षा: सिस्टवीक एंटीवायरस के साथ, आपका डिवाइस संभावित खतरों के लिए लगातार मॉनिटर किया जाता है, यह सुनिश्चित करते हुए कि आप हमेशा सुरक्षित हैं, यहां तक कि नवीनतम और सबसे परिष्कृत मैलवेयर के खिलाफ भी।
3. एक्सप्लॉइट सुरक्षा: विंडोज OS और इसके एप्लिकेशन में अनसुलझे सुरक्षा खामियों का फायदा उठाने वाले जीरो-डे हमलों के खिलाफ अपनी रक्षा सुनिश्चित करें।
4. वेब सुरक्षा: इसका वेब प्रोटेक्शन फीचर संभावित फिशिंग साइट्स को रोकता है, आपको तुरंत सूचित करता है ताकि आप हानिकारक ऑनलाइन गंतव्यों तक पहुंचने से बच सकें।
5. मजबूत फ़ायरवॉल: इसमें एक शक्तिशाली फ़ायरवॉल शामिल है जो आपके डिवाइस को अनधिकृत पहुंच और नेटवर्क खतरों से बचाता है।
6. एड ब्लॉकर: क्या आप परेशान करने वाले और घुसपैठ करने वाले विज्ञापनों से थक गए हैं? 'स्टॉप ऑल एड्स' एक्सटेंशन के साथ अपने ब्राउजिंग अनुभव को बेहतर बनाएं, जिसे विघटनकारी विज्ञापनों को ब्लॉक करने के लिए डिजाइन किया गया है।
7. फ़ायरवॉल सुरक्षा: यह कार्यक्षमता आपके एप्लिकेशन द्वारा शुरू की गई ऑनलाइन गतिविधियों को सक्रिय रूप से देखती है। आप वेब ब्राउजर और अन्य इंस्टॉल किए गए ऐप्स के लिए ऑनलाइन एक्सेस की अनुमति दे सकते हैं या प्रतिबंधित कर सकते हैं।
8. नियमित अपडेट: इसका एंटीवायरस डेटाबेस उभरते खतरों के खिलाफ आपको सुरक्षित रखने के लिए नियमित रूप से अपडेट किया जाता है।
यह भी पढ़ें: एंटीवायरस सॉफ्टवेयर आपके पीसी को कैसे बचाता है
वायरस और मैलवेयर से खुद को सुरक्षित रखें
साइबर सुरक्षा की दुनिया में, मैलवेयर और वायरस के बीच अंतर जानना ऑनलाइन सुरक्षित रहने के लिए महत्वपूर्ण है। जहां मैलवेयर विभिन्न खतरों वाली एक व्यापक श्रेणी है, वहीं वायरस एक विशिष्ट उपसमूह है जो फैलने के लिए यूजर इंटरैक्शन पर निर्भर करता है। मैलवेयर और वायरस दोनों से बचाव के लिए, सिस्टवीक एंटीवायरस आपकी शीर्ष पसंद है, जो उन्नत खतरा पहचान, रियल-टाइम सुरक्षा, वेब सुरक्षा, और नियमित अपडेट प्रदान करता है। साइबर हमले का शिकार होने का इंतजार न करें; आज ही सिस्टवीक एंटीवायरस के साथ अपनी डिजिटल दुनिया को सुरक्षित करें। आपकी ऑनलाइन सुरक्षा इसके लायक है।
विंडोज, एंड्रॉइड, iOS, और macOS से जुड़े ऐसे ही दिलचस्प लेख, ट्रबलशूटिंग गाइड, लिस्टिकल्स, और टिप्स एंड ट्रिक्स के लिए हमें फेसबुक, इंस्टाग्राम, ट्विटर, यूट्यूब, और पिनटेरेस्ट पर फॉलो करें।