COVID-19, महामारी, ने दुनिया के समीकरण बदल दिए हैं। वर्क फ्रॉम होम को नया सामान्य बनाने से लेकर डिवाइस के उपयोग में दस गुना वृद्धि देखी गई है। इसके कारण, कुल इंटरनेट ट्रैफिक 2022 में लगभग 50% बढ़कर 4.8 जेटाबाइट्स तक पहुंचने का अनुमान है। यदि डिजिटलीकरण इस दर से बढ़ने जा रहा है, तो विश्व आबादी जल्द ही साइबर खतरों और हमलों के एक नए प्रक्षेपवक्र पर खुद को पाएगी।
2021 में, हमने इन्फ्रास्ट्रक्चर उल्लंघन, सोलरविंड्स हैक्स, लॉग4जे (Log4j), और अन्य परिष्कृत हमले देखे। इन चल रहे हमलों को ध्यान में रखते हुए, जैसे ही हम 2022 में प्रवेश करते हैं, यह देखने का समय है कि रैंसमवेयर और साइबर हमलों के मामले में भविष्य क्या रखता है। तो आइए हमले के लगातार बढ़ते रास्ते और जोखिम को कम करने के लिए क्या किया जा सकता है, इस पर एक नज़र डालते हैं।
साइबर हमले कहीं नहीं जा रहे हैं।
रोजमर्रा की जिंदगी को बेहतर बनाने के लिए, लगातार विकसित हो रही तकनीक नई और रोमांचक प्रगति ला रही है। दुर्भाग्य से, हैकर्स के लिए, यह डेटा और डिजिटल पहचान चुराने के लिए अधिक आधार बना रहा है। कुछ लोग आज तक सोचते हैं कि हैकर्स केवल व्यक्तियों का लाभ उठाना चाहते हैं लेकिन उनका प्रभाव इससे कहीं आगे तक पहुंच सकता है। इसलिए, इन हैकर्स से लड़ना जरूरी है जो आपके नेटवर्क में घुसपैठ करना चाहते हैं। खतरों के बारे में जानकर तैयार होना महत्वपूर्ण है।
यहां हम कुछ लोकप्रिय खतरों पर चर्चा करेंगे।
रैंसमवेयर एक बढ़ता खतरा है।
2021 की पहली तिमाही में, रैंसमवेयर हमले 2019 की तुलना में 3 गुना बढ़ गए। 2022 में संख्या बढ़ने की उम्मीद है।
रैंसमवेयर का नाम स्वयं व्याख्यात्मक है। जब तक पैसा नहीं दिया जाता; फाइलों को लॉक करने वाला वायरस दूर नहीं जाएगा, एक्सेस वापस नहीं देगा। आमतौर पर, फिरौती का भुगतान क्रिप्टोकरेंसी में करने के लिए कहा जाता है। यदि पीड़ित भुगतान नहीं करता है, तो साइबर अपराधी डेटा को सार्वजनिक रूप से प्रकाशित करने की धमकी देते हैं, जिससे संगठन कमजोर हो जाता है।
रैंसमवेयर सबसे खतरनाक खतरों में से एक है जो मशीन तक भौतिक पहुंच के माध्यम से भी फैलता है। उपयोगकर्ताओं को विवरण साझा करने या दुर्भावनापूर्ण लिंक पर क्लिक करने के लिए धोखा देने के लिए हैकर्स फ़िशिंग ईमेल का उपयोग करते हैं और डिजिटलीकरण में वृद्धि के साथ, इन हमलों के महत्वपूर्ण बुनियादी ढांचे को निशाना बनाने की उम्मीद है, जिसमें जल उपचार सुविधाएं, गैस पाइपलाइन और अस्पताल शामिल हैं।
इन खतरों से निपटने की प्रभावी विधि कर्मचारियों को शिक्षित रखना और यह जांचने के लिए कर्मचारियों का परीक्षण करना है कि क्या वे खतरों से अवगत हैं। जब इन प्रथाओं को लागू किया जाता है, तो संभावना आठ गुना कम हो जाती है।
कमजोर चीजों का इंटरनेट
इंटरनेट ऑफ थिंग्स (IoT) से जुड़े उपकरणों की संख्या 2022 तक 18 बिलियन तक पहुंचने का अनुमान है। जुड़े उपकरणों में इस बड़े पैमाने पर वृद्धि की सबसे बड़ी कमी साइबर अपराधियों को डिजिटल सिस्टम तक पहुंच प्राप्त करने के लिए अधिक संभावित एक्सेस पॉइंट देना है। लंबे समय से, IoT उपकरणों को एक विशिष्ट खतरे के रूप में मान्यता दी गई है क्योंकि अतीत में, हैकर्स ने जुड़े घरेलू उपकरणों का उपयोग कंप्यूटर या फोन तक पहुंचने के लिए किया है।
2022 में हम निस्संदेह IoT उपकरणों पर हमलों की संख्या में वृद्धि देखेंगे। फिर से, शिक्षा और जागरूकता इन कमजोरियों से बचाने में मदद करेगी।
कदम जो हम सभी पीड़ित बनने से बचने के लिए उठा सकते हैं:
1. उपयोगकर्ता जागरूकता
जैसे-जैसे साइबर खतरे अधिक आक्रामक होते जा रहे हैं, सुरक्षा को मजबूत करने के लिए महत्वपूर्ण कदम उठाने की आवश्यकता है। फायरवॉल और परिष्कृत IT प्रोटोकॉल लागू करने के अलावा, कंपनियों को प्रशिक्षण सेमिनारों के माध्यम से अपने कर्मचारियों को शिक्षित करना चाहिए; यह डेटा उल्लंघनों का शिकार होने से रोकने में मदद करेगा।
साइबर हमले के तरीकों की बढ़ती संख्या के बारे में लोगों की अनजानता साइबर अपराधियों को परिष्कृत हमले डिजाइन करने में मदद करती है। कंपनियों को संवेदनशील जानकारी को संभालने वाले कर्मचारियों पर ध्यान केंद्रित करने वाली नीतियां बनाने की आवश्यकता है ताकि खतरों और हमलों के हमले को रोका जा सके।
2. क्लाउड सुरक्षा
सर्वोत्तम क्लाउड प्रबंधन सॉफ्टवेयर समाधानों की मदद से, अधिक से अधिक व्यवसाय और संगठन अपने डेटा को एन्क्रिप्टेड और संरक्षित रख सकते हैं। हालांकि, अधिकांश सेवाएं अभी तक सुरक्षित एन्क्रिप्शन, ऑथेंटिकेशन और ऑडिट लॉगिंग प्रदान नहीं करती हैं। इसलिए, एक पासवर्ड मैनेजर और पहचान चोरी सुरक्षा सेवा एंटीवायरस टूल चलाकर संरक्षित रहने के लिए सबसे अच्छा विकल्प है।
3. एंटीवायरस का उपयोग करें
मैलवेयर और अन्य दुर्भावनापूर्ण खतरों से सिस्टम को सुरक्षित करने के लिए, सिस्टवीक एंटीवायरस (Systweak Antivirus) की सिफारिश की जाती है।
सिस्टवीक द्वारा डिज़ाइन किया गया, यह उत्कृष्ट और मजबूत सुरक्षा टूल रीयल-टाइम में खतरों का पता लगाता है, संभावित रूप से दुर्भावनापूर्ण वेबसाइटों को ब्लॉक करता है, और संक्रमण के लिए स्टार्टअप आइटम को स्कैन करता है। यह सब नवीनतम और प्रचलित खतरों के खिलाफ संरक्षित रहने में मदद करता है।
साथ ही, आप स्कैन को तब चलाने के लिए शेड्यूल सेट कर सकते हैं जब आप चाहें। आप सुरक्षा टूल का उपयोग करके क्विक स्कैन, डीप स्कैन, और कस्टम स्कैन कर सकते हैं।
सिस्टवीक एंटीवायरस का उपयोग करने के लिए, इन चरणों का पालन करें:
- सिस्टवीक एंटीवायरस डाउनलोड और इंस्टॉल करें।
- सिस्टवीक एंटीवायरस लॉन्च करें।
- बाएं फलक से स्कैन प्रकार चुनें – क्विक स्कैन / डीप स्कैन / कस्टम स्कैन।
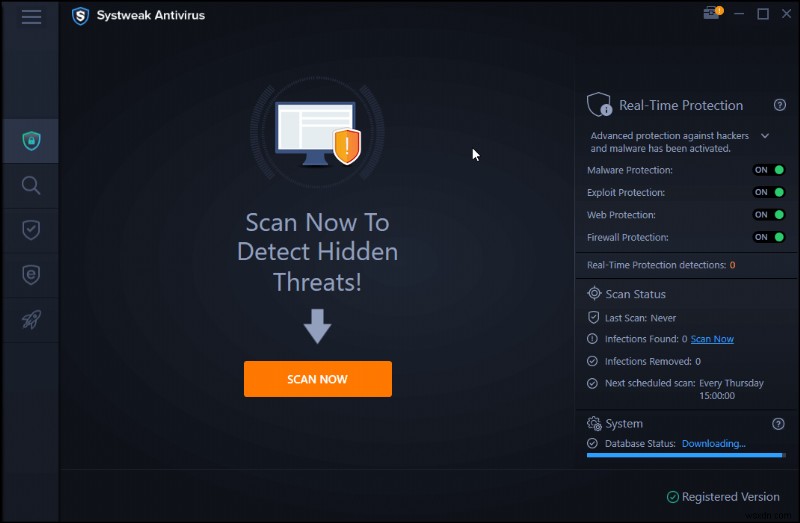
- गहन स्कैनिंग के लिए डीप स्कैन के साथ जाएं।
- स्कैनिंग प्रक्रिया समाप्त होने दें, इसमें कुछ समय लग सकता है।
- पता चले खतरों को साफ करने के लिए प्रोटेक्ट नाउ पर क्लिक करें।
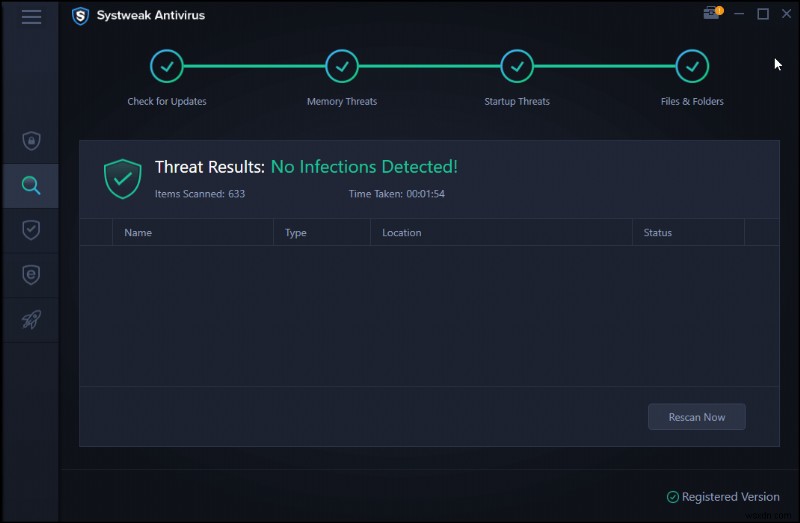
7. इस तरह आप अपने PC को दुर्भावनापूर्ण खतरों से बचा सकते हैं।
समापन
न तो साइबर हमले जल्द ही रुकेंगे, और न ही कोई जादू की छड़ी है जो साइबर सुरक्षा में सभी अंतराल को भर सकती है। सुरक्षित और संरक्षित रहने के लिए ठोस कदम उठाने की आवश्यकता है। बिना जागरूकता और शिक्षा प्रदान किए, संगठन हमले के खिलाफ खड़े नहीं हो सकते।
साइबर सुरक्षा ऐसी चीज नहीं है जिसे हम व्यवसाय के विकास के लिए नजरअंदाज कर सकते हैं; हमें साइबर सुरक्षा से साइबर लचीलापन की ओर शिफ्ट होने और भरोसेमंद और टिकाऊ उपायों को लागू करने की आवश्यकता है। सब कुछ समय के साथ बढ़ेगा - डिजिटलीकरण, जुड़े उपकरण, और आपूर्ति श्रृंखला। इसलिए, साइबर हमलों के खिलाफ संरक्षित रहने के लिए, एक विश्वसनीय, सुरक्षित और संरक्षित डिजिटल वातावरण बनाने की आवश्यकता है।